
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-65675 — ثغرة تخزين Cross-site scripting (XSS) في Classroomio LMS الإصدار 0.1.13 تسمح للمهاجمين الموثقين بتنفيذ تعليمات برمجية عشوائية عبر صور الملف الشخصي SVG المعدة خصيصًا. تم اكتشافها بواسطة - Rivek Raj Tamang (RivuDon)، سيكيم، الهند. | Kitploit
أدوات/GitHubGitHub/rivek619/cve-2025-65675
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHubrivek619/cve-2025-65675

CVE-2025-65675

ثغرة تخزين Cross-site scripting (XSS) في Classroomio LMS الإصدار 0.1.13 تسمح للمهاجمين الموثقين بتنفيذ تعليمات برمجية عشوائية عبر صور الملف الشخصي SVG المعدة خصيصًا. تم اكتشافها بواسطة - Rivek Raj Tamang (RivuDon)، سيكيم، الهند.

عرض المستودع
13منذ 0 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    394
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-65675

ثغرة تخزينية من نوع Cross-Site Scripting (XSS) في نظام Classroomio LMS الإصدار 0.1.13 تسمح للمهاجمين المُوثقين بتنفيذ كود عشوائي عبر صور الملف الشخصي بصيغة SVG المُعدلة. تم اكتشافها بواسطة - Rivek Raj Tamang (RivuDon)، سيكيم، الهند.

المنتج المتأثر: ClassroomIO

  • الإصدار المتأثر: 0.1.13
  • تم اكتشافها بواسطة: Rivek Raj Tamang (RivuDon)، سيكيم، الهند

تفاصيل الثغرة

ثغرة تخزينية من نوع Cross-Site Scripting

ملخص

توجد ثغرة تخزينية من نوع Cross-Site Scripting (XSS) في نظام Classroomio LMS الإصدار 0.1.13، حيث يفشل التطبيق في تعقيم رفع صور الملف الشخصي بصيغة SVG. يمكن لمهاجم مُوثق رفع ملف SVG ضار يحتوي على كود JavaScript مضمّن، يتم تخزينه وتنفيذه لاحقًا عند عرض صورة الملف الشخصي. نظرًا لأن الحمولة تُنفذ من نطاق موثوق، يمكن لهذه الثغرة أن تؤدي إلى اختطاف الجلسة، السيطرة على الحساب، هجمات إعادة التوجيه، أو مزيد من الاستغلال داخل المنصة.

خطوات إعادة الإنتاج

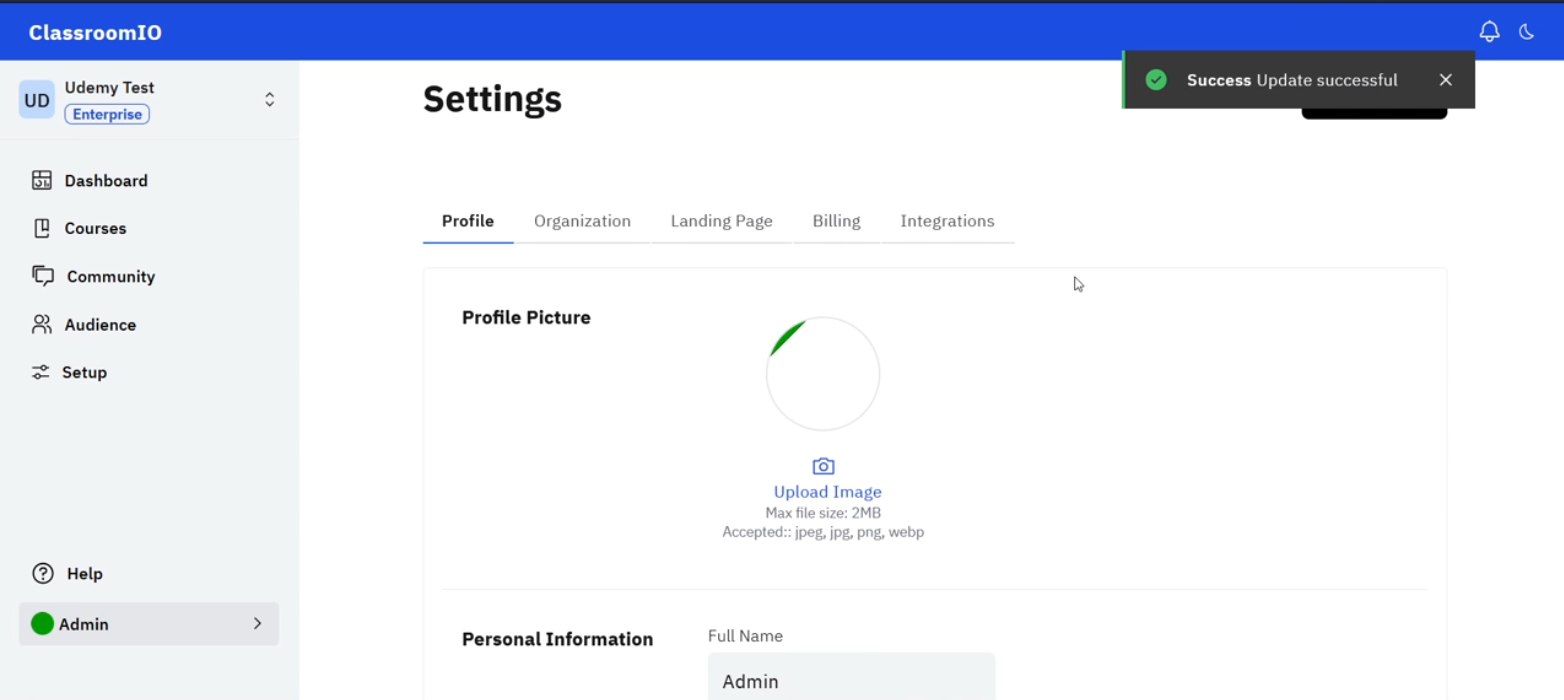
  1. تسجيل الدخول والذهاب إلى إعدادات الملف الشخصي

  2. النقر على رفع الصورة

  3. اختيار ملف svg الخاص بـ xss والنقر على رفع

  4. الانتظار حتى يتم الحفظ

صورة
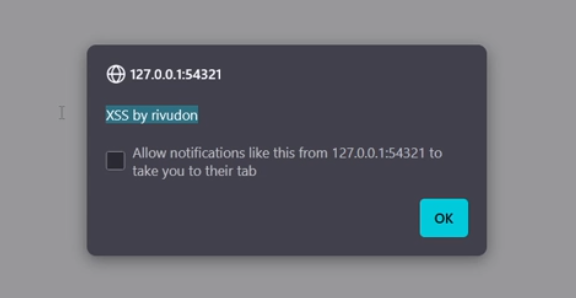
  1. النقر بزر الفأرة الأيمن على صورة الملف الشخصي وفتحها في علامة تبويب جديدة

  2. ملاحظة ظهور الـ xss المخزنة.

صورة

شكر وتقدير

تم اكتشاف هذه الثغرة والإبلاغ عنها بمسؤولية بواسطة:

Rivek Raj Tamang (RivuDon) من سيكيم، الهند

https://www.linkedin.com/in/rivektamang/

https://rivudon.medium.com/

تنزيل الأداة