

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/reverseclabs/awspx
أمن البنية التحتية السحابيةالاستطلاعتحليل الثغرات الأمنيةجمع المعلوماتاختبار الاختراقأمن السحابة
GitHubreverseclabs/awspx

awspx

أداة قائمة على الرسوم البيانية لتصور العلاقات الفعالة للوصول والموارد في بيئات AWS.

عرض المستودع
1.0k10856منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

auspex [ˈau̯s.pɛks] اسم: عراف روما القديمة، وخاصة الذي كان يفسر الفأل من مراقبة الطيور.

نظرة عامة

awspx هي أداة قائمة على الرسوم البيانية لتصور الوصول الفعّال وعلاقات الموارد داخل AWS. إنها تحلل معلومات السياسات لتحديد ما الإجراءات التي تؤثر على أي الموارد، مع مراعاة كيف يمكن دمج هذه الإجراءات لإنتاج مسارات هجوم. على عكس أدوات مثل Bloodhound، تتطلب awspx أذونات لتعمل — ومن غير المتوقع أن تكون مفيدة في الحالات التي لم تُمنح فيها هذه الامتيازات.

جدول المحتويات

  • بدء الاستخدام
    • التثبيت
    • الاستخدام
  • المساهمة
  • الترخيص

لمزيد من المعلومات، اطلع على awspx Wiki

بدء الاستخدام

للحصول على تعليمات التثبيت التفصيلية، والاستخدام، وإجابات الأسئلة الشائعة، راجع الأقسام: الإعداد؛ جمع البيانات والاستكشاف؛ والأسئلة الشائعة، على التوالي.

التثبيت

يمكن تثبيت awspx على كل من Linux أو macOS. في كل حالة، Docker مطلوب.

  1. استنساخ هذا المستودع
git clone https://github.com/FSecureLABS/awspx.git
  1. تشغيل النص البرمجي INSTALL
cd awspx && ./INSTALL

الاستخدام

تتكون awspx من مكونين رئيسيين: المُجمّع، الذي يجمع بيانات حساب AWS؛ والواجهة الويب، التي تسمح لك باستكشافها.

  1. تشغيل المُجمّع ضد حساب من اختيارك. سيُطلب منك بيانات الاعتماد.

    awspx ingest
    

    أو يمكنك تخطي هذه الخطوة اختياريًا وتحميل مجموعة البيانات النموذجية بدلاً من ذلك.

    awspx db --load-zip sample.zip
    awspx attacks
    
  2. انتقل إلى الواجهة الويب — http://localhost افتراضيًا — واستكشف هذه البيئة.
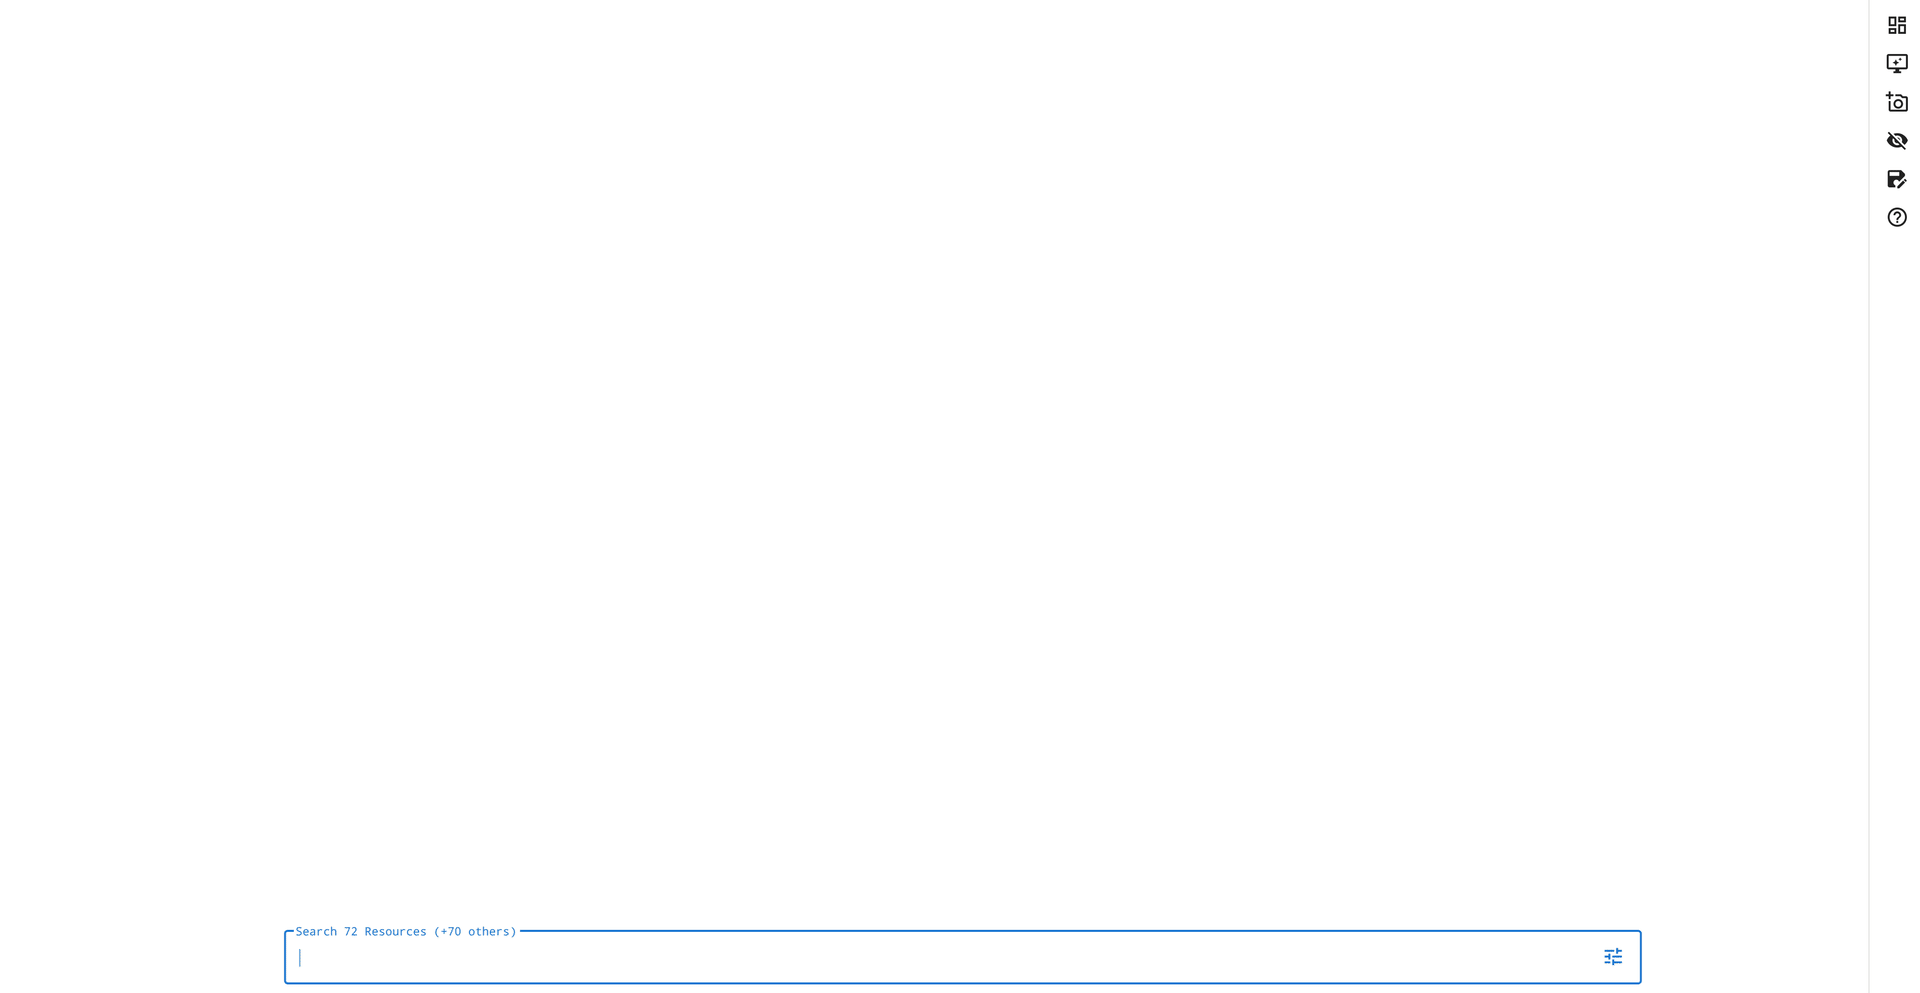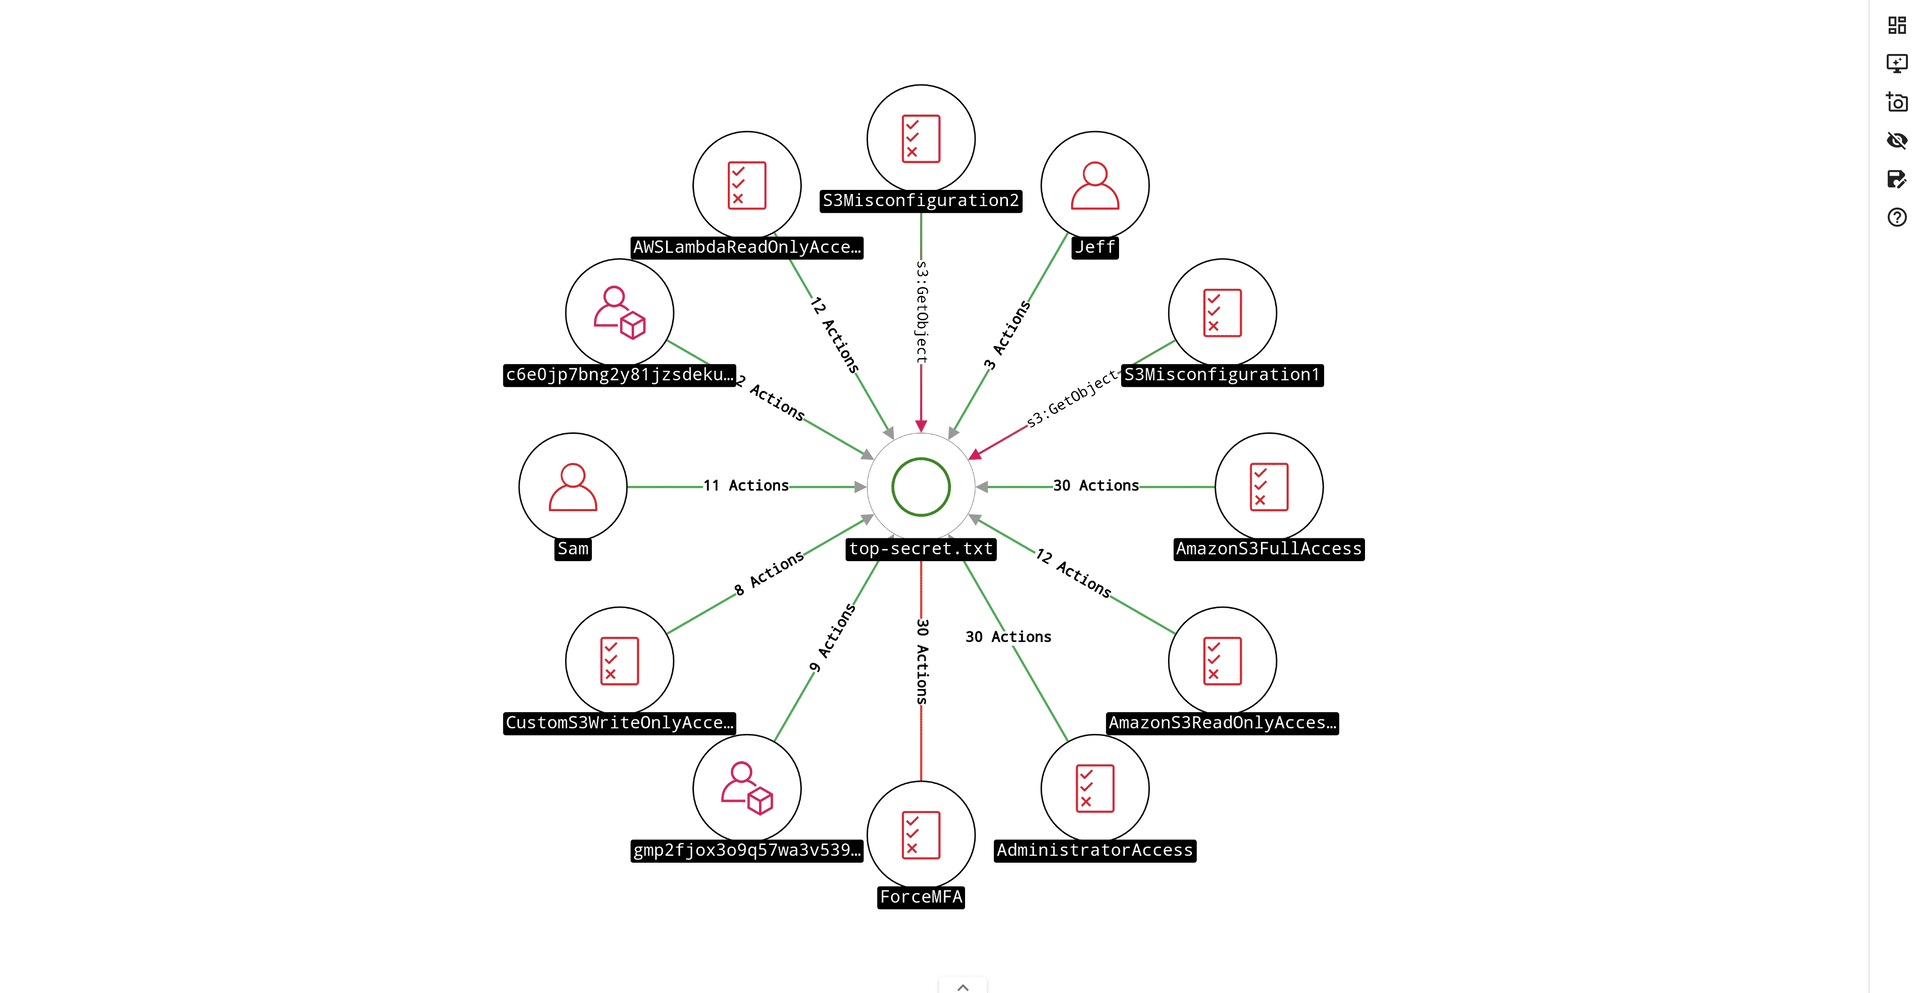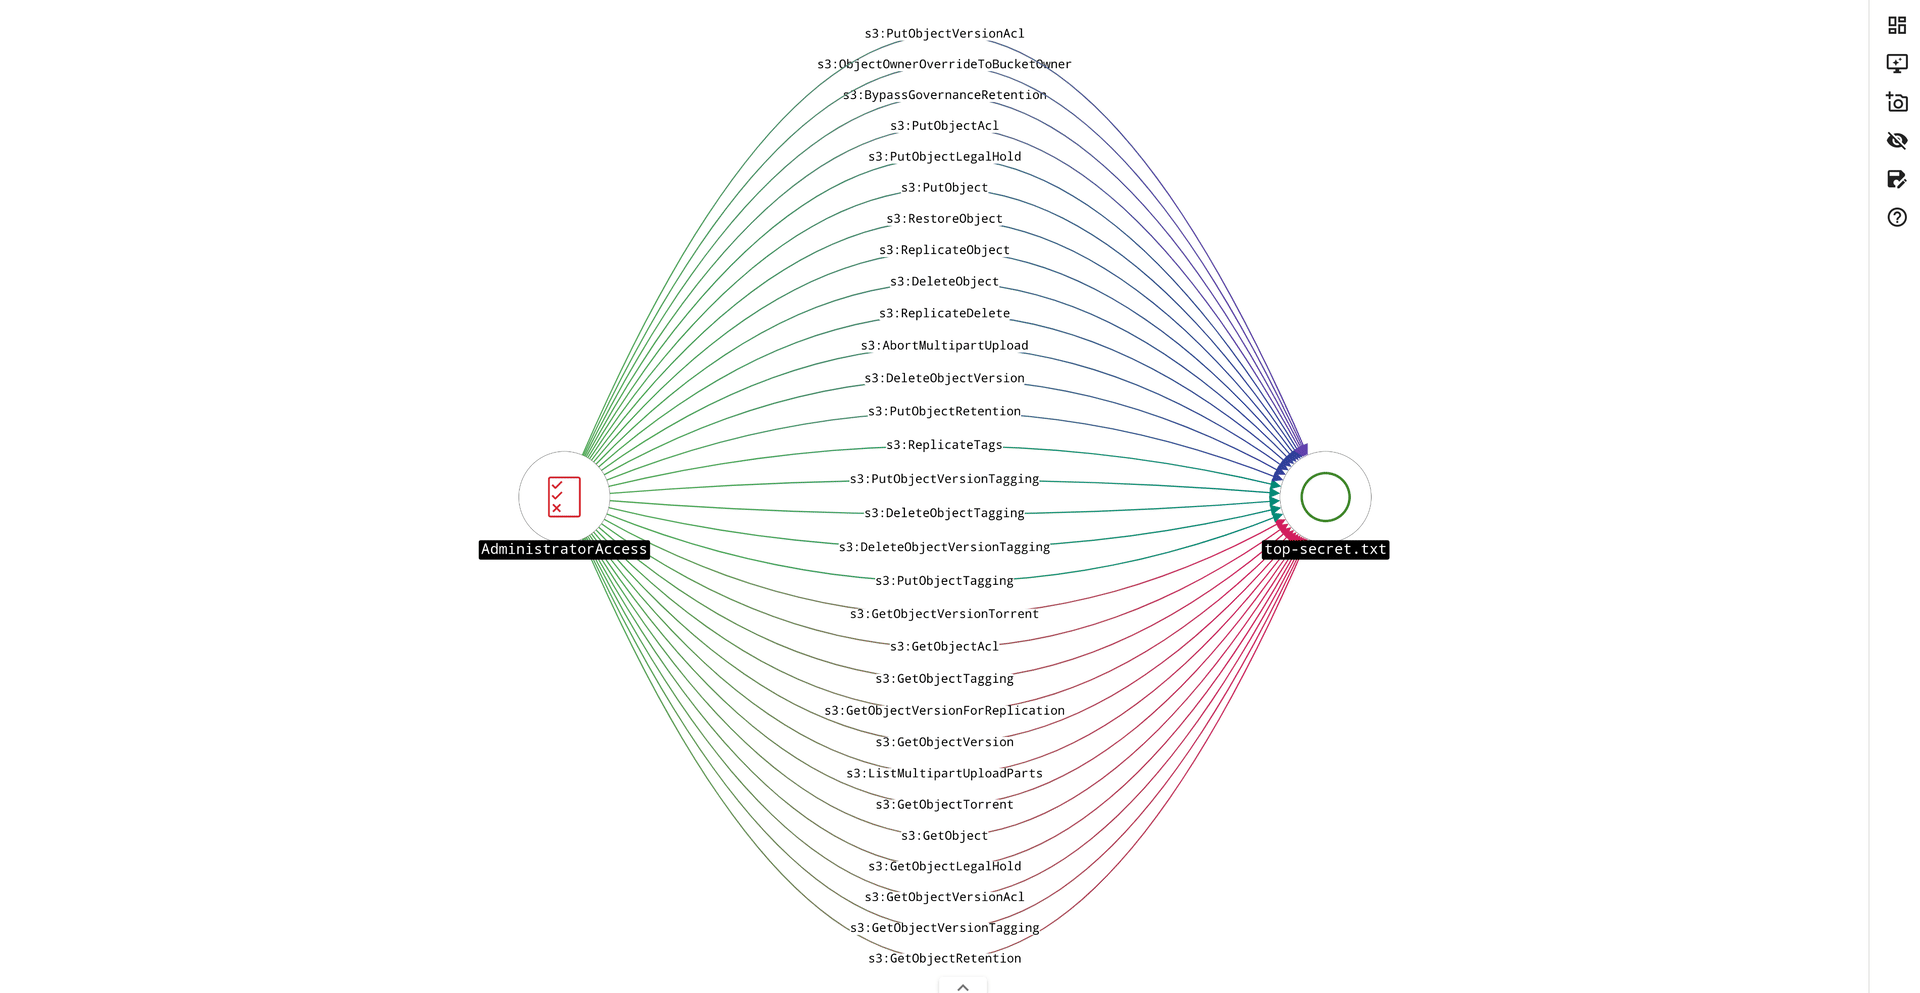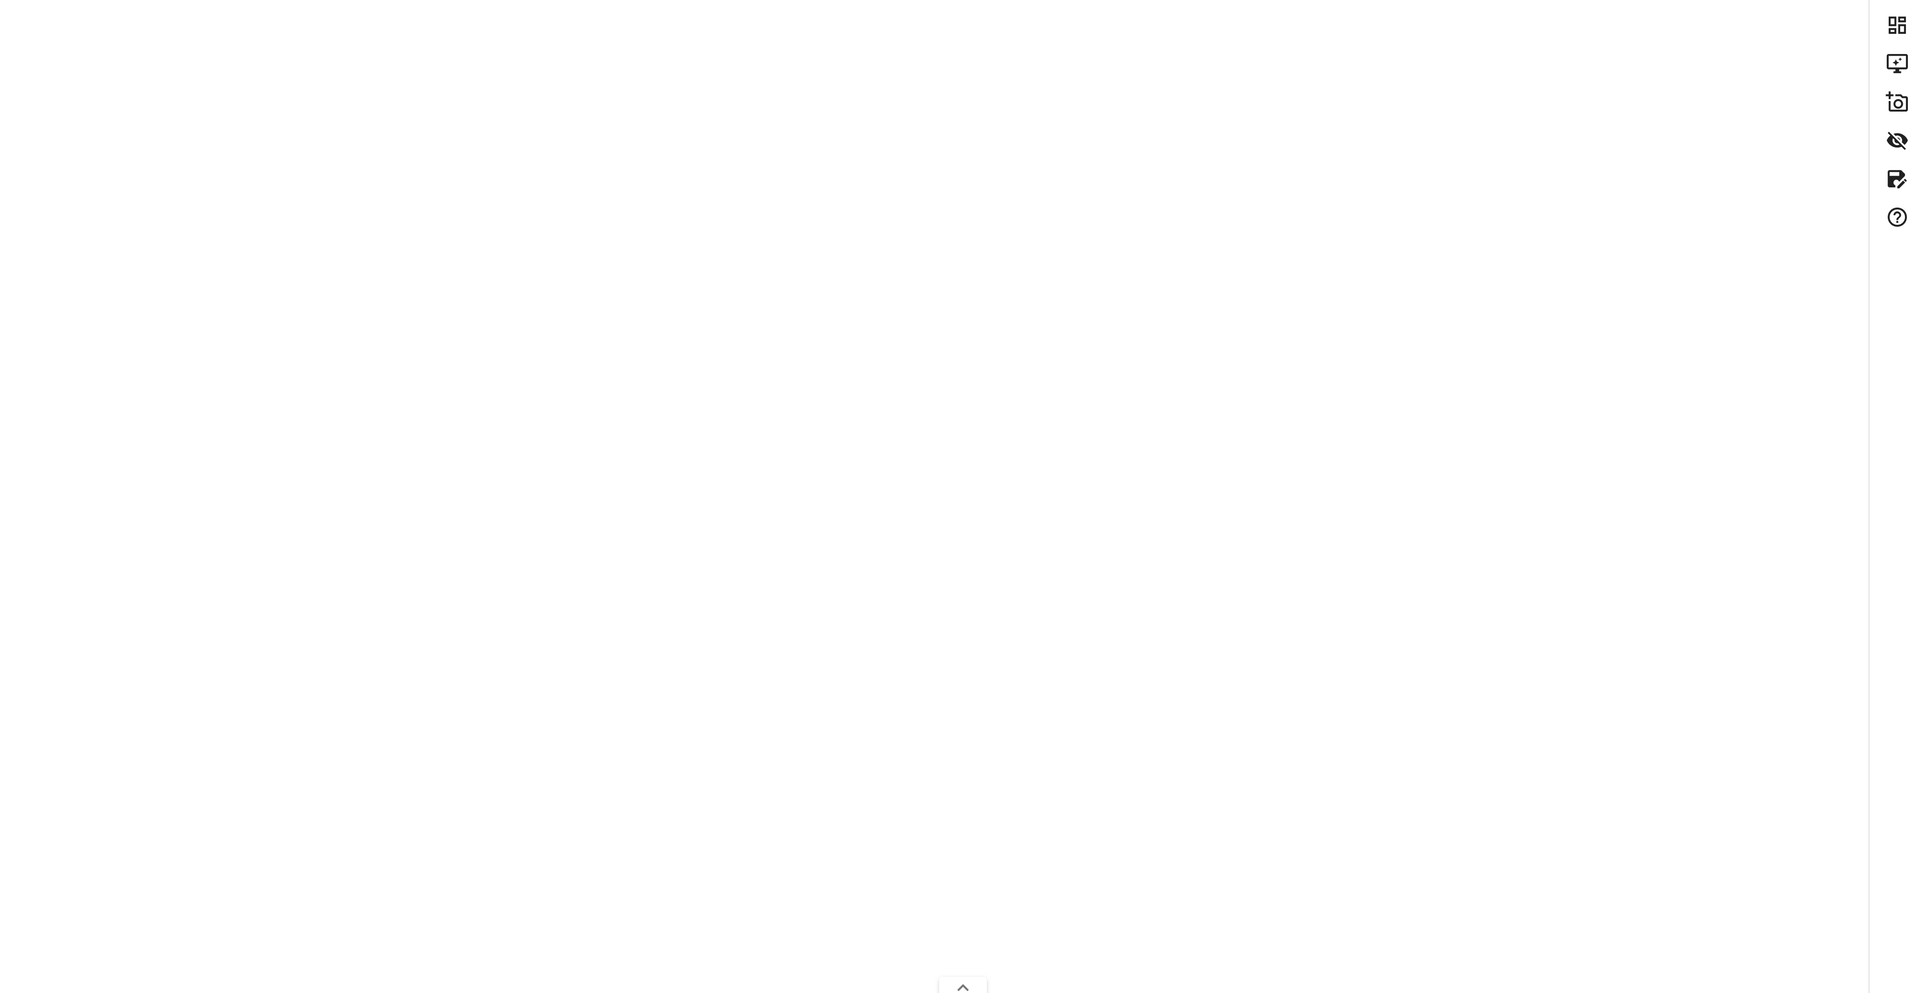

المساهمة

هذا المشروع لا يزال في مراحله المبكرة ولا يزال هناك الكثير مما يمكن فعله. سواء كان ذلك بتقديم تصحيح، أو تحديد أخطاء، أو اقتراح تحسينات، أو إنشاء أو تحديث وثائق، أو إعادة هيكلة كود غير نظيف، أو حتى توسيع هذه القائمة – كل المساهمات مفيدة ومرحب بها. لا تتردد في استخدام تقديرك والقيام بما تعتقد أنه سيفيد المجتمع أكثر.

راجع المساهمة لمزيد من المعلومات.

الترخيص

awspx هي أداة قائمة على الرسوم البيانية لتصور الوصول الفعّال وعلاقات الموارد داخل AWS. (C) 2018-2020 F-SECURE.

هذا البرنامج هو برنامج مجاني: يمكنك إعادة توزيعه و/أو تعديله بموجب شروط رخصة GNU العامة كما نشرتها مؤسسة البرمجيات الحرة، إما الإصدار 3 من الرخصة، أو (حسب اختيارك) أي إصدار لاحق.

يتم توزيع هذا البرنامج على أمل أن يكون مفيدًا، ولكن بدون أي ضمان؛ حتى بدون الضمان الضمني لقابلية التسويق أو الملاءمة لغرض معين. راجع رخصة GNU العامة لمزيد من التفاصيل.

يجب أن تكون قد تلقيت نسخة من رخصة GNU العامة مع هذا البرنامج. إذا لم يكن الأمر كذلك، راجع https://www.gnu.org/licenses/.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





