
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
quien — أداة أفضل لـ whois وذكاء النطاق | Kitploit
أدوات/GitHubGitHub/retlehs/quien
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتخطيط الشبكةتحليل الثغرات الأمنيةجمع المعلوماتأمن الويباستخبارات التهديداتأمان البريد الإلكترونيتحليل DNS
GitHubretlehs/quien

quien

أداة أفضل لـ whois وذكاء النطاق
1.2k3252منذ شهر واحدتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودعالموقع الإلكتروني

quien

Build status GitHub release GitHub downloads

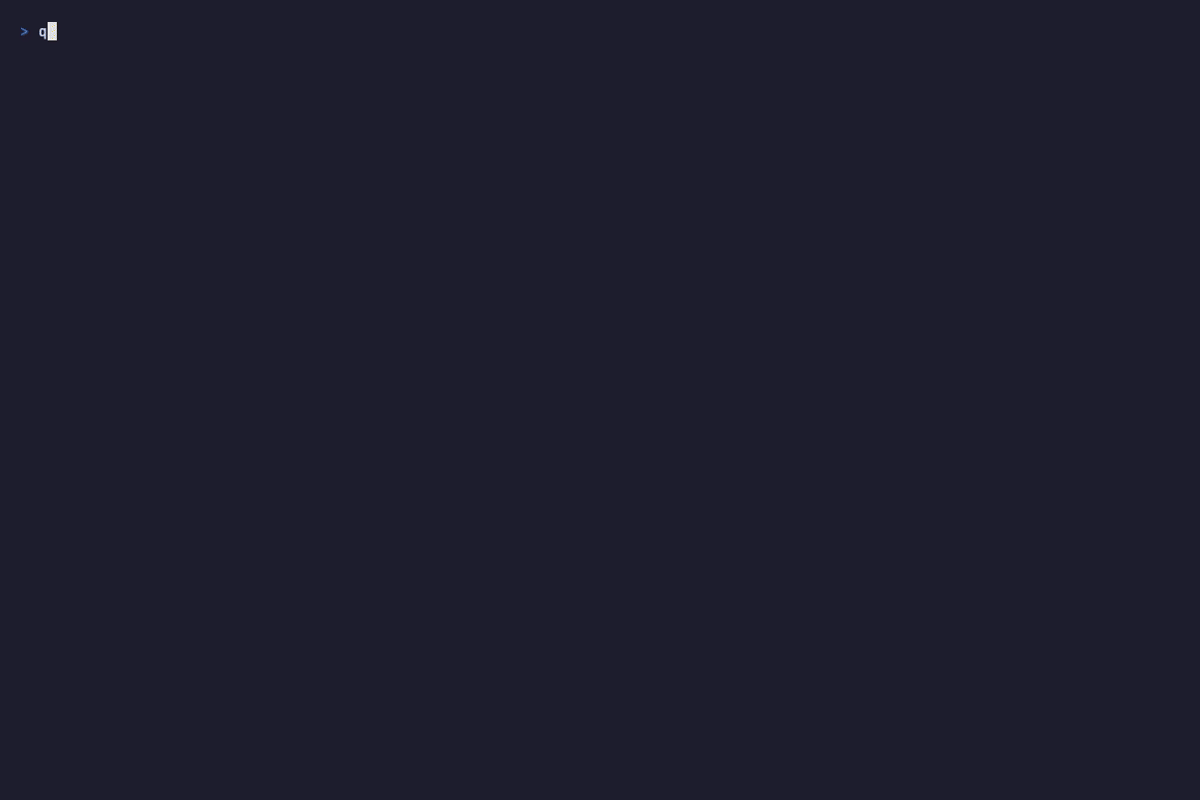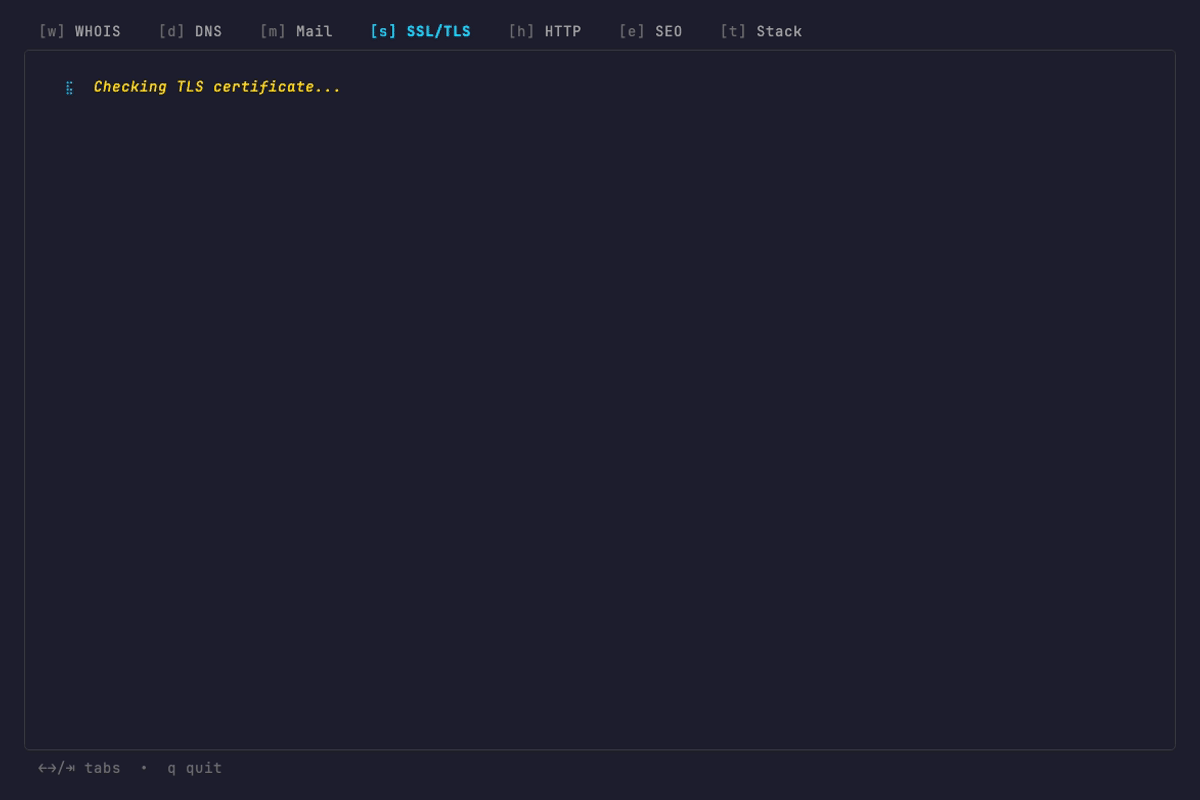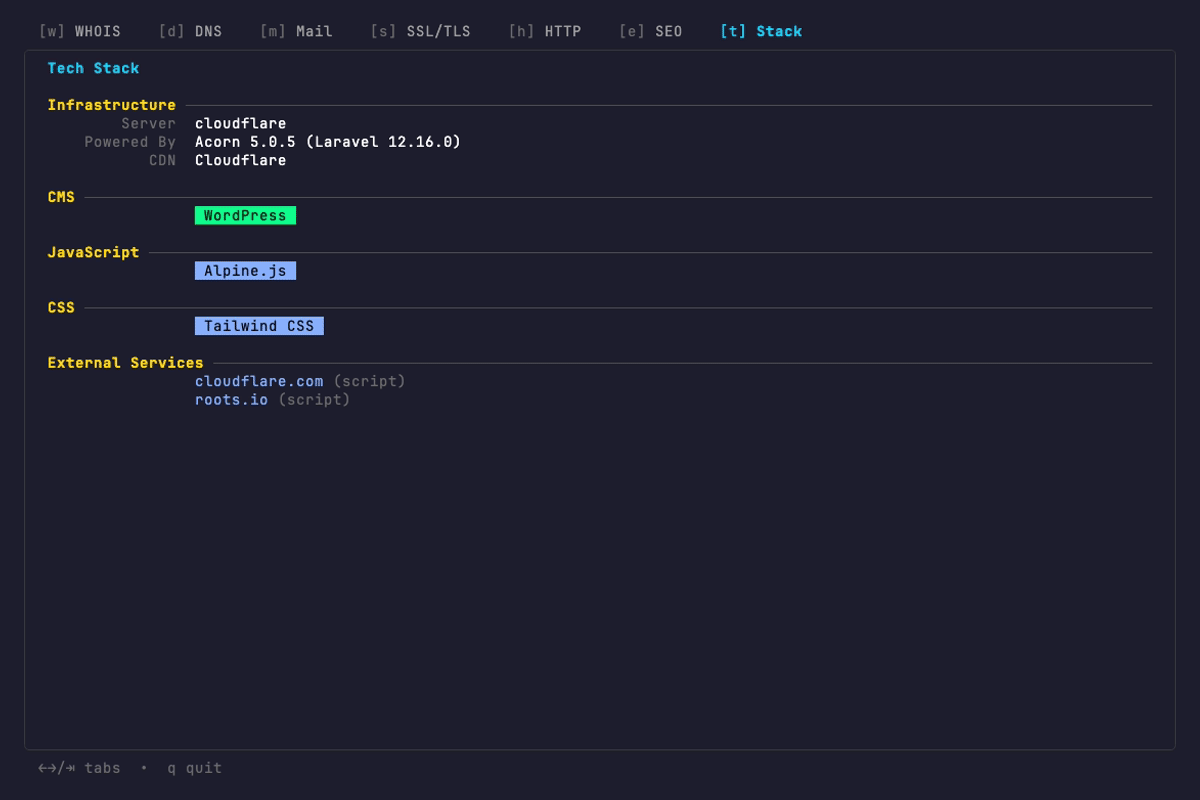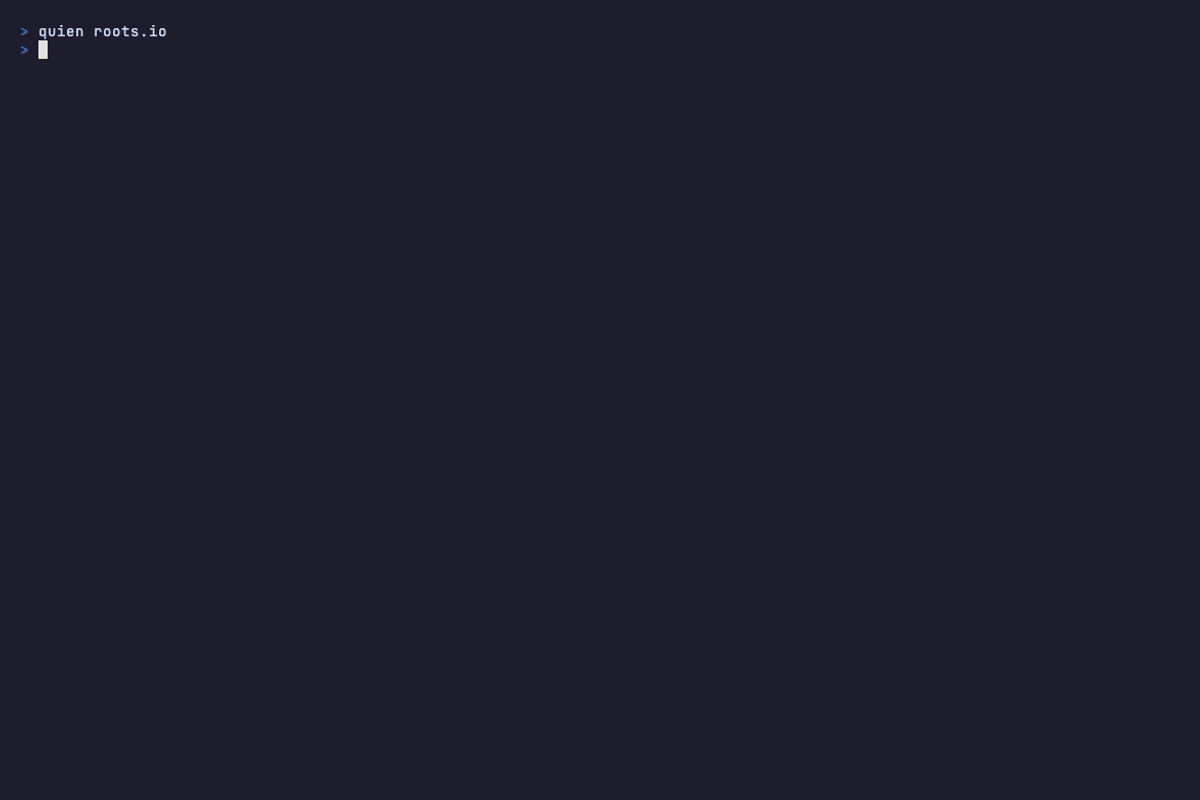
أداة أفضل لاستعلامات whois واستخبارات النطاقات. واجهة تفاعلية TUI مع علامات تبويب لـ WHOIS وDNS والبريد وSSL/TLS ورؤوس HTTP وتحليل SEO واكتشاف التقنيات.
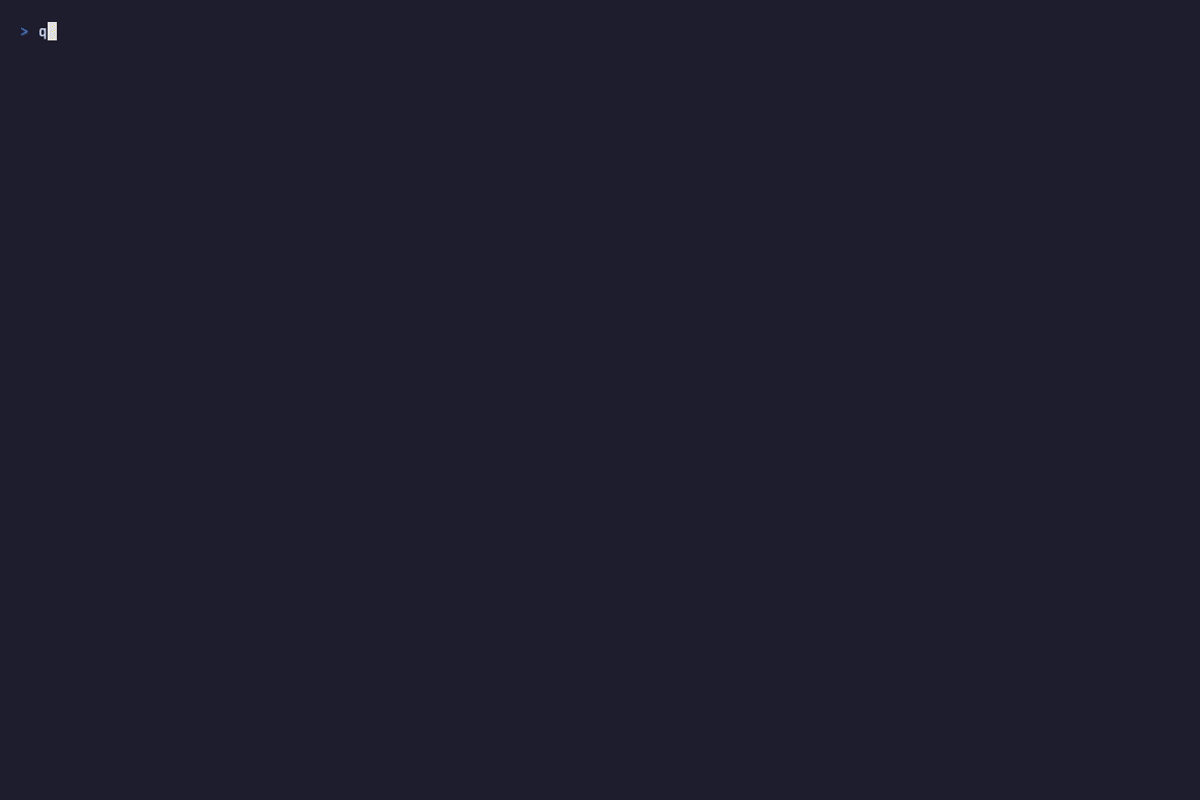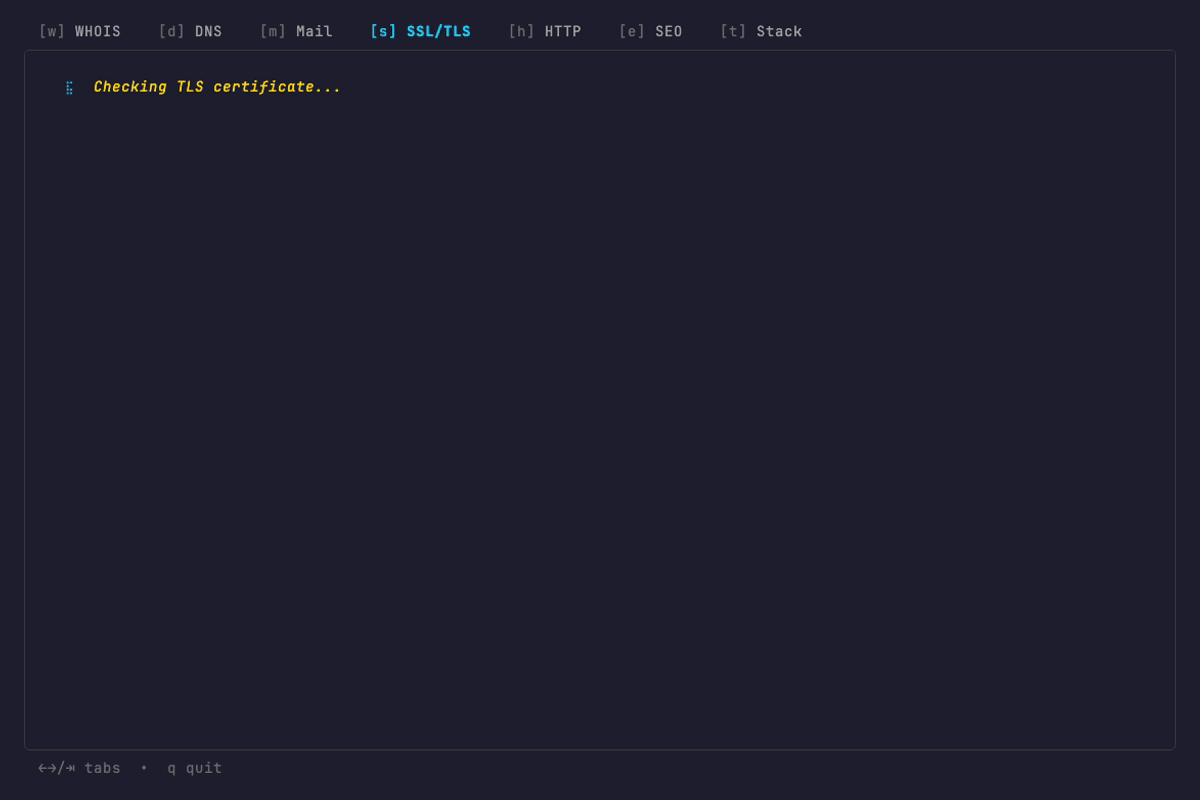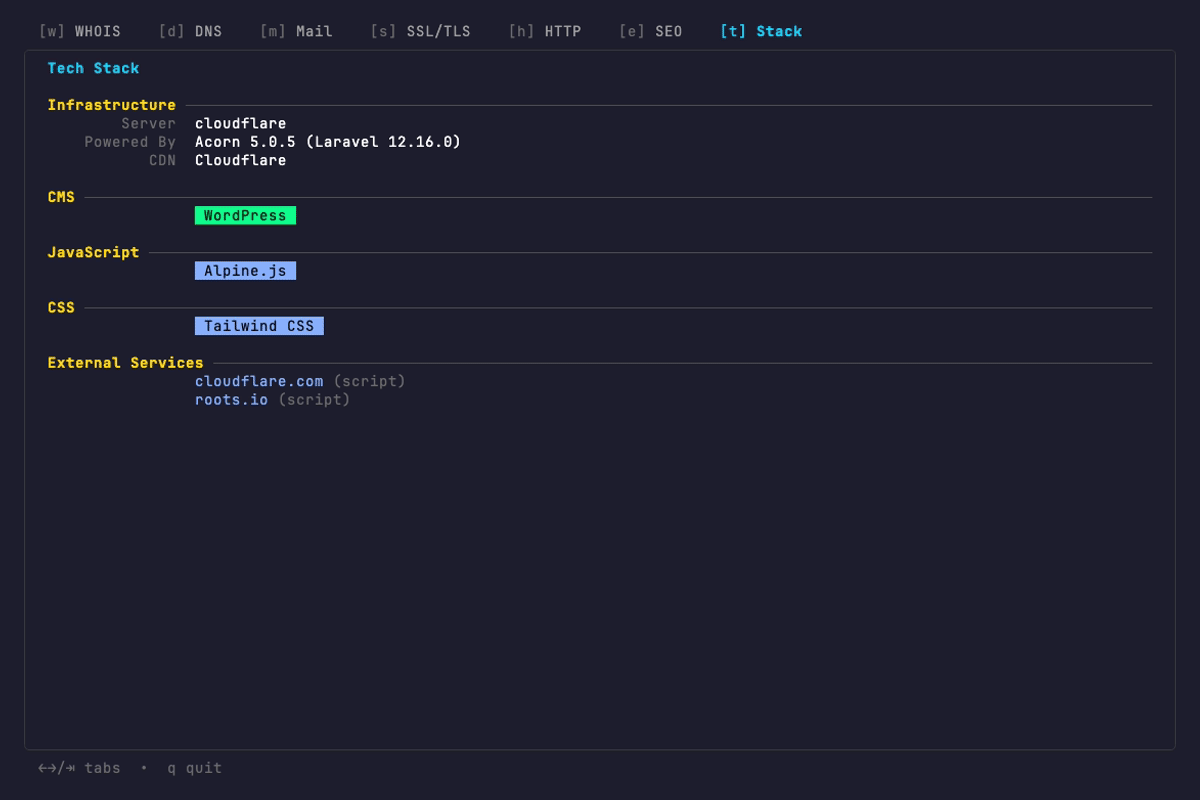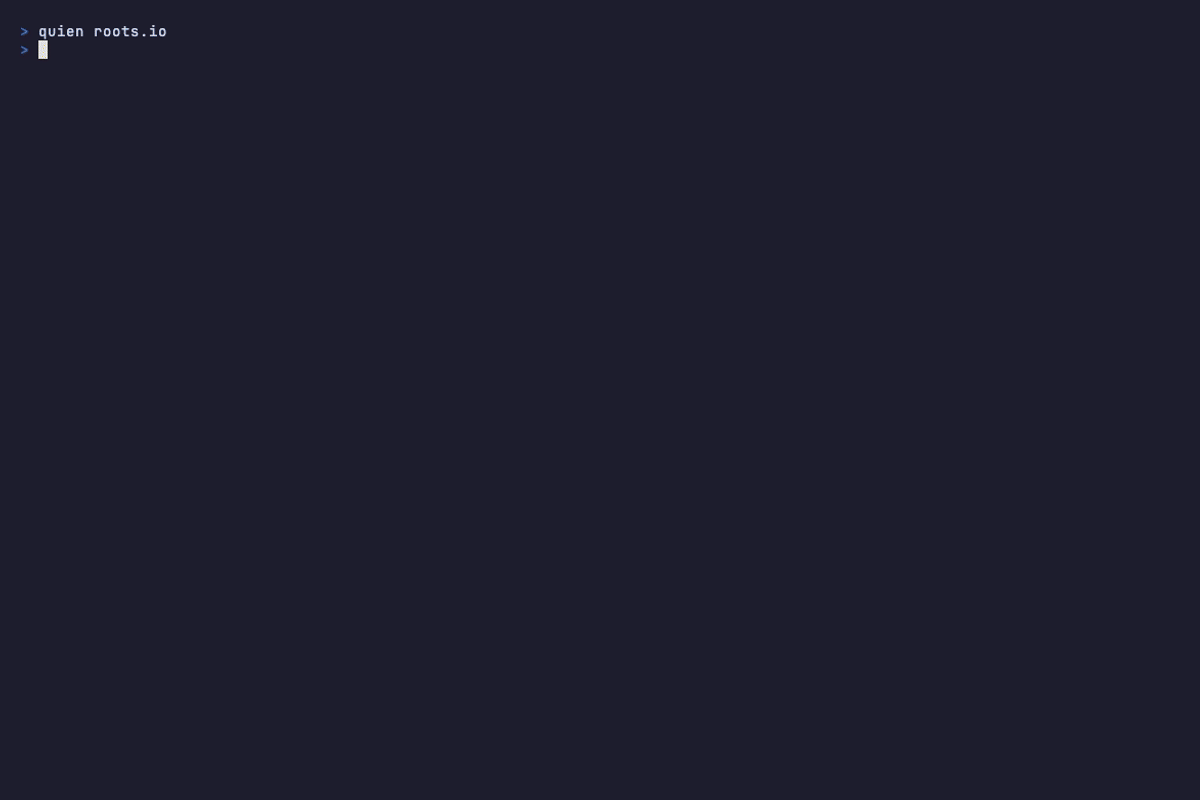
عرض توضيحي لـ quien

جربها بدون تثبيت: ssh quien.sh

التثبيت

Homebrew

brew install quien

Ubuntu / Debian

curl -fsSL https://apt.quien.dev/install.sh | sudo sh

Arch Linux (AUR)

yay -S quien

NixOS / Nix (Flake)

nix shell github:retlehs/quien

Go

go install github.com/retlehs/quien@latest

المميزات

  • استعلامات RDAP أولاً مع اللجوء إلى WHOIS لتغطية واسعة لـ TLD
    • إحالة IANA لاكتشاف خادم WHOIS تلقائيًا
  • استعلامات IP مع DNS عكسي ومعلومات الشبكة وجهات الاتصال الخاصة بالإساءة واكتشاف ASN عبر RDAP
    • اللجوء إلى BGP لمعرفة ASN/البادئة الأصلية عندما لا تتضمن RDAP بيانات ASN
    • إثراء PeeringDB لسياق ASN (الشبكة/المؤسسة، سياسة التبادل، مواقع التبادل، ملف حركة المرور، عدد نقاط التبادل/المرافق)
  • تدقيق تكوين البريد — MX وSPF (مع توسيع شجرة include/redirect وعدد مرات البحث) وDMARC وDKIM وBIMI مع التحقق من سلسلة VMC
  • تحليل SEO — قابلية الفهرسة (robots.txt، canonical، خريطة الموقع) والعناصر الموجودة على الصفحة (العنوان، الوصف، العناوين، الصور) والبيانات المنظمة (JSON-LD، Open Graph، Twitter Cards) ومؤشرات الأداء (الضغط، التخزين المؤقت، الموارد المعوقة للعرض)
    • Core Web Vitals — بيانات حقلية لـ LCP وINP وCLS وFCP وTTFB مع اتجاهات تاريخية عبر واجهة CrUX API (اختياري)
  • اكتشاف مجموعة التقنيات بما في ذلك إضافات WordPress وأطر JS/CSS والخدمات الخارجية المستخلصة من HTML
  • إعادة المحاولة التلقائية مع التراجع الأسي في جميع الاستعلامات
  • أوامر JSON فرعية للبرمجة النصية: quien whois، quien dns، quien mail، quien tls، quien http، quien seo، quien stack، quien all

الاستخدام

# موجه تفاعلي
quien

# استعلام نطاق (واجهة TUI تفاعلية)
quien example.com

# استعلام عنوان IP
quien 8.8.8.8

# إخراج JSON
quien --json example.com

# أوامر JSON فرعية
quien whois example.com
quien dns example.com
quien mail example.com
quien tls example.com
quien http example.com
quien seo example.com
quien stack example.com
quien all example.com

# استقصاء محددات DKIM إضافية إلى جانب القائمة الشائعة المضمنة
quien mail example.com --dkim-selector mySelector --dkim-selector other

# تعيين محددات DKIM الافتراضية عبر متغير بيئة
QUIEN_DKIM_SELECTORS=mySelector,other quien example.com

# استخدام محلل DNS معين لهذه الجلسة
quien mail example.com --resolver 9.9.9.9

# تعيين محلل افتراضي عبر متغير بيئة
QUIEN_RESOLVER=1.1.1.1 quien dns example.com

أولوية المحلل: --resolver > QUIEN_RESOLVER > محلل النظام.

أولوية محدد DKIM: --dkim-selector > QUIEN_DKIM_SELECTORS. يتم فحص المحددات التي يحددها المستخدم بالإضافة إلى قائمة المحددات الشائعة المضمنة.

Core Web Vitals

تتضمن علامة التبويب SEO فحوصات محلية فورًا. للحصول على بيانات حقلية لـ Core Web Vitals (مقاييس المستخدمين الحقيقيين من Chrome)، قم بتعيين مفتاح واجهة CrUX API:

export QUIEN_CRUX_API_KEY=your-api-key

يؤدي ذلك إلى تفعيل قيم LCP وINP وCLS وFCP وTTFB عند المئين 75 مع تقييم جيد/بحاجة تحسين/ضعيف، بالإضافة إلى رسم بياني خطي لاتجاه 8-25 أسبوعًا.

الحصول على مفتاح واجهة CrUX API
  1. انتقل إلى Google Cloud Console
  2. أنشئ مشروعًا جديدًا (أو اختر مشروعًا موجودًا)
  3. اذهب إلى APIs & Services > Library
  4. ابحث عن Chrome UX Report API وقم بتفعيلها
  5. اذهب إلى APIs & Services > Credentials
  6. انقر على Create Credentials > API key
  7. انقر على Edit API key، ثم تحت API restrictions اختر Restrict key واختر Chrome UX Report API من القائمة
  8. انسخ المفتاح وعيّنه كـ QUIEN_CRUX_API_KEY

واجهة CrUX API مجانية. ليس لجميع النطاقات بيانات حقلية — فالموقع يحتاج إلى حركة مرور كافية من Chrome ليكون مشمولًا في تقرير Chrome User Experience Report.

السمة

يكتشف quien تلقائيًا خلفية الطرفية ويختار ألوانًا فاتحة أو داكنة. إذا أخطأ الاكتشاف (شائع في tmux أو screen أو الأصداف البعيدة)، يمكنك تجاوز ذلك:

export QUIEN_THEME=light  # فرض لوحة فاتحة
export QUIEN_THEME=dark   # فرض لوحة داكنة
export QUIEN_THEME=auto   # اكتشاف تلقائي (افتراضي)

استكشاف مشكلات DNS

إذا كان محلل نظامك غير موثوق (شائع في WSL أو VPN أو إعدادات الحاويات)، فرض محلل:

quien mail example.com --resolver 9.9.9.9
# أو
export QUIEN_RESOLVER=9.9.9.9

[!TIP] إذا كنت تريد أن يحل quien محل أداة whois الافتراضية لديك، يمكنك إضافة اسم مستعار في إعدادات الصدفة:

alias whois=quien

مهارة الوكيل

أضف quien كمهارة وكيل (agent skill) ليستخدمها الوكلاء في استعلامات النطاق وعناوين IP:

npx skills add retlehs/quien

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →