
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
antisquat — مكتشف النطاقات المخادعة والتصيد المدعوم بالذكاء الاصطناعي، يستخدم تقنيات معالجة اللغة الطبيعية و ChatGPT لتوليد التباديل المحتملة للنطاقات واستخراج معلومات الاتصال من المواقع المشبوهة. | Kitploit
أدوات/GitHubGitHub/redhuntlabs/antisquat
الاستخبارات مفتوحة المصدر (OSINT)تعداد DNS والنطاقات الفرعيةجمع المعلوماتالتصيد الاحتياليتعلم الآلة
GitHubredhuntlabs/antisquat

antisquat

مكتشف النطاقات المخادعة والتصيد المدعوم بالذكاء الاصطناعي، يستخدم تقنيات معالجة اللغة الطبيعية و ChatGPT لتوليد التباديل المحتملة للنطاقات واستخراج معلومات الاتصال من المواقع المشبوهة.

عرض المستودع
561355منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

AntiSquat

يستخدم AntiSquat تقنيات الذكاء الاصطناعي مثل معالجة اللغة الطبيعية (NLP)، النماذج اللغوية الكبيرة (ChatGPT) والمزيد لتعزيز اكتشاف نطاقات التصيد والانتحال الإملائي.

كيفية الاستخدام

  • قم باستنساخ المشروع عبر git clone https://github.com/redhuntlabs/antisquat.
  • قم بتثبيت جميع التبعيات عن طريق كتابة pip install -r requirements.txt.
  • احصل على مفتاح API لـ ChatGPT من https://platform.openai.com/account/api-keys
  • أنشئ ملفًا باسم .openai-key وألصق مفتاح API لـ ChatGPT الخاص بك فيه.
  • (اختياري) قم بزيارة https://developer.godaddy.com/keys واحصل على مفتاح API لـ GoDaddy. أنشئ ملفًا باسم .godaddy-key وألصق مفتاح API لـ GoDaddy الخاص بك فيه.
  • أنشئ ملفًا باسم domains.txt. اكتب قائمة من النطاقات مفصولة بأسطر ترغب في فحصها.
  • (اختياري) أنشئ ملفًا باسم blacklist.txt. اكتب قائمة من النطاقات مفصولة بأسطر ترغب في تجاهلها. التعبيرات النمطية مدعومة.
  • قم بتشغيل antisquat باستخدام python3.8 antisquat.py domains.txt

أمثلة:

لنفترض أنك تريد تشغيل antisquat على "flipkart.com".

أنشئ ملفًا باسم "domains.txt"، ثم اكتب flipkart.com. ثم قم بتشغيل python3.8 antisquat.py domains.txt.

يقوم AntiSquat بتوليد عدة تحويلات للنطاق، ويتنقل بينها واحدة تلو الأخرى ويحاول استخراج جميع معلومات الاتصال من الصفحة.

حالة اختبار:

حالة اختبار لـ amazon.com مرفقة. لتشغيلها بدون أي مفاتيح API، فقط قم بتشغيل python3.8 test.py
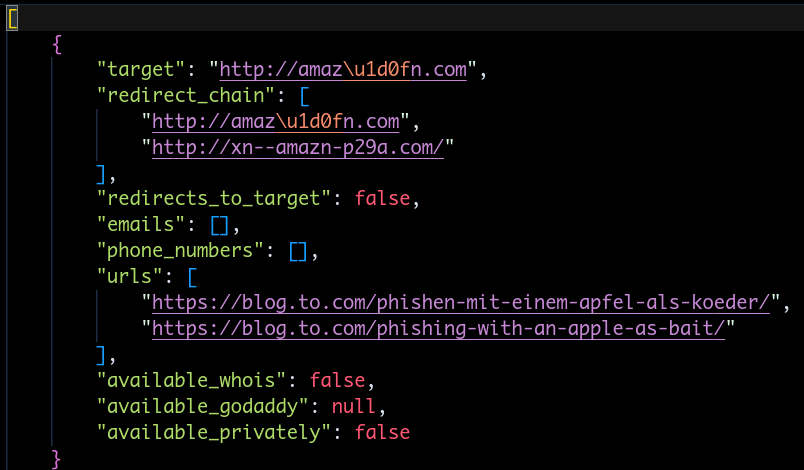
تشغيل AntiSquat على Amazon.com

هنا، يبدو أن الأداة قد التقطت موقع تصيد اختباري لـ amazon.com. يمكن التقاط نطاقات مماثلة قد تكون متاحة للبيع بهذه الطريقة ويمكن استخراج أي معلومات اتصال من الموقع.

إذا كنت ترغب في معرفة المزيد عن الأداة، تأكد من زيارة مدونتنا.

شكر وتقدير

  • Black Hat USA 2023 [Arsenal]

لمعرفة المزيد عن منصة إدارة سطح الهجوم الخاصة بنا، تحقق من NVADR.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





