 redbyte1337/graphspy
أداة للوصول الأولي وما بعد الاستغلال لـ Entra ID و M365 مع واجهة مستخدم رسومية قائمة على المتصفح


   ________                             _________
  /       /  by RedByte1337    __      /        /
 /  _____/___________  ______ |  |__  /   _____/_____ ______
/   \  __\_  __ \__  \ \____ \|  |  \ \_____  \\____ \   |  |
\    \_\  \  | \/  __ \|  |_> |   \  \/        \  |_> \___  |
 \______  /__|  |____  |   __/|___|  /_______  /   ___/ ____|
        \/           \/|__|        \/        \/|__|   \/
فيما يلي عملية التثبيت الموصى بها باستخدام pipx لتجنب أي تعارض في التبعيات.
تم تصميم GraphSpy ليعمل على جميع أنظمة التشغيل، على الرغم من أنه تم اختباره بشكل أساسي على Linux وWindows.
للحصول على خيارات التثبيت الأخرى والتعليمات التفصيلية، راجع صفحة التثبيت على الويكي.
# Install pipx (skip this if you already have it)
apt install pipx
pipx ensurepath

# Install the latest version of GraphSpy from pypi
pipx install graphspy
بعد التثبيت، يمكن تشغيل التطبيق باستخدام أمر graphspy من أي مكان على النظام.
تشغيل GraphSpy دون أي وسائط لسطر الأوامر سيطلق GraphSpy ويجعله متاحًا على http://127.0.0.1:5000 افتراضيًا.
graphspy
الآن ما عليك سوى فتح http://127.0.0.1:5000 في متصفحك المفضل للبدء!
استخدم الوسيطتين -i و -p لتعديل الواجهة والمنفذ للاستماع عليهما.
# Run GraphSpy on http://192.168.0.10
graphspy -i 192.168.0.10 -p 80
# Run GraphSpy on port 8080 on all interfaces
graphspy -i 0.0.0.0 -p 8080
للحصول على تعليمات تفصيلية ووسائط أخرى لسطر الأوامر، يرجى الرجوع إلى صفحة التنفيذ على الويكي.
يرجى الرجوع إلى GitHub Wiki للحصول على كامل تفاصيل الاستخدام.
للحصول على نظرة عامة سريعة على الميزات، اطّلع على منشور المدونة الرسمي للإصدار.
إذا كنت تساهم في GraphSpy أو تعدّل الأجزاء الداخلية، فابدأ من هنا:
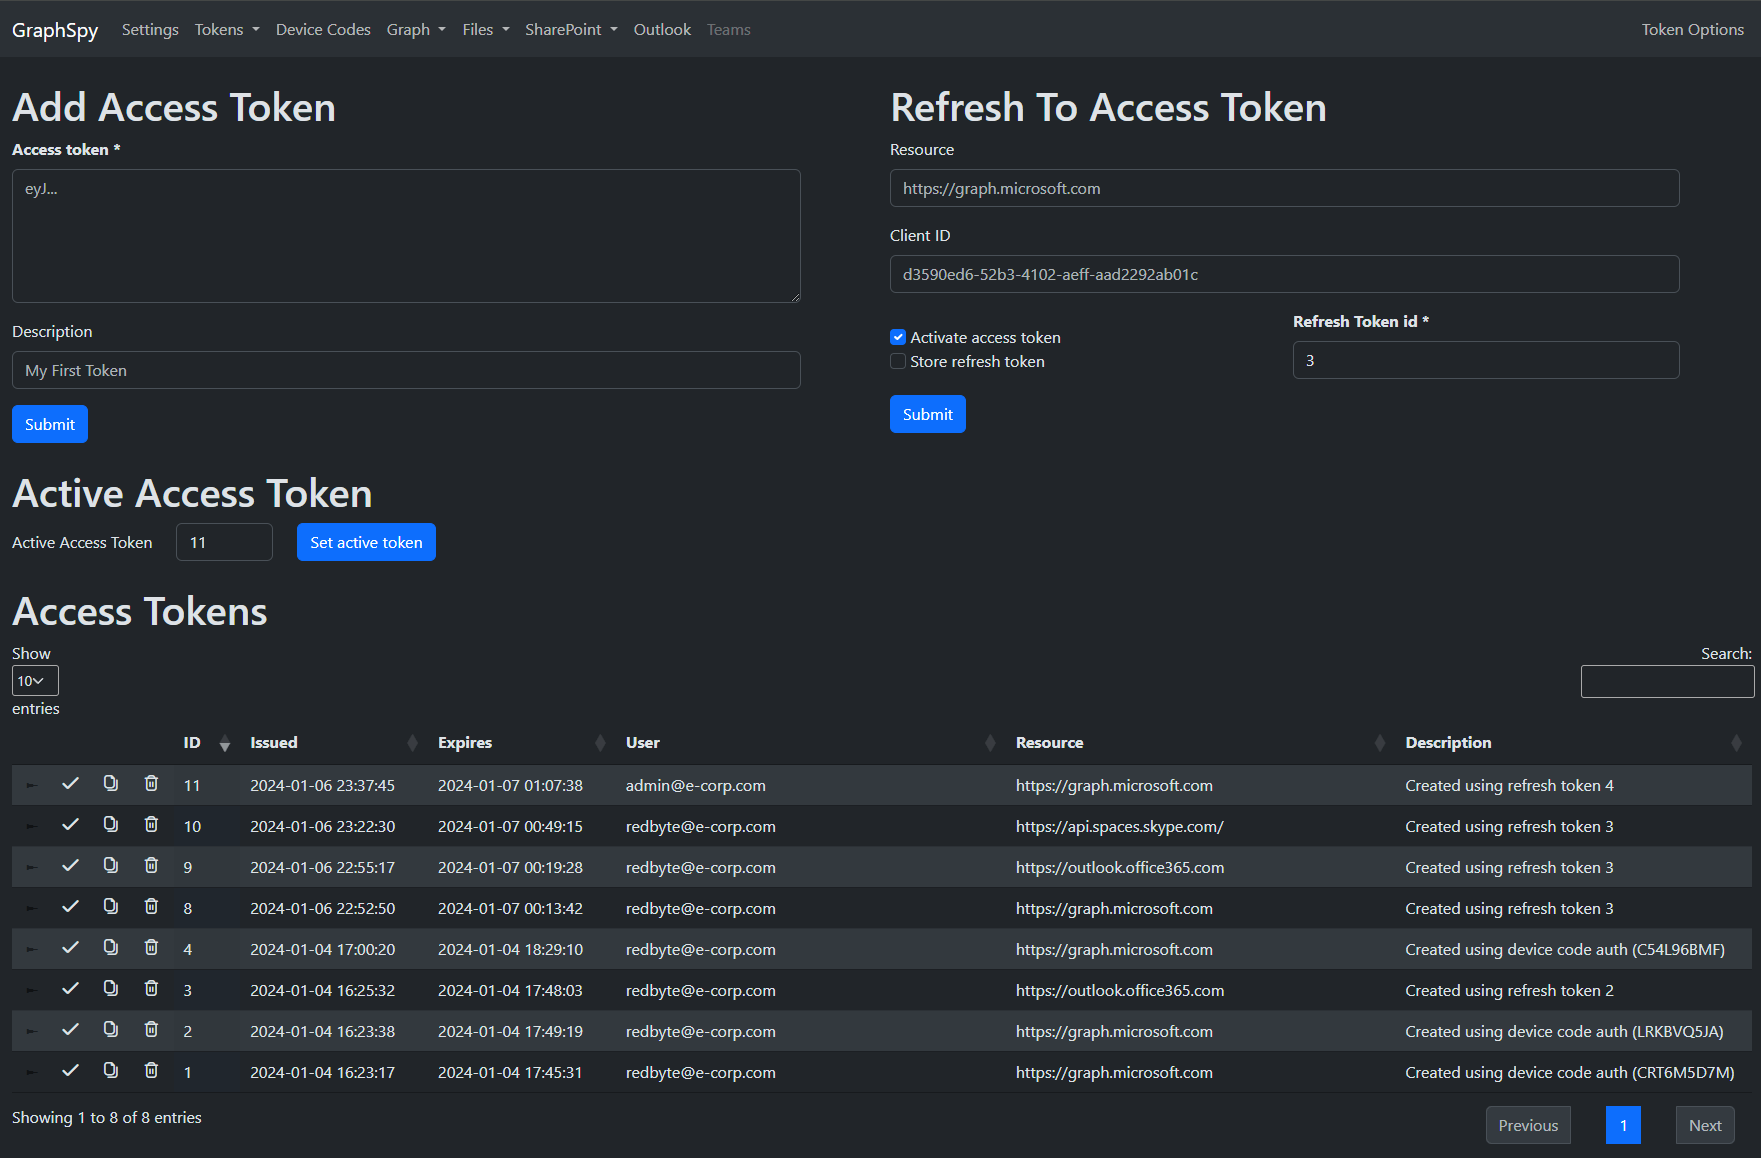
خزّن رموز الوصول والتحديث الخاصة بك لعدة مستخدمين ونطاقات في مكان واحد.
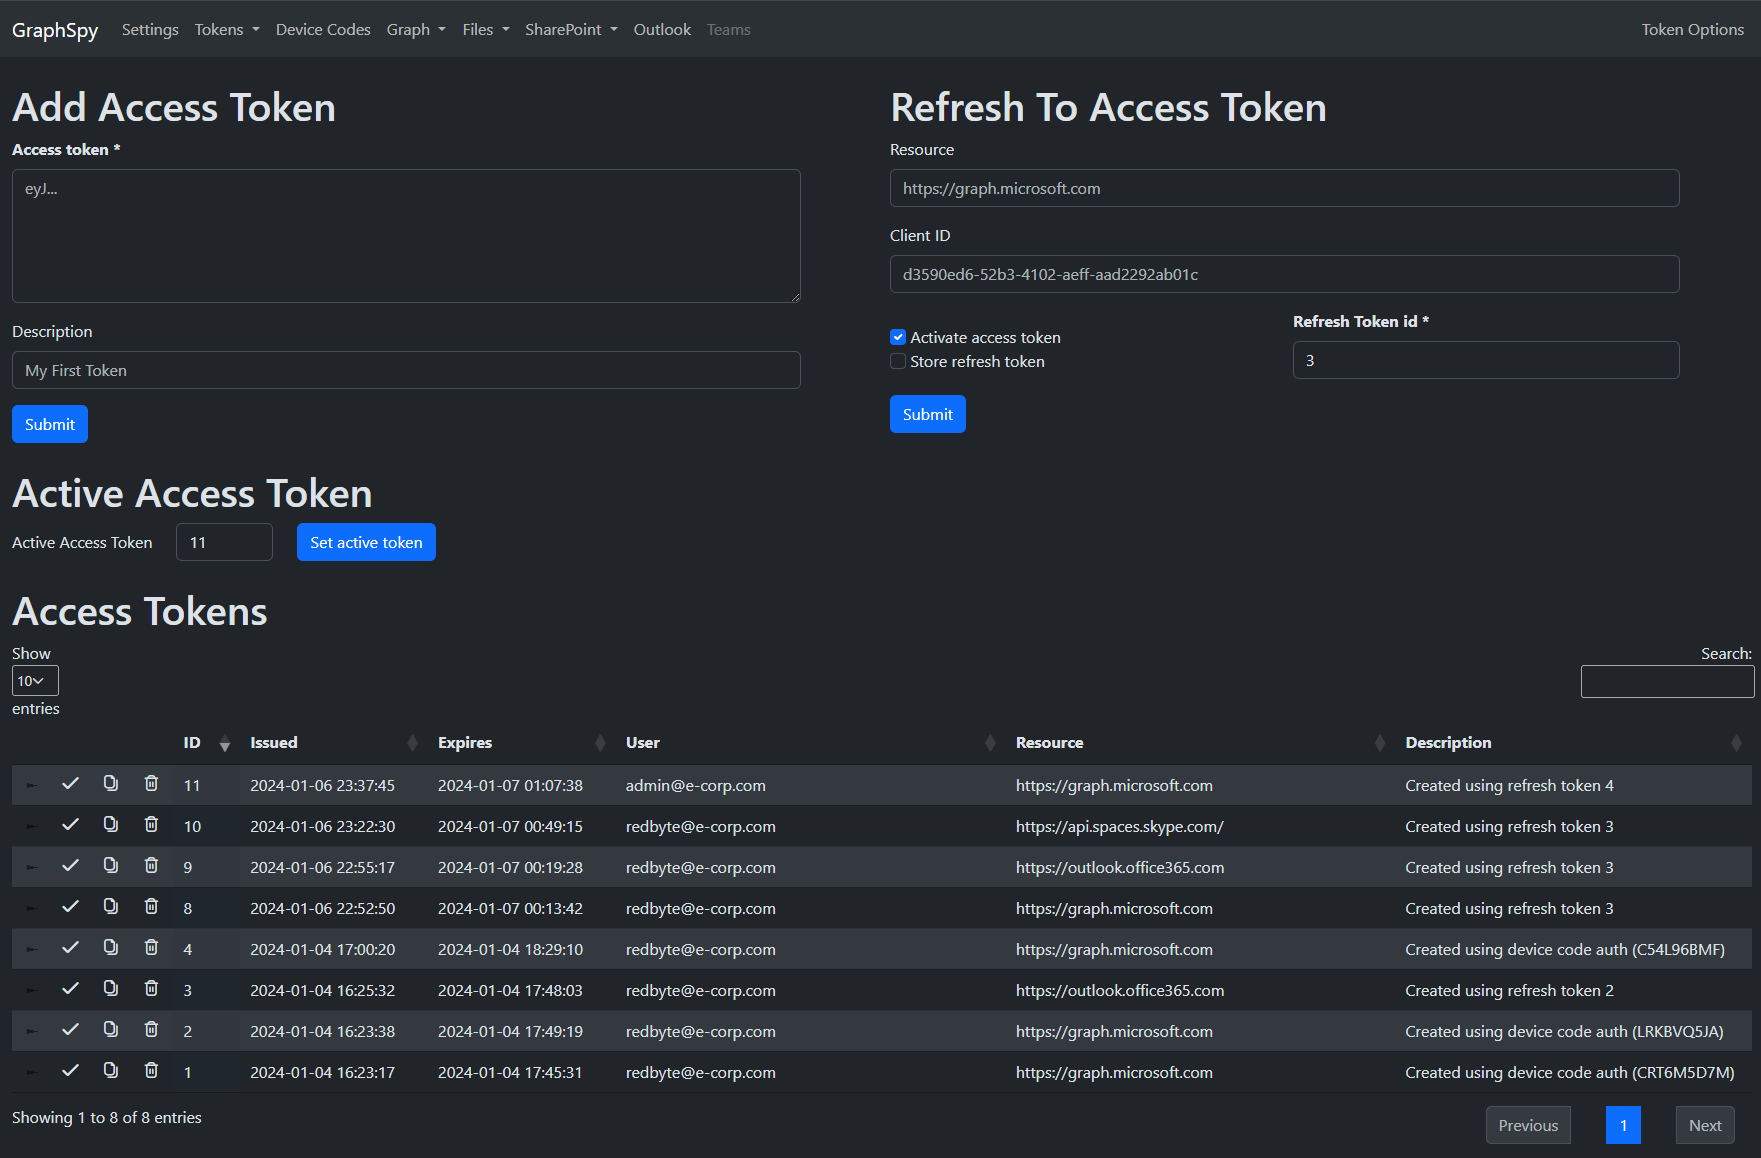
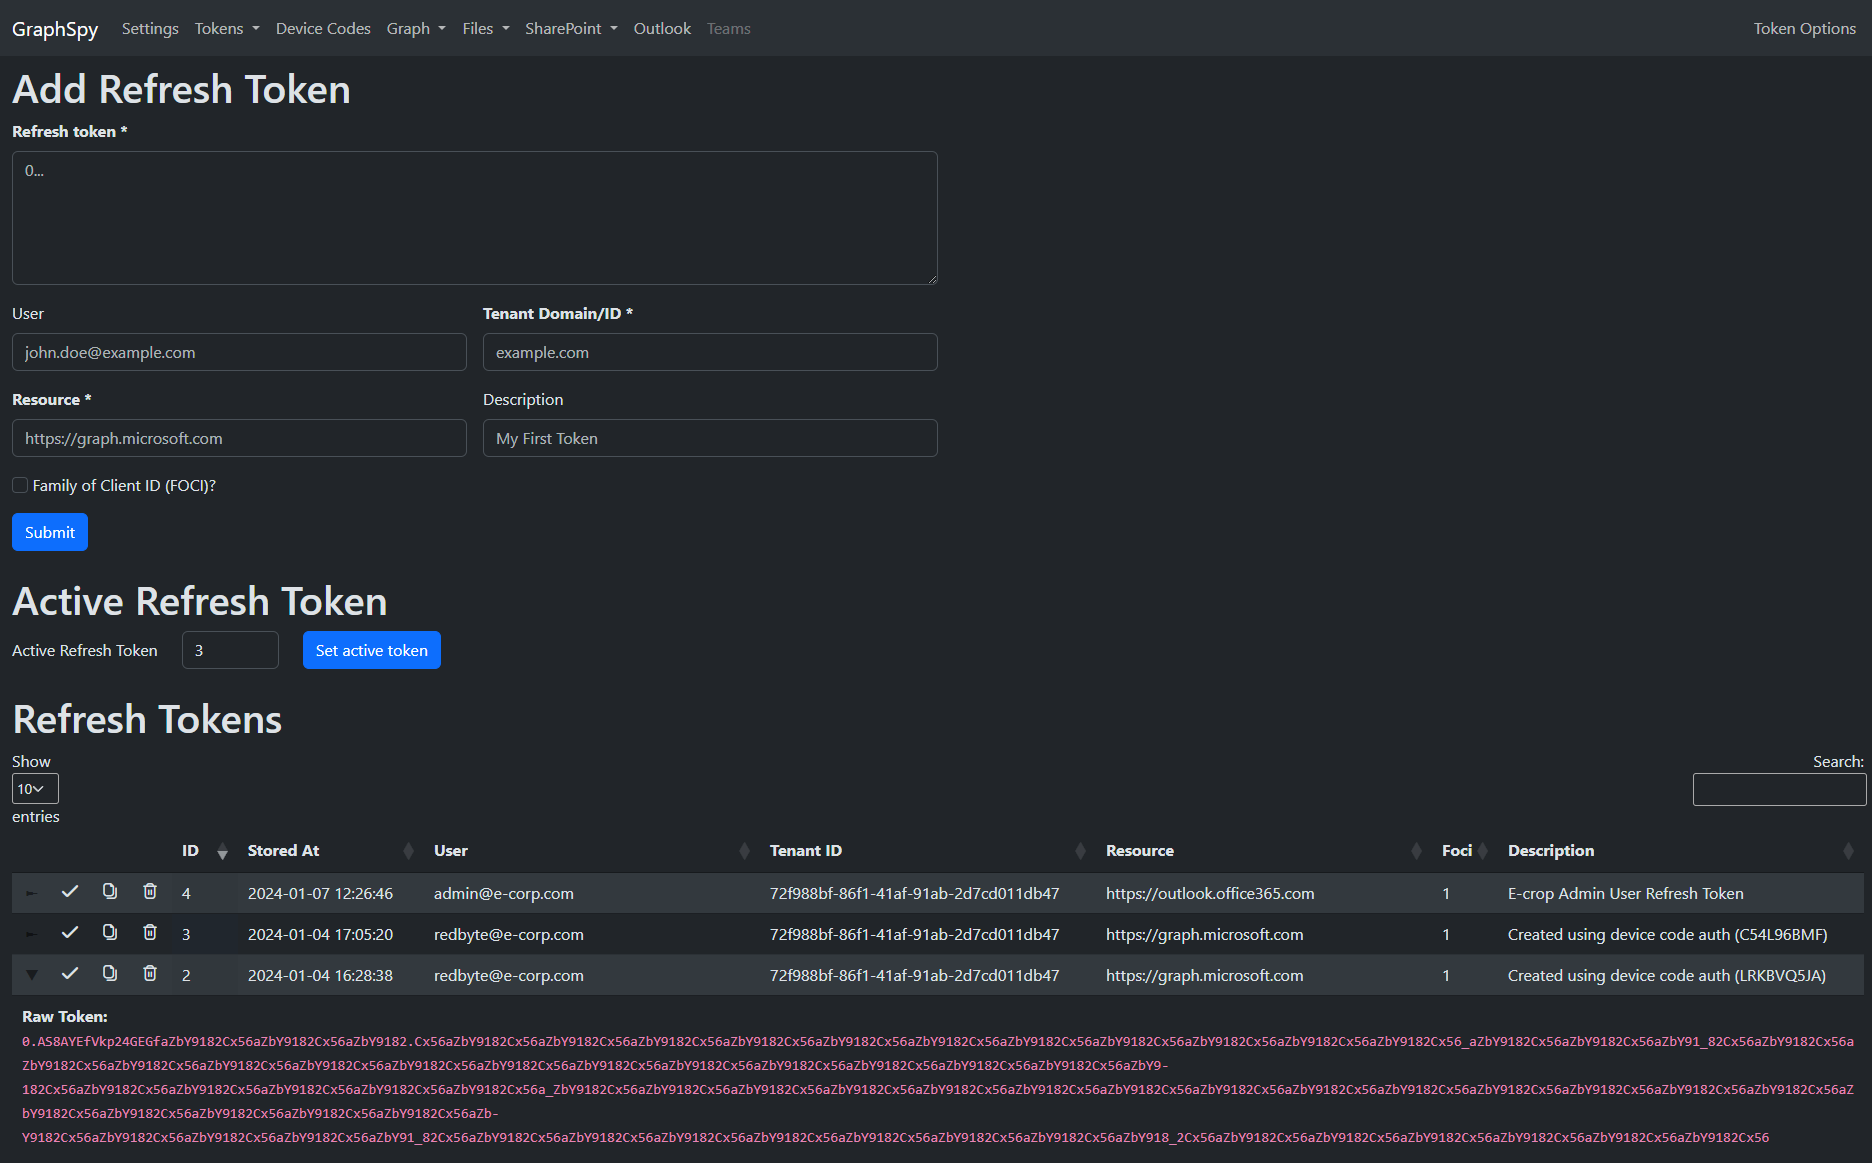
قم بالتبديل بينها بسهولة أو اطلب رموز وصول جديدة من أي صفحة.
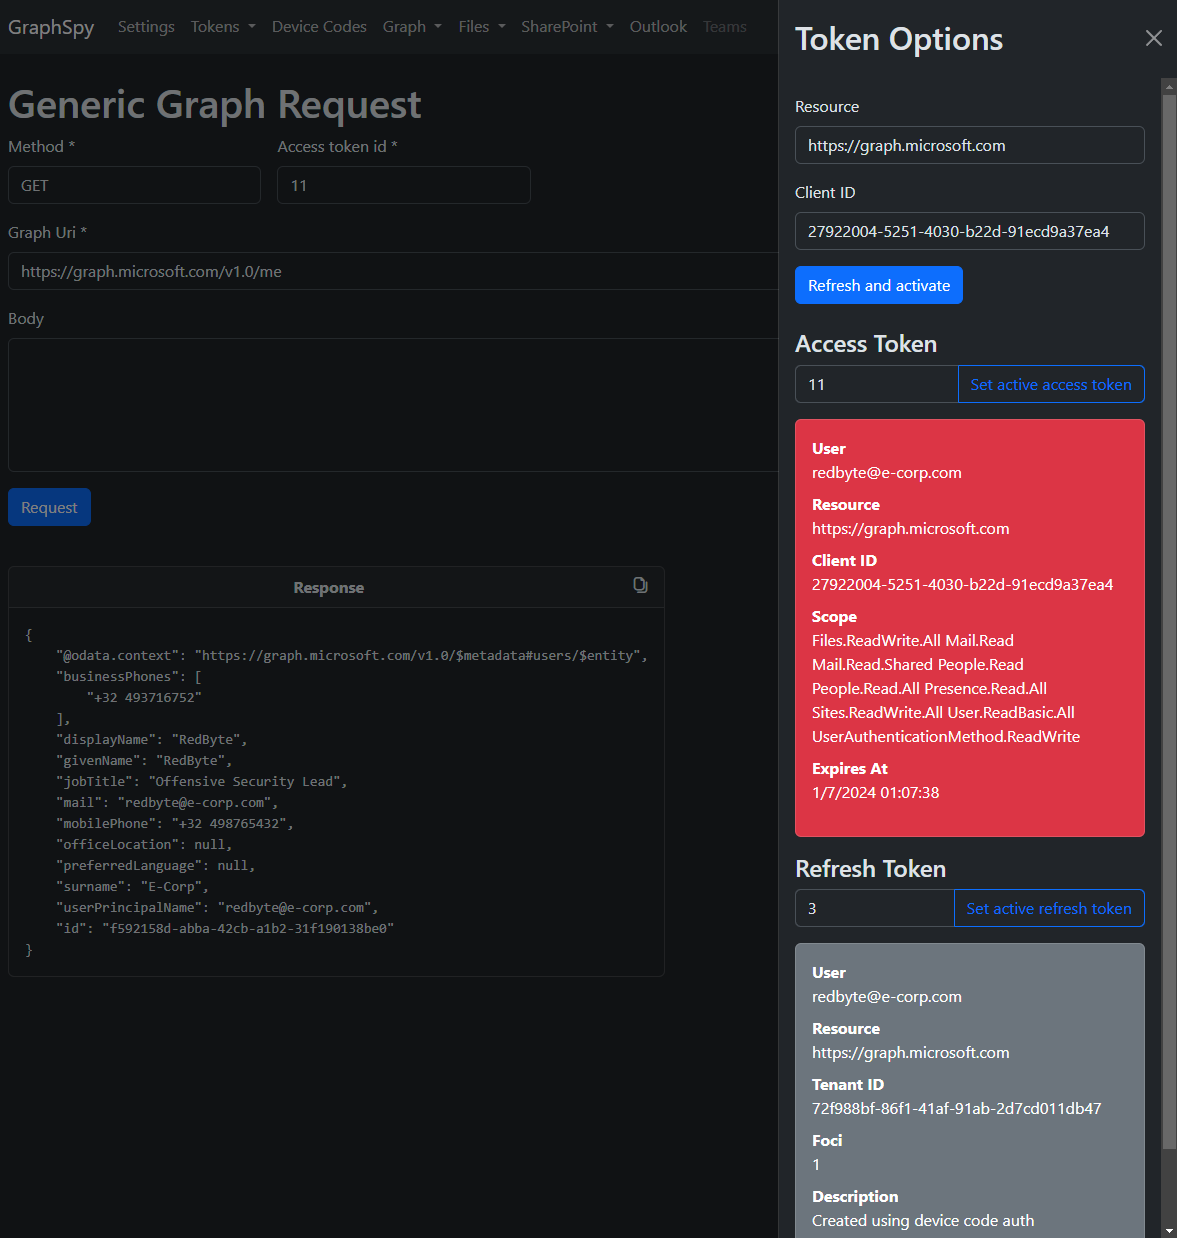
أنشئ واستعلم عن عدة رموز جهاز في وقت واحد بسهولة. إذا استخدم مستخدم رمز الجهاز للمصادقة، فسيخزّن GraphSpy تلقائيًا رمز الوصول والتحديث في قاعدة بياناته.
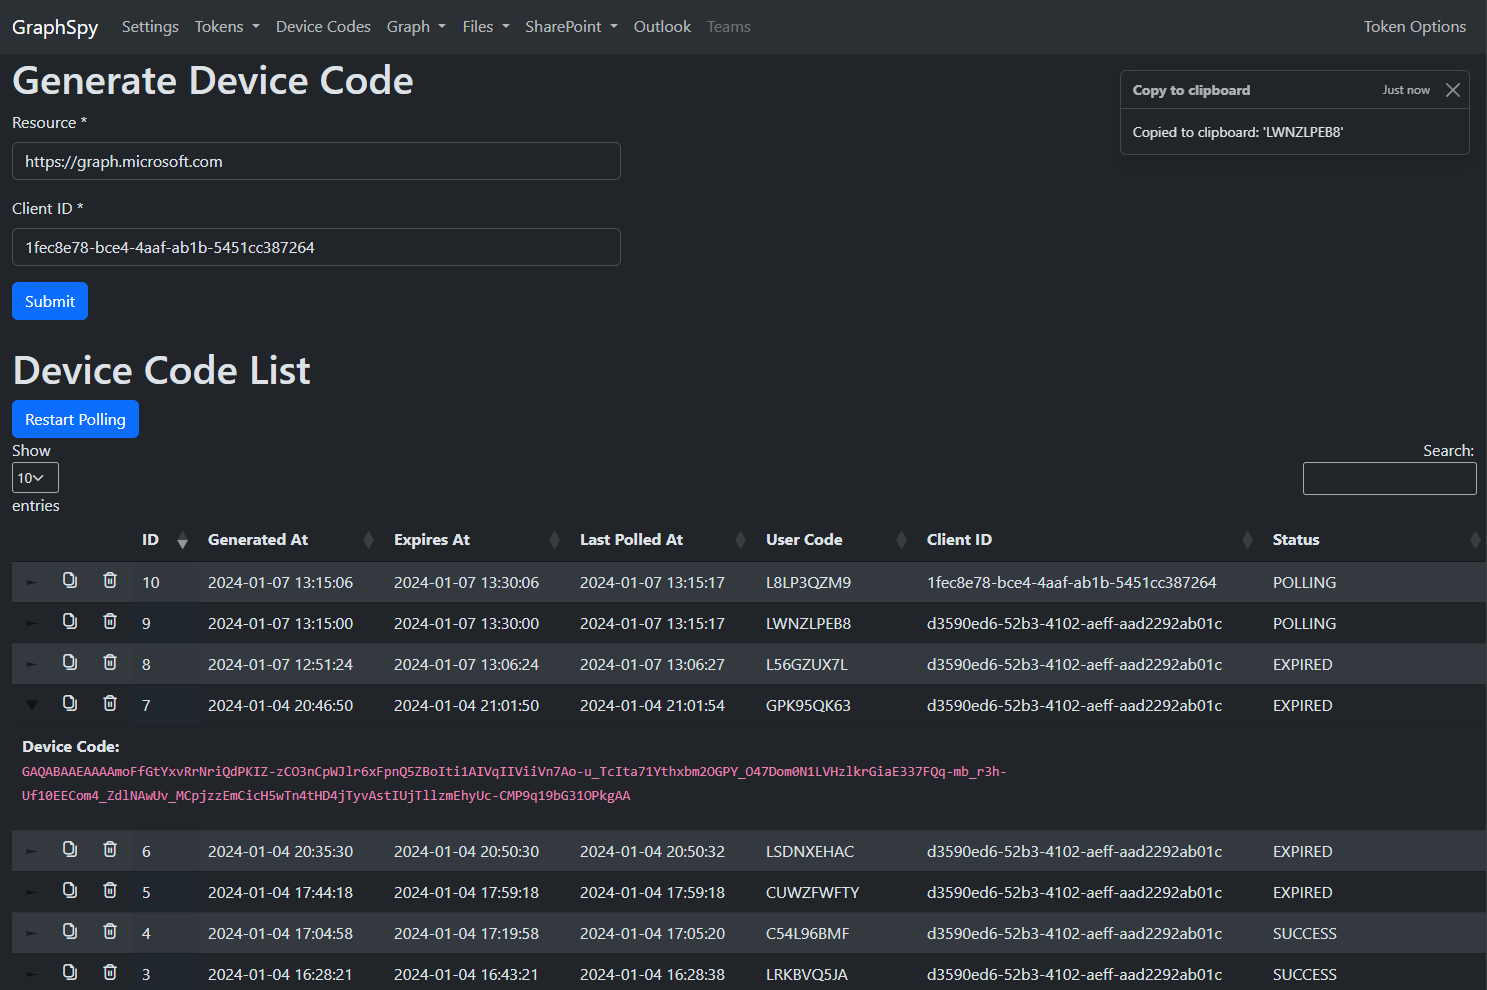
قم بتكوين إجراءات تلقائية لتحدث فورًا بعد مصادقة ناجحة عبر رمز الجهاز.
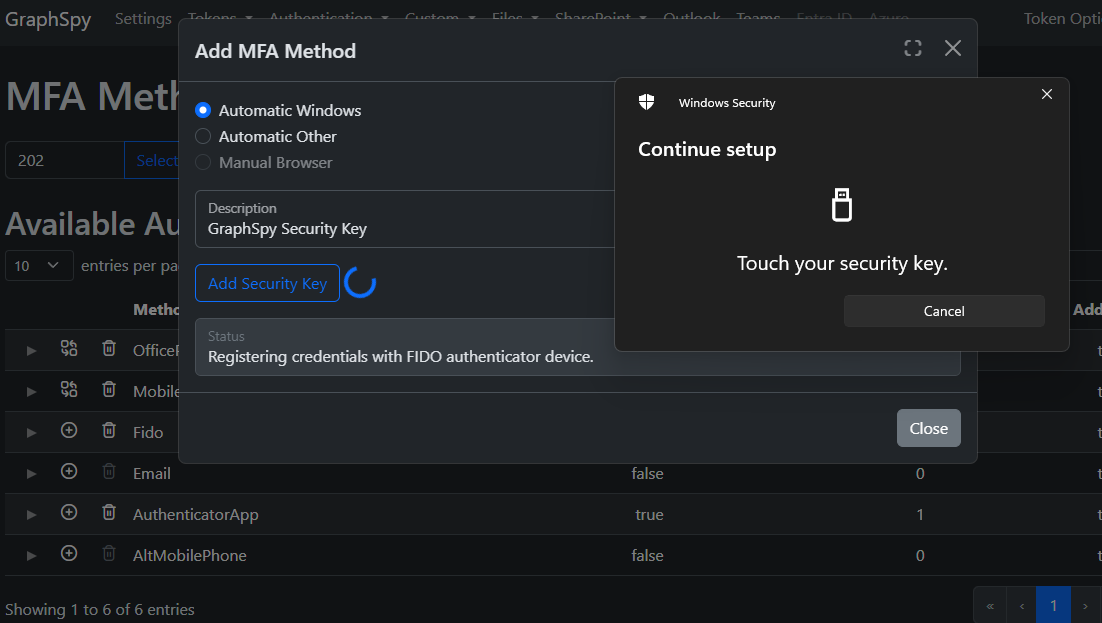
اعرض وعدّل وأنشئ طرق MFA المرتبطة بحساب المستخدم.
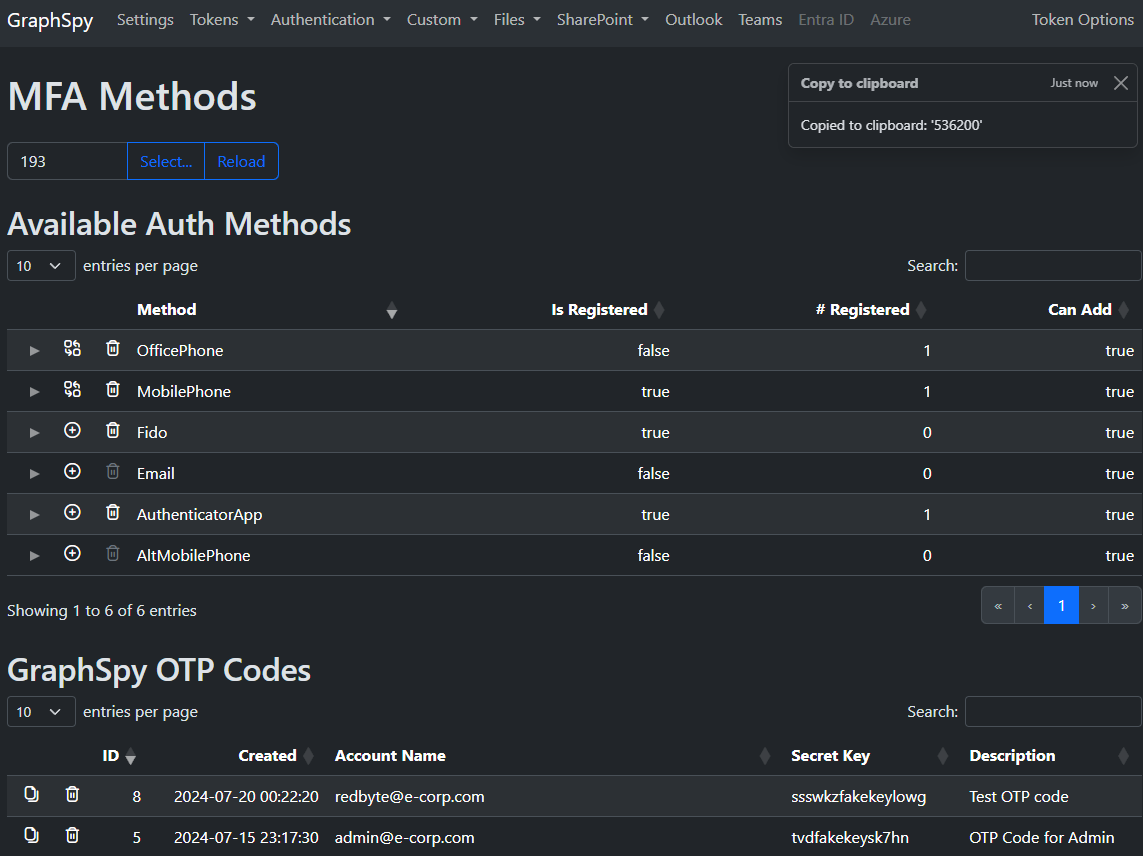
يمكن إضافة طرق MFA التالية من GraphSpy لإعداد الثبات:
اطلب أو استورد أو استخدم رموز التحديث الأساسية من داخل GraphSpy.
رموز PRT هذه أقوى بكثير من رموز التحديث العادية، لأنها غير مرتبطة بتطبيق واحد محدد، بل يمكن استخدامها بدلاً من ذلك للحصول على رموز وصول لأي تطبيق/نطاق بصفته المستخدم (سواء FOCI أو غير FOCI).
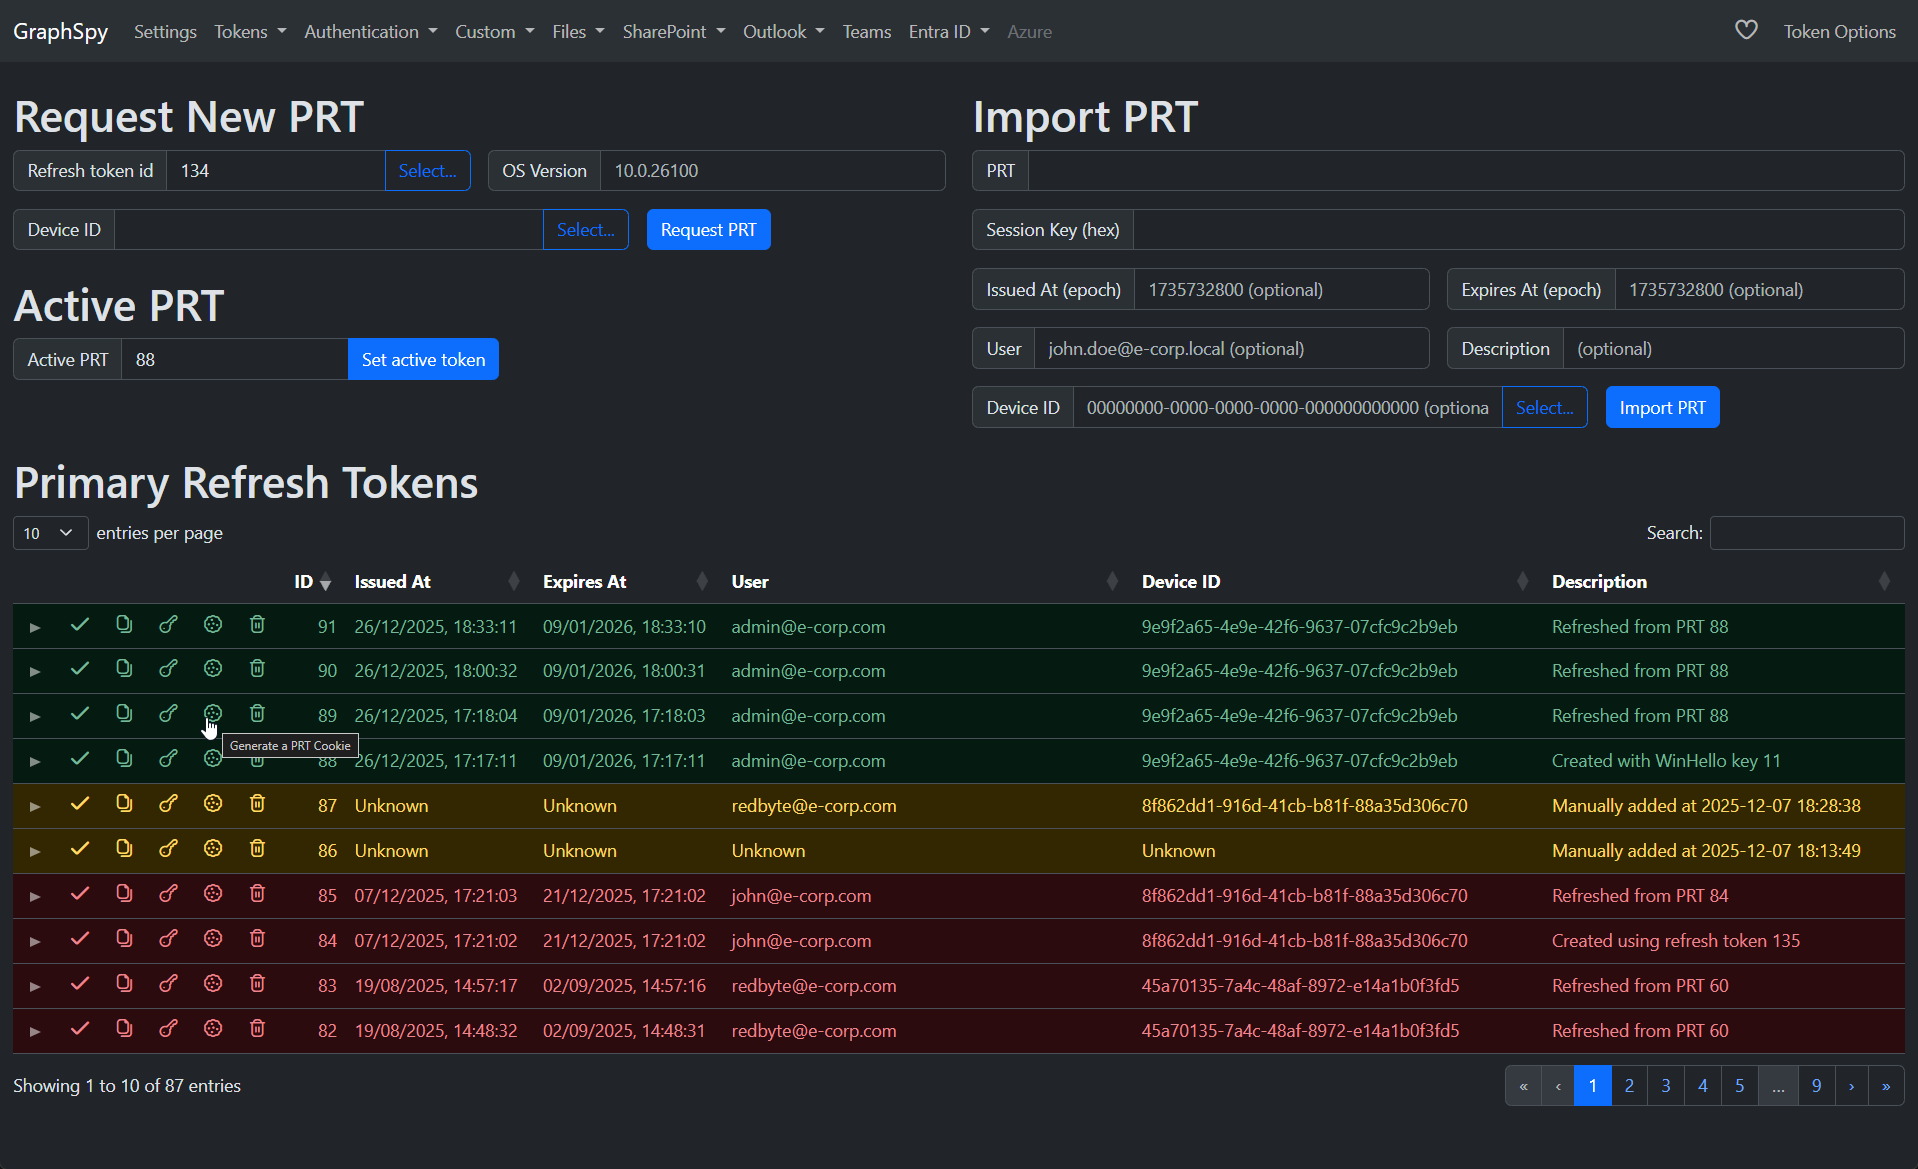
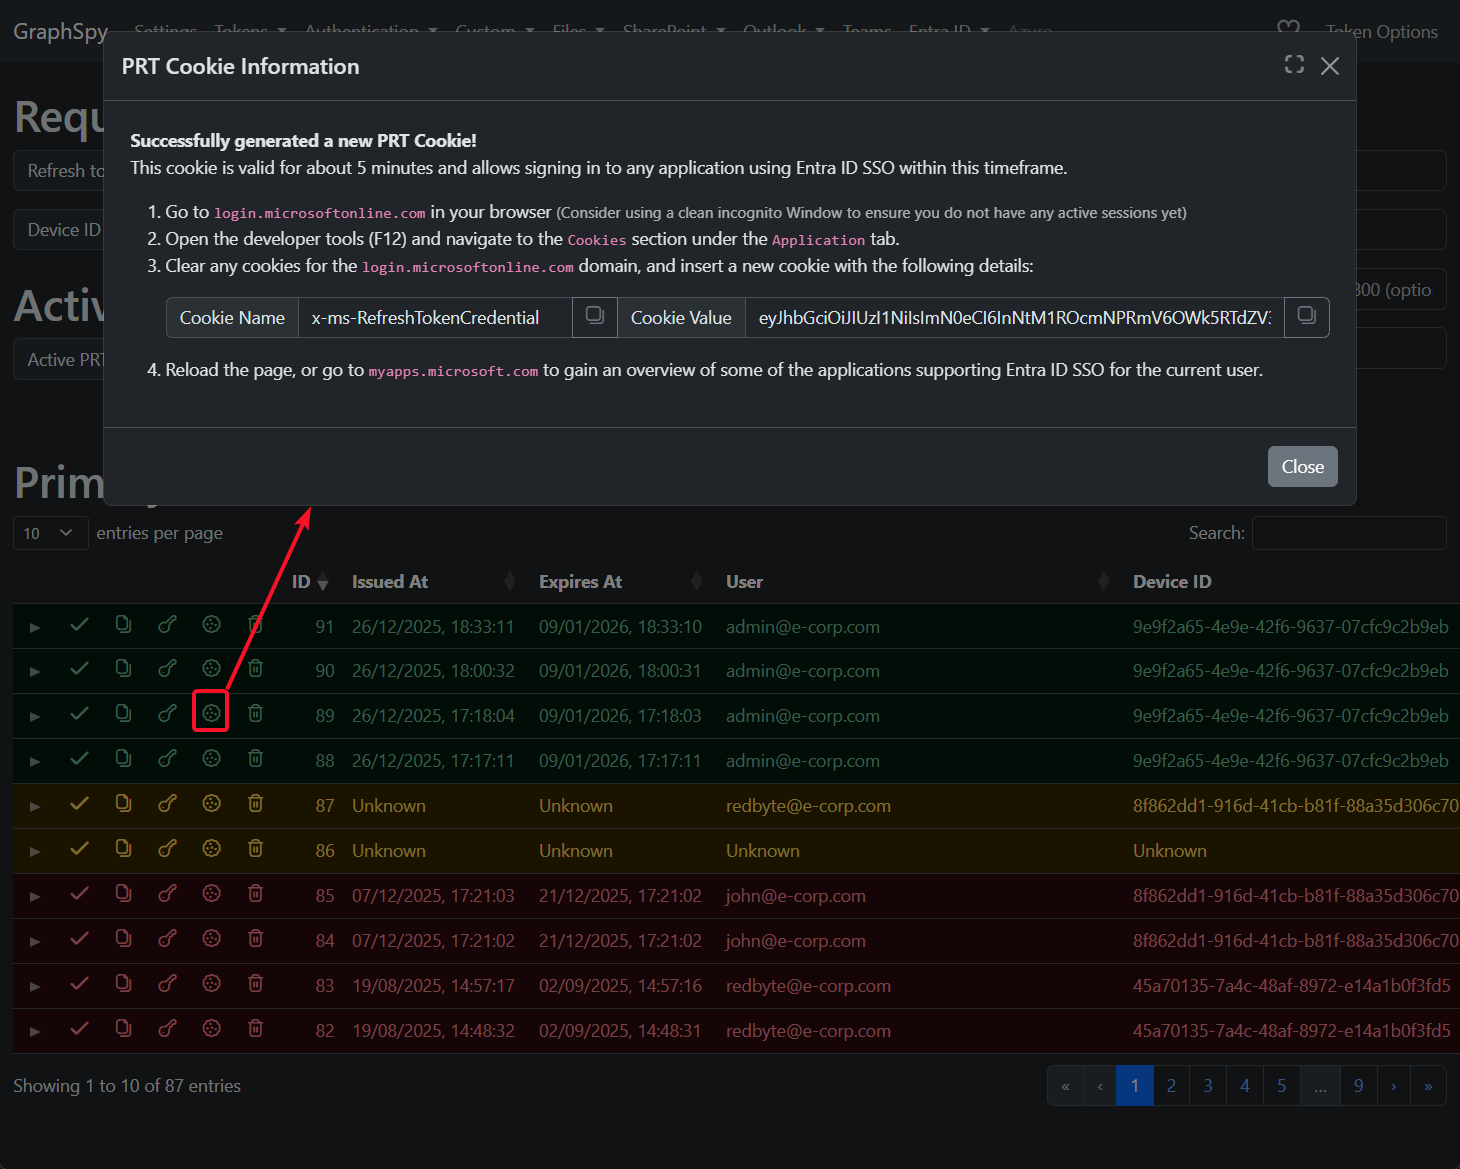
بالإضافة إلى ذلك، يمكن استخدام رموز PRT هذه لتوليد ملفات تعريف ارتباط PRT، والتي يمكن استيرادها مباشرة إلى المتصفح لتوفير وصول تفاعلي كامل إلى أي تطبيق ويب مدمج مع الدخول الموحد SSO الخاص بـ Entra ID.
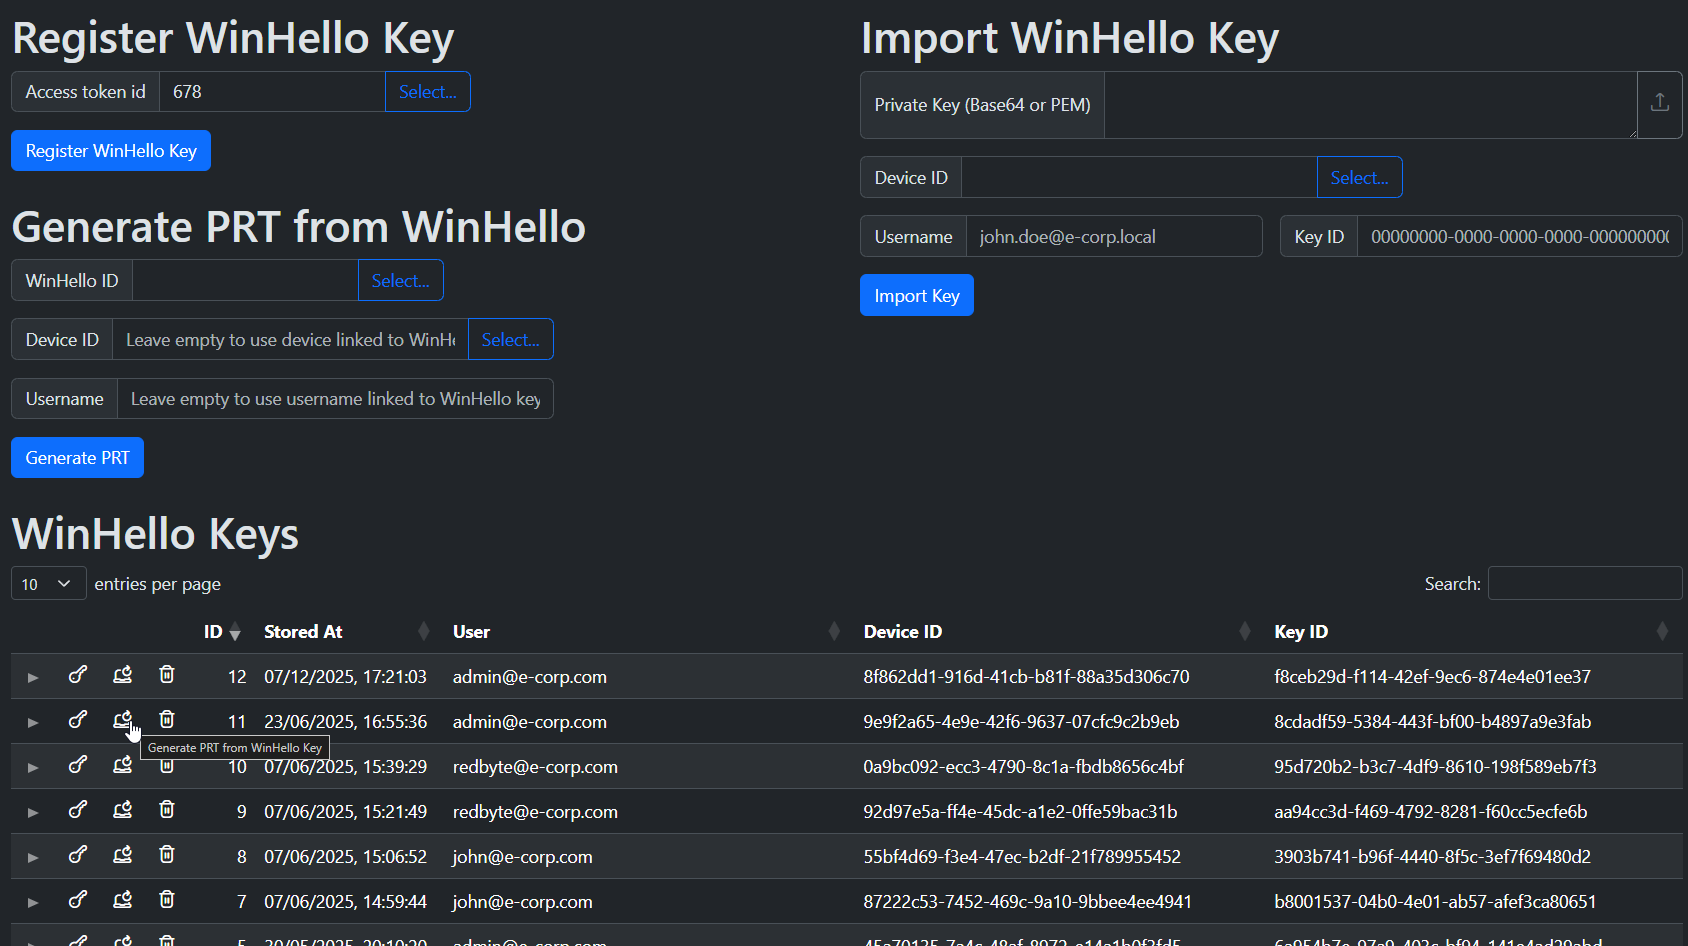
سجّل مفاتيح Windows Hello For Business (whfb) في GraphSpy لمجموعة مستخدم وجهاز، أو استوردها من أداة أخرى أو من جهاز مخترَق.
يمكن استخدام مفاتيح WinHello هذه لتوليد رموز تحديث أساسية جديدة للمستخدم، حتى بعد إعادة تعيين كلمة المرور، مما يجعلها ثباتًا قويًا جدًا للحساب!
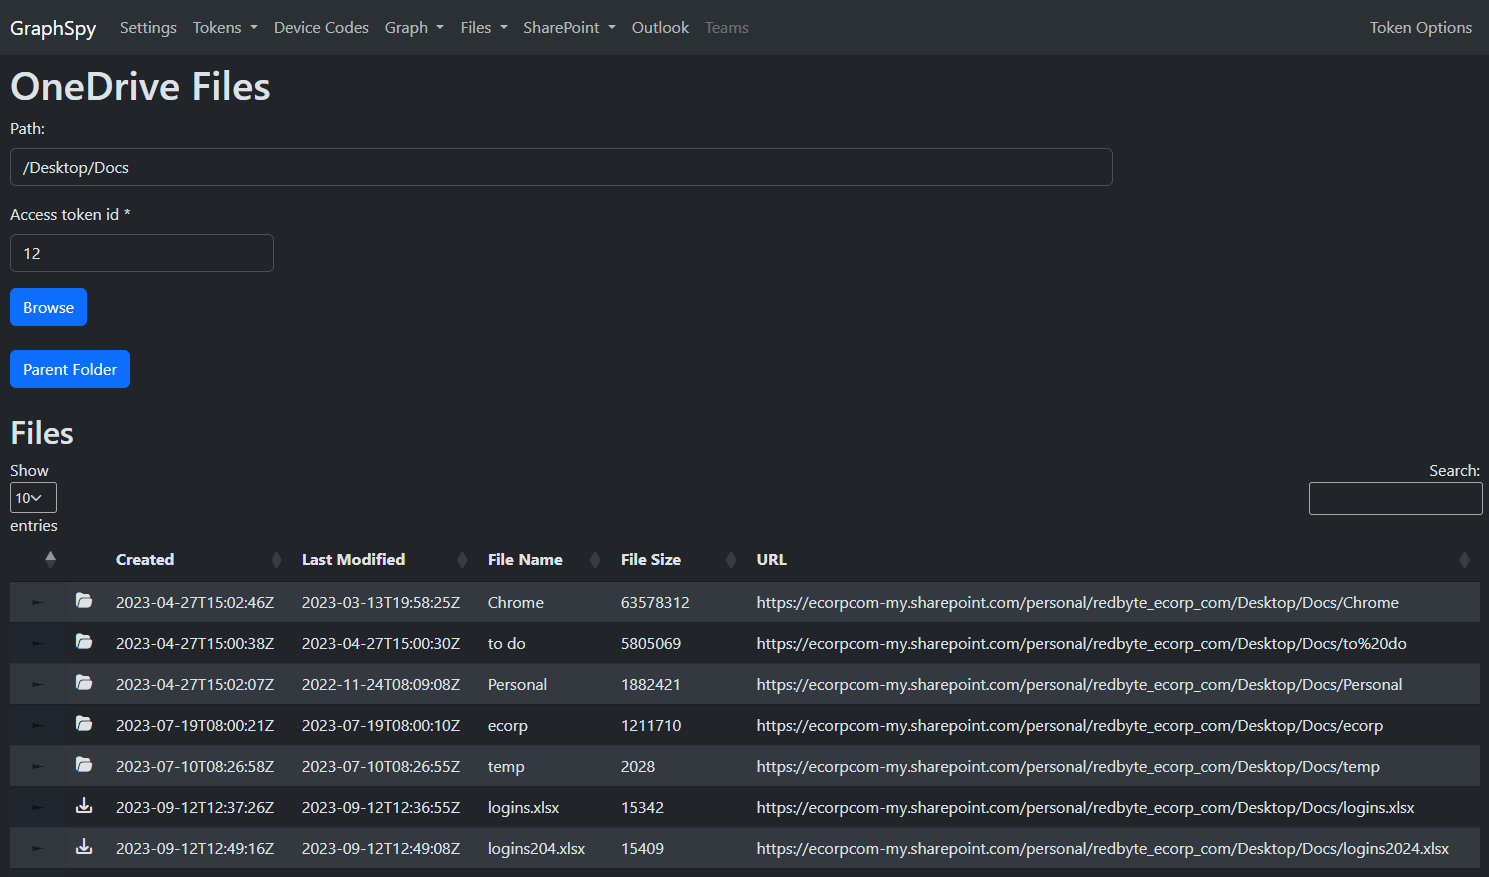
تصفح الملفات والمجلدات في OneDrive الخاص بالمستخدم أو أي موقع SharePoint يمكن الوصول إليه من خلال واجهة مستكشف ملفات بديهية.
بالطبع، يمكن أيضًا تنزيل الملفات مباشرة، أو رفع ملفات جديدة.
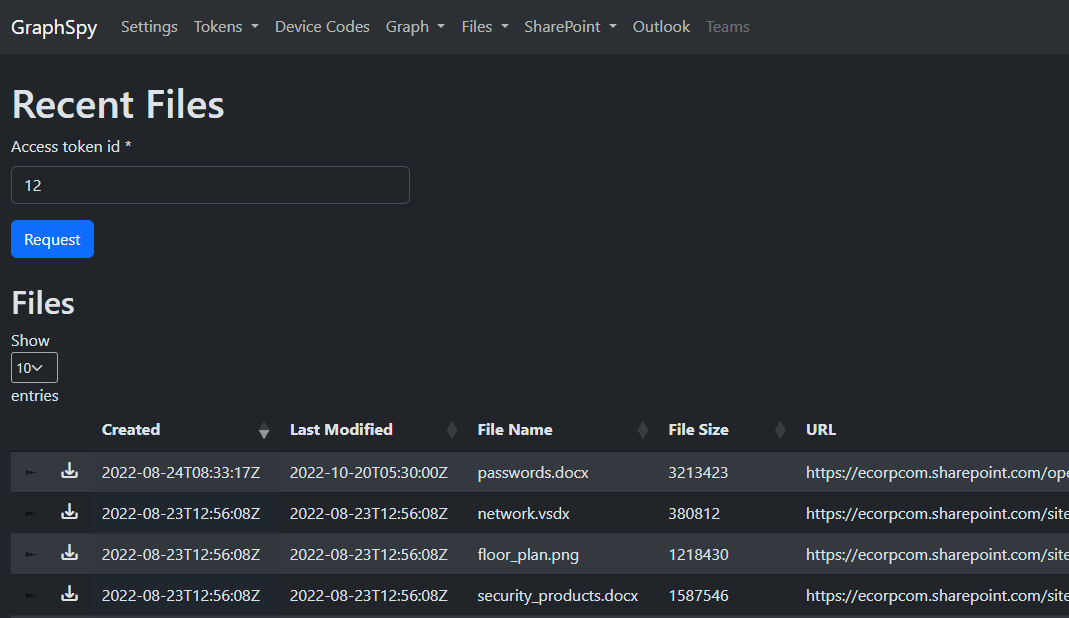
بالإضافة إلى ذلك، اعرض قائمة بملفات المستخدم التي تم الوصول إليها مؤخرًا أو الملفات المشتركة مع المستخدم.
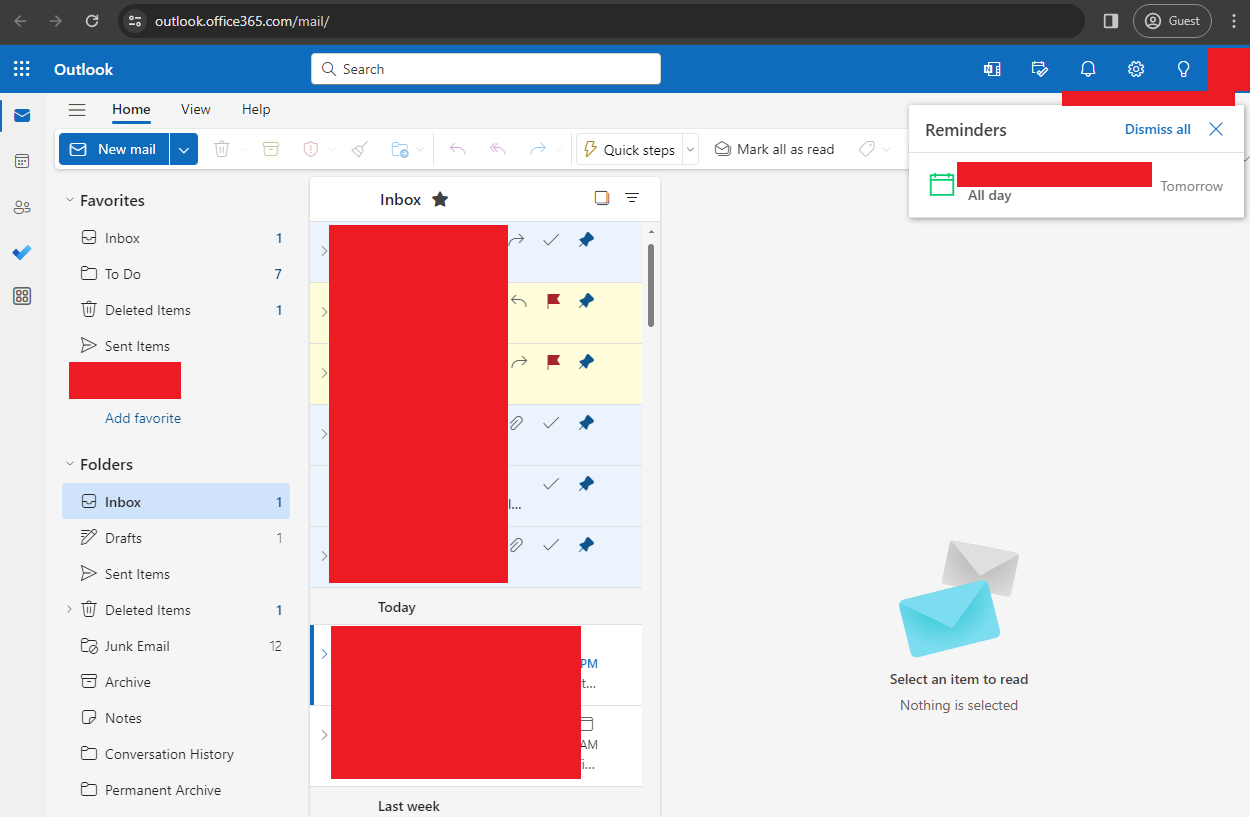
افتح بريد Outlook على الويب للمستخدم بنقرة واحدة باستخدام رمز وصول Outlook فقط (FOCI)!