
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-57926 — # المكوّن الإضافي Passster لووردبريس <= 4.2.18 عرضة لهجوم البرمجة النصية عبر المواقع (XSS) | Kitploit
أدوات/GitHubGitHub/quetuan03/cve-2025-57926
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويبأمن الويب
GitHubquetuan03/cve-2025-57926

CVE-2025-57926

# المكوّن الإضافي Passster لووردبريس <= 4.2.18 عرضة لهجوم البرمجة النصية عبر المواقع (XSS)

عرض المستودع
8منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

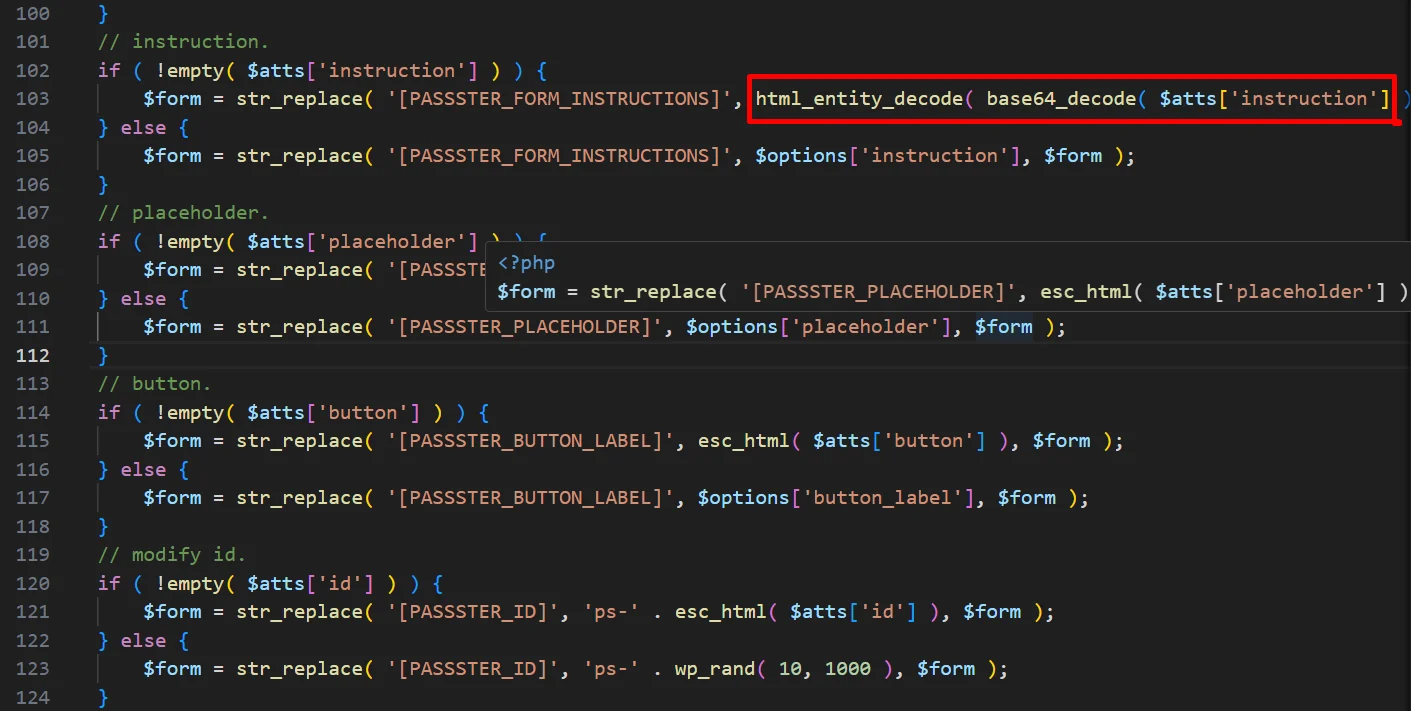
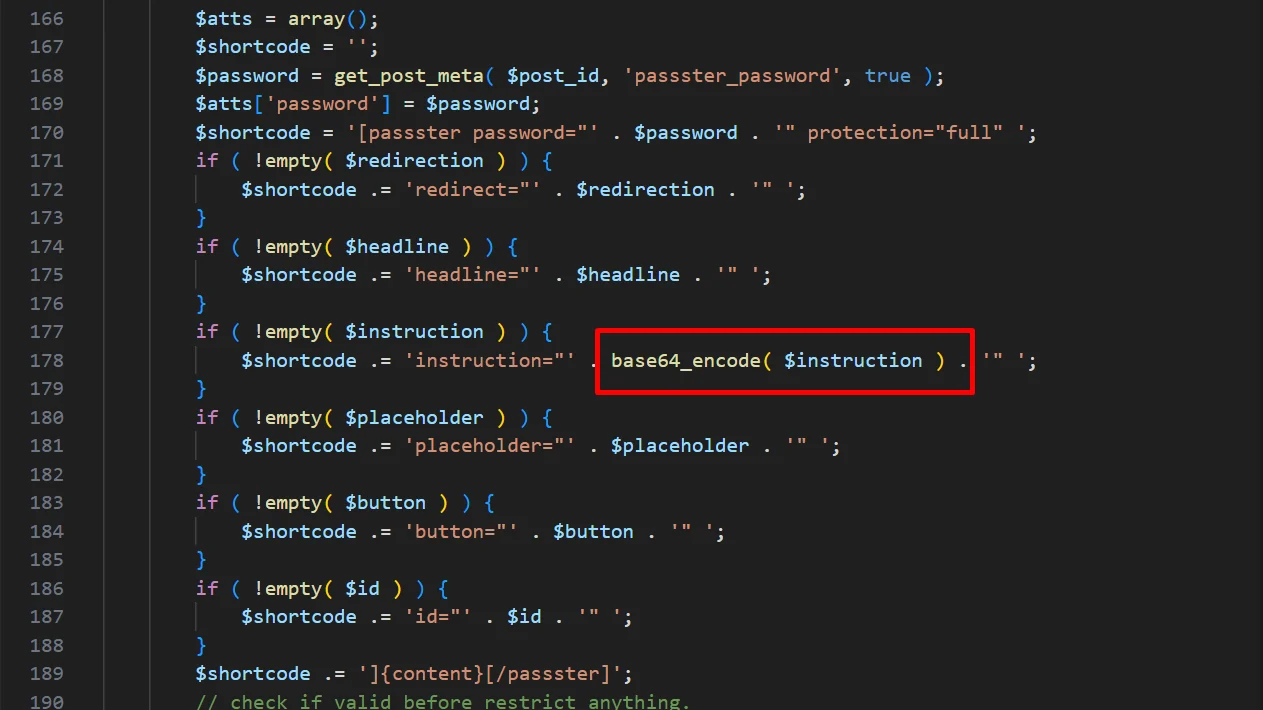
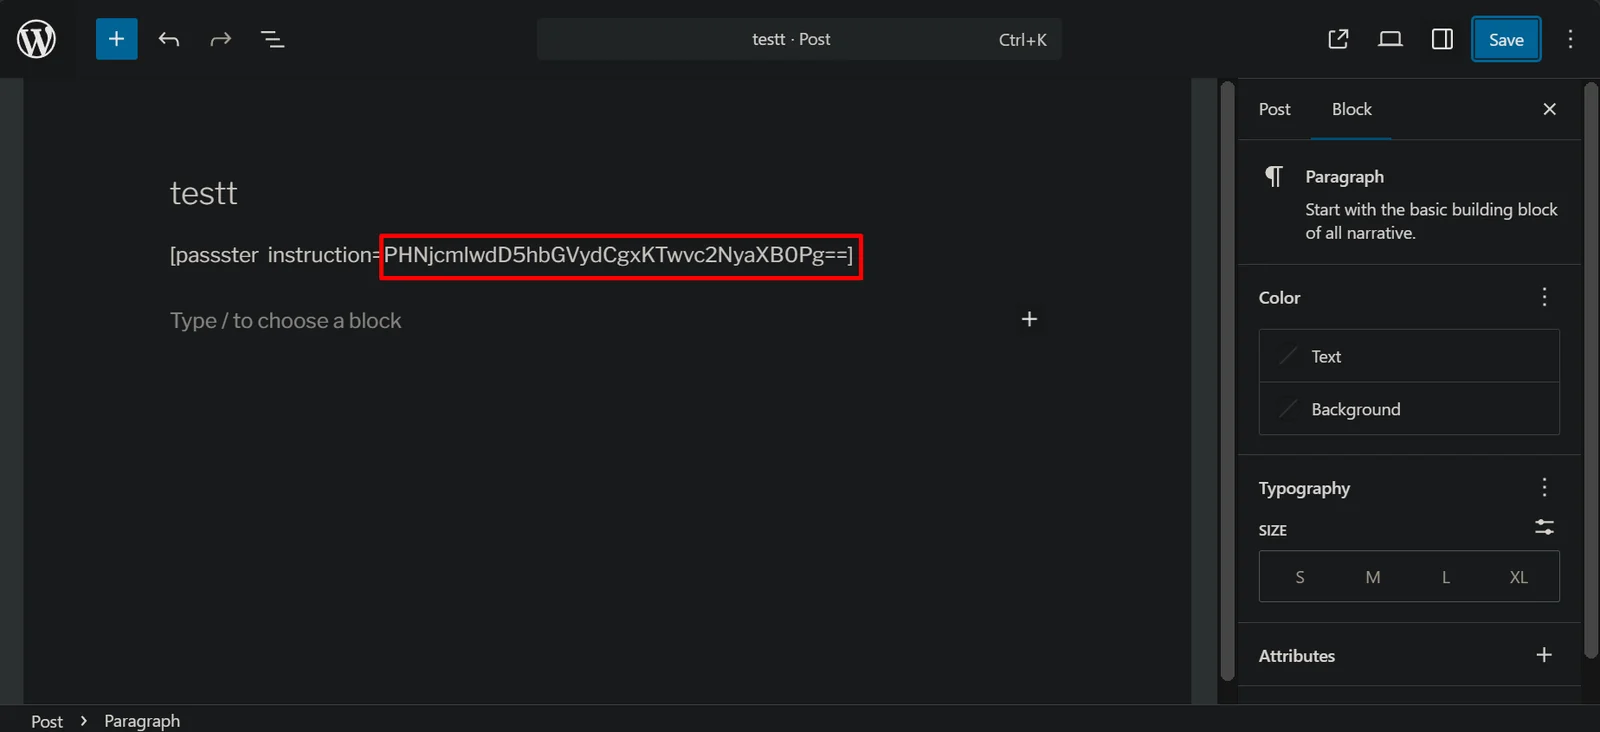
Sink: وفقًا لآلية نواة ووردبريس، يتم منع XSS في محتوى المقالات، ولكن مع هذا الإضافة، يتم ترميز المحتوى ثم فك ترميزه عند العرض، مما يؤدي عن غير قصد إلى إنشاء ثغرة XSS." image image
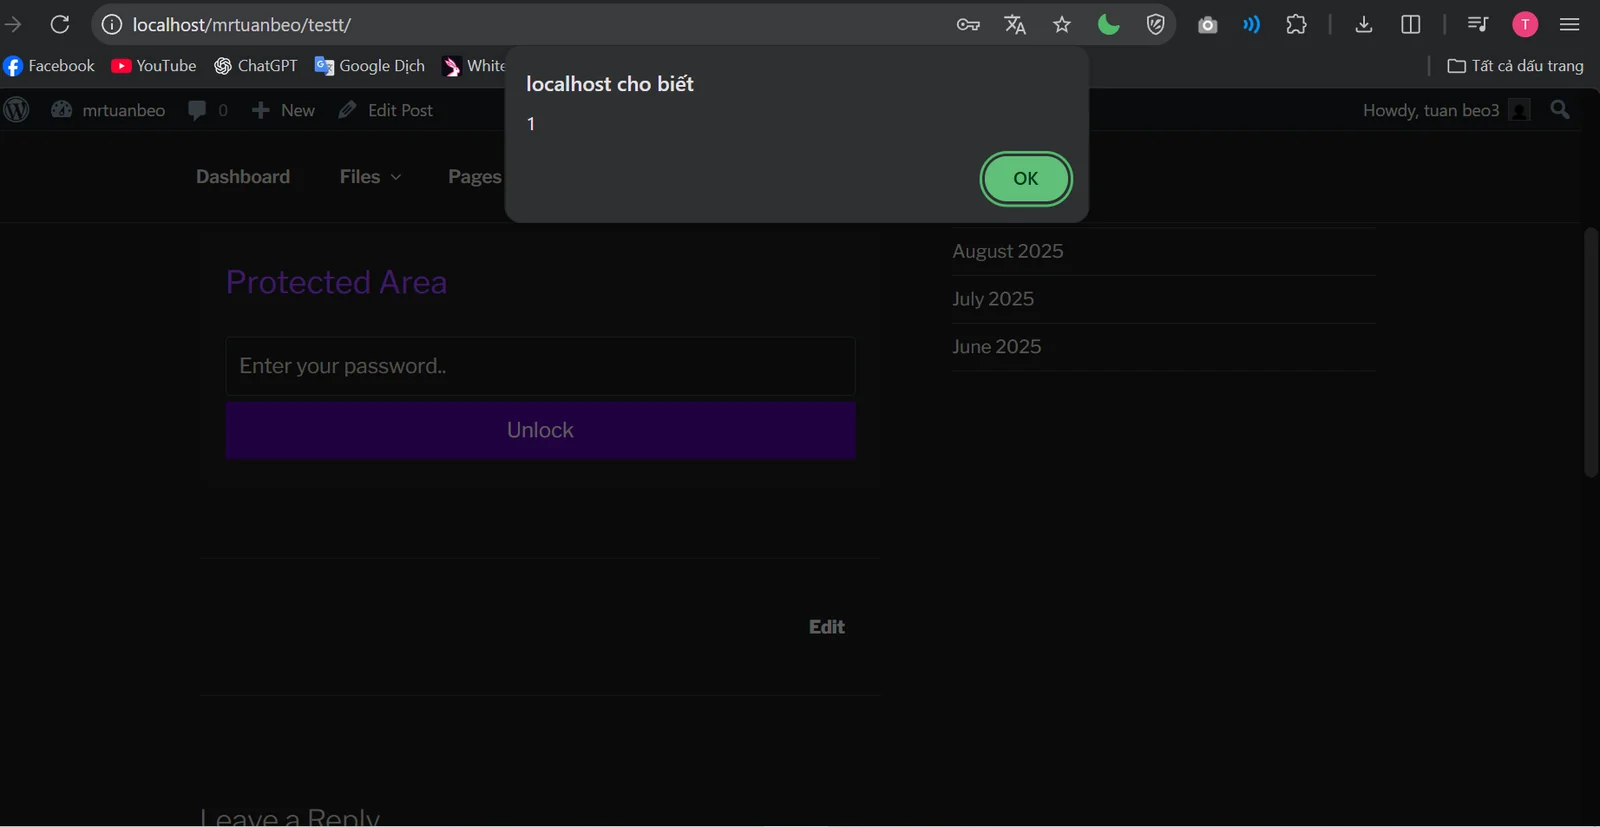
PoC: الحمولة المشفرة بـ base64 هي PHNjcmlwdD5hbGVydCgxKTwvc2NyaXB0Pg== image image
تنزيل الأداة