 qm4rs/cve-2026-0023-update-ownership-poc
إثبات مفهوم يوضح CVE-2026-0023، وهو تجاوز لثقة ملكية تحديث Android يثبط تحذير الملكية أثناء تحديثات التطبيقات. يتضمن ثلاثة تطبيقات Android لإعادة إنتاج ودراسة الثغرة.

بيئة مختبر أندرويد كاملة لإعادة إنتاج ودراسة CVE-2026-0023.
يوضح هذا المستودع كيف يسمح CVE-2026-0023 لمثبت عادي بالتأثير على علم تثبيت داخلي في أندرويد يجب أن يتحكم به النظام فقط، مما يؤدي إلى إخفاء تحذير ملكية التحديث في أندرويد أثناء تحديثات التطبيقات.
يحتوي المشروع على ثلاثة تطبيقات أندرويد تمثل سير عمل واقعي لملكية التحديث وتوفر بيئة قابلة لإعادة الإنتاج لمراقبة السلوك الضعيف.
قدمت أندرويد ملكية التحديث لمساعدة التطبيقات ومتاجر التطبيقات وبيئات المؤسسات في الحفاظ على سلسلة تحديث موثوقة.
عندما يكون للتطبيق مالك تحديث مسجل، يحذر أندرويد المستخدم إذا حاول مثبت آخر تحديث ذلك التطبيق.
في الظروف العادية، يخبر هذا التحذير المستخدم بأن التطبيق يتلقى التحديثات عادة من مصدر مختلف.
يؤثر CVE-2026-0023 على تدفق تثبيت الحزم في أندرويد داخل PackageInstallerService#createSessionInternal.
ترتبط المشكلة بمعالجة علم التثبيت الداخلي INSTALL_FROM_MANAGED_USER_OR_PROFILE.
في الإصدارات الضعيفة، لم يتم مسح هذا العلم بشكل صريح قبل أن يتحقق أندرويد مما إذا كان التثبيت مرتبطًا فعليًا بمستخدم مُدار أو ملف تعريف مُدار.
نتيجة لذلك، يمكن لمثبت عادي التأثير على سلوك ملكية التحديث ويسبب إخفاء تحذير ملكية التحديث المتوقع.
يوضح هذا المستودع الفرق بين السلوك المتوقع والسلوك الضعيف باستخدام بيئة إثبات مفهوم خاضعة للتحكم.
| السلوك المتوقع | السلوك الضعيف |
|---|---|
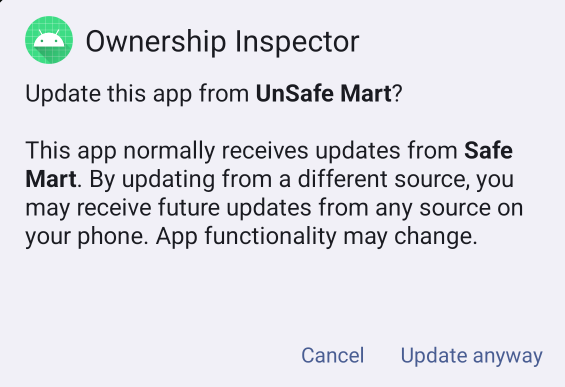
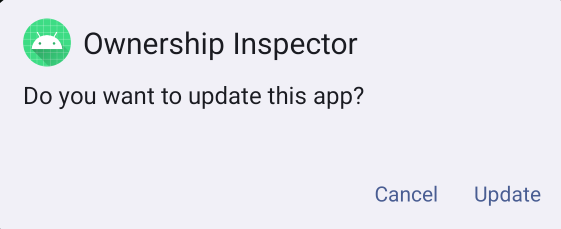
| يعرض أندرويد تحذير ملكية التحديث. | يعرض أندرويد مربع حوار تحديث عام فقط. |
 |  |
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-0023 |
| المكوّن | Framework / PackageInstaller |
| الملف المتأثر | PackageInstallerService.java |
| الطريقة المتأثرة | createSessionInternal |
| نوع الثغرة | تصعيد الامتيازات |
| الخطورة | عالية |
| CVSS v3.1 | 7.8 |
| متجه CVSS | CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| متجه الهجوم | محلي |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | منخفضة |
| تفاعل المستخدم | لا شيء |
| النطاق | لم يتغير |
| التأثير | تصعيد الامتيازات عبر سلوك ملكية تحديث غير مصرح به |
| نشرة أمان أندرويد | مارس 2026 |
| مرجع خطأ أندرويد | A-459461121 |
| إصدارات AOSP المتأثرة المدرجة من قبل جوجل | Android 14, 15, 16, 16-qpr2 |
| الحدث | القيمة |
|---|---|
| نشرة أمان أندرويد | مارس 2026 |
| تاريخ نشر النشرة | 2 مارس 2026 |
| قسم مستوى التصحيح الأمني | 2026-03-01 |
| مستوى التصحيح الكامل للنشرة | 2026-03-05 أو أحدث |
| مرجع خطأ أندرويد | A-459461121 |
| تصحيح AOSP | 09055276288a68cf35b0f84ba32e28822f74ecf9 |
| عنوان التصحيح | Explicitly unset INSTALL_FROM_MANAGED_USER_OR_PROFILE flag |
تم إدراج CVE-2026-0023 في نشرة أمان أندرويد لشهر مارس 2026 ضمن تفاصيل ثغرات مستوى التصحيح الأمني 2026-03-01.
تتعامل مستويات التصحيح الأمني لأندرويد 2026-03-01 أو الأحدث مع جميع المشكلات المرتبطة بمستوى التصحيح الأمني 2026-03-01.
تتعامل مستويات التصحيح الأمني لأندرويد 2026-03-05 أو الأحدث مع جميع المشكلات المرتبطة بمستوى التصحيح الأمني 2026-03-05 وجميع مستويات التصحيح السابقة.
يرتبط السلوك الضعيف بمعالجة العلم الداخلي INSTALL_FROM_MANAGED_USER_OR_PROFILE.
يهدف هذا العلم إلى تمثيل سلوك التثبيت المرتبط بمستخدم مُدار أو ملف تعريف مُدار.
يقوم تصحيح AOSP الرسمي بمسح هذا العلم بشكل صريح قبل أن يتحقق أندرويد مما إذا كان التثبيت ينتمي إلى مستخدم مُدار بواسطة مؤسسة.
يضمن المنطق المُصلح أن النظام فقط يمكنه تعيين هذا العلم بناءً على نتيجة DevicePolicyManagerInternal#isUserOrganizationManaged(userId).
منطق التصحيح المبسط:
final var dpmi = LocalServices.getService(DevicePolicyManagerInternal.class);

+ // Only the system should be able to set this flag - so ensure it is unset when not needed.
+ params.installFlags &= ~PackageManager.INSTALL_FROM_MANAGED_USER_OR_PROFILE;

if (dpmi != null && dpmi.isUserOrganizationManaged(userId)) {
    params.installFlags |= PackageManager.INSTALL_FROM_MANAGED_USER_OR_PROFILE;
}
قبل التصحيح، لم يتم مسح العلم بشكل صريح قبل هذا الفحص للملفات الشخصية المُدارة.
بعد التصحيح، يقوم أندرويد أولاً بإزالة العلم ويعيد تعيينه فقط إذا قرر النظام أن المستخدم هو بالفعل مُدار بواسطة مؤسسة.
يمنع هذا المثبت العادي من التأثير على حالة جلسة التثبيت الداخلية هذه.
يحتوي هذا المستودع على ثلاثة تطبيقات أندرويد:
CVE-2026-0023-Update-Ownership-PoC
├── Safe Mart
├── Unsafe Mart
└── Ownership Inspector
Safe Mart هو تطبيق مثبت مرجعي.
يقوم بتثبيت التطبيق الهدف ويطلب ملكية التحديث أثناء التثبيت الأولي.
الغرض منه هو محاكاة متجر تطبيقات شرعي يصبح المالك المسجل لتحديث التطبيق الهدف.

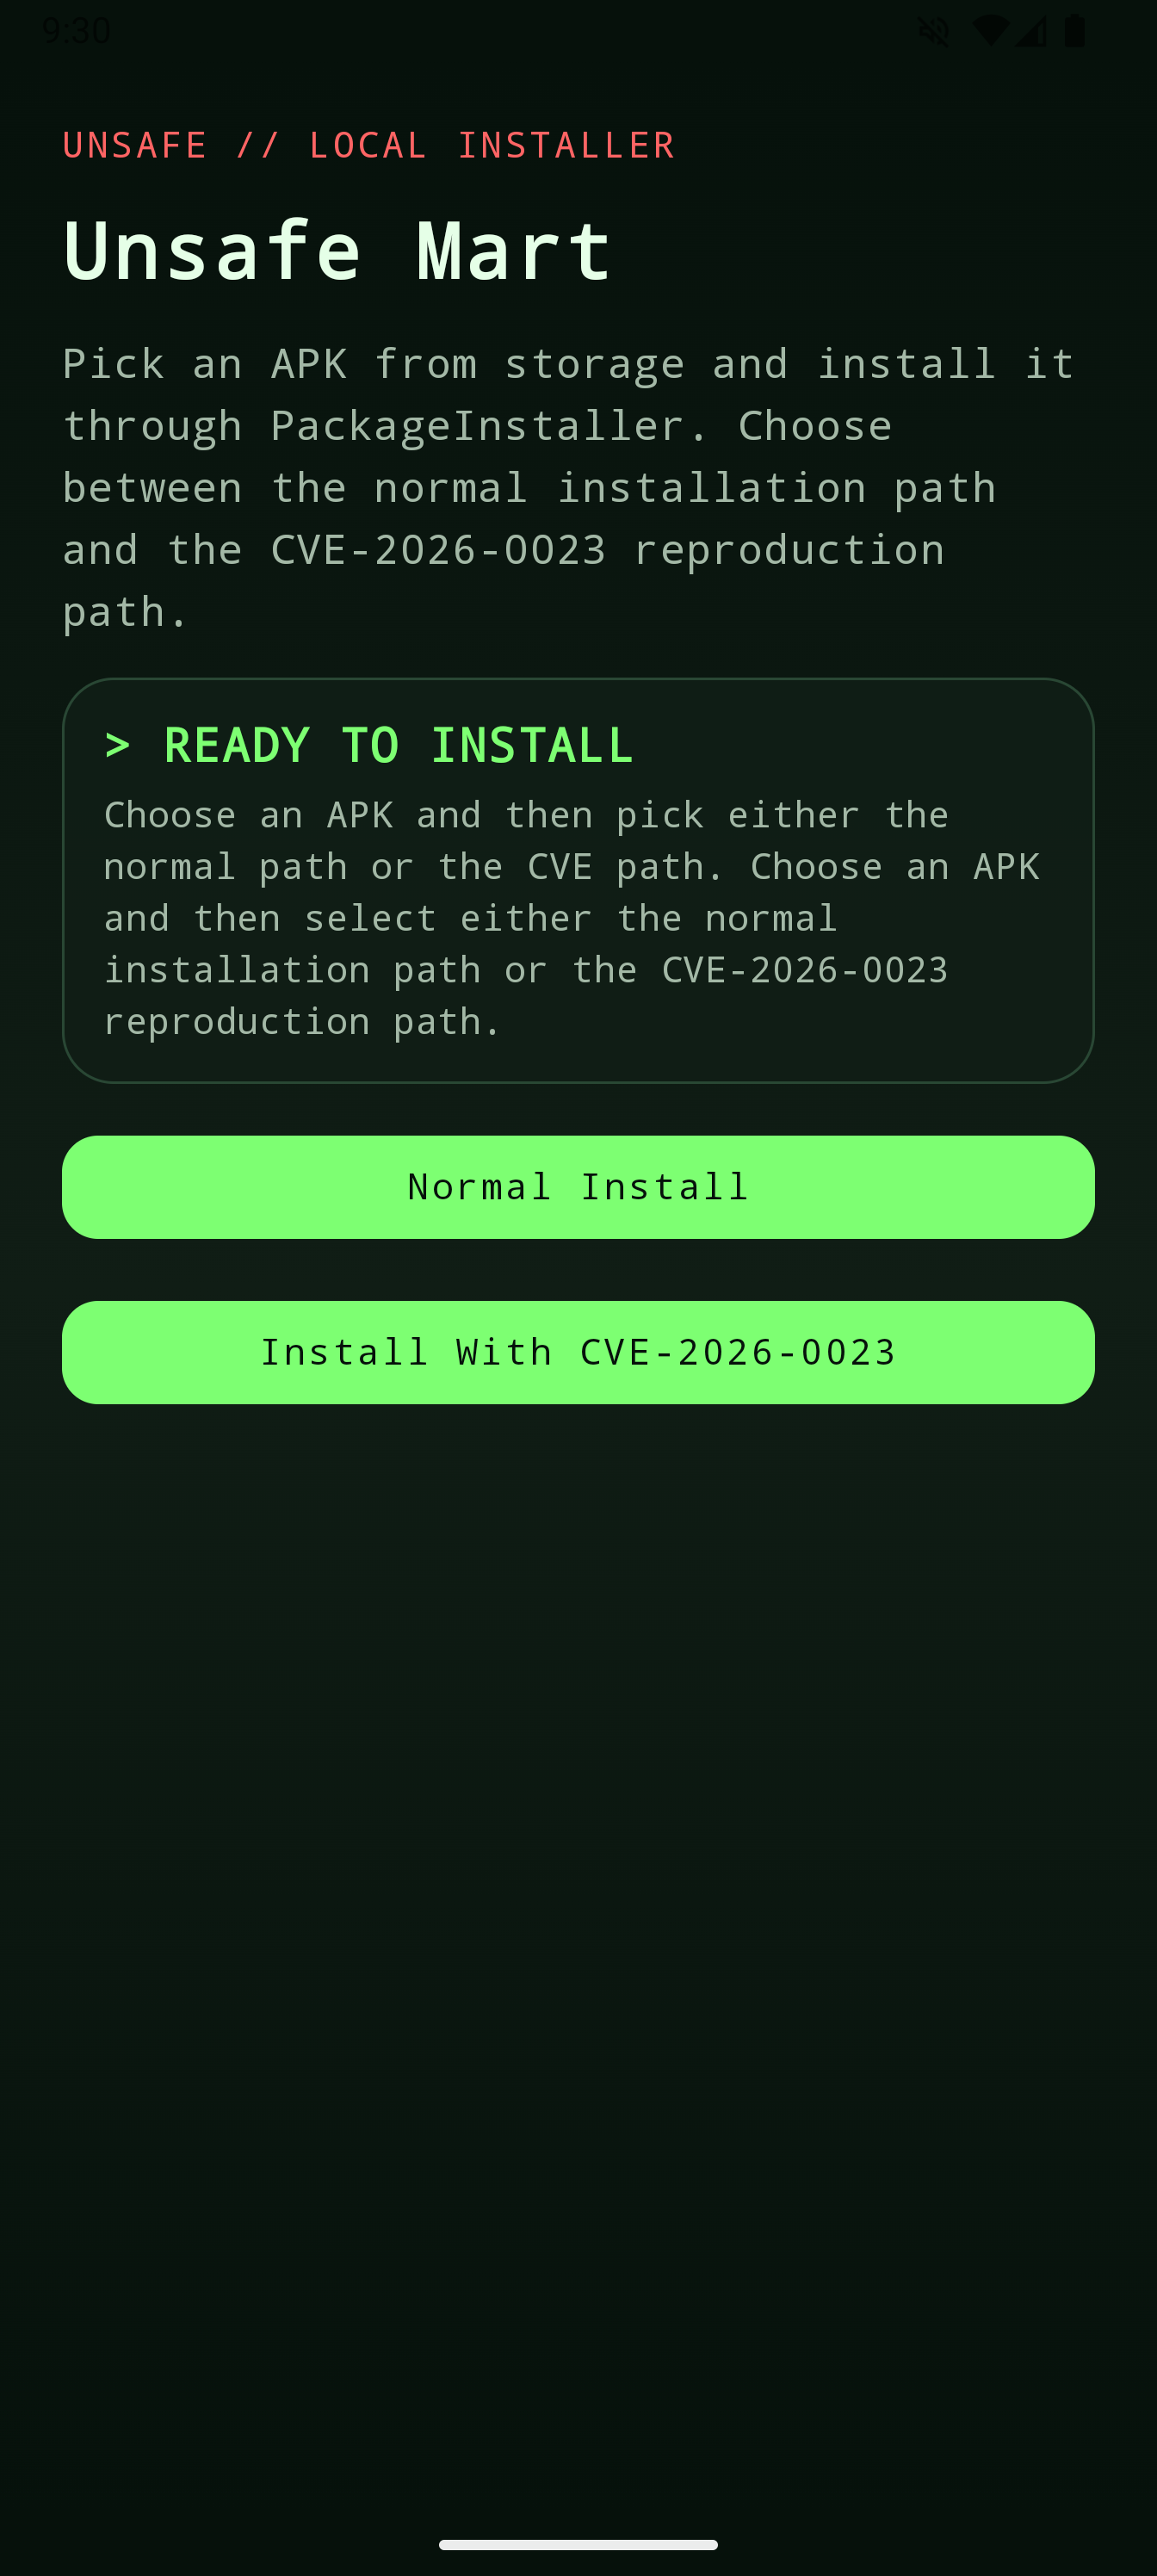
Unsafe Mart هو تطبيق مثبت ثانٍ يستخدم لإعادة إنتاج CVE-2026-0023.
يدعم مسارين للتثبيت:
يؤدي المسار العادي إلى تشغيل تحذير ملكية التحديث المتوقع من أندرويد.
مسار CVE يخفي تحذير الملكية ويجعل أندرويد يعرض مربع حوار تأكيد تحديث عام بدلاً من ذلك.
Ownership Inspector هو التطبيق الهدف المستخدم في العرض التوضيحي.
