 qianniaoge/cve-2020-14882_exploit_gui
أداة استغلال قائمة على واجهة المستخدم الرسومية لـ CVE-2020-14882 تستهدف خوادم Oracle WebLogic. تدعم توليد حمولة شل عكسي، وتكوين الوكيل، وتوافق إصدارات متعددة لاختبار الاختراق المصرح به.

أثناء إحدى عمليات الاستغلال الأولي، واجهت الثغرة 14882. لم أجد أداة POC جيدة بواجهة رسومية (GUI)، لذا أعدت بناءها. أنا شخصياً أفضل أدوات POC التي توفر واجهة GUI.
في الإصدار v1، إصدار 10.3.6 غير مدعوم.
أضاف الإصدار v2 دعم إصدار 10.3.6؛ إصدار 10.3.6 يدعم فقط الـ Reverse Shell، ويتطلب وضع linux.xml على الويب وتشغيل استماع nc على VPS.
v2.1: إصلاح مشكلة تعطل النافذة
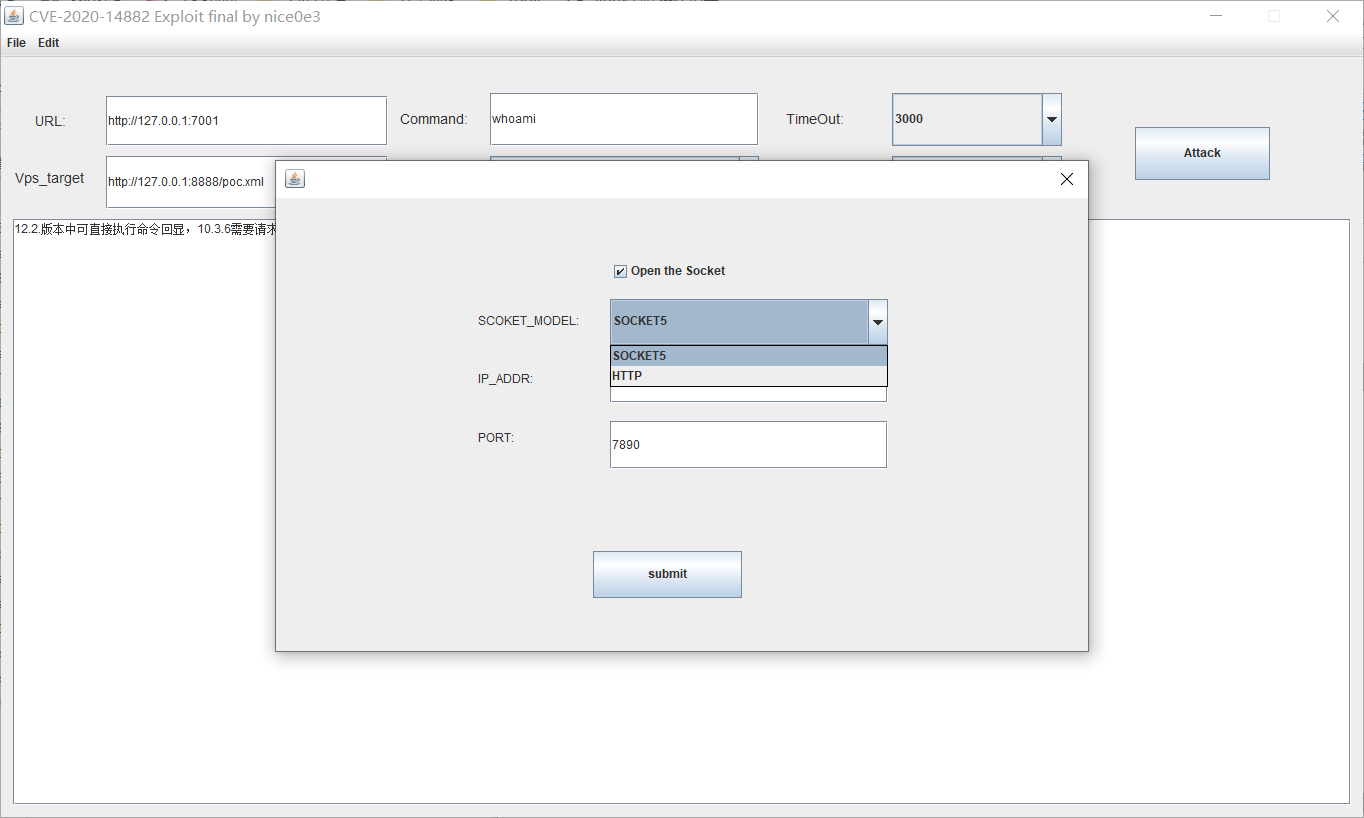
v2.2: إضافة ميزة الوكيل (Proxy)
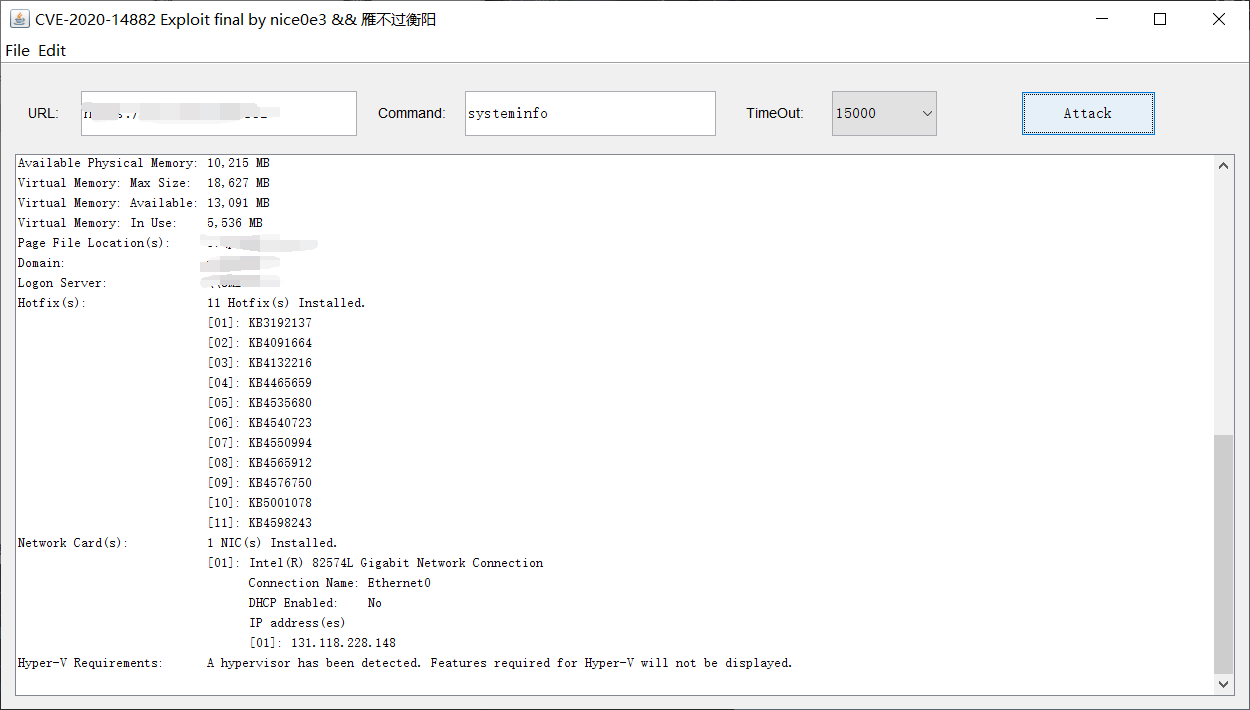
عرض Weblogc_exploit_v1.0:
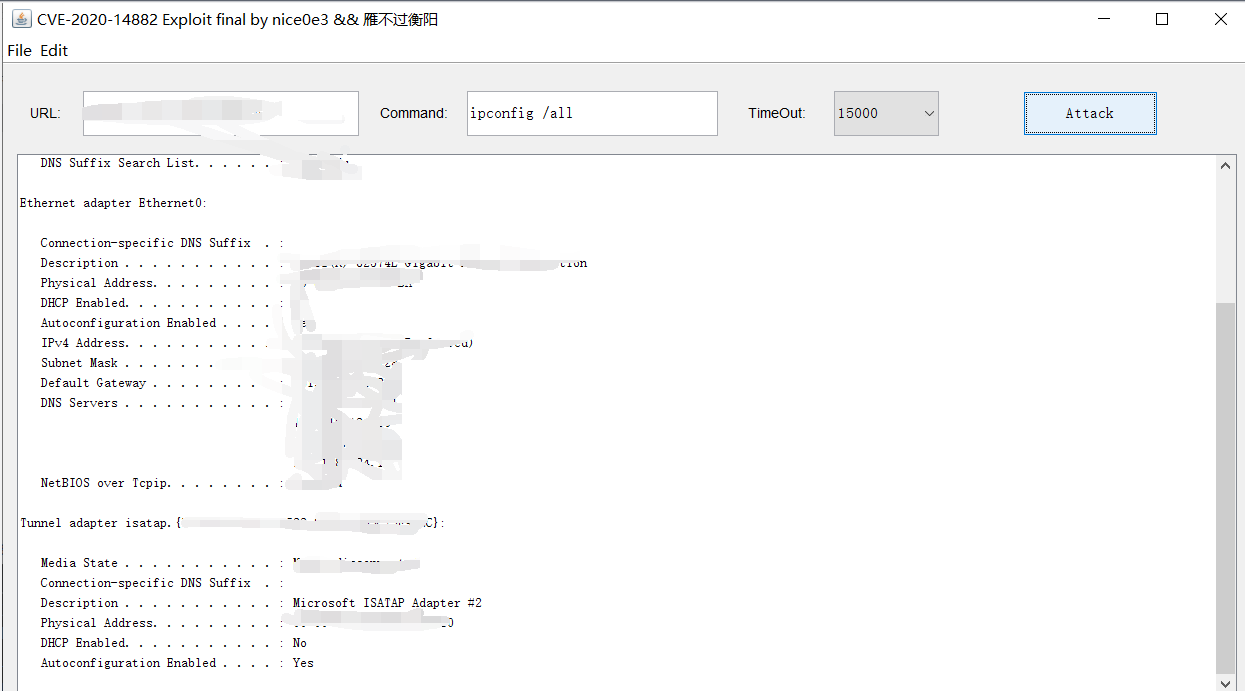
Weblogc_exploit_v2.0:
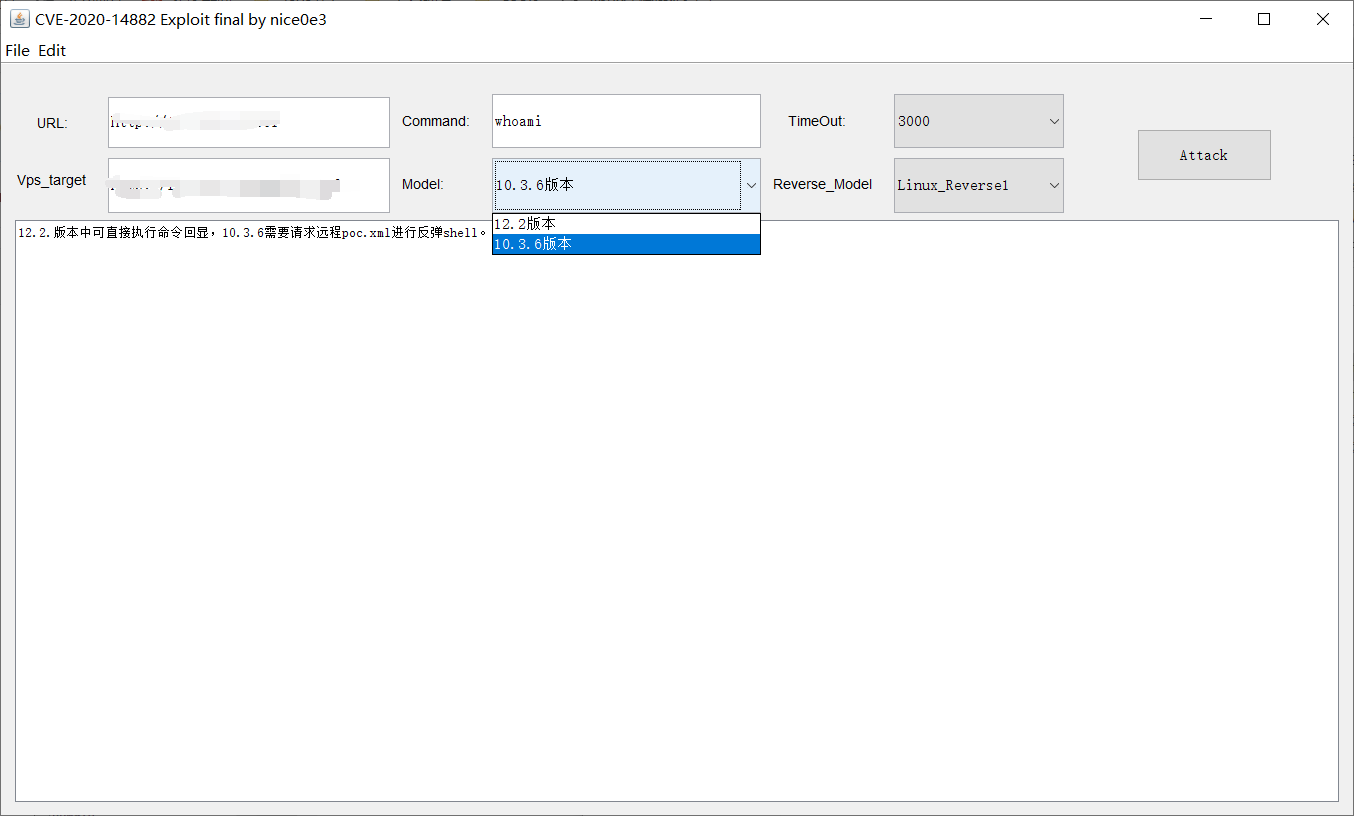
Weblogc_exploit_v2.1:
debug: إصلاح مشكلة تعطل النافذة
Weblogc_exploit_v2.2:
debug: إصلاح مشكلة تعطل النافذة إضافة ميزة وكيل socket و http تعديل نمط GUI
لا تتردد في الضغط على زر star!!!

