CVE-2025-55854 - ثغرة البرمجة النصية عبر المواقع المخزنة (XSS)
نظرة عامة على الثغرة
معرف CVE: CVE-2025-55854
نوع الثغرة: البرمجة النصية عبر المواقع المخزنة (Stored XSS)
درجة الخطورة: عالية
المكوّن المتأثر: حقل السيرة الذاتية في ملف المستخدم
التطبيق المتأثر: FreelanceHub (https://github.com/nooncarlett/FreelanceHub)
الوصف
تم اكتشاف ثغرة برمجة نصية عبر المواقع المخزنة (XSS) في وظيفة ملف المستخدم بتطبيق FreelanceHub. توجد الثغرة بسبب عدم كفاية تنقية المدخلات في حقل السيرة الذاتية (Bio)، مما يسمح للمهاجمين بحقن كود JavaScript خبيث يتم تنفيذه عندما يشاهد مستخدمون آخرون صفحة الملف المتأثرة.
تمكّن هذه الثغرة المهاجم من:
- تنفيذ JavaScript عشوائي في سياق متصفحات المستخدمين الآخرين
- سرقة رموز الجلسات وملفات تعريف الارتباط (Cookies)
- تنفيذ إجراءات نيابة عن المستخدمين المصادق عليهم
- إعادة توجيه المستخدمين إلى مواقع ويب خبيثة
- تشويه واجهة التطبيق
الإصدارات المتأثرة
- FreelanceHub (جميع الإصدارات السابقة للتصحيح)
- تم الاختبار على: نشر محلي (localhost) يعمل على المنفذ 8080
التفاصيل الفنية
السبب الجذري
يفشل التطبيق في تنقية مدخلات المستخدم بشكل صحيح في حقل السيرة الذاتية قبل تخزينها في قاعدة البيانات وعرضها على صفحة الملف. يتم عرض HTML مباشرة دون ترميز الأحرف الخاصة أو إزالة الوسوم ومعالجات الأحداث الخطرة.
ناقل الهجوم
- نوع الهجوم: XSS مخزنة
- ناقل الإدخال: حقل السيرة الذاتية في ملف المستخدم
- سياق التنفيذ: أي مستخدم يشاهد ملف المهاجم
- المصادقة المطلوبة: نعم (يحتاج المهاجم إلى حساب صالح)
إثبات المفهوم
المتطلبات الأساسية
- نسخة قيد التشغيل من تطبيق FreelanceHub
- متصفح ويب (Chrome، Firefox، Edge، إلخ)
- إمكانية إنشاء حساب مستخدم
إعادة الإنتاج خطوة بخطوة
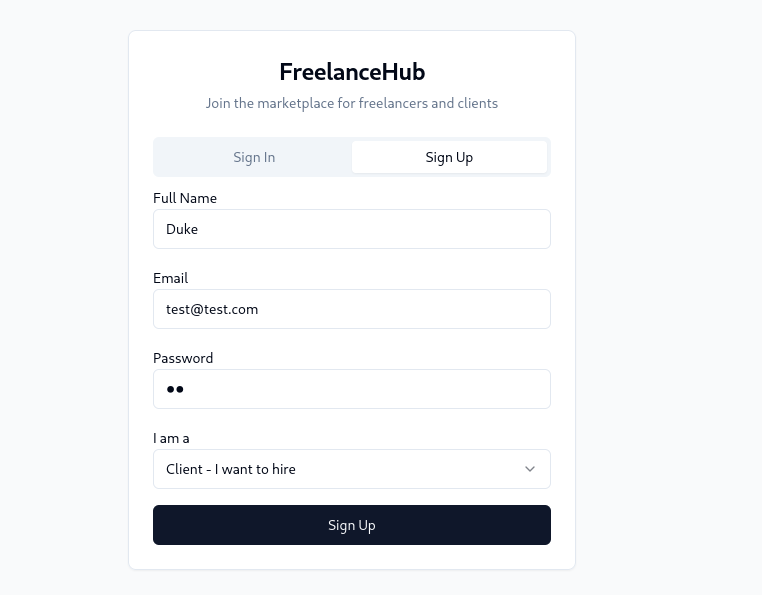
الخطوة 1: إنشاء حساب جديد
- انتقل إلى
http://localhost:8080/auth
- سجّل للحصول على حساب مستخدم جديد باستخدام بيانات اعتماد صالحة
- أكمل عملية التسجيل وسجّل الدخول
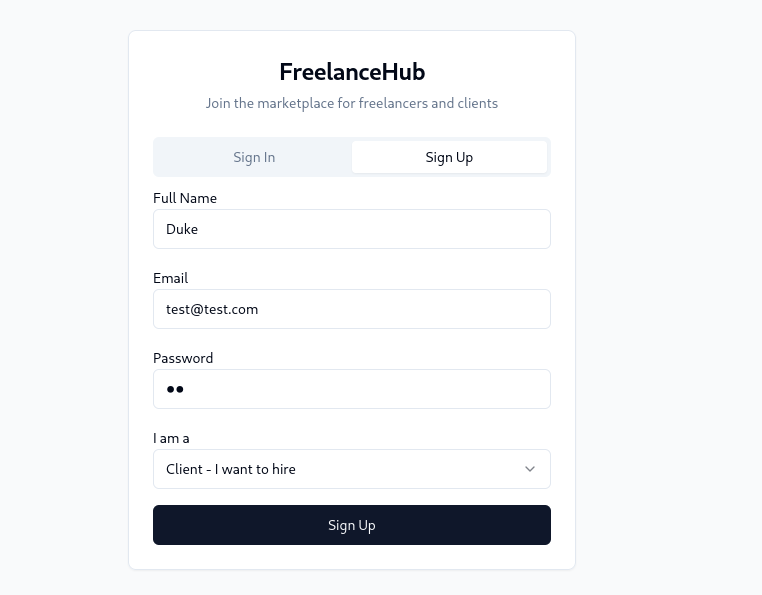
الخطوة 2: الانتقال إلى صفحة الملف الشخصي
- بعد تسجيل الدخول بنجاح، انتقل إلى
http://localhost:8080/profile
- حدد موقع حقل السيرة الذاتية في نموذج تحرير الملف الشخصي
الخطوة 3: حقن حمولة XSS
- في حقل السيرة الذاتية، أدخل الحمولة التالية:
الخطوة 4: إرسال النموذج
- انقر على زر حفظ أو تحديث الملف الشخصي
- انتظر تأكيد تحديث الملف الشخصي
الخطوة 5: تشغيل XSS
- قم بزيارة أو إعادة تحميل صفحة الملف الشخصي:
http://localhost:8080/profile
- سيتم تنفيذ مربع تنبيه JavaScript تلقائيًا
- النتيجة: يتم تنفيذ كود JavaScript بنجاح، مما يؤكد وجود ثغرة XSS المخزنة
السلوك المتوقع
يجب على التطبيق تنقية الإدخال وإما:
- إزالة جميع وسوم HTML من حقل السيرة الذاتية
- ترميز الأحرف الخاصة (
<, >, ", '، إلخ)
- تنفيذ ترويسات سياسة أمان المحتوى (CSP)
السلوك الفعلي
يتم تخزين حمولة HTML/JavaScript الخبيثة في قاعدة البيانات وتنفيذها عند عرض صفحة الملف الشخصي، دون أي تنقية أو ترميز.
تقييم الأثر
درجة الخطورة: عالية
درجة CVSS v3.1: 8.1 (عالية)
سلسلة المتجه: CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:N
الأثر في العالم الحقيقي
- اختطاف الجلسات: يمكن للمهاجمين سرقة رموز الجلسات وانتحال شخصية المستخدمين
- سرقة بيانات الاعتماد: يمكن للبرامج النصية الخبيثة إنشاء نماذج تسجيل دخول مزيفة لالتقاط بيانات الاعتماد
- تسريب البيانات: يمكن إرسال بيانات المستخدم الحساسة إلى خوادم يتحكم فيها المهاجم
- توزيع البرامج الضارة: يمكن إعادة توجيه المستخدمين إلى مواقع ويب خبيثة
- هجمات التصيد: يمكن استخدام النطاق الموثوق لاستضافة محتوى تصيد مقنع
- الاستيلاء على الحسابات: بالاقتران مع ثغرات أخرى، يمكن أن يؤدي هذا إلى اختراق كامل للحساب
 pushkarayengar/cve-2025-55854-poc







