purpleailab/decepticon
عامل اختراق ذاتي لفرق الاختبارات الهجومية
"هاكر ذكاء اصطناعي آخر؟ دعنا نخمن — يقوم بتشغيل nmap ويكتب تقريرًا."


تجاوز إعداد Docker — قم بتشغيل مهام الفريق الأحمر المستقلة مباشرة من متصفحك.

المتطلبات الأساسية: Docker و Docker Compose v2. مدعوم على macOS (Apple Silicon + Intel)، Linux (amd64 + arm64)، وWindows (amd64 + arm64) — بشكل أصلي عبر PowerShell أو عبر WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # معالج الإعداد التفاعلي (الموفر، مفتاح API، ملف تعريف النموذج)
decepticon           # بدء الحزمة الأساسية والدخول إلى واجهة سطر الأوامر الطرفية
البدء الافتراضي يقوم بتشغيل لوحة الإدارة الأساسية (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, صندوق الحماية) وإطلاق واجهة سطر الأوامر الطرفية. يتم تشغيل أعباء العمل المتخصصة (BloodHound CE, Sliver C2, Ghidra MCP, ...) ولوحة الويب عند الحاجة — يقوم المنظم بتشغيل المتخصصين عبر ops_start("ad") وما إلى ذلك، وتقوم بتشغيل لوحة التحكم من داخل CLI باستخدام /web (انظر لوحة الويب).
Windows (PowerShell, أصلي)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ بداية سريعة · دليل الإعداد الكامل
تبني فوق الوكلاء — منتج، تكامل بحثي، أو منظم مخصص؟ قم بتثبيت SDK من PyPI:
pip install decepticon              # SDK الأساسي
pip install "decepticon[neo4j]"     # + أدوات سلسلة الهجوم في قاعدة المعرفة
decepticon هو SDK عميل: يوفر مصانع الوكلاء، الوسائط، الأدوات، والمهارات، ويوجه استدعاءات LLM وتنفيذ صندوق الحماية إلى خدمات وقت التشغيل عبر HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). تشغيل الوكلاء لا يزال بحاجة لتلك الخدمات — استخدم مجموعة Docker أعلاه، أو وجه عناوين URL إلى ما يعادلها لديك. راجع Decepticon كمكتبة للحصول على سطح تجاوز المصنع، إضافات PluginBundle التصريحية، وبوابة الأمان.
نحن نبني Decepticon نحو لقاح هجومي لمشهد التهديدات بقيادة الذكاء الاصطناعي. إذا كنت تؤمن بالتمويه الأحمر المستقل كطريق لتعزيز الدفاع، فكر في دعم المشروع.
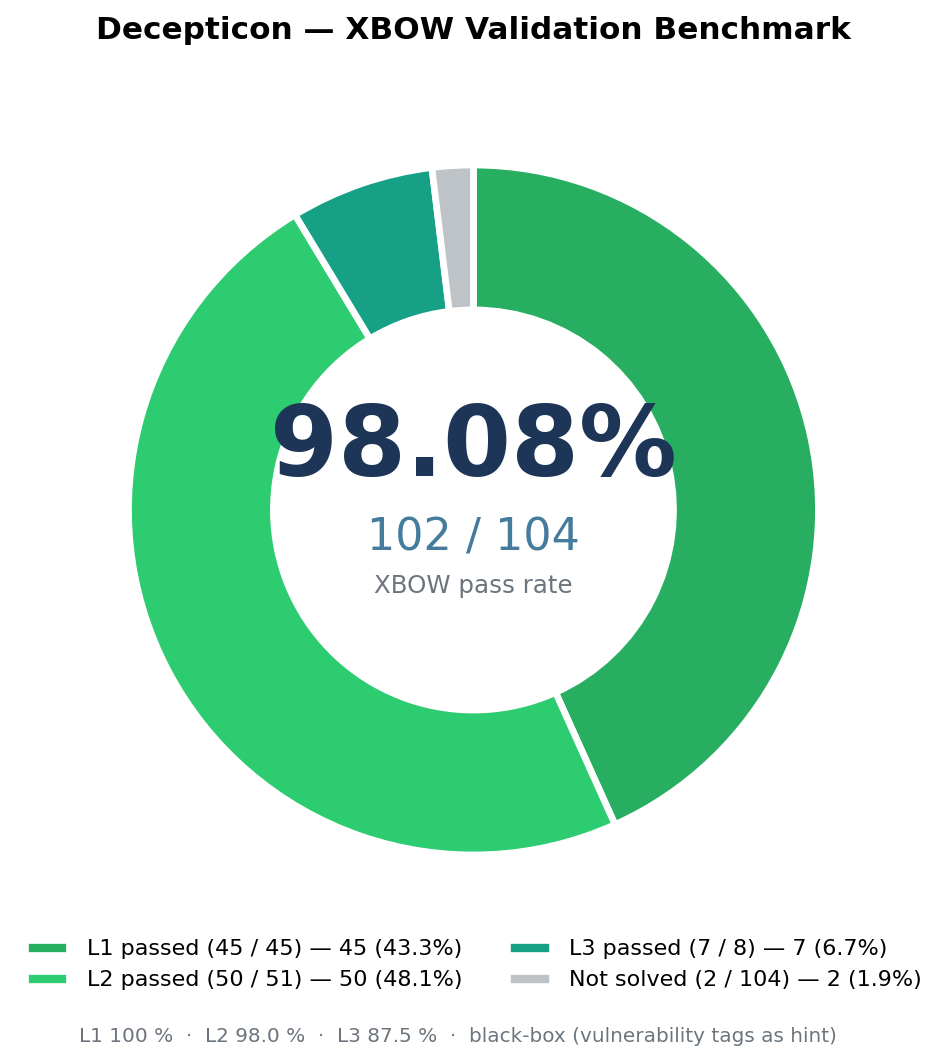
| المعيار | الصعوبة | معدل النجاح |
|---|---|---|
| XBOW validation-benchmarks | سهل (المستوى 1) | 45 / 45 (100٪) |
| XBOW validation-benchmarks | متوسط (المستوى 2) | 50 / 51 (98.0٪) |
| XBOW validation-benchmarks | صعب (المستوى 3) | 7 / 8 (87.5٪) |
| XBOW validation-benchmarks | جميع المستويات | 102 / 104 (98.08٪) |
مساحة "الذكاء الاصطناعي + القرصنة" مليئة بالعروض التوضيحية التي تقوم بتشغيل nmap وطباعة تقرير. هذا ليس ما نحن عليه.
Decepticon هو وكيل فريق أحمر مستقل احترافي. يقوم بتنفيذ سلاسل هجومية واقعية — استطلاع، استغلال، تصعيد الامتيازات، حركة جانبية، C2 — بالطريقة التي يفعلها الخصم الحقيقي، وليس كما يفعل الماسح الضوئي.
ولكن الأهم من ذلك: يعمل تحت الانضباط الذي يفصل بين فرق الأحمر والمهاجمين المبتدئين. قبل أن تغادر حزمة واحدة السلك، يقوم Decepticon بتوليد حزمة مشاركة كاملة — RoE، ConOps، خطة نزع النزاع، وOPPLAN مع تخطيط MITRE ATT&CK — وكل إجراء يتم داخل تلك القواعد المحددة.
→ غوص عميق في سير عمل المشاركة
سلاسل قتل حقيقية، ليست فحوصات مربعات الاختيار. يقرأ Decepticon OPPLAN ويسعى لتحقيق الأهداف عبر أي مسار ينفتح — التنقل، التكيف، تسلسل التقنيات.
قذائف تفاعلية، حقيقةً. الأدوات الهجومية الحقيقية تفاعلية (msfconsole, sliver-client, evil-winrm). يدير Decepticon كل أمر داخل جلسات tmux مستمرة مع كشف تلقائي للموجه — بحيث عندما تدخل الأداة في موجه تفاعلي، يرسل الوكيل أوامر متابعة دون حلول بديلة.
عزل صندوق حماية محصن. تعمل جميع الأوامر داخل صندوق حماية Kali Linux على شبكة عمليات مخصصة (sandbox-net)، مفصولة عن مستوى الإدارة (decepticon-net). يقود LangGraph صندوق الحماية عبر مأخذ Docker. → الهندسة المعمارية