
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/purgemebaby/cve-2018-11736
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubpurgemebaby/cve-2018-11736

CVE-2018-11736

استغلال PoC لثغرة CVE-2018-11736 التي تؤثر على Pluck CMS في الإصدارات السابقة لـ 4.7.7-dev2، وهي ثغرة رفع ملفات.

عرض المستودع
114منذ 8 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    361
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2018-11736 استغلال RCE في PHP (Pluck CMS)

إخلاء مسؤولية ⚠️: تم تطوير هذا الاستغلال بلغة Rust بشكل أساسي كتمرين تمهيدي لتعلّم البرمجة. أرجو المعذرة عن أي نقص في الصرامة التقنية أو أنماط الشيفرة غير الاصطلاحية. كما أن هذا الاستغلال ليس من اكتشافي؛ فقد اعتمدت على التقارير الرسمية لكتابته.

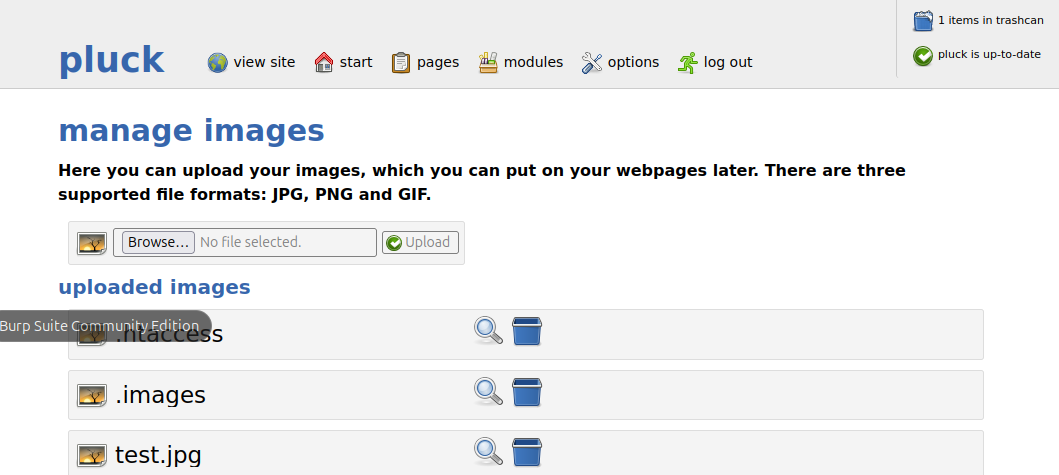
استغلال PoC لثغرة CVE-2018-11736 التي تؤثر على إصدارات Pluck CMS السابقة للإصدار 4.7.7-dev2. تكمن الثغرة في /data/inc/images.php، والتي تسمح للمهاجم برفع ملفات عشوائية. من خلال رفع ملف .htaccess خبيث مُموّه بنوع MIME image/jpeg، يمكن إجبار خادم الويب على تفسير ملفات .jpg كنصوص برمجية PHP، مما يؤدي إلى تنفيذ كود PHP عشوائي.

  • المتطلبات الأساسية للهجوم:
    • جلسة كوكيز صالحة.
    • ملف .htaccess يعيد تعريف طريقة تعامل الخادم مع ملفات .jpg وصورة مزيفة تحتوي على كود PHP. يحتوي هذا المستودع على مثال لكليهما.

طريقة الاستخدام

يجب أن يكون لديك Cargo مثبّتًا لتجميع ملف main.rs.

cargo build

وتحتاج إلى جلسة كوكيز مُصادق عليها وصالحة من مثيل Pluck CMS المستهدف:

./CVE-2018-11736 -h
CVE-2018-11736 exploit. Uploads a malicious .htaccess to force the web server to interpret .jpg files as PHP scripts, leading to Remote Code Execution (RCE)

Usage: CVE-2018-11736 --cookie <COOKIE> --base-url <BASE_URL> --hta-path <HTACCESS> --image-path <IMAGE>

Options:
  -c, --cookie <COOKIE>      Session Cookie (Once you have logged in succesfully). Format: xxxxxxxxxxxx
  -u, --base-url <BASE_URL>  Base URL (e.g. http://localhost)
  -H, --hta-path <HTACCESS>  Path to the .htaccess file
  -i, --image-path <IMAGE>   Path to the fake image file
  -h, --help                 Print help
  -V, --version              Print version

اختبار الـ PoC باستخدام Docker

لضمان قابلية إعادة الإنتاج والاختبار الآمن، يمكن نشر مثيل ضعيف من Pluck CMS v4.7.4-dev5 باستخدام Docker. ولنشره، تحتاج إلى تنزيل ملف الـ .zip الخاص بالإصدار الضعيف:

wget https://github.com/pluck-cms/pluck/archive/refs/tags/4.74-dev5.zip

بعد ذلك، شغّل الأمر التالي في نفس مجلد ملفات Docker:

docker-compose up -d

سيكون تطبيق الويب متاحًا على http://localhost:8080. إذا أردت فتح جلسة TTY داخل الحاوية:

docker exec -it pluck-cms bash

العرض التوضيحي

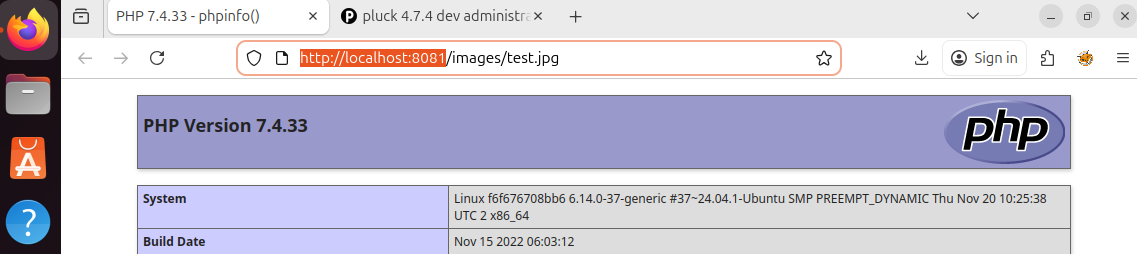
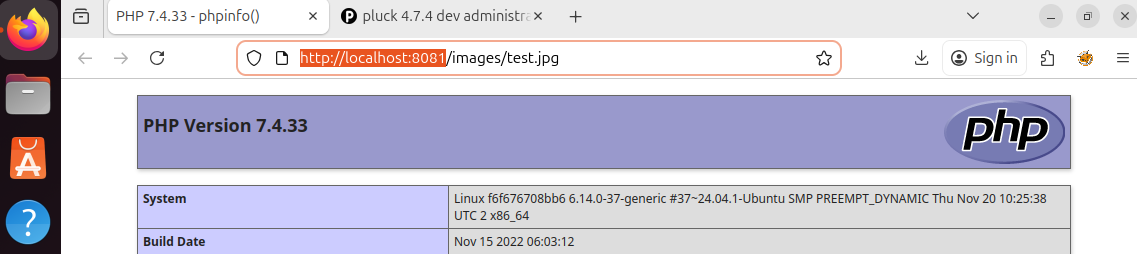
إليك الـ PoC أثناء العمل، حيث يعرض عملية رفع الإعداد الخبيث وتحقيق تنفيذ الأوامر عن بُعد (RCE).
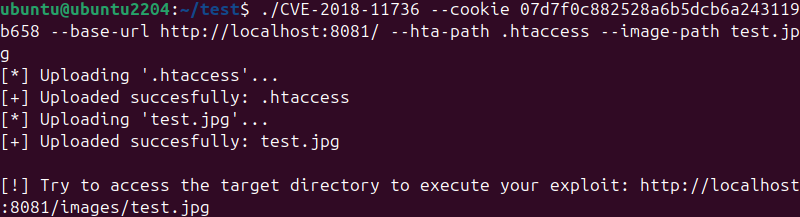
1. تنفيذ الاستغلال

snapshot1

2. الآثار على جانب الخادم

snapshot2

3. تأكيد الـ RCE

snapshot3

معلومات إضافية

  • رابط البرنامج والجهة المطوّرة: https://github.com/pluck-cms/pluck
  • الإصدار المُختبَر: https://github.com/pluck-cms/pluck/archive/refs/tags/4.74-dev5.zip
  • تم الاختبار على: Ubuntu 24.04 LTS noble
  • التاريخ: 2024-10-26
  • الباحث الأصلي: liao10086
  • النوع: CWE-434
  • درجة CVSS 3.x: 9.80

المراجع

  • https://www.exploit-db.com/exploits/52460
  • https://www.cvedetails.com/cve/CVE-2018-11736/
  • https://github.com/pluck-cms/pluck/issues/61
تنزيل الأداة