
 provos/ironcurtain
بيئة تشغيل آمنة* للوكلاء الاصطناعيين المستقلين. سياسة من دساتير مكتوبة بالإنجليزية البسيطة. (*https://ironcurtain.dev)

# IronCurtain
[](https://github.com/provos/ironcurtain/actions/workflows/ci.yml)
[](https://www.npmjs.com/package/@provos/ironcurtain)
[](LICENSE)
[](https://ironcurtain.dev)
**بيئة تشغيل آمنة\* لوكلاء الذكاء الاصطناعي المستقلين، حيث تُستمد سياسة الأمان من دستور قابل للقراءة البشرية.**
_\*عندما يكتب أحدهم "آمن"، ينبغي أن تكون متشككًا على الفور. [ماذا نعني بكلمة آمن؟](https://ironcurtain.dev)_
> [!WARNING]
> **نموذج بحثي أولي.** IronCurtain مشروع بحثي في مرحلة مبكرة يستكشف كيفية جعل وكلاء الذكاء الاصطناعي آمنين بما يكفي ليكونوا مفيدين حقًا. قد تتغير واجهات البرمجة (APIs) وتنسيقات الإعدادات والبنية. نرحب بالمساهمات والملاحظات.
## عرض توضيحي
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/42102/cf5f5cc847e63acad65eccf1c7fb33bacd782a5d592249cfea60e5f32830ac07.gif" alt="عرض توضيحي لـ IronCurtain mux: المدخلات الموثوقة من وضع الأوامر تتيح الموافقة التلقائية على git clone و git push" width="800">
</p>
يُطلب من الوكيل استنساخ مستودع ودفع التغييرات. يتم تصعيد كل من `git_clone` و `git_push` بواسطة محرك السياسات، لكن الموافق التلقائي يوافق عليهما تلقائيًا — فقد وفّرت مدخلات المستخدم الموثوقة من وضع الأوامر (Ctrl-A) نية واضحة، لذا لم تكن هناك حاجة إلى `/approve` يدوي.
## المشكلة
يمكن لوكلاء الذكاء الاصطناعي المستقلين إدارة الملفات وتشغيل أوامر git وإرسال الرسائل والتفاعل مع واجهات البرمجة (APIs) نيابةً عنك. لكن أطر الوكلاء الحالية تمنح الوكيل نفس صلاحيات المستخدم، مثل الوصول الكامل إلى نظام الملفات وبيانات الاعتماد والشبكة. يسمّي باحثو الأمان هذا **السلطة المحيطة (ambient authority)**، وهو يعني أن حقنًا واحدًا في التعليمات (prompt injection) أو انحرافًا عبر عدة جولات يمكن أن يتسبب في قيام الوكيل بحذف الملفات أو تسريب البيانات أو دفع تعليمات برمجية ضارة.
الاستجابة الشائعة هي إما تقييد الوكلاء بصندوق رمل ضيق (مما يحد من فائدتهم) أو مطالبة المستخدم بالموافقة على كل إجراء (مما يحد من استقلاليتهم). لا هذا ولا ذاك مُرضٍ.
## النهج
تسلك IronCurtain مسارًا مختلفًا: **عبّر عن نيتك الأمنية باللغة الإنجليزية البسيطة، ثم دع النظام يتولى الإنفاذ.**
تكتب **دستورًا**، وهو مستند قصير يصف ما يُسمح لوكيلك بفعله وما لا يُسمح له به. تُترجم IronCurtain هذا إلى سياسة أمان حتمية باستخدام خط معالجة يعتمد على نموذج لغوي كبير (LLM)، وتتحقق من صحة القواعد المترجمة مقابل سيناريوهات اختبار مُولّدة، ثم تُنفّذ السياسة في وقت التشغيل على كل استدعاء أداة. والنتيجة وكيل يمكنه العمل باستقلالية ضمن حدود تحددها أنت باللغة الطبيعية.
الأفكار الأساسية:
- **الوكيل غير موثوق.** تفترض IronCurtain أن النموذج اللغوي الكبير قد يكون مخترقًا بسبب حقن التعليمات أو الانحراف. لا يعتمد الأمان على "كون النموذج جيدًا".
- **الإنجليزية مدخلًا، والإنفاذ مخرجًا.** تكتب النية ("لا عمليات git مدمّرة دون موافقة")؛ ويترجمها النظام إلى قواعد حتمية تُنفّذ دون أي تدخل إضافي من النموذج اللغوي في وقت التشغيل.
- **التدخل الدلالي (Semantic interposition).** بدلًا من منح الوكيل وصولًا خامًا إلى النظام، تمر جميع التفاعلات عبر خوادم [MCP](https://modelcontextprotocol.io/) (نظام الملفات، git، إلخ). يمر كل استدعاء أداة عبر محرك سياسات يمكنه **السماح** أو **الرفض** أو **التصعيد** إلى المستخدم للموافقة.
- **الدفاع في العمق.** يعمل كود الوكيل داخل عزل V8 دون وصول مباشر إلى المضيف. والسبيل الوحيد للخروج هو عبر استدعاءات أدوات MCP ذات معنى دلالي، وكل واحد منها يُفحص مقابل السياسة.
## البنية
تدعم IronCurtain وضعي جلسة بنماذج ثقة مختلفة:
- **الوكيل المدمج (وضع الكود)** — يكتب وكيل IronCurtain الخاص بالنموذج اللغوي مقتطفات TypeScript تُنفّذ في صندوق رمل V8. تتحكم IronCurtain في الوكيل وصندوق الرمل ومحرك السياسات. يخرج كل استدعاء أداة من صندوق الرمل كطلب MCP مُهيكل، ويمر عبر محرك السياسات (سماح / رفض / تصعيد)، وعندها فقط يصل إلى خادم MCP الحقيقي.
- **وضع وكيل Docker** — يعمل وكيل خارجي (Claude Code، Goose، Codex) داخل حاوية دون وصول مباشر إلى الشبكة العامة. يتوسط IronCurtain في التأثيرات الخارجية: تمر استدعاءات واجهة برمجة تطبيقات LLM عبر وكيل MITM يُنهي TLS (قائمة مضيفين مسموح بها، تبديل المفتاح المزيف إلى الحقيقي)، وتمر استدعاءات أدوات MCP عبر محرك السياسات نفسه، وتتم عمليات تثبيت الحزم المدعومة عبر وكلاء حزم يتحققون منها.
يمنح [Docker المتداخل](https://github.com/provos/ironcurtain/blob/master/CONFIG.md#nested-docker-workloads) الاختياري جلسات المطورين خادمًا خاصًا ومؤقتًا
دون كشف مقبس Docker الخاص بالمضيف. تغطي الملفات الشخصية المنفذة Apple Container وDocker
Desktop على macOS، وWSL2 مع Docker Desktop على amd64. تفصل أوضاعه `offline` و`images` و`packages`
بين استخدام الصور المحلية، وسحب الصور العامة المتوسط، وعمليات بناء الحزم المدعومة. لا يُقبل
محرك Linux الأصلي للتداخل؛ راجع مرجع التكوين للمتطلبات الأساسية والقيود.
في كلا الوضعين، يكون الوكيل **غير موثوق**. لا تعتمد الأمان على اتباع النموذج للتعليمات — بل يُفرض عند الحدود.
راجع [SANDBOXING.md](https://github.com/provos/ironcurtain/blob/master/SANDBOXING.md) للاطلاع على البنية الكاملة مع المخططات، وتحليل الثقة طبقةً بطبقة، وملاحظات منصة macOS.
## البدء السريع
### المتطلبات الأساسية
- Node.js 24 أو 26 — سطور الإصدارات الرئيسية الزوجية التي يختبرها IronCurtain. كلاهما يثبّت ثنائيات `isolated-vm` المبنية مسبقًا. Node 25 غير مدعوم وغير مختبر.
- Docker — غير مطلوب لكنه **موصى به بشدة** لوضع وكيل Docker، الذي يوفر أقوى عزل. على macOS 26+ (Apple silicon)، يعمل [Apple `container`](https://github.com/apple/container) كخلفية بديلة (آلة افتراضية لكل حاوية؛ يُستخدم تلقائيًا عندما تكون خدماته قيد التشغيل — راجع `containerRuntime` في `ironcurtain config`)
- مفتاح API لمزود LLM واحد على الأقل (Anthropic أو Google أو OpenAI)
### التثبيت
**كأداة CLI عامة (للمستخدمين النهائيين):**
```bash
npm install -g @provos/ironcurtain
```
**من المصدر (التطوير):**
```bash
git clone https://github.com/provos/ironcurtain.git
cd ironcurtain
npm install
```
### إعداد لمرة واحدة
**1. عيّن مفتاح API الخاص بك:**
```bash
export ANTHROPIC_API_KEY=sk-ant-...
```
يمكنك أيضًا وضع المفاتيح في ملف `.env` في جذر المشروع (يُحمَّل تلقائيًا عبر `dotenv`)، أو إضافتها إلى `~/.ironcurtain/config.json` عبر `ironcurtain config`. تأخذ متغيرات البيئة الأولوية على قيم ملف الإعدادات. المدعومة: `ANTHROPIC_API_KEY`، `GOOGLE_GENERATIVE_AI_API_KEY`، `OPENAI_API_KEY`.
**2. شغّل معالج الإعداد الأولي** (شغّله صراحةً قبل استخدام مسار mux الموصى به؛ فهو يعمل أيضًا تلقائيًا عند أول تشغيل لـ `ironcurtain start` بدون mux):
```bash
ironcurtain setup
```
يرشدك خلال إعداد رمز GitHub، ومزوّد البحث على الويب، واختيار النموذج، وإعدادات أخرى. ينشئ `~/.ironcurtain/config.json` بخياراتك.
## تشغيل IronCurtain
يأتي IronCurtain مع سياسة افتراضية موجّهة نحو تجربة المطوّر — يُسمح بالعمليات للقراءة فقط، بينما تُصعَّد التغييرات (الكتابة، والدفع، وإنشاء طلبات السحب) لموافقة بشرية. يمكنك البدء باستخدامه فورًا بعد الإعداد.
### مُضاعِف الطرفية (موصى به)
الطريقة الموصى بها لاستخدام IronCurtain. يمنحك القوة الكاملة لواجهة TUI التفاعلية لوكيلك (Claude Code أو Goose) بينما يتوسّط IronCurtain كل استدعاء أداة عبر محرك السياسات الخاص به — كل ذلك في طرفية واحدة.
```bash
ironcurtain mux
```
**القدرات الرئيسية:**
- **واجهة TUI كاملة للوكيل** — يعمل الوكيل في PTY داخل حاوية Docker بدون أي وصول إلى الشبكة. تتفاعل معه تمامًا كما لو كان يعمل محليًا.
- **معالجة التصعيد المضمّنة** — عندما يحتاج استدعاء أداة إلى موافقة، تظهر نافذة اختيار التصعيد فوق منطقة العرض مع إجراءات بمفتاح واحد (a/d/w للموافقة/الرفض/الإدراج في القائمة البيضاء). استخدم `/approve+ N` لإدراج نطاق أو مسار في القائمة البيضاء لبقية الجلسة.
- **إدخال مستخدم موثوق** — يُلتقط النص المكتوب في وضع الأوامر (Ctrl-A) على جانب المضيف قبل دخوله إلى الحاوية. وهذا ينشئ إشارة نية موثّقة يمكن للموافق التلقائي استخدامها — على سبيل المثال، كتابة "push my changes to origin" ستؤدي إلى الموافقة التلقائية على تصعيد `git_push` لاحق.
- **إدارة التبويبات** — إنشاء جلسات متزامنة متعددة (`/new`)، والتبديل بينها (`/tab N`، Alt-1..9)، وإغلاقها (`/close`). يمكن تشغيل عدة نسخ من mux بالتوازي.
راجع [DEVELOPER_GUIDE.md](https://github.com/provos/ironcurtain/blob/master/DEVELOPER_GUIDE.md) للحصول على الدليل الكامل: أوضاع الإدخال، ونموذج أمان الإدخال الموثوق، وسير عمل التصعيد، ومرجع لوحة المفاتيح.
### جلسات غير mux
استخدم `ironcurtain start` للمهام السريعة لمرة واحدة، أو للسكريبتات، أو عندما تريد صراحةً الوكيل المدمج المحلي. للعمل التفاعلي العادي مع وكيل Docker، استخدم `ironcurtain mux`.
```bash
ironcurtain start "Summarize the files in ./src" # Single-shot mode
ironcurtain start -w ./my-project "Fix the tests" # Single-shot workspace mode
ironcurtain start --agent builtin # Local builtin REPL, no Docker
ironcurtain start --persona my-assistant "Check my email" # Use a persona
```
### أوضاع التشغيل الأخرى
يدعم IronCurtain أيضًا استئناف الجلسة (`--resume <session-id>`)، ووضع PTY/التصحيح الخام القديم، ونقل رسائل Signal للموافقة عبر الهاتف المحمول، ووضع الخدمة الخلفية (daemon) لمهام cron المجدولة. تحتوي الخدمة الخلفية على [واجهة ويب](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#web-ui) اختيارية (`--web-ui`) للمراقبة عبر المتصفح ومعالجة التصعيد. راجع [RUNNING_MODES.md](https://github.com/provos/ironcurtain/blob/master/RUNNING_MODES.md) للتفاصيل.
### سير عمل الوكلاء المتعددين
ينسّق IronCurtain عدة وكلاء ذكاء اصطناعي عبر سير عمل منظّم. يتتبّع سير عمل **اكتشاف الثغرات** المضمّن أخطاء أمان الذاكرة وأخطاء المنطق في الشيفرة الأصلية عبر خط أنابيب متعدد المستويات (المستوى 1 دالة معزولة → المستوى 2 متعدد المكوّنات → المستوى 3 بناء كامل) مع بوّابة تغطية libFuzzer/AFL++، وحالات `discover`/`triage` المدفوعة بالفرضيات، وبوّابة نهائية لمراجعة التقرير من قِبل الإنسان. يشغّل سير عمل **التصميم والبرمجة** دورات التخطيط / التصميم / التنفيذ / المراجعة، مع بوّابات بشرية أيضًا. يعمل كل وكيل في حاوية Docker خاصة به مع حدود سياسات مخصصة لكل دور؛ وتدير المحرّك انتقالات الحالة وتمرير المخرجات ونقاط التحقق لاستئناف الأعطال تلقائيًا. مفتوح المصدر، ويعمل بالكامل على جهازك، ويفرض سياسات أمان لكل وكيل عبر محرّك السياسات القائم على الدستور، ويعمل مع أي وكيل محتوى في حاوية Docker — مماثل في النطاق لـ Amazon Kiro وGoogle Jules لمهام البرمجة، لكن مع أمان من الدرجة الأولى وتنسيق تعريف سير عمل قابل للتوسيع.
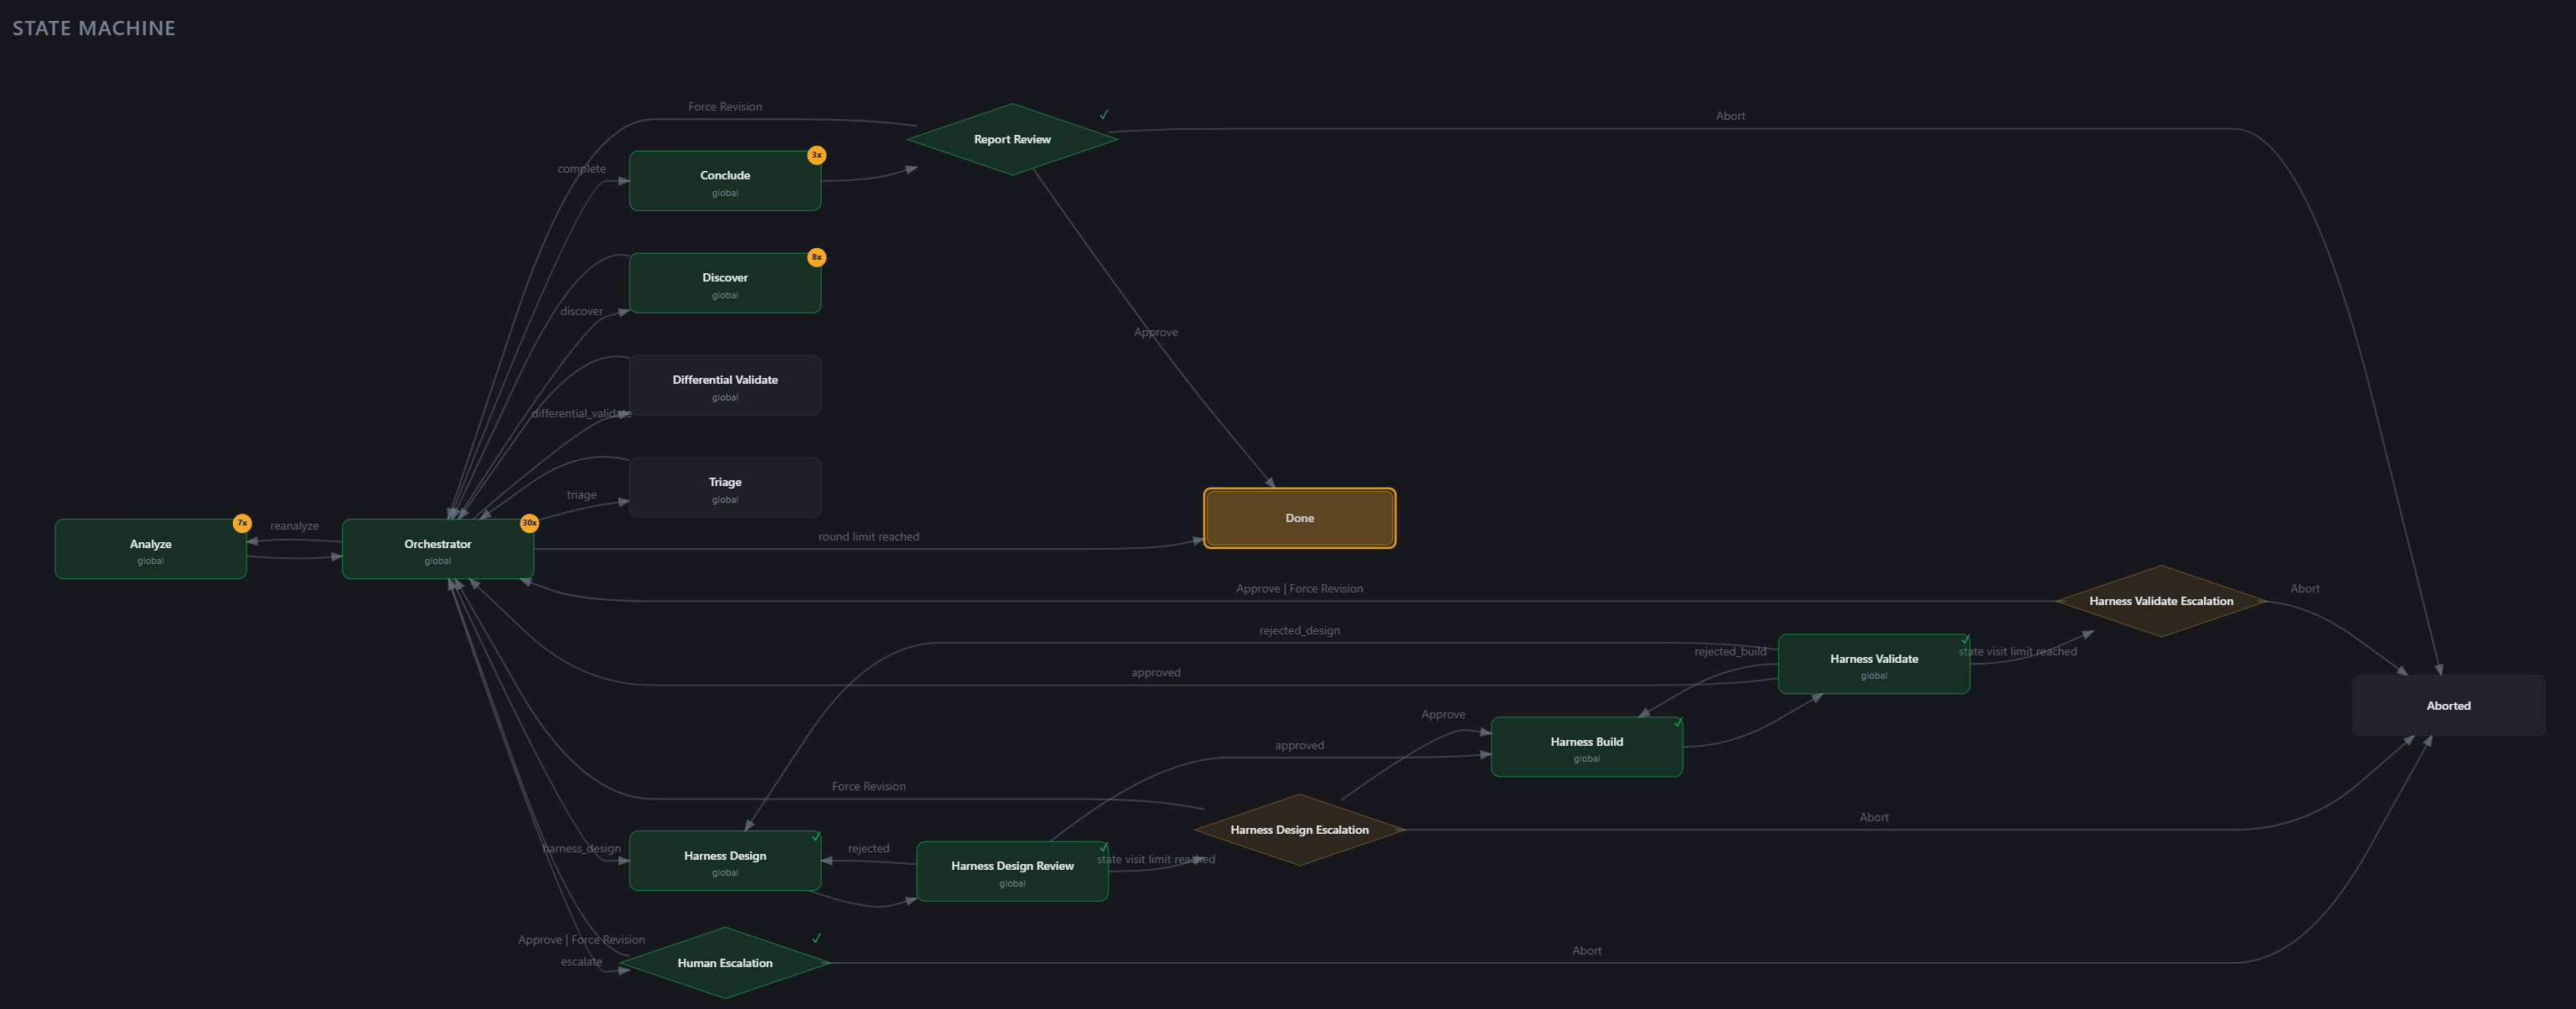
**واجهة الويب هي الواجهة المقصودة لتشغيل سير العمل.** ابدأ الخدمة الخلفية، وافتح عنوان URL المطبوع، وقُد عمليات التشغيل من صفحة Workflows — فالرسم البياني لآلة الحالة أعلاه حيّ، والخط الزمني لرسائل الوكلاء يُبثّ مع عرض markdown، وتتضمن مراجعات البوّابات متصفحًا لمساحة العمل والمخرجات، وتبقى عمليات التشغيل السابقة مدرجة.
```bash
ironcurtain daemon --web-ui
```
يتوفر الوصول عبر سطر الأوامر (CLI) للبرمجة النصية والأتمتة وتصحيح الأخطاء:
```bash
ironcurtain workflow start vuln-discovery \
"Find memory-safety bugs in libical" --workspace ~/src/libical
ironcurtain workflow start design-and-code \
"Build a REST API with authentication"
```
راجع [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md) للحصول على الوثائق الكاملة.
## تخصيص سياستك
تعمل السياسة الافتراضية بشكل جيد للتطوير العام، لكن يمكنك تخصيصها لتناسب سير عملك:
**1. خصّص دستورك** (اختياري لكنه موصى به):
```bash
ironcurtain customize-policy
```
محادثة بمساعدة LLM تُنشئ دستورًا مُخصّصًا لسير عملك، ويُحفظ في `~/.ironcurtain/constitution-user.md`. يمكنك أيضًا تحرير هذا الملف مباشرةً.
**2. ترجمة السياسة:**
```bash
ironcurtain compile-policy
```
يترجم دستورك إلى قواعد حتمية، ويولّد سيناريوهات اختبار، ويتحقق منها. تذهب المخرجات المُجمّعة إلى `~/.ironcurtain/generated/`.
### الشخصيات
الشخصيات هي ملفات تعريف سياسات مُسمّاة — كل واحدة منها تجمع دستورًا، وسياسة مُجمّعة، ومساحة عمل دائمة، وذاكرة دلالية. استخدمها لتشغيل الوكلاء بأدوار أو مستويات وصول مختلفة.
```bash
ironcurtain persona create my-assistant # Create a persona
ironcurtain persona compile my-assistant # Compile its policy
ironcurtain start --persona my-assistant "Check my calendar"
```
في وضع mux، يؤدي `/new my-assistant` إلى إنشاء تبويب باستخدام تلك الشخصية. يمكن أيضًا تعيين الشخصيات لمهام cron. راجع [DAEMON.md](https://github.com/provos/ironcurtain/blob/master/DAEMON.md) لإعداد المهام المجدولة.
يمكن أيضًا إدارة الشخصيات من [واجهة الويب](https://github.com/provos/ironcurtain/blob/master/DAEMON.md#persona-policy-management) — تصفح، وأنشئ، وحرّر الدساتير، وترجم السياسات مع تقدم مباشر. ولأن السياسة تشكل حدًا أمنيًا، فإن عناصر التحكم في التعديل بواجهة الويب للقراءة فقط ما لم يتم تشغيل الخادم الخفي (daemon) بالخيار `--allow-policy-mutation` (معطّل افتراضيًا).
### المهارات
ضع حزم SKILL.md تحت `~/.ironcurtain/skills/<name>/` لإتاحة إرشادات مخصصة الغرض (سكربتات مساعدة، وفحوصات حتمية، ومعرفة مجالية) لكل جلسة وكيل Docker. تُجهَّز المجموعة المدمجة في دليل مضيف لكل حزمة وتُربط **للقراءة فقط** داخل الحاوية عند المسار الذي يفحصه الاكتشاف الأصلي للوكيل النشط — يُوجَّه Claude Code إلى دليل التجهيز عبر `--add-dir`، ويفحص Goose المسار `~/.config/goose/skills/<name>/SKILL.md`. يكتشفها الوكيل تلقائيًا ويقرر متى يقرأها بناءً على وصف frontmatter الخاص بكل مهارة. _صيغة_ SKILL.md هي المعيار المفتوح المعتمد من Claude Code وGoose وCodex؛ ويختلف فقط _مسار الاكتشاف_ بحسب الوكيل. يمكن لسير العمل شحن مهارات لكل حالة داخل حزمة سير العمل — راجع [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md#skills).
## السياسة: الدستور ← الإنفاذ
تكتب النية بالإنجليزية البسيطة؛ ويقوم IronCurtain بترجمتها إلى قواعد حتمية:
```
constitution.md → [Annotate] → [Compile] → [Resolve Lists] → [Generate Scenarios] → [Verify & Repair]
│ │ │ │ │
▼ ▼ ▼ ▼ ▼
tool-annotations compiled-policy dynamic-lists test-scenarios verified policy
.json .json .json .json (or build failure)
```
1. **التعليق التوضيحي** — تصنيف وسائط كل أداة MCP حسب الدور (مسار القراءة، مسار الكتابة، مسار الحذف، لا شيء).
2. **التجميع** — ترجمة الدستور الإنجليزي إلى قواعد if/then حتمية. تُصدَر المراجع الفئوية ("مواقع الأخبار الرئيسية"، "جهات اتصالي") كمراجع رمزية `@list-name`.
3. **حل القوائم** — حل القوائم الرمزية إلى قيم ملموسة عبر معرفة LLM أو استخدام أدوات MCP (مثل الاستعلام عن قاعدة بيانات جهات الاتصال). تُكتب في `dynamic-lists.json`، وقابلة لتحرير المستخدم. تُتخطى عند عدم وجود قوائم.
4. **توليد السيناريوهات** — إنشاء سيناريوهات اختبار من الدستور بالإضافة إلى اختبارات ثابتة إلزامية مكتوبة يدويًا.
5. **التحقق والإصلاح** — تشغيل السيناريوهات مقابل محرك السياسات الحقيقي. يحلل حَكَم LLM حالات الفشل ويولّد إصلاحات موجّهة (حتى جولتين). يفشل البناء إذا تعذّر التحقق من السياسة.
جميع المخرجات مخزّنة مؤقتًا بتجزئة المحتوى — فقط المدخلات المتغيّرة تُطلق إعادة التجميع.
### كيف تبدو القواعد المجمّعة
بند دستوري مثل:
```markdown
- The agent may perform read-only git operations (status, diff, log) within the sandbox without approval.
- The agent must receive human approval before git push, pull, fetch, or any remote-contacting operation.
```
يُترجم إلى:
```json
[
{ "tool": "git_status", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_diff", "decision": "allow", "condition": { "directory": { "within": "$SANDBOX" } } },
{ "tool": "git_push", "decision": "escalate", "reason": "Remote-contacting git operations require human approval" }
]
```
أي استدعاء لا يطابق قاعدة `allow` أو `escalate` صريحة يُرفض افتراضيًا.
```bash
ironcurtain annotate-tools --server filesystem # Annotate one server (merge with existing)
ironcurtain annotate-tools --all # Re-annotate all servers
ironcurtain compile-policy # Compile constitution into rules and verify
ironcurtain refresh-lists # Re-resolve dynamic lists without full recompilation
ironcurtain refresh-lists --list major-news # Refresh a single list
```
راجع `~/.ironcurtain/generated/compiled-policy.json` الناتج — هذه هي القواعد الدقيقة المطبَّقة وقت التشغيل.
## الإعدادات
يخزّن IronCurtain الإعدادات وبيانات الجلسة في `~/.ironcurtain/`:
```
~/.ironcurtain/
├── config.json # User configuration
├── constitution.md # User-local base constitution (overrides package default)
├── constitution-user.md # Your policy customizations (generated by customize-policy)
├── generated/ # User-compiled policy artifacts (overrides package defaults)
├── personas/ # Persona directories (constitution, policy, workspace, memory)
├── skills/ # User-global SKILL.md packages, mounted into every Docker session
├── jobs/ # Cron job definitions, workspaces, and run records
├── statistics/ # Content-free local LLM usage database + pseudonymization key
├── sessions/
│ └── {sessionId}/
│ ├── sandbox/ # Per-session filesystem sandbox
│ ├── escalations/ # File-based IPC for human approval
│ ├── audit.jsonl # Per-session audit log
│ └── session.log # Diagnostics
└── workflow-runs/ # Shared-container workflow runs (see below)
```
تُكتب عمليات التشغيل أحادية الجلسة (`ironcurtain start`، وتبويبات mux، ومهام cron) تحت `sessions/`. أما عمليات تشغيل سير العمل بالحاوية المشتركة فتُكتب تحت `workflow-runs/` بدلاً من ذلك — انظر القسم التالي.
### تخطيط تشغيل سير العمل
يمكن لتعريف سير العمل الاشتراك في حاوية Docker مشتركة عبر تعيين `settings.sharedContainer: true` في ملف YAML الخاص به. في هذا الوضع، تعمل كل حالة وكيل داخل الحاوية نفسها طويلة العمر وتشترك في نسخة واحدة من محرك السياسات؛ وبين الحالات يقوم المنسّق بالتبديل السريع للسياسة النشطة بحيث ترى كل شخصية قواعدها الخاصة. تصل جميع المخرجات الخاصة بعملية التشغيل إلى شجرة واحدة:
```
~/.ironcurtain/workflow-runs/<workflowId>/
├── audit.jsonl # Persona-tagged append-only audit
├── messages.jsonl # Orchestrator message log
├── workspace/ # Agent workspace (filesystem MCP root)
├── bundle/ # Shared container support (claude-state, orientation, sockets, escalations, system-prompt.txt)
├── states/
│ └── <stateId>.<visitCount>/ # session.log + session-metadata.json per invocation
└── proxy-control.sock # Coordinator UDS for policy hot-swap
```
لا تُنشأ أي إدخالات لكل جلسة تحت `~/.ironcurtain/sessions/` عند تشغيل سير عمل الحاوية المشتركة. تبقى الأوامر المرئية للمستخدم (`ironcurtain workflow start|resume|inspect|list`) دون تغيير. راجع [WORKFLOWS.md](https://github.com/provos/ironcurtain/blob/master/WORKFLOWS.md) لمعرفة كيفية تأليف تعريفات سير العمل ودورة الحياة الكاملة.
حرّر التكوين تفاعليًا:
```bash
ironcurtain config
```
مجالات التكوين الرئيسية: النماذج ومفاتيح API، وميزانيات الموارد (حدود الرموز/الخطوات/الوقت/التكلفة)، وتصعيدات الموافقة التلقائية، ومزوّد البحث على الويب، وتنقيح التدقيق، وإعدادات LLM لخادم الذاكرة. راجع [CONFIG.md](https://github.com/provos/ironcurtain/blob/master/CONFIG.md) للحصول على المرجع الكامل.
### إحصاءات LLM المحلية
جمع استخدام LLM الخالي من المحتوى مُفعَّل افتراضيًا. فهو يسجّل أعداد الرموز (الإدخال، والتفكير، والإخراج، والإجماليات)، والتوقيت، وتوجيه البروتوكول/المزوّد/النموذج، والنتائج، والرفض، وبيانات التكلفة الوصفية عندما يكشفها المزوّدون. ولا يخزّن المطالبات، أو الإكمالات، أو نص التفكير، أو حمولات الأدوات، أو أجسام الطلب/الاستجابة، أو بيانات الاعتماد، أو الترويسات العشوائية. تُعمَّى التسميات المستمدة من المستخدم/التكوين والمسارات غير العامة باستخدام مفتاح HMAC محلي؛ وتبقى معرّفات النماذج والمزوّدين المحدودة قابلة للقراءة لأغراض التحليل.
توجد البيانات في `~/.ironcurtain/statistics/llm-usage.sqlite3`؛ ومفتاح التعمية هو `~/.ironcurtain/statistics/identity.key`. فترة الاحتفاظ الافتراضية هي 90 يومًا. استخدم `ironcurtain config` ← **LLM Statistics**، أو عرض الإعدادات في واجهة الويب، أو اضبط `"statistics": { "enabled": false }` للانسحاب. اضبط `retentionDays` على `null` لتعطيل التقليم التلقائي. أعد تشغيل أي خادم خفي طويل التشغيل بعد تغيير هذه الإعدادات.
الحذف اليدوي متاح عبر `ironcurtain statistics delete --before <ISO-date-or-epoch-ms>` أو `--all`. هذا حذف منطقي لصفوف SQLite، وليس محوًا آمنًا: قد تبقى البايتات المحذوفة في الصفحات الحرة، أو ملفات WAL، أو لقطات نظام الملفات، أو النسخ الاحتياطية. لا يتم تدوير مفتاح الهوية أو حذفه بواسطة هذه الأوامر.
لتوجيه حركة LLM عبر بوابة مثل LiteLLM أو OpenRouter (في كلٍّ من Code Mode وDocker Agent Mode)، راجع [MODEL_ROUTING.md](https://github.com/provos/ironcurtain/blob/master/MODEL_ROUTING.md).
وجّه وكلاء Docker عبر ملفات تعريف مزوّد النموذج (مثل GLM-5.3 / GLM-5.3-Flash عبر OpenRouter، دون sidecar) باستخدام `ironcurtain config` ← Model Providers، ثم اختر ملف تعريف عند `/new` أو باستخدام `--provider-profile` — راجع [MODEL_ROUTING.md](https://github.com/provos/ironcurtain/blob/master/MODEL_ROUTING.md#first-class-openrouter).
## القدرات المدمجة
يأتي IronCurtain مع ستة خوادم MCP مُهيَّأة مسبقًا. جميع استدعاءات الأدوات (باستثناء الذاكرة) تخضع لسياستك المُجمَّعة.
| الخادم | الأدوات | القدرات الرئيسية |
| -------------------- | ----- | ------------------------------------------------------------------------------------------------------------------------------------------------- |
| **Filesystem** | 14 | قراءة الملفات وكتابتها وتحريرها والبحث فيها؛ شجرة الدليل؛ النقل؛ حساب الفروقات |
| **Git** | 28 | سير عمل git الكامل: الحالة، والفرق، والسجل، والإيداع، والفرع، والدفع/السحب/الجلب، والاستنساخ، والتخزين المؤقت، وblame |
| **Fetch** | 2 | HTTP GET مع تحويل HTML إلى markdown؛ البحث على الويب (Brave، Tavily، SerpAPI، Parallel Search) |
| **GitHub** | 41 | المشكلات، وطلبات السحب، والبحث في الشيفرة، والمراجعات عبر `ghcr.io/github/github-mcp-server`؛ يتطلب رمز وصول شخصي إلى GitHub |
| **Google Workspace** | 128 | Gmail، وCalendar، وDrive، وDocs، وSheets — يتطلب إعداد OAuth عبر `ironcurtain auth` |
| **Memory** | 5 | ذاكرة دلالية دائمة مع بحث هجين بالمُتجهات+الكلمات المفتاحية، وتلخيص بواسطة LLM، وضغط تلقائي. مُفعَّلة لجلسات persona وcron. |
---
[Read more](https://github.com/provos/ironcurtain)






