
 prasanthc41m/codoforum
CVE-2020-5842 ثغرة تخزين XSS في Codoforum 4.8.3

مدرج في: Exploit-db, Cve Mitre و The daily swig
بينما كنت أبحث عن برنامج منتدى مجاني لمجتمعنا، وجدت Codoforum. بعد تثبيته، حاولنا (Vyshnav Vizz) بعض حمولات XSS بسيطة لضمان الأمان، وفجأة تفاجأنا باكتشاف عدة ثغرات خطيرة من نوع البرمجة النصية عبر المواقع (Cross-Site Scripting) تؤثر على المستخدمين المسؤولين. شكراً جزيلاً لأخي (Vyshnav Vizz) على دعمه لي طوال حياتي.
المكون المتأثر: صفحة تسجيل المستخدم
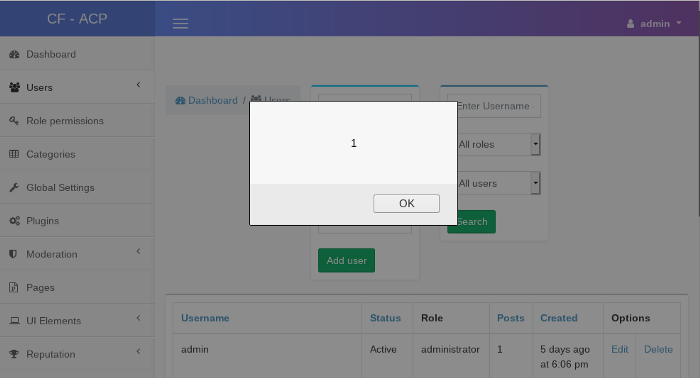
ناقل الهجوم يمكن لهذه الثغرة أن تسمح للمهاجم بحقن حمولة XSS في قسم تسجيل المستخدم، وفي كل مرة يزور فيها المسؤول قسم إدارة المستخدمين من لوحة التحكم، يتم تفعيل XSS ويمكن للمهاجم سرقة ملف تعريف الارتباط (cookie) وفقاً للحمولة المصممة.
معلومات إضافية تم العثور على ثغرة خطيرة من نوع (Stored XSS) البرمجة النصية عبر المواقع المخزنة في Codoforum v4.8.3، وهو الإصدار الأحدث الذي تم تحديثه آخر مرة في 29 أكتوبر 2019.
آلية تسجيل المستخدم في Codoforum معرضة بشكل خطير لمشكلة البرمجة النصية عبر المواقع المخزنة. يمكن إنشاء مستخدم من صفحة التسجيل باستخدام حمولة XSS مصممة في حقل اسم المستخدم. ونتيجة لذلك، سيتم إنشاء مستخدم يحمل حمولة XSS. إذا زار المسؤول قسم إدارة المستخدمين من لوحة التحكم من خلال قسم إدارة المستخدمين، يتم تفعيل XSS. بسبب هذه الثغرة المخزنة على الخادم، في كل مرة يزور فيها المسؤول الصفحة، يتم تفعيل حمولة XSS.
خطوات إعادة التمثيل
قم بتحميل وتثبيت Codoforum 4.8.3 على خادم محلي.
https://codoforum.com/buy
تصفح http://localhost/index.php?u=/user/register وقم بإنشاء مستخدم بالحمولة أدناه.
اسم المستخدم : "><svg/onload=alert(1)>
كلمة المرور : password
البريد الإلكتروني : [email protected]
حقن الحمولة

التخفيف التحقق من صحة الإدخال وتنقية الإخراج والهروب سيجعل التطبيق آمناً.
الخط الزمني اكتُشفت: 3 يناير 2020 أُبلغت إلى Codologic: 3 يناير 2020 أقرتها Codologic: 3 يناير 2020 أُدرجت في exploit-db.com: 6 يناير 2020 أُدرجت في cve.mitre.org: 6 يناير 2020
