Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-98432-Checker-v-1.0- — يقوم السكربت بمراجعة نظام Linux لديك مقابل تلك الثغرة، دون المساس بأي شيء افتراضيًا: أي أنه يفحص نواة نظامك — يقرأ إصدار Linux الفعلي لديك (uname -r) ويقارنه بقائمة الإصدارات التي تم فيها إصلاح الخلل بالفعل. | Kitploit
أدوات/GitHubGitHub/pr0fes0r-x/cve-2026-98432-checker-v-1.0-
أدوات دفاعيةماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةالبرمجة النصية والأتمتةتدقيق التكوينسوء التكوينالاستجابة للحوادث
GitHub
مشاركة
pr0fes0r-x/cve-2026-98432-checker-v-1.0-

CVE-2026-98432-Checker-v-1.0-

يقوم السكربت بمراجعة نظام Linux لديك مقابل تلك الثغرة، دون المساس بأي شيء افتراضيًا: أي أنه يفحص نواة نظامك — يقرأ إصدار Linux الفعلي لديك (uname -r) ويقارنه بقائمة الإصدارات التي تم فيها إصلاح الخلل بالفعل.

عرض المستودع
6منذ 17 أياملم تتم المراجعة بعد

فاحص CVE-2026-98432 الإصدار 1.0

تحقق مما إذا كان جهاز Linux لديك عرضة لـ CVE-2026-98432 (استخدام بعد التحرير في IPv4/TCP الخاص بنواة النظام).

بواسطة Prf@fEsOr X
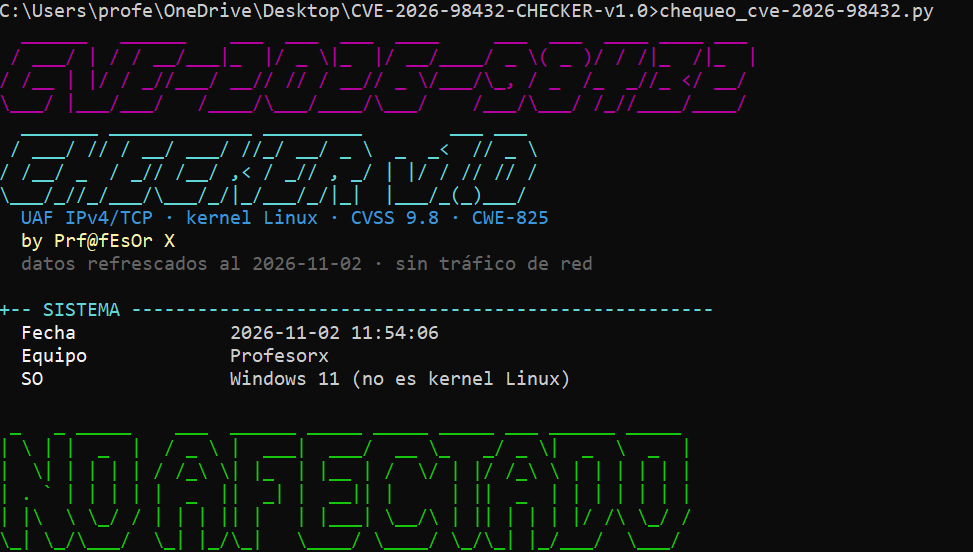
imagen

المتطلبات

pip install colorama pyfiglet

الاستخدام الأساسي

# فحص هذا الجهاز
python3 CVE_2026_98432_Checker_1h.py

# تحليل إصدار نواة جهاز آخر (ناتج uname -r الخاص به)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# بدون ألوان (للسجلات أو لقطات الشاشة)
python3 CVE_2026_98432_Checker_1h.py --no-color

# عرض حالة التخفيفات المؤقتة (دون تغيير أي شيء)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# تطبيق التخفيفات المؤقتة (يتطلب صلاحيات الجذر)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar

الخيارات

الخيارما الذي يفعله
(لا شيء)فحص هذا الجهاز (النواة + التوزيعة + مدى التعرض)
--kernel X.Y.Z[-algo]يحلل إصدار النواة المحدد بدلاً من المحلي
--endurecerيتحقق من التخفيفات المؤقتة (وضع القراءة فقط)
--endurecer --aplicarيطبق التخفيفات: tcp_migrate_req=0، وإيقاف MPTCP، وقاعدة nftables الخاصة بـ Red Hat
--no-colorمخرجات بدون ألوان
--versionإصدار السكربت

رموز الخروج

الرمزالمعنى
0غير متأثر
1عُرضة للثغرة
2يتطلب المراجعة
3تبعيات مفقودة (pip install colorama pyfiglet)
4تم تنفيذ --aplicar بدون صلاحيات الجذر

مثال للأتمتة:

python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi

ملاحظات

  • الفحص محلي 100%: لا يولّد حركة شبكة ولا يستغل أي شيء.
  • يتضمن ملف zip أيضاً human.py: نفس الفاحص بدون تعليقات ومع متغيرات prof_x_*؛ نفس الوظائف ونفس رموز الخروج.
  • يستخدم الحكم إصدار نواة جهازك وحالة توزيعتك وفقاً للمتتبعات الرسمية (بيانات حتى 2026-11-02).
  • التخفيفات التي يطبقها --endurecer --aplicar هي مؤقتة: تصحيح النواة هو الحل الكامل الوحيد. بعد التحديث، أعد التشغيل ثم شغّل السكربت مرة أخرى.
  • التفاصيل الكاملة (CVE، تخفيف nftables، التراجع، المراجع): راجع docstring الخاص بالسكربت وpython3 chequeo_cve-2026-98432.py -h.

بواسطة Prf@fEsOr X · فاحص CVE-2026-98432 الإصدار 1.0

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







