

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-55182-NextJS-RCE-PoC — إثبات المفهوم (PoC) العامل لـ CVE-2025-55182 (React2Shell) - تنفيذ تعليمات برمجية عن بعد غير مصادق عليه في Next.js 15.0.0 عبر مكونات خادم React | Kitploit
أدوات/GitHubGitHub/pkrasulia/cve-2025-55182-nextjs-rce-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليمتطوير الحمولاتمختبرات وتدريب عملي
GitHubpkrasulia/cve-2025-55182-nextjs-rce-poc

CVE-2025-55182-NextJS-RCE-PoC

إثبات المفهوم (PoC) العامل لـ CVE-2025-55182 (React2Shell) - تنفيذ تعليمات برمجية عن بعد غير مصادق عليه في Next.js 15.0.0 عبر مكونات خادم React

عرض المستودع
4130منذ 11 أشهرلم تتم المراجعة بعد
مشاركة

بيئة إعادة إنتاج CVE-2025-55182 (React2Shell)

⚠️ لأغراض تعليمية فقط

تم إنشاء هذا المستودع بدقة للأغراض التعليمية والبحثية. يوضح ثغرة خطيرة في مكونات React Server Components (Next.js) لمساعدة المطورين على فهم المخاطر وأهمية تحديث تبعياتهم.

لا تستخدم هذا الكود في الإنتاج أو ضد أنظمة لا تملكها.

نظرة عامة

يعيد هذا المشروع إنتاج CVE-2025-55182 (المعروف أيضًا باسم "React2Shell")، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) تؤثر على مكونات React Server Components في تطبيقات Next.js.

  • الثغرة: RCE غير مصادق عليه عبر تلوث النموذج الأولي (Prototype Pollution) في محلل RSC.
  • الإصدارات المتأثرة: React < 19.0.0 (تحديدًا الإصدارات التجريبية)، Next.js < 15.0.3 (تحديدًا 15.0.0 في هذا العرض التوضيحي).
  • الآلية: يرسل المهاجم طلب multipart/form-data مُعدًا يستغل منطق إلغاء التسلسل (deserialization) لمكونات React Server Components لتنفيذ كود JavaScript عشوائي على الخادم.
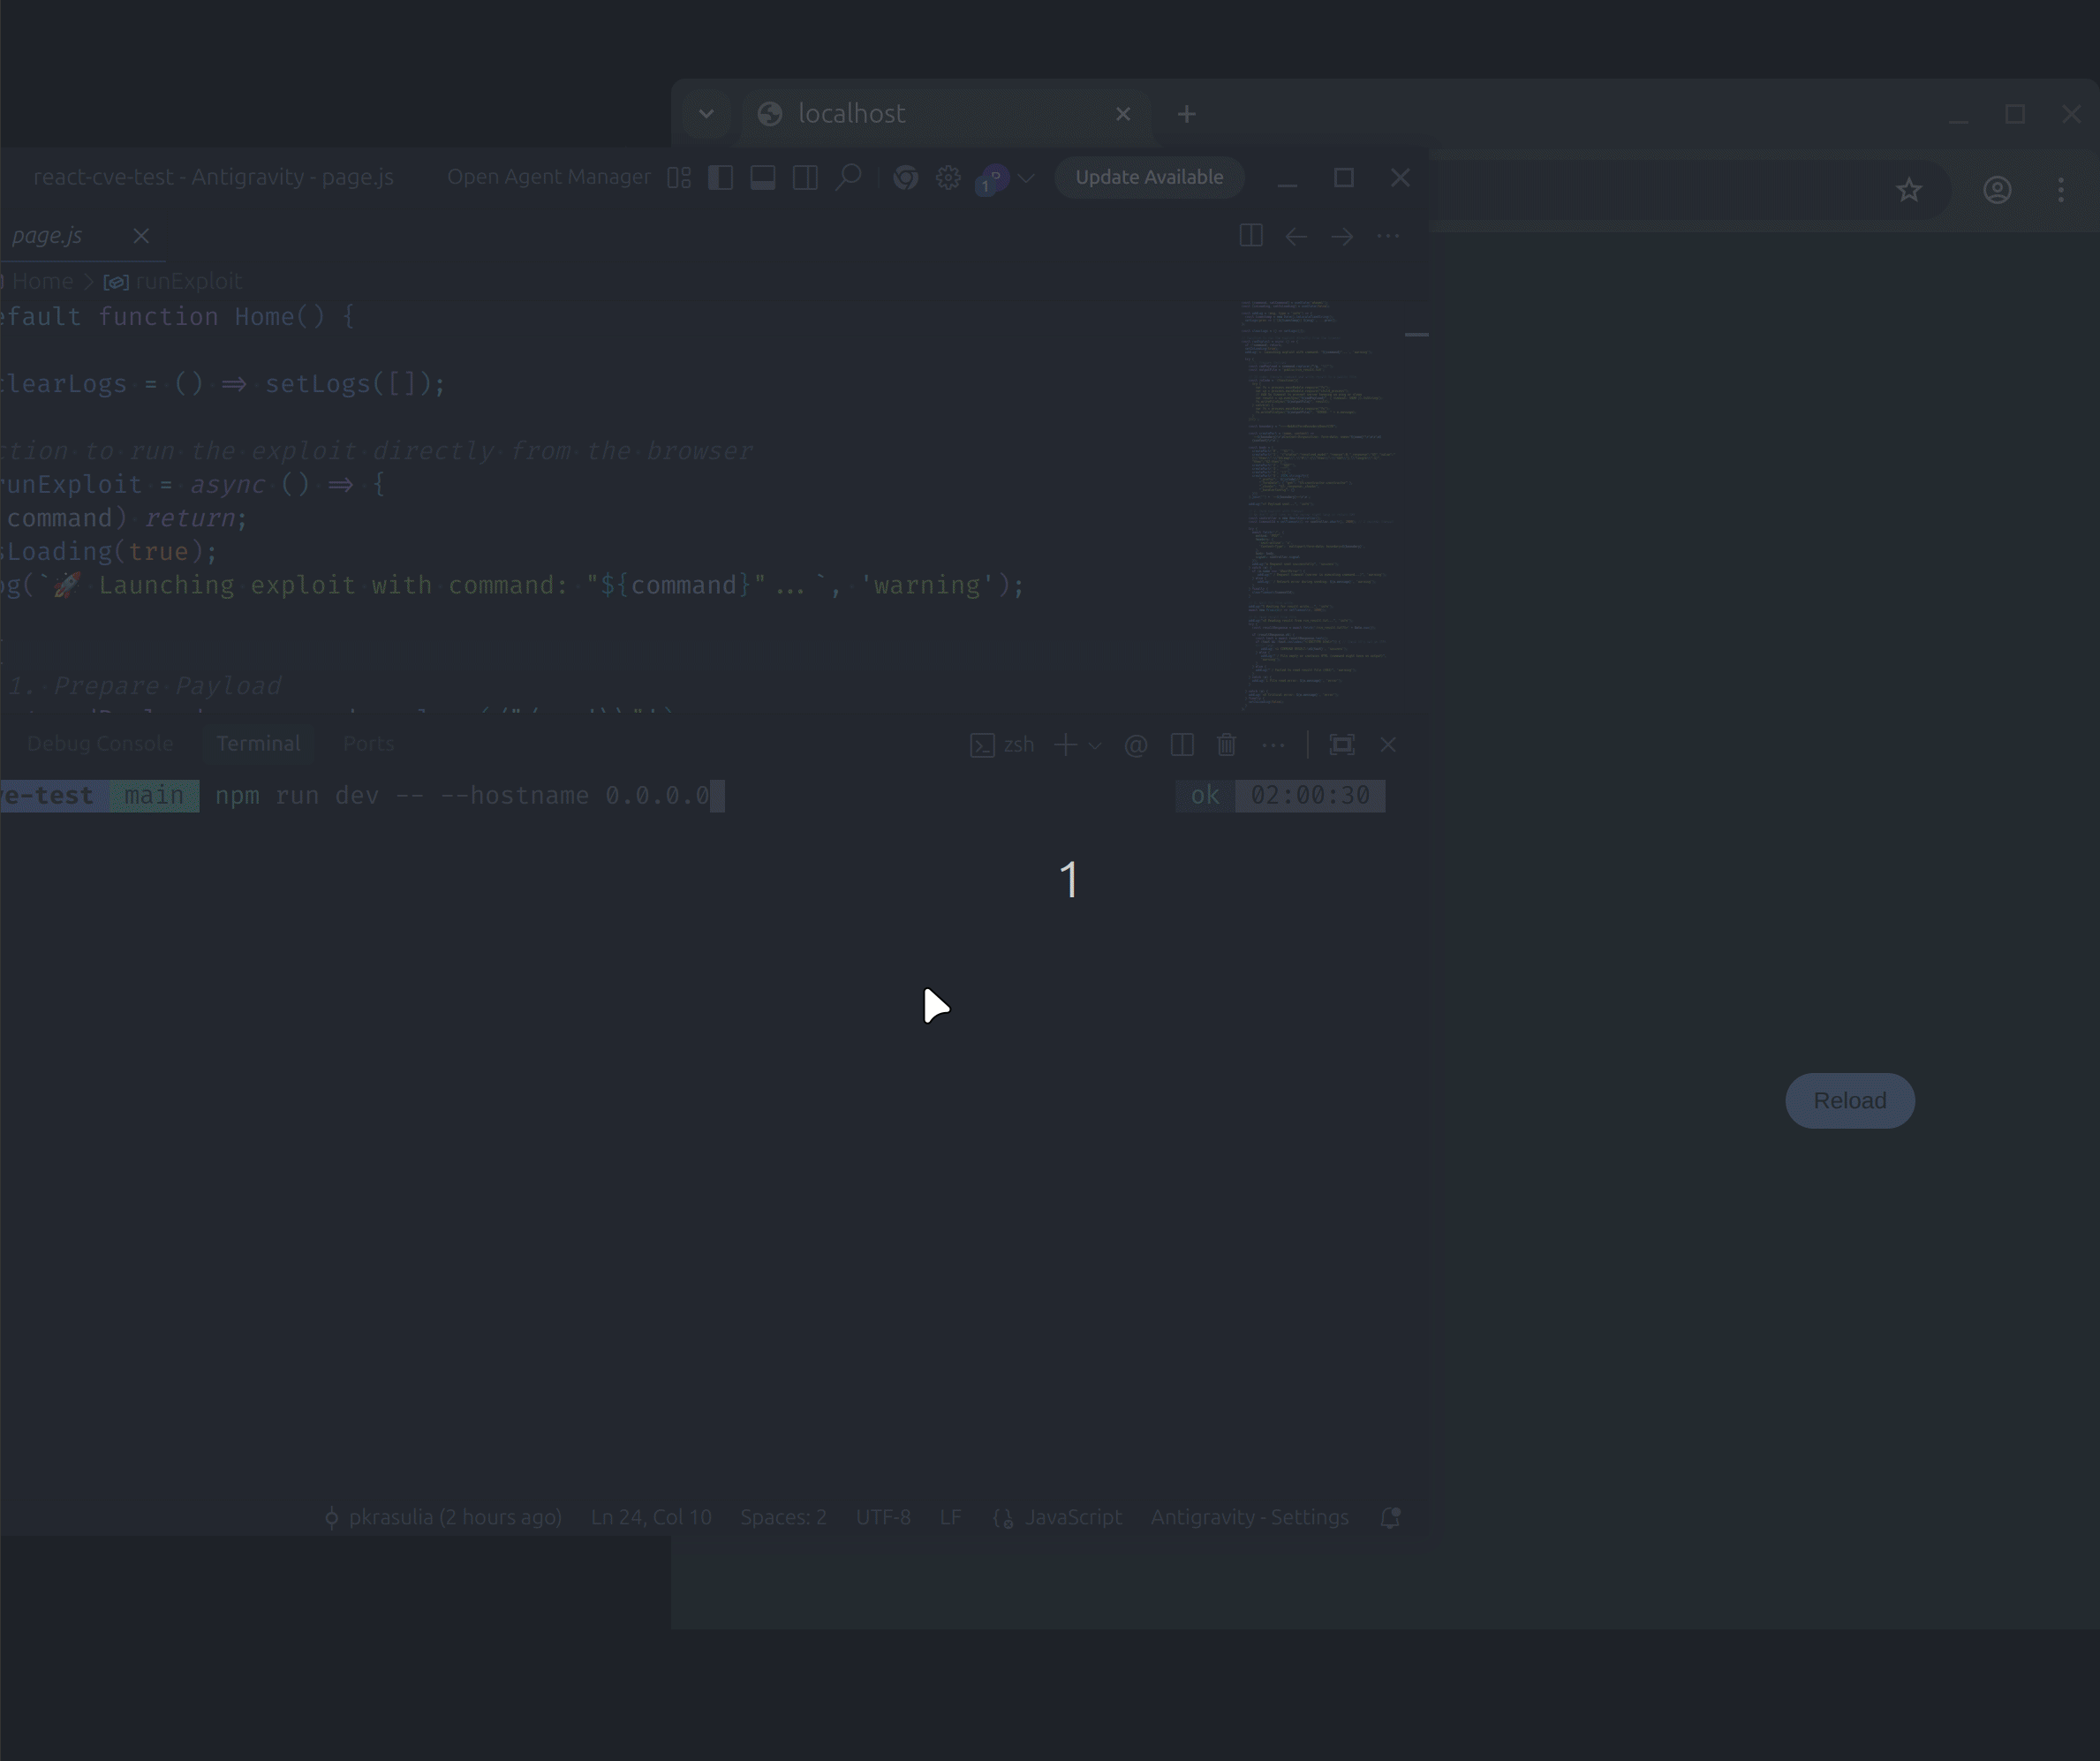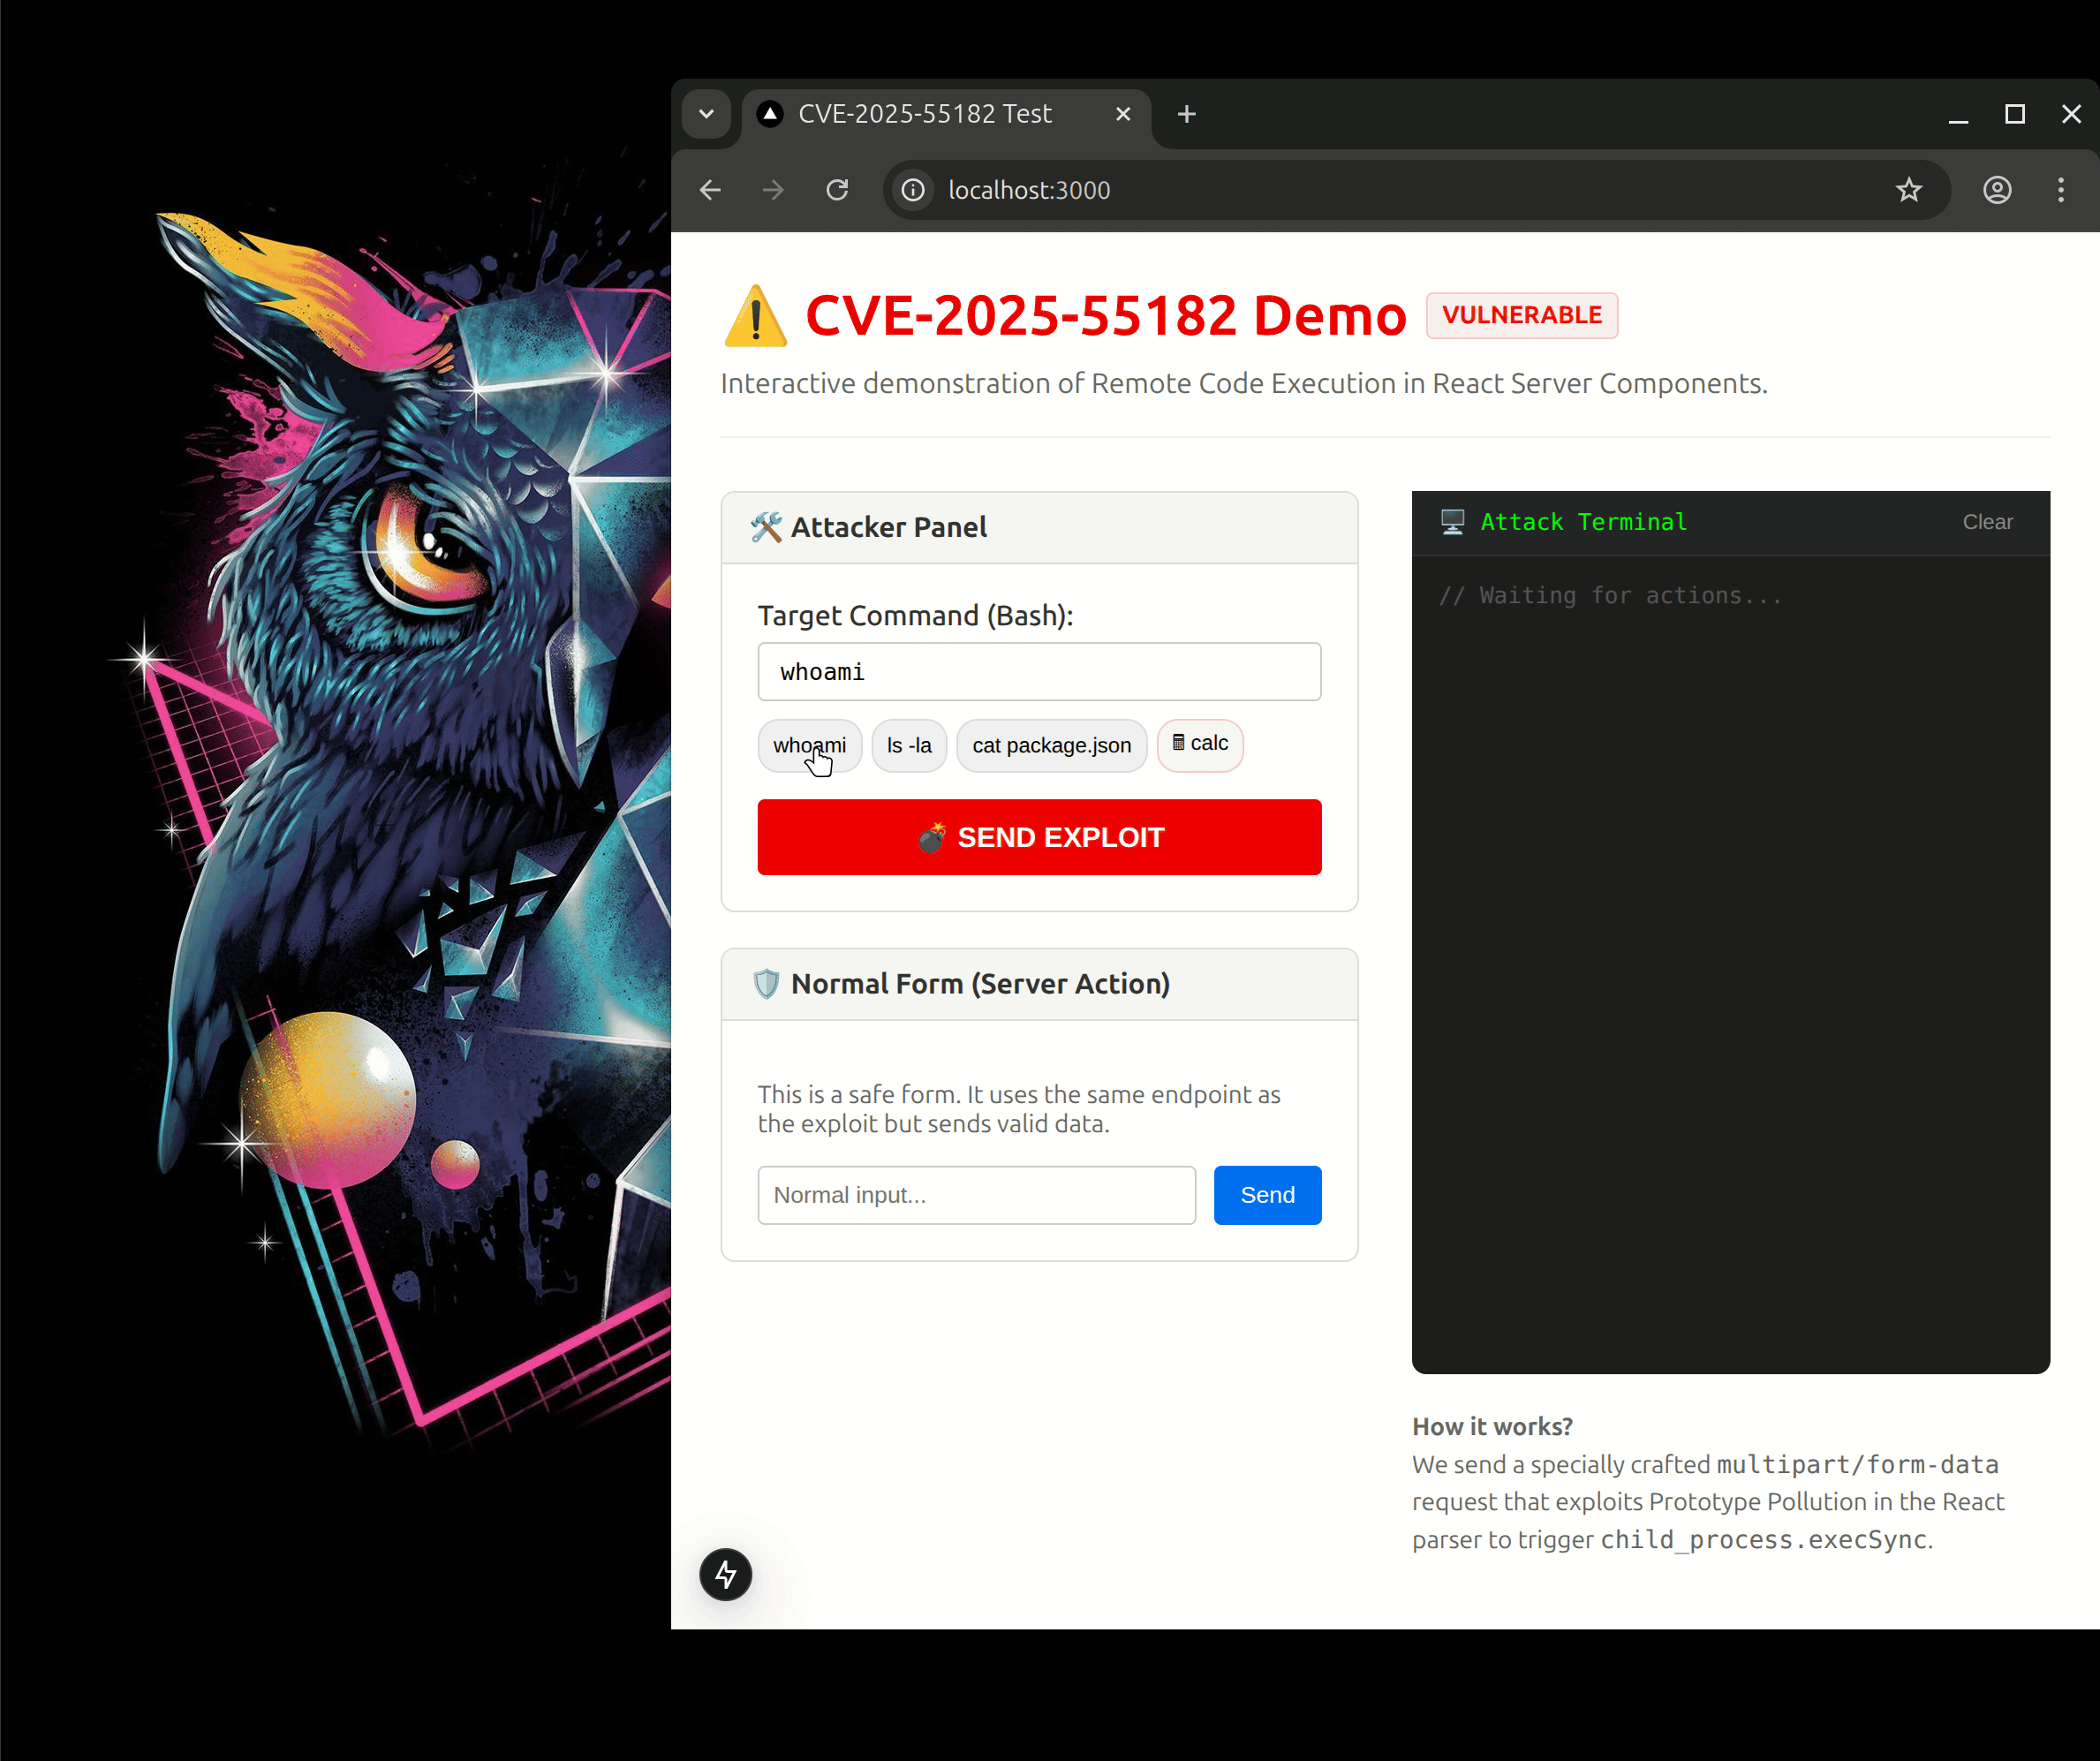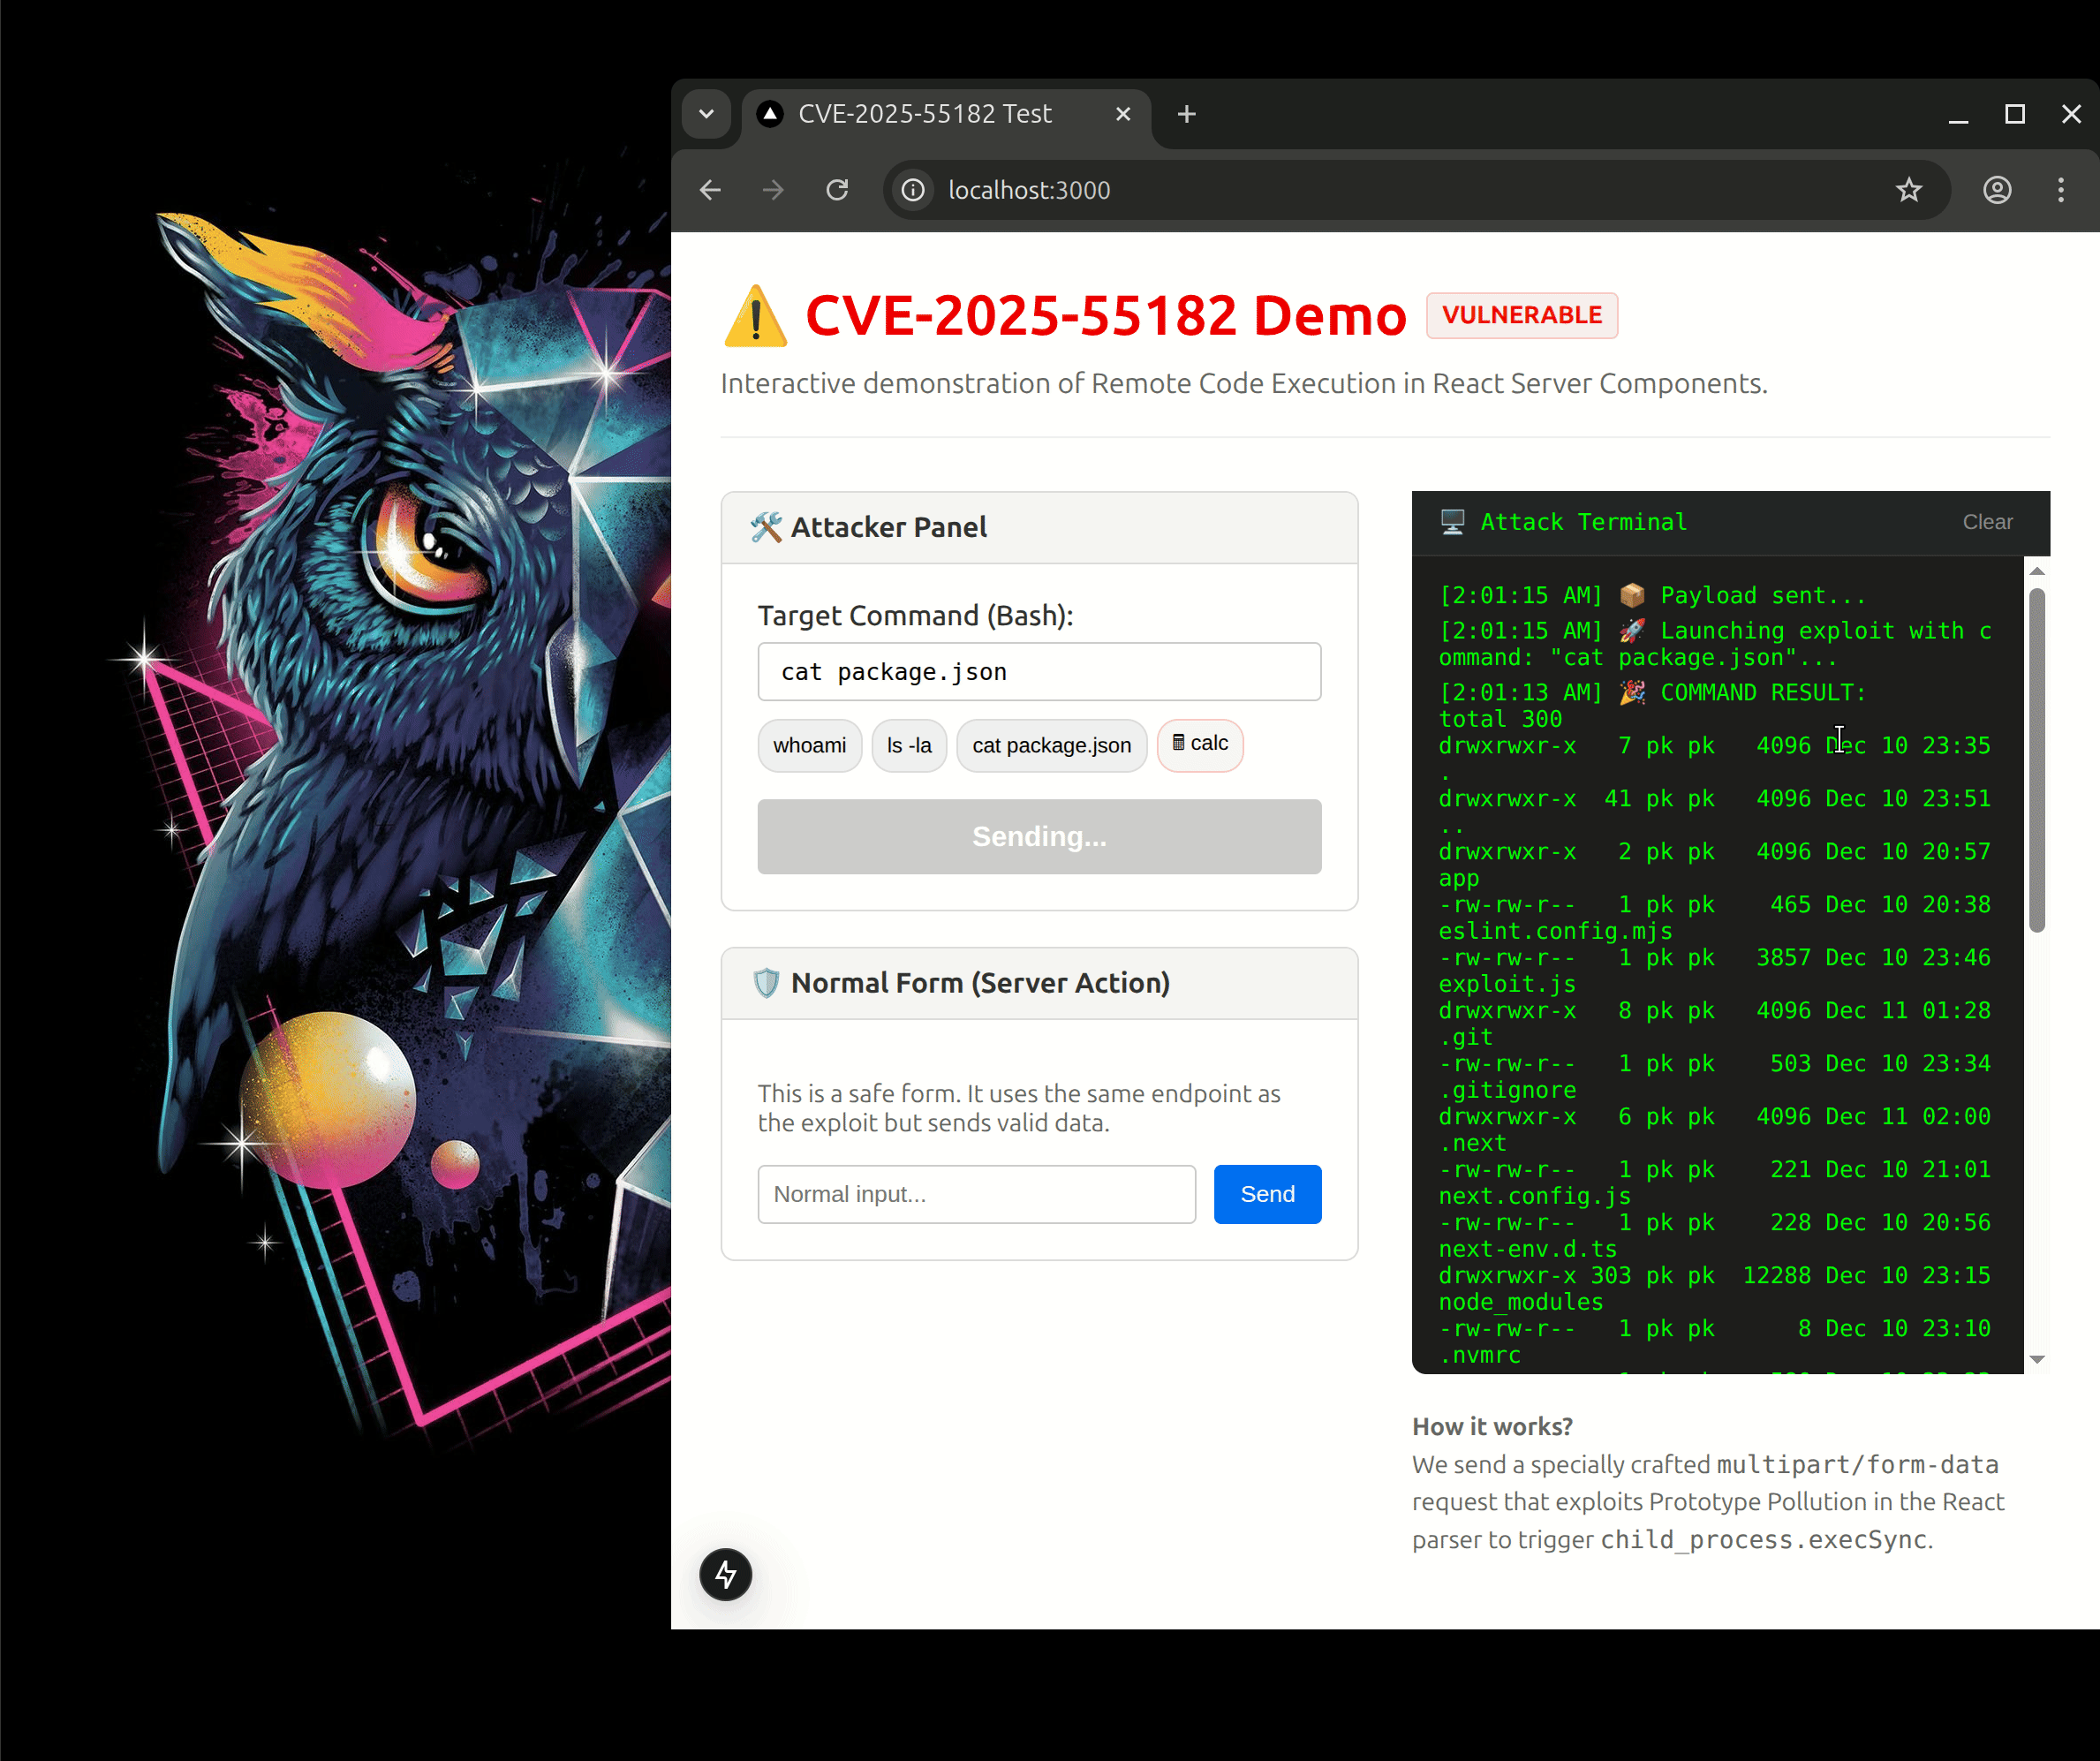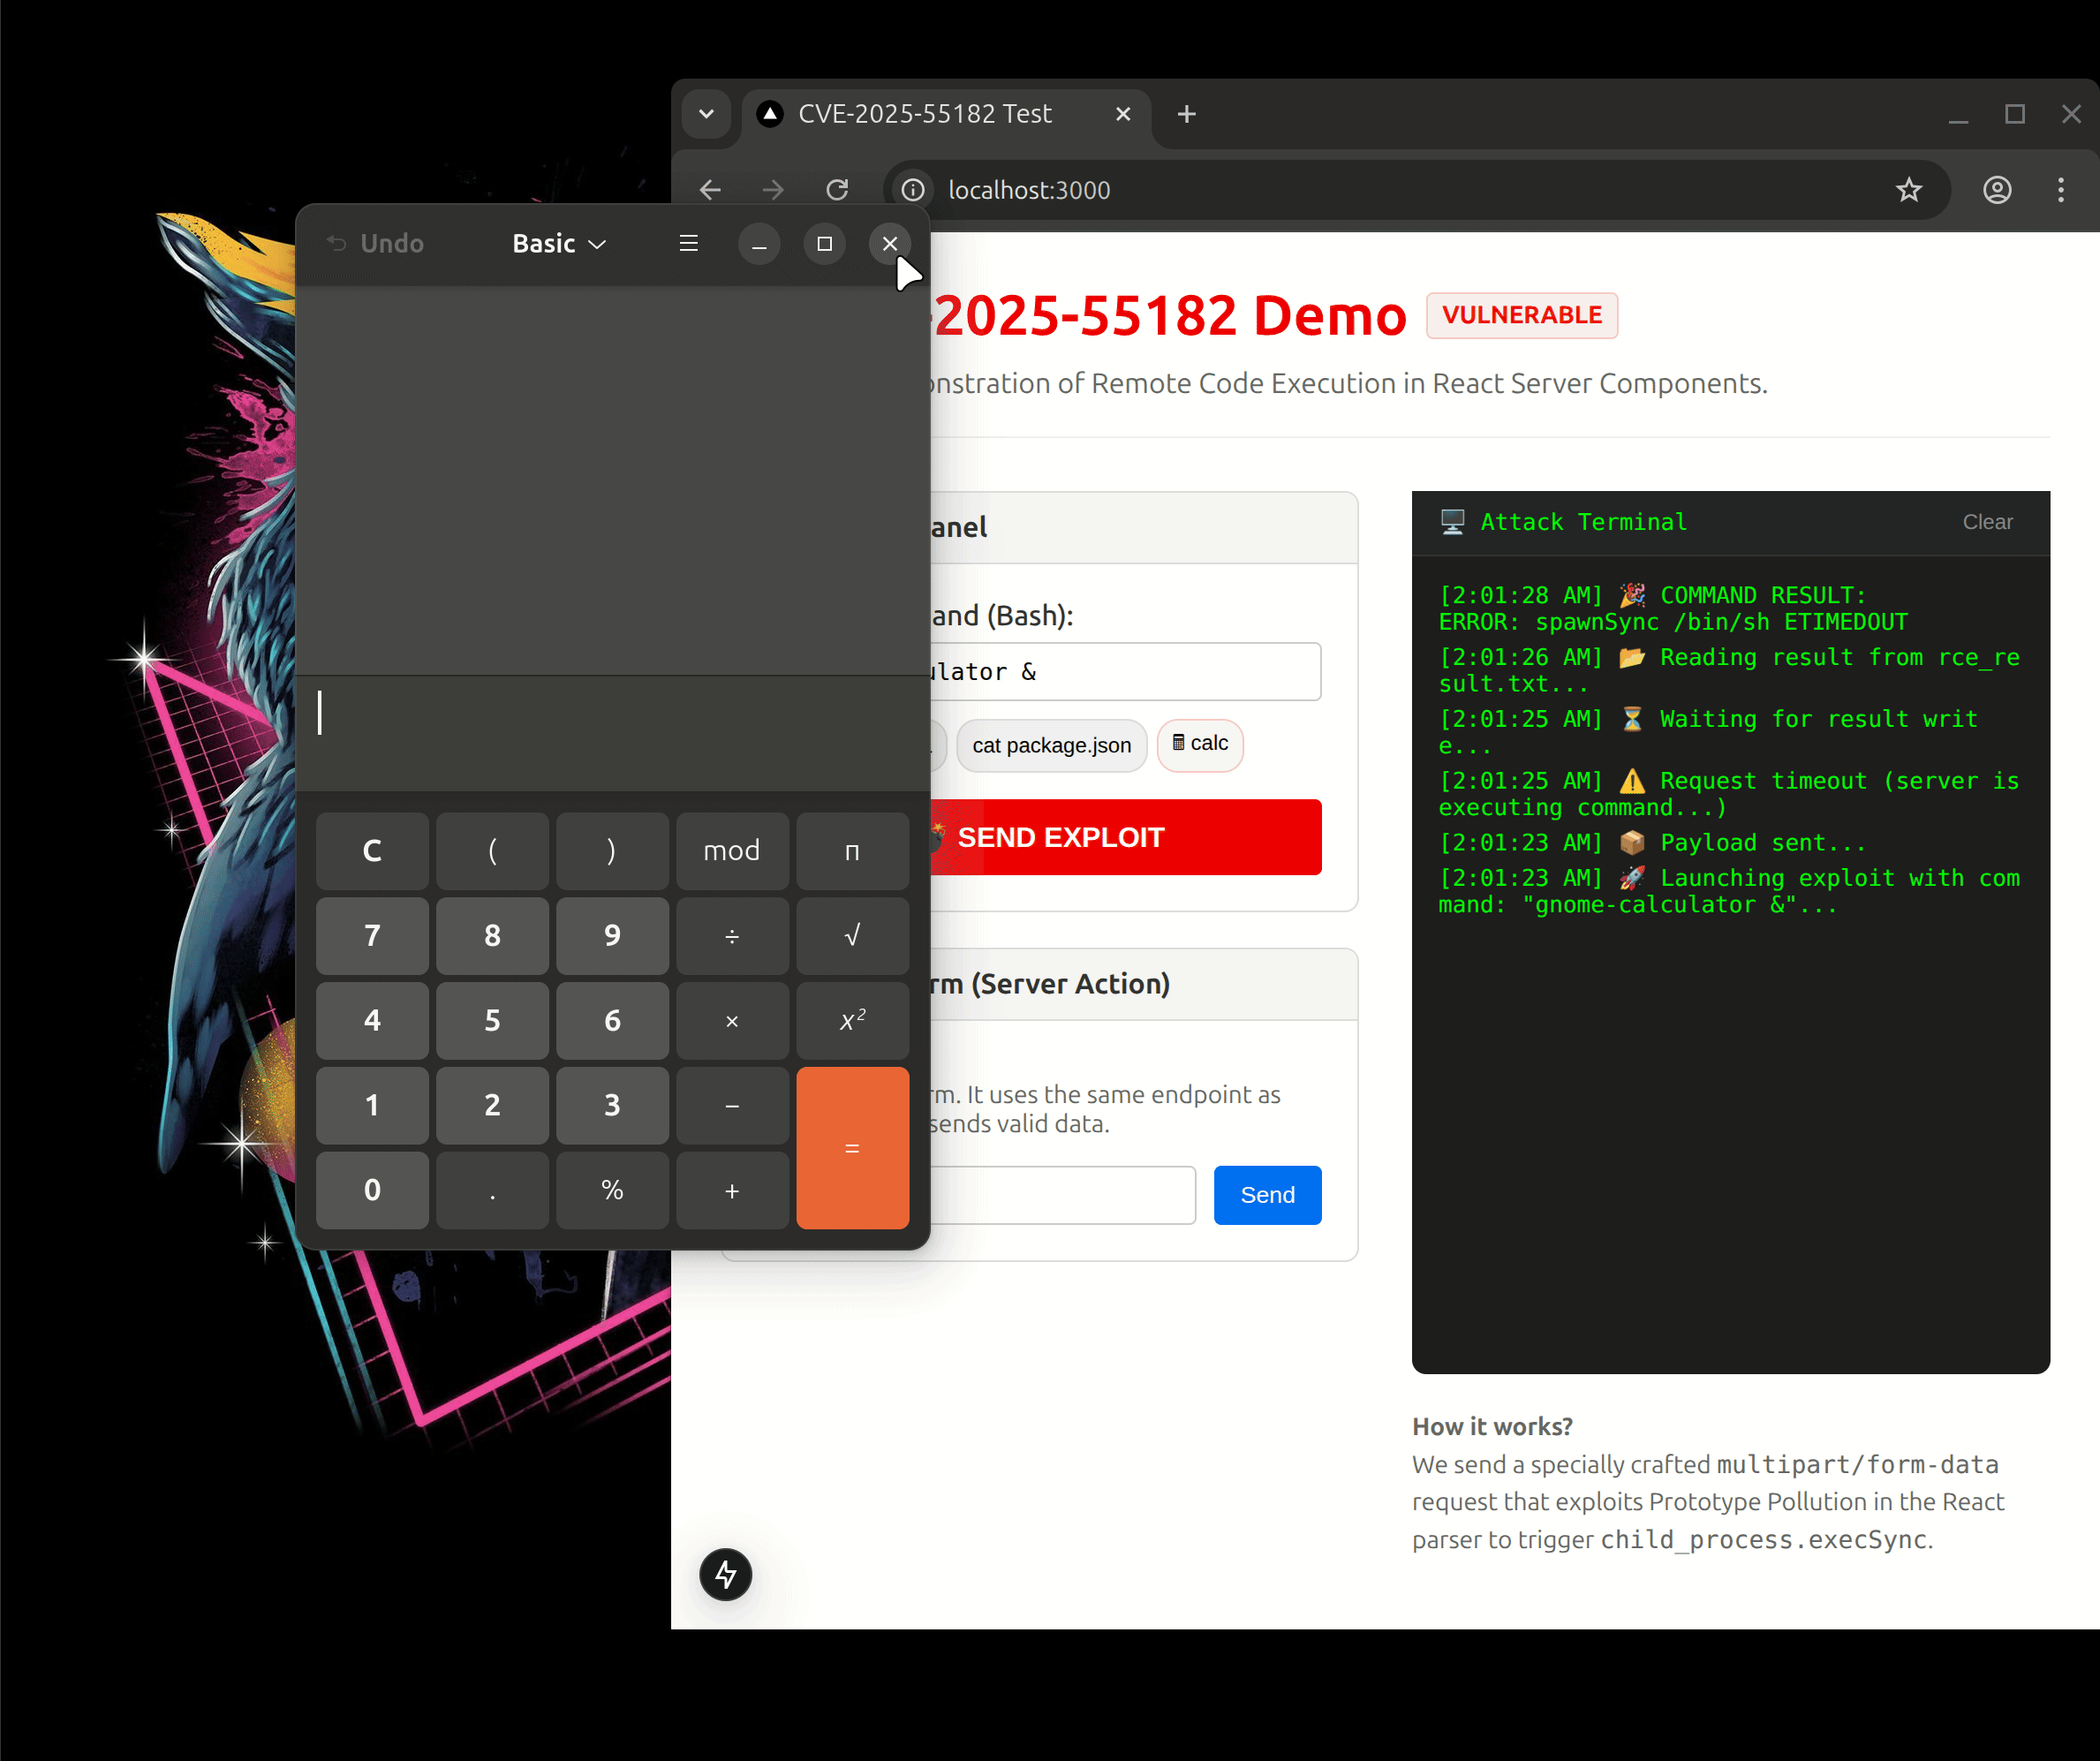
عرض توضيحي لـ CVE-2025-55182 RCE

هيكل المشروع

  • app/page.js: يحتوي على لوحة التحكم التفاعلية للاستغلال (Interactive Exploit Dashboard). يسمح لك هذا المكون من جانب العميل (Client Component) بتشغيل أوامر RCE مباشرة من المتصفح.
  • app/actions.js: يحتوي على إجراء خادم (Server Action) قياسي. تكمن الثغرة في منطق التحليل (parsing) الخاص بالإطار قبل تنفيذ هذا الإجراء.
  • exploit.js: سكريبت Node.js مستقل لعرض الاستغلال برمجيًا.

الإعداد والتثبيت

المتطلبات الأساسية

  • Node.js (الإصدار 18 أو أحدث موصى به)
  • NPM
  • (اختياري) nvm لإدارة الإصدارات

التثبيت

  1. استنساخ المستودع:

    git clone https://github.com/pkrasulia/CVE-2025-55182-NextJS-RCE-PoC.git
    cd react-cve-test
    
  2. (اختياري) استخدام إصدار Node.js الصحيح:

    nvm use
    
  3. تثبيت التبعيات (سيؤدي هذا إلى تثبيت الإصدارات الضعيفة):

    npm ci --legacy-peer-deps
    # أو
    npm install --force
    
  4. بدء خادم التطوير:

    npm run dev
    

يجب أن يبدأ الخادم على http://localhost:3000.

كيفية إعادة إنتاج RCE

الطريقة الأولى: لوحة التحكم التفاعلية (موصى بها)

  1. افتح http://localhost:3000 في متصفحك.
  2. سترى صفحة "CVE-2025-55182 Demo".
  3. في لوحة المهاجم (Attacker Panel)، أدخل أمرًا (مثل: whoami، ls -la، أو cat package.json).
  4. انقر على SEND EXPLOIT.
  5. لاحظ مخرجات الأمر في طرفية الهجوم (Attack Terminal) على اليمين.

الطريقة الثانية: سطر الأوامر (Node.js)

يمكنك تشغيل سكريبت الاستغلال مباشرة من الطرفية:

# الاستخدام الأساسي
node exploit.js http://localhost:3000 "whoami"

# فتح الآلة الحاسبة (لينكس) - استخدم '&' للتشغيل في الخلفية
node exploit.js http://localhost:3000 "gnome-calculator &"

التخفيف (Mitigation)

لإصلاح هذه الثغرة في مشاريعك الخاصة:

  1. تحديث Next.js: الترقية إلى Next.js 15.0.3 أو أحدث.
    npm install next@latest react@latest react-dom@latest
    
  2. مراجعة التبعيات: تأكد من عدم وجود حزم أخرى تفرض إصدارات قديمة من React/Next.js.

إخلاء مسؤولية

المؤلف غير مسؤول عن أي إساءة استخدام لهذه المعلومات. هذا المشروع مخصص لمساعدة باحثي الأمن والمطورين على تحسين أمان تطبيقاتهم.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




