 pevinkumar10/cve-2025-32463
استغلال لتصعيد الامتيازات المحلية في Sudo عبر nsswitch.conf خبيث مع sudo -R. (CVE-2025-32463)

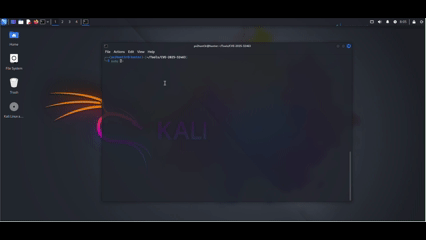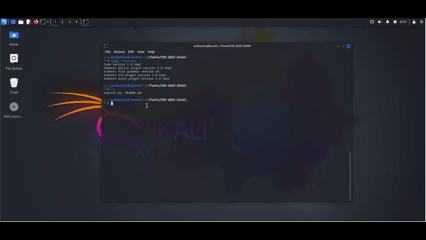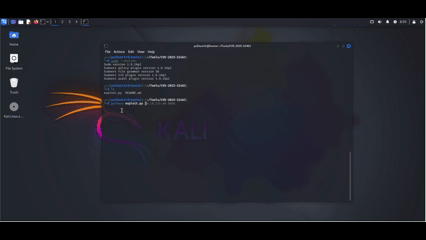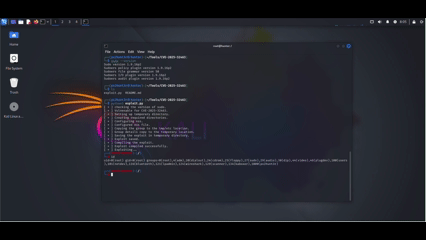
CVE-2025-32463 تصعيد الامتيازات المحلي في Sudo عبر nsswitch.conf خبيث مع sudo -R. الإصدارات المتأثرة 1.9.14 – 1.9.17

Sudo هي أداة سطر أوامر مستخدمة على نطاق واسع في الأنظمة الشبيهة بيونكس (Unix-like)، تسمح للمستخدمين المصرح لهم بتنفيذ الأوامر بصلاحيات مرتفعة. وهي تلعب دورًا حاسمًا في تطبيق مبدأ الامتياز الأقل والحفاظ على سجل تدقيق آمن للأنشطة الإدارية.
اكتشفت وحدة أبحاث Stratascale للأمن السيبراني (CRU) ثغرتين لتصعيد الامتيازات محليًا في Sudo، إحداهما هي CVE-2025-32463. تؤثر هذه الثغرة على إصدارات Sudo من 1.9.14 إلى 1.9.17، وتتيح للمستخدمين المحليين غير المميزين الحصول على صلاحيات الجذر عبر إساءة استخدام خيار --chroot (-R)، حتى إذا لم تكن هناك أي قواعد sudo محددة للمستخدم.
يوفر هذا المستودع إعادة تنفيذ بلغة بايثون لإثبات المفهوم (PoC) للاستغلال الأصلي المكتوب بلغة Bash والذي طوره فريق CRU. ويوضح كيفية تحقيق تنفيذ تعسفي للكود بصلاحيات الجذر عبر ملف nsswitch.conf معد بعناية داخل بيئة chroot يتحكم بها المستخدم.
معرّف CVE: CVE-2025-32463
البرنامج المتأثر: Sudo (الإصدارات 1.9.14 – 1.9.17)
الميزة المعرضة للخطر: خيار --chroot (-R)
الأثر: تصعيد الامتيازات المحلي (غير مميز → جذر)
المتطلبات الأساسية للاستغلال:
لا تتطلب صلاحيات sudo للمستخدم
القدرة على تشغيل sudo -R على الإصدارات المعرضة للخطر
تم تصحيحه في: Sudo 1.9.17p1
تنجم الثغرة عن الطريقة التي يعالج بها Sudo ملف nsswitch.conf داخل بيئة chroot. عند استدعائه مع خيار --chroot، ينفذ Sudo عدة استدعاءات لـ chroot() تستدعي الدالة pivot_root()، وهذا الاستدعاء يقوم بتحميل ملف nsswitch.conf من مسار يتحكم به المهاجم.
بوضع ملف nsswitch.conf خبيث يحتوي على مصدر NSS مخصص (مثل: passwd: /woot1337) داخل دليل chroot، وتوفير كائن مشترك خبيث مطابق (libnss_/woot1337.so.2)، يمكن للمهاجم خداع Sudo لتحميل وتنفيذ كود تعسفي بصلاحيات الجذر.
git clone https://github.com/pevinkumar10/CVE-2025-32463

cd CVE-2025-32463
pip3 install -r requirements.txt
python3 exploit.py
تعيد هذه النسخة بلغة بايثون إنتاج منطق الـ PoC الأصلي بلغة Bash من فريق Stratascale CRU. فهي تنشئ بيئة جذر وهمية، وتُصرّف وحدة NSS خبيثة، وتُجهّز ظروف الاستغلال، ثم تستدعي sudo -R لتفعيل الثغرة.
إعادة التنفيذ بلغة بايثون:
تؤتمت سلسلة الاستغلال بالكامل
تحسّن قابلية النقل وسهولة القراءة
تحافظ على سلوك الاستغلال الأصلي والأثر المُحدث
يمكن لأي مستخدم محلي على نظام يشغّل إصدارًا معرضًا للخطر من Sudo (1.9.14 - 1.9.17) الحصول على صلاحيات الجذر دون الحاجة إلى أي قاعدة sudoers. وهذا يؤثر على الإعدادات الافتراضية لـ Sudo.
الترقية إلى Sudo 1.9.17p1 أو أحدث
تجنب استخدام خيار --chroot المُهجَّر
مراجعة /etc/sudoers و /etc/sudoers.d بحثًا عن توجيهات CHROOT= أو runchroot=
تدقيق ملفات السجلات بحثًا عن أوامر Sudo التي تستخدم CHROOT= عبر إدخالات syslog أو journal
مزيد من التفاصيل: https://www.sudo.ws/security/advisories/chroot_bug/
الـ PoC الأصلي بلغة Bash: وحدة أبحاث Stratascale للأمن السيبراني (CRU)
اكتشاف الثغرة: Rich Mirch (CRU)
إشادة بالمشرف: Todd C. Miller (مشروع Sudo)
النشرة الأمنية: https://www.sudo.ws/security/advisories/chroot_bug/
صدر هذا الـ PoC بلغة بايثون بموجب ترخيص MIT. يعود الفضل في مفهوم الاستغلال الأصلي والإفصاح عنه إلى وحدة أبحاث Stratascale للأمن السيبراني.







