
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-19193-PoC — CVE-2026-19193 إثبات المفهوم | Kitploit
أدوات/GitHubGitHub/patrickt2017/cve-2026-19193-poc
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالفريق الأحمراستغلال الملفات الثنائية
GitHubpatrickt2017/cve-2026-19193-poc

CVE-2026-19193-PoC

CVE-2026-19193 إثبات المفهوم

عرض المستودع
1140منذ 3 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-19193 - إثبات المفهوم

إنهاء تعسفي للعمليات عبر معالج رسائل Minifilter غير مُصادَق في برنامج تشغيل النواة لمضاد الفيروسات Jiangmin (kvcore.sys)

الأصل المتأثر:

المنتج: Jiangmin Antivirus V21

المكوّن: kvcore.sys (برنامج تشغيل النواة الأساسي)

الإصدار: 1.23.6.27

قيمة SHA-256: AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259

الخطورة

عالية - 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

وصف الثغرة

برنامج تشغيل النواة لمضاد الفيروسات Jiangmin، kvcore.sys، يوفّر منفذ اتصال من نوع minifilter ("\KvCorePortX0") يقبل رسائل الأوامر من عمليات وضع المستخدم. تقوم دالة MessageNotifyCallback الخاصة ببرنامج التشغيل (FUN_140008c60) بتوجيه رمز الأمر (0x1D / CMD_TERMINATE_PROCESS) إلى الدالة FUN_14000cf14، التي تُنهي أي عملية محددة عبر PID باستخدام سلسلة دوال النواة التالية:
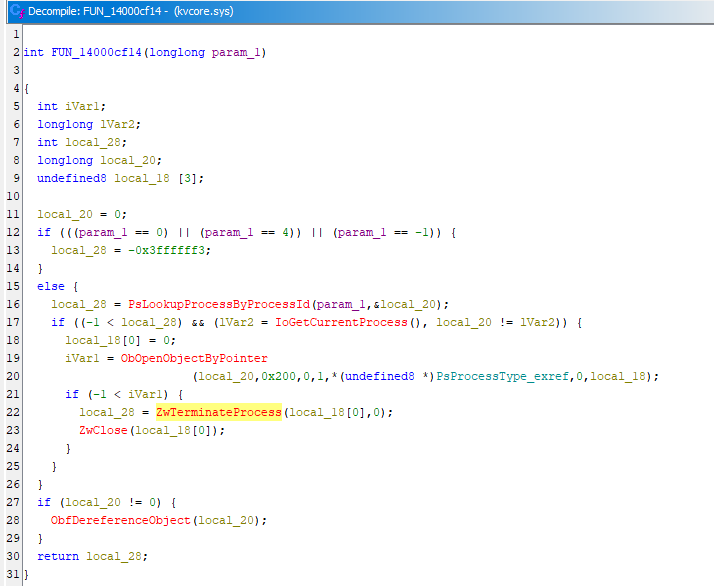
  • PsLookupProcessByProcessId(PID)
  • ObOpenObjectByPointer(PROCESS_TERMINATE)
  • ZwTerminateProcess(handle, 0)

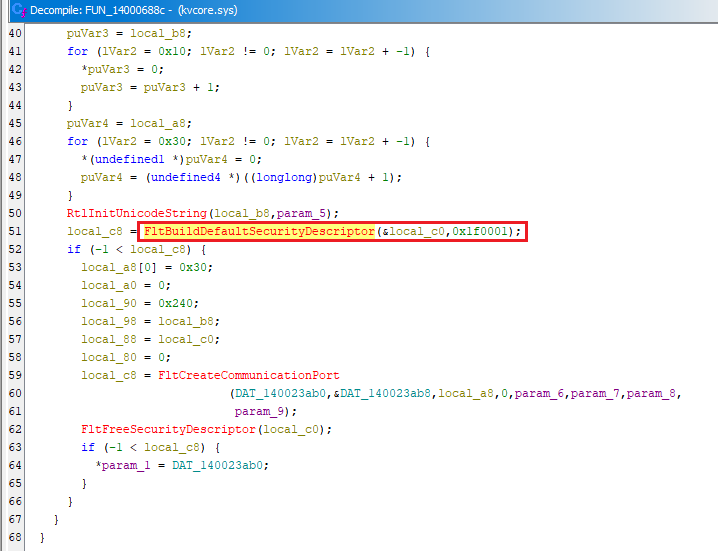
تكمُن الثغرة في أن منفذ اتصال الفلتر يُنشأ في الدالة FUN_14000688c باستخدام FltBuildDefaultSecurityDescriptor() مع قناع وصول متساهل بشكل مفرط (0x1F0001)، مما يمنح حقوق الاتصال للجميع (EVERYONE) (S-1-1-0). وهذا يسمح لأي عملية في وضع المستخدم بالاتصال.
عندما ترسل عملية في وضع المستخدم رسالة إلى minifilter الخاص بـ KvCorePortX0، لا تُجري دالة المعاودة MessageNotifyCallback (عند FUN_140008c60) أي مصادقة على المُرسِل. فلا توجد استدعاءات لـ SeSinglePrivilegeCheck()، أو تحقق من PsGetCurrentProcess()، أو التحقق من الرمز المميز (token)، أو أي فحص لقائمة العمليات المسموح بها.

إثبات المفهوم / خطوات إعادة الإنتاج

يجب تشغيل إثبات المفهوم (PoC) في موجه أوامر بصلاحيات المسؤول (Administrator)، ويجب أن يكون برنامج تشغيل kvcore.sys قيد التشغيل

  • إما بتشغيل Jiangmin Antivirus، أو
  • استخدام sc.exe لإنشاء خدمة نواة يدويًا (sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)

مثال:

.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340

نتيجة الاختبار في Windows 11 24H2 (Build 26200):

الإجراءات التخفيفية والتوصيات

  1. تنفيذ مصادقة على المُرسِل في دالة MessageNotifyCallback
    • على سبيل المثال، التحقق من هوية عملية المُرسِل مقابل قائمة مسموح بها من مكوّنات وضع المستخدم الموثوقة لدى Jiangmin، والتحقق من مسار صورة (image path) العملية المتصلة
  2. تقييد واصف الأمان الخاص بمنفذ اتصال الفلتر
  3. استبدال FltBuildDefaultSecurityDescriptor(0x1F0001) بـ DACL مخصص يمنح الوصول لمجموعة SYSTEM ومجموعة Administrators فقط
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







