 pascal-gujer/cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431، وهو تصعيد امتيازات محلي في لينكس عبر خلل منطقي في authencesn، مع نسخة ARM64 للتحقق المخبري المصرح به.

Copy Fail هو ثغرة تصعيد صلاحيات محلية في لينكس نُشرت بواسطة Theori/Xint باسم
CVE-2026-31431. تصف صفحة المشروع خطأً منطقياً في
authescesn يمكن الوصول إليه عبر AF_ALG و splice()، مما ينتج عنه
كتابة صغيرة في ذاكرة التخزين المؤقت للصفحات ضد ملف ثنائي setuid. على الأنظمة المتأثرة،
يمكن لمستخدم محلي غير مميز أن يصبح root.
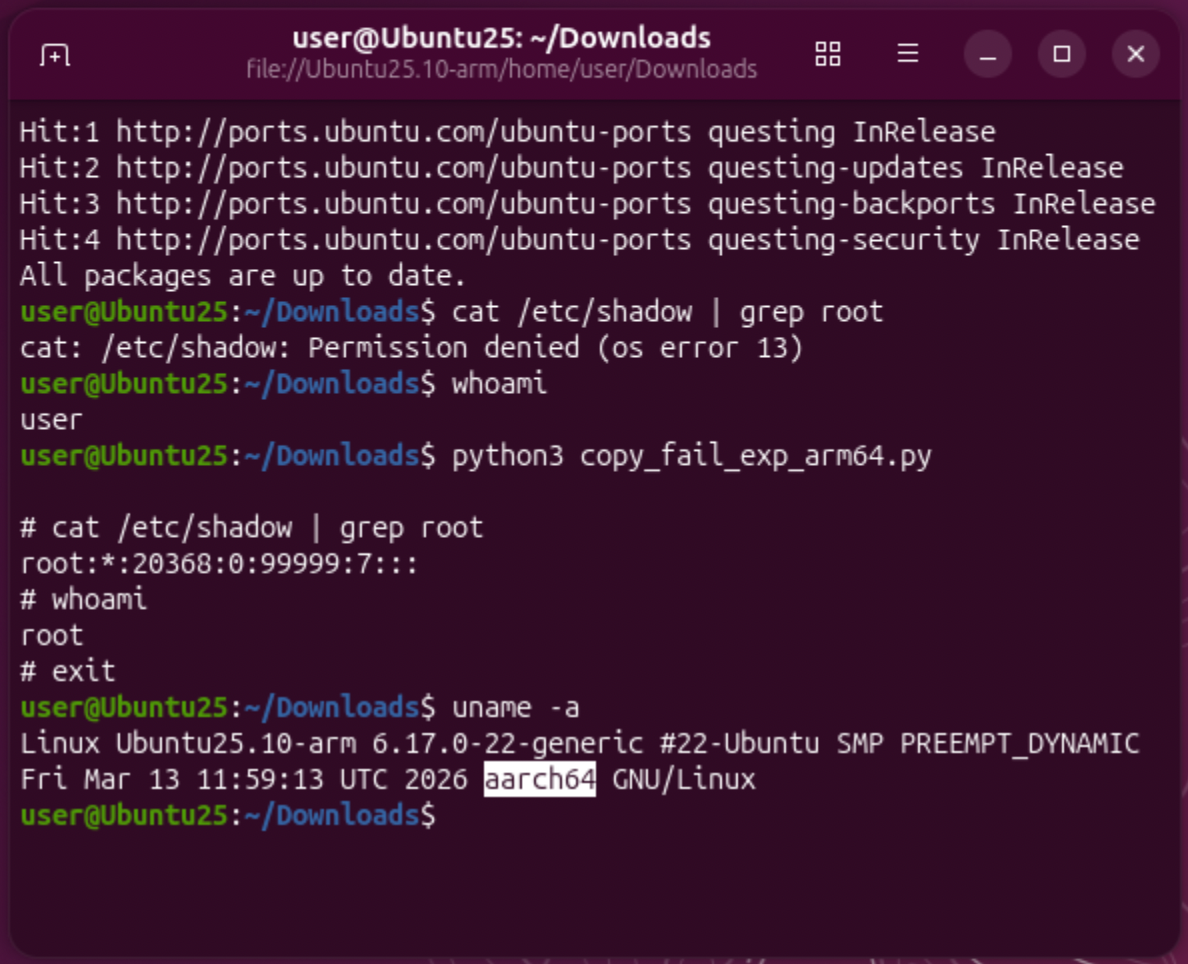
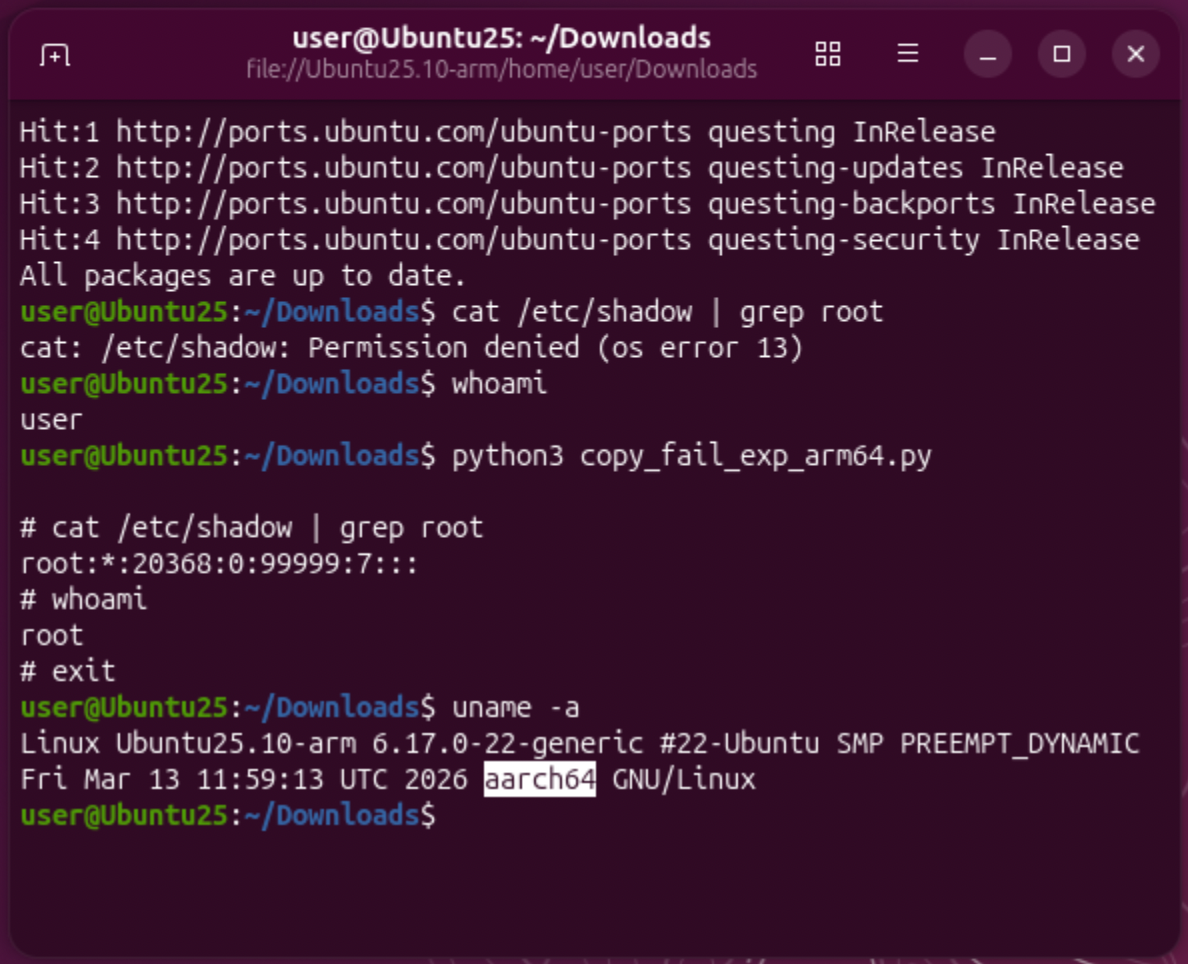
يحتفظ هذا المستودع بنسخة من إثبات المفهوم من المصدر الأصلي ويضيف نسخة ARM64 تم اختبارها على Ubuntu 25.10 ARM.
| الملف | الغرض |
|---|---|
copy_fail_exp.py | إثبات المفهوم الأصلي من المصدر، مع ملاحظة عنوان URL الخاص به في رأس الملف. |
copy_fail_exp_arm64.py | إثبات مفهوم مُكيَّف لـ ARM64، تم اختباره ويعمل على Ubuntu 25.10 ARM. |
هذه البرامج النصية مخصصة للتحقق المصرح به في أنظمة المختبرات القابلة للتخلص فقط. وهي
ليست ماسحات ضوئية عامة للثغرات. تحاول مسار استغلال Copy Fail
ضد /usr/bin/su؛ إذا كان المضيف عرضة للخطر والبيئة
متوافقة، تكون النتيجة جذر حقيقي shell.
⚡ استخدم إثبات المفهوم الأصلي للتحقق من مسار الاستغلال العام على أنظمة لينكس المتوافقة. استخدم نسخة ARM64 لاختبار مضيفات لينكس القائمة على ARM حيث تختلف الحمولة المدمجة عن البرنامج النصي الأصلي.
الفشل في التشغيل لا يثبت أن المضيف مُصَحَّح. إصدار النواة، والتراجع في التوزيعات، والبنية، والتحصين المحلي، وسياسة الحاويات، وبيئة التشغيل يمكن أن تؤثر جميعها على السلوك.
صَحِّح أولاً. وفقًا لـ copy.fail، يجب على الأنظمة التحديث
إلى نواة توزيع تتضمن الالتزام الرئيسي a664bf3d603d، ثم
إعادة التشغيل إلى تلك النواة والتحقق من الإصدار قيد التشغيل.
حتى يمكن تصحيح النواة، عطِّل وحدة algif_aead:
sudo sh -c 'printf "%s\n" "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.conf'
sudo rmmod algif_aead 2>/dev/null || true
بالنسبة لأحمال العمل غير الموثوقة مثل الحاويات، ومشغلات CI، وصناديق الرمل، ومضيفات
المطورين المشتركة، قم أيضًا بحظر إنشاء مقبس AF_ALG بسياسة seccomp.
تشير إرشادات التخفيف من copy.fail إلى أن تعطيل algif_aead يجب
ألا يؤثر على استخدام dm-crypt/LUKS، أو kTLS، أو IPsec/XFRM، أو OpenSSL/GnuTLS/NSS، أو SSH، أو
تشفير سلسلة المفاتيح في النواة. قد يؤثر على البرامج المكوَّنة صراحةً لاستخدام
مقابس AF_ALG.
